O szablonie dokumentu
Umowy z dostawcami ICT w ramach DORA & Pakiet szablonów zgodności 2026
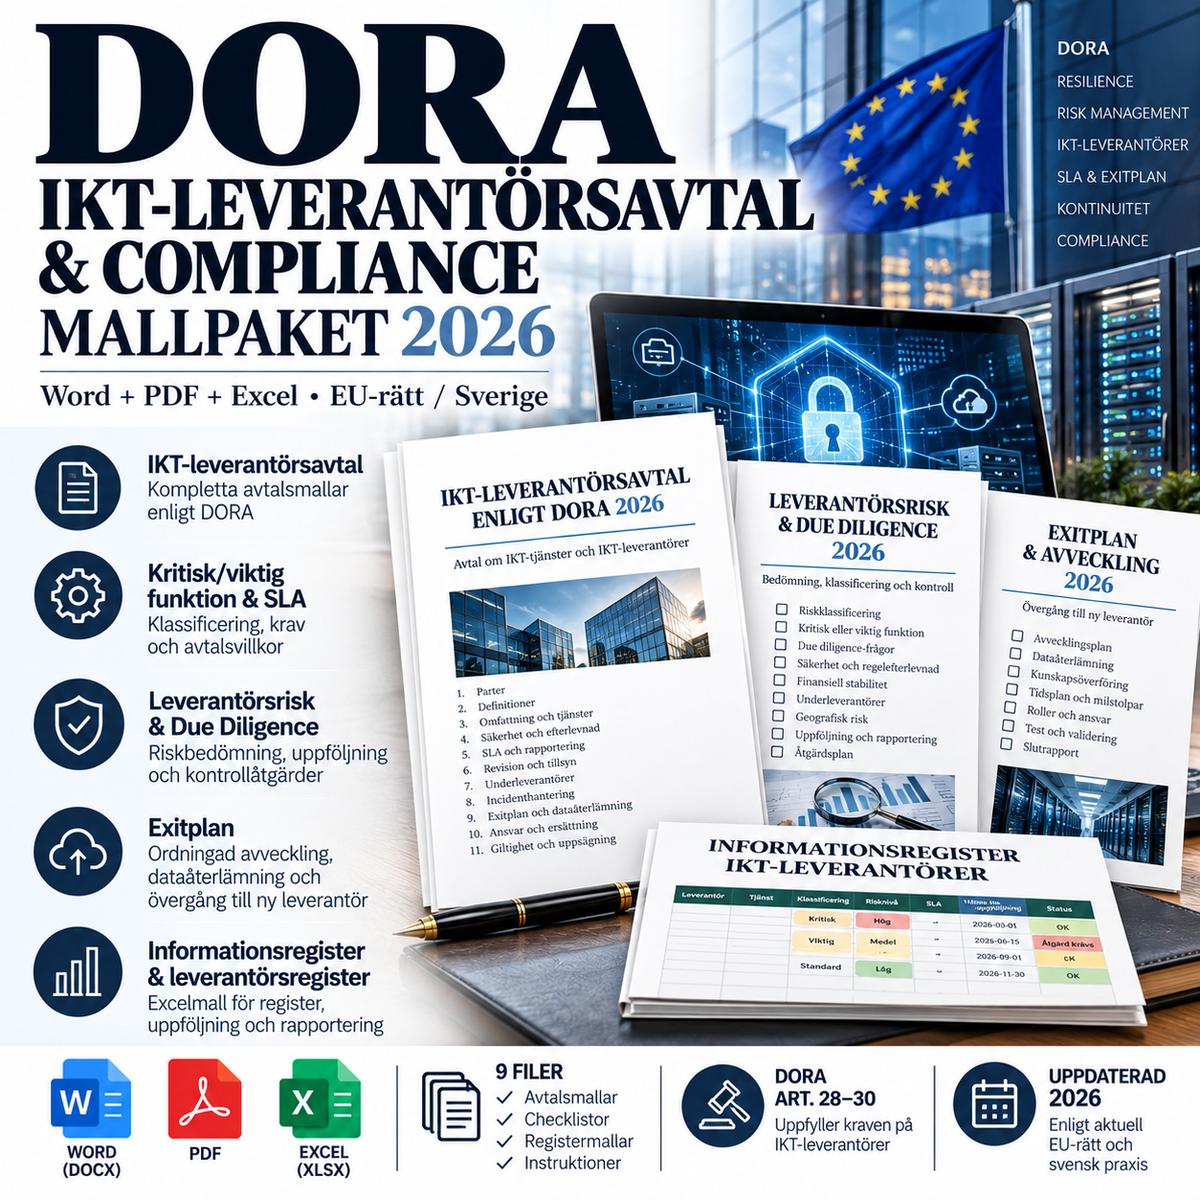
Kompletny pakiet DORA dla instytucji finansowych, które muszą regulować, oceniać i monitorować zewnętrznych dostawców usług ICT zgodnie z rozporządzeniem (UE) 2022/2554. Pakiet łączy wzory umów, ocenę ryzyka, plan wyjścia oraz praktyczny rejestr w programie Excel obejmujący dostawców, umowy, łańcuchy podwykonawców, funkcje krytyczne/ważne oraz działania wymagane przez DORA.
Rozporządzenie DORA weszło w życie 17 stycznia 2025 r. i nakłada m.in. wymogi dotyczące zarządzania ryzykiem ze strony zewnętrznych dostawców ICT, prowadzenia rejestrów informacji, warunków umownych, ryzyka koncentracji, należytej staranności, podwykonawców oraz strategii wyjścia. Pakiet szablonów został poddany przeglądowi prawnemu na dzień 3 października 2026 r. i uwzględnia również uzupełniające standardy techniczne z lat 2024–2025.
Zawartość – 9 plików
- Umowa z dostawcą ICT DORA / Aneks do umowy 2026 – Word + PDF
- Załącznik dotyczący funkcji krytycznej/ważnej & SLA – Word + PDF
- Ryzyko dostawcy & Należyta staranność – Word + PDF
- Plan wyjścia DORA dla usług ICT – Word + PDF
- Rejestr dostawców ICT DORA, narzędzia do oceny ryzyka i wyjścia – Excel (XLSX)
Umowa z dostawcą ICT DORA
Główny szablon został zaprojektowany jako dodatek do istniejącej umowy o świadczenie usług ICT, SaaS, chmurowych, operacyjnych lub outsourcingowych. Obejmuje on kluczowe wymogi umowne wynikające z art. 30 DORA, w tym:
- pełny opis funkcji i usług ICT
- klasyfikację funkcji jako krytycznej lub ważnej
- lokalizację świadczenia usług i przechowywania danych
- dostępność, autentyczność, integralność i poufność
- dostęp do danych, ich odzyskiwanie i zwrot
- poziomy usług i SLA
- wsparcie w przypadku incydentów i raportowanie regulacyjne
- współpracę z właściwymi organami nadzorczymi i organami ds. restrukturyzacji i uporządkowanej likwidacji
- łańcuchy podwykonawców i istotne zmiany
- prawo do audytu, inspekcji i dostępu
- ciągłość działania, bezpieczeństwo i testowanie
- rozwiązanie umowy, usługi przejściowe i wyjście
- dane do rejestru informacji
Dla funkcji krytycznych i ważnych
Gdy usługa ICT wspiera funkcję krytyczną lub ważną, mają zastosowanie zaostrzone wymogi DORA. Oddzielny załącznik SLA zawiera pola na wymierne cele jakościowe i ilościowe, RTO/RPO, poziomy incydentów, testy ciągłości, plan audytu, dane podwykonawców oraz wymogi dotyczące powiadomień.
Podwykonawcy – aktualizacja zgodnie z (UE) 2025/532
Pakiet szablonów uwzględnia rozporządzenie delegowane Komisji (UE) 2025/532 dotyczące podwykonawców w zakresie usług ICT wspierających funkcje krytyczne lub ważne. Sekcja umowna zawiera zatem m.in.:
- określenie usług ICT, które mogą być podzlecane
- odpowiedzialność dostawcy za podwykonawców
- wymogi dotyczące bieżącego monitorowania i raportowania
- lokalizację świadczenia usług i przechowywania danych przez podwykonawców
- przeniesienie praw do bezpieczeństwa, ciągłości, audytu i dostępu
- wcześniejsze powiadamianie o istotnych zmianach
- proces sprzeciwu i prawo do wypowiedzenia umowy w odpowiednich sytuacjach
Ryzyko dostawcy & Należyta staranność
Oddzielny szablon oceny ryzyka wspiera proces weryfikacji przed zawarciem umowy oraz przy jej istotnych zmianach. Obejmuje m.in. reputację biznesową, stabilność finansową, bezpieczeństwo informacji, BCP/DR, zarządzanie incydentami, ochronę danych, współpracę regulacyjną, zapewnienie jakości, zarządzanie podwykonawcami, ryzyko koncentracji, możliwość zastąpienia dostawcy, kwestie państw trzecich, niewypłacalność oraz ryzyko geopolityczne.
Ryzyko koncentracji i możliwość zastąpienia
DORA wymaga, aby instytucje finansowe oceniały zależność od dostawców, których nie można łatwo zastąpić, oraz sytuacje, w których wiele krytycznych lub ważnych ustaleń koncentruje się u tego samego lub powiązanych dostawców. Pakiet zawiera zatem specjalne pola dotyczące uzależnienia technologicznego (vendor lock-in), wspólnej bazowej infrastruktury chmurowej, alternatywnego dostawcy, czasu migracji oraz kosztów zmiany.
Plan wyjścia DORA
W przypadku usług ICT wspierających funkcje krytyczne lub ważne, strategie wyjścia muszą być udokumentowane i możliwe do przetestowania. Plan wyjścia obejmuje:
- wyzwalacze wyjścia (triggers)
- migrację do nowego dostawcy lub insourcing
- inwentaryzację danych i zasobów
- formaty eksportu i walidację
- przekazanie wiedzy
- okres przejściowy i usługi przejścia
- działanie równoległe i pełne przełączenie
- bezpieczne usuwanie danych i certyfikaty usunięcia
- ryzyka podczas procesu wyjścia
- testy typu tabletop i techniczne
Excel – rejestr dostawców, ryzyka i wyjścia
Narzędzie w programie Excel zawiera oddzielne arkusze dla:
- rejestru umów
- dostawców ICT
- łańcucha podwykonawców
- funkcji krytycznych/ważnych
- należytej staranności i oceny ryzyka
- planów wyjścia i testowania
- działań DORA
- mapowania względem rejestru informacji
- źródeł prawnych
Skoroszyt jest zmapowany z głównymi częściami rozporządzenia wykonawczego (UE) 2024/2956, w tym B_02.01/B_02.02, B_05.01/B_05.02, B_06.01 i B_07.01. Stanowi on wewnętrzną dokumentację roboczą i nie powinien być traktowany jako gotowy plik urzędowy do bezpośredniego przesłania bez weryfikacji z aktualnym formatem raportowania szwedzkiego organu nadzoru finansowego (Finansinspektionen).
Rejestr informacji DORA
Art. 28 ust. 3 DORA wymaga, aby podmioty finansowe prowadziły aktualny rejestr wszystkich ustaleń umownych dotyczących usług ICT świadczonych przez zewnętrznych dostawców. Rozporządzenie wykonawcze (UE) 2024/2956 określa standardowe szablony tego rejestru. Pakiet pomaga w uporządkowanym gromadzeniu kluczowych danych już na etapie procesów wyboru dostawcy i zawierania umów.
Nadzór szwedzki
Dla szwedzkich firm podlegających nadzorowi Finansinspektionen, wymogi DORA są uzupełnione m.in. przez przepisy FFFS 2024:20 dotyczące raportowania incydentów i rejestrów informacji. Finansinspektionen wyraźnie uznała wdrożenie DORA oraz cyfrową odporność operacyjną za obszar priorytetowy nadzoru.
Podstawa prawna
- Rozporządzenie (UE) 2022/2554 – DORA, w szczególności art. 28–30
- Rozporządzenie delegowane Komisji (UE) 2024/1773
- Rozporządzenie wykonawcze Komisji (UE) 2024/2956
- Rozporządzenie delegowane Komisji (UE) 2025/532
- FFFS 2024:20, w odpowiednim zakresie
- RODO oraz inne regulacje sektorowe w stosownych przypadkach
Dla kogo jest ten pakiet?
- banków i instytucji kredytowych
- instytucji płatniczych i instytucji pieniądza elektronicznego
- zakładów ubezpieczeń i reasekuracji
- firm inwestycyjnych i uczestników rynku
- towarzystw funduszy inwestycyjnych i innych podmiotów finansowych regulowanych przez DORA
- działów compliance, ryzyka, prawnych, zakupowych oraz bezpieczeństwa IT
- dostawców ICT, którzy muszą negocjować aneksy DORA z klientami z sektora finansowego
Uwaga
Zastosowanie i proporcjonalność DORA zależą od rodzaju podmiotu finansowego, usługi, funkcji oraz profilu ryzyka. Szablony stanowią ogólne profesjonalne wzorce i muszą zostać dostosowane do umowy głównej, przepisów sektorowych, statusu regulacyjnego, architektury technicznej usługi oraz apetytu na ryzyko danego podmiotu finansowego. Nie zastępują one indywidualnej porady prawnej.
Format: Word (DOCX) + PDF + Excel (XLSX)
Język: szwedzki
Jurysdykcja: Szwecja / UE
Liczba plików: 9
Wersja: 1.0 – 2026-10-03