O szablonie dokumentu
AI Governance & Pakiet zgodności z ustawą o AI 2026
Kompletny pakiet dokumentów dla szwedzkich firm i organizacji, które chcą wprowadzić ustrukturyzowane, udokumentowane i praktyczne zarządzanie sztuczną inteligencją. Pakiet łączy politykę AI, rejestr systemów AI, ocenę ryzyka, weryfikację dostawców, ocenę skutków oraz proces zarządzania i zatwierdzania w spójny model pracy.
Otrzymasz sześć profesjonalnie przygotowanych szablonów w formacie Word i PDF oraz praktyczny rejestr AI w programie Excel z listami rozwijanymi, statusem, klasyfikacją ryzyka, rolą zgodnie z ustawą o AI, screeningiem DPIA/FRIA i podsumowaniem. Materiały w formatach Word/PDF liczą łącznie 48 stron.
Szablony zostały zweryfikowane pod kątem prawnym w dniu 27 września 2026 r. i opierają się na rozporządzeniu w sprawie sztucznej inteligencji (UE) 2024/1689 w tekście jednolitym po wprowadzeniu rozporządzenia (UE) 2026/1744 – Digital Omnibus on AI, wraz z RODO i aktualnymi wytycznymi UE.
Zawartość pakietu
1. Polityka AI dla firm – Word + PDF
Kompletna, 19-stronicowa polityka AI zawiera praktyczne zasady dotyczące tego, jak pracownicy mogą korzystać z AI, jakie narzędzia są dozwolone, jakie informacje można wprowadzać oraz jak organizacja powinna zarządzać nadzorem ludzkim, kompetencjami w zakresie AI, ochroną danych, bezpieczeństwem, HR, prawami autorskimi, przejrzystością i incydentami.
Polityka zawiera między innymi:
- model sygnalizacji świetlnej dla zielonego, żółtego i czerwonego zastosowania AI,
- zakazane i szczególnie ryzykowne obszary zastosowań,
- zatwierdzanie nowych narzędzi AI,
- RODO, dane osobowe i tajemnice przedsiębiorstwa,
- bezpieczeństwo informacji, agenty AI, klucze API i prompt injection,
- nadzór ludzki i weryfikację faktów,
- artykuł 50 i treści generowane przez AI,
- HR, rekrutację i inne decyzje o dużym wpływie,
- kompetencje w zakresie AI zgodnie z artykułem 4,
- zgłaszanie incydentów, role i coroczny przegląd.
2. Rejestr systemów AI i klasyfikacja – Word + PDF + Excel
Gotowa struktura do inwentaryzacji systemów AI i przypadków użycia w organizacji. Rejestr pomaga jednostce dokumentować, kto jest właścicielem systemu, w jaki sposób jest on używany, jakie dane przetwarza, jaką rolę pełni organizacja zgodnie z ustawą o AI oraz jakie kontrole są wymagane.
Szablon rejestru obejmuje między innymi:
- AI-ID, system, dostawcę i wersję,
- proces operacyjny i zamierzony cel,
- osoby, których dane dotyczą, oraz rodzaje danych,
- dane osobowe i dane wrażliwe,
- uczenie modeli, przechowywanie i kraje trzecie,
- screening artykułu 5, artykułu 6 oraz załącznika I/III,
- screening wymogów przejrzystości w artykule 50,
- screening DPIA i FRIA,
- nadzór ludzki, właściciela incydentu i zatwierdzenie,
- status: pomysł, pilotaż, zatwierdzony, warunkowy, wstrzymany lub wycofany.
Wersja Excel zawiera ponadto podsumowanie z kluczowymi wskaźnikami, listami rozwijanymi, klasyfikacją ryzyka, terminami przeglądów i przewodnikiem po klasyfikacji.
3. Ocena ryzyka AI – Word + PDF
Ustrukturyzowana analiza ryzyka dla nowych lub zmienionych przypadków użycia AI. Szablon wykorzystuje prosty model prawdopodobieństwa × konsekwencji, ale wyraźnie rozróżnia wewnętrzne priorytetyzowanie ryzyka od dopuszczalności prawnej.
Obszary ryzyka, które są uwzględnione, to między innymi:
- klasyfikacja prawna,
- ochrona danych,
- bezpieczeństwo informacji,
- halucynacje i jakość danych,
- dyskryminacja i prawa podstawowe,
- nadzór ludzki,
- przejrzystość,
- prawa autorskie i własność intelektualna,
- uzależnienie od dostawcy (vendor lock-in) i zależności operacyjne,
- zaufanie klientów i ryzyko reputacyjne.
Szablon zawiera rejestr ryzyk, pytania kontrolne, osobę odpowiedzialną, działania naprawcze, ryzyko rezydualne oraz gotową decyzję o zatwierdzeniu.
4. Ocena dostawców AI – Word + PDF
Praktyczny szablon due diligence do zakupu i zatwierdzania zewnętrznych usług AI, modeli językowych, interfejsów API, agentów AI i innych platform AI.
Ocena obejmuje między innymi:
- rolę dostawcy i klienta zgodnie z ustawą o AI,
- informacje o produkcie i ograniczenia użytkowania,
- umowę powierzenia przetwarzania danych osobowych i podwykonawców,
- uczenie modeli na danych klienta,
- miejsce przechowywania danych i transfery do krajów trzecich,
- SSO/MFA, uprawnienia, logowanie i szyfrowanie,
- prompt injection, eksfiltrację danych i uprawnienia agentów,
- zarządzanie incydentami, kopie zapasowe i ciągłość działania,
- warunki licencji, wejście/wyjście danych, odpowiedzialność i SLA,
- wyjście, eksport, usuwanie i vendor lock-in.
5. Ocena skutków AI z screeningiem DPIA i FRIA – Word + PDF
Szeroka analiza wpływu, która pomaga organizacji opisać przypadek użycia AI i ocenić, czy potrzebne są dalsze analizy prawne.
Szablon obejmuje:
- opis procesu, celu i zainteresowanych grup,
- screening pod kątem ustawy o AI (art. 5, 6 i 50),
- screening DPIA zgodnie z art. 35 RODO,
- screening FRIA zgodnie z art. 27 ustawy o AI,
- wpływ na prywatność, równe traktowanie, życie zawodowe, dostępność i inne prawa,
- środki ochronne, przejrzystość, ścieżki składania skarg i działania następcze.
Szablon nie zakłada, że DPIA lub FRIA są zawsze obowiązkowe. Zamiast tego pomaga jednostce udokumentować screening i zidentyfikować, kiedy może być wymagana pełna ocena.
6. AI Governance i zatwierdzanie – Word + PDF
Ten szablon scala cały pakiet w praktyczny system zarządzania. Zawiera role, macierz RACI, przepływ decyzyjny, macierze zatwierdzania, plan kontroli i protokoły decyzji dla przypadków użycia AI.
Przepływ pracy przebiega zgodnie z zasadą:
- Propozycja
- Rejestracja
- Klasyfikacja i screening
- Analiza ryzyka
- Decyzja o zatwierdzeniu
- Wdrożenie
- Ciągły monitoring
- Ponowna ocena lub wycofanie
Aktualność prawna na 2026 r.
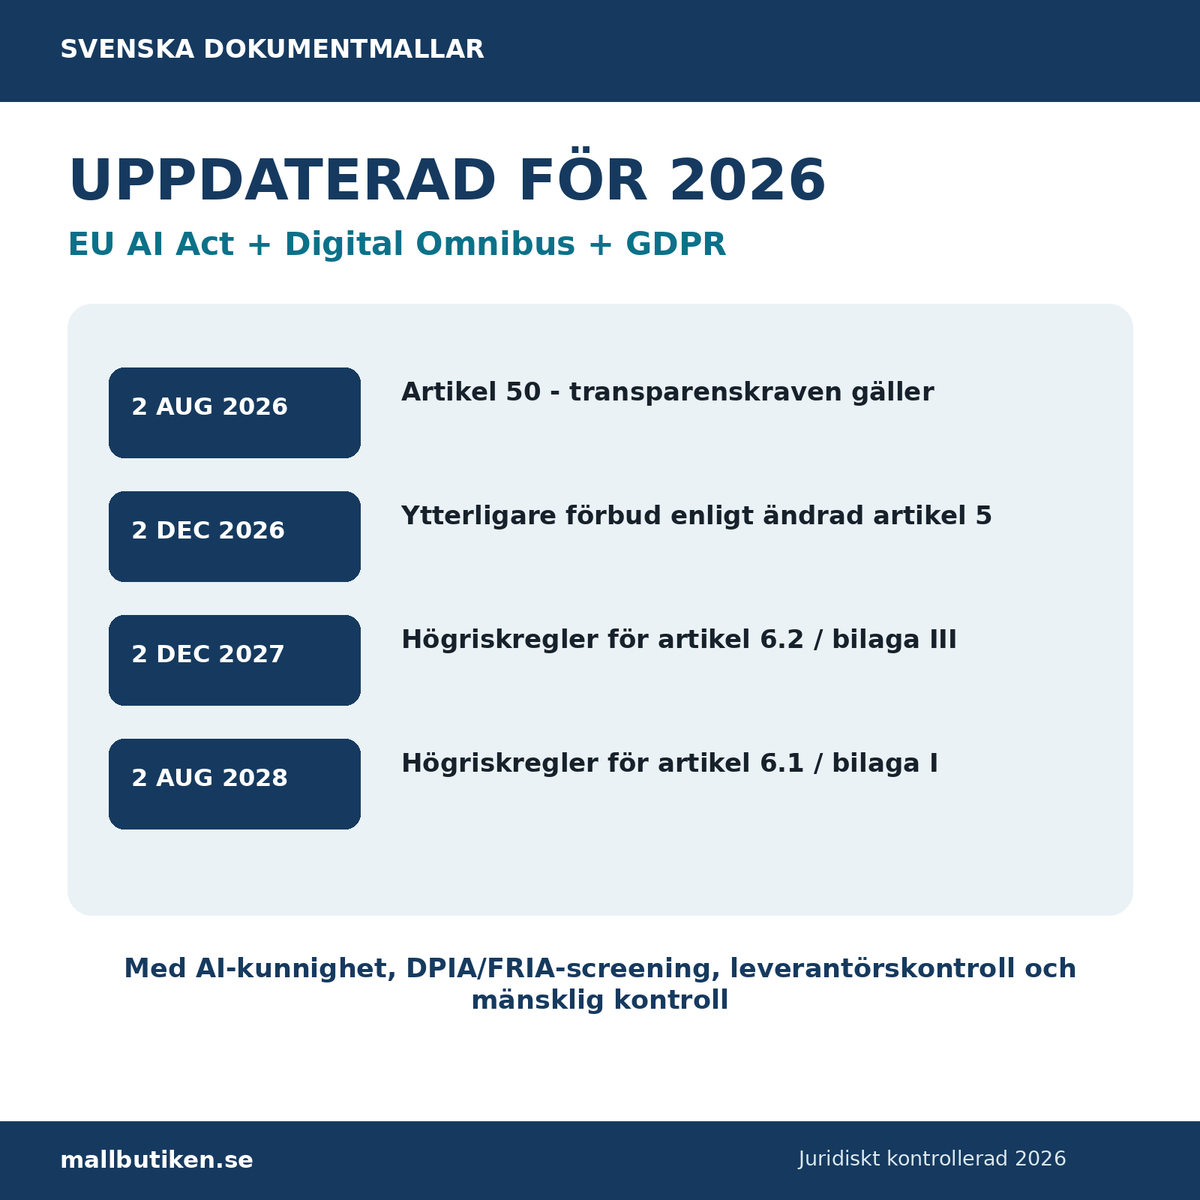
Pakiet uwzględnia zmieniony harmonogram po Digital Omnibus on AI. Oznacza to między innymi, że:
- obowiązują zasady dotyczące kompetencji w zakresie AI zgodnie z art. 4,
- wymogi przejrzystości zgodnie z art. 50 obowiązują od 2 sierpnia 2026 r.,
- dodatkowe zakazy zgodnie ze zmienionym art. 5 zaczynają być stosowane od 2 grudnia 2026 r.,
- rozdział III sekcje 1–3 dla systemów AI wysokiego ryzyka zgodnie z art. 6 ust. 2 i załącznikiem III zaczynają być stosowane od 2 grudnia 2027 r.,
- odpowiednie zasady dla AI wysokiego ryzyka zgodnie z art. 6 ust. 1 i załącznikiem I zaczynają być stosowane od 2 sierpnia 2028 r.
Pakiet został zatem zaprojektowany tak, aby organizacja mogła już teraz pracować nad klasyfikacją i przygotowaniami, bez błędnego traktowania przyszłych wymogów dla systemów wysokiego ryzyka, jak gdyby wszystkie były już w pełni stosowalne.
Dla kogo przeznaczony jest pakiet?
Pakiet jest szczególnie przydatny dla szwedzkich firm i organizacji korzystających z ChatGPT, Microsoft Copilot, Gemini, Claude, generatywnej AI w systemach biznesowych, rekrutacji opartej na AI, narzędzi analitycznych, asystentów kodowania, rozwiązań RAG, agentów AI lub innych funkcji AI.
Może być używany przez na przykład:
- dyrektorów generalnych i kadrę zarządzającą,
- zarząd,
- dyrektorów IT i osoby odpowiedzialne za bezpieczeństwo informacji,
- inspektorów ochrony danych (DPO),
- działy HR,
- działy prawne i ds. zgodności,
- działy zakupów,
- właścicieli systemów i właścicieli biznesowych,
- konsultantów wspierających firmy w zakresie AI governance.
Format i dostawa
Produkt cyfrowy – natychmiastowe pobranie po zakupie.
Dostawa zawiera 14 plików:
- 6 edytowalnych plików Word (DOCX)
- 6 wersji PDF
- 1 rejestr systemów AI w programie Excel (XLSX)
- 1 plik "Przeczytaj mnie"
Łącznie: 48 stron Word/PDF + skoroszyt Excel.
Ważne informacje o dostosowaniu
Ustawa o AI opiera się na analizie ryzyka, a obowiązki zależą od roli organizacji, funkcji systemu, obszaru zastosowania i innych mających zastosowanie przepisów. Pakiet stanowi zatem profesjonalną podstawę szablonów i zarządzania, która musi zostać dostosowana do rzeczywistych systemów AI, przetwarzania danych, branży, układów zbiorowych, klasyfikacji informacji i środowiska technicznego organizacji.
Szczególny przypadek użycia wysokiego ryzyka lub szerokie przetwarzanie danych osobowych może wymagać odrębnej analizy prawnej, technicznej, z zakresu prawa pracy lub ochrony danych.
Często zadawane pytania
Czy pakiet zawiera politykę AI?
Tak. Kompletna polityka AI dla firm na 2026 r. jest zawarta w pakiecie.
Czy otrzymamy wersje Word i PDF?
Tak. Wszystkie sześć szablonów jest dostarczanych zarówno w edytowalnej wersji Word, jak i w formacie PDF.
Czy Excel jest dołączony?
Tak. Rejestr systemów AI jest dostarczany również jako praktyczny skoroszyt Excel z 50 wierszami rejestru, listami rozwijanymi, przewodnikiem po klasyfikacji i podsumowaniem.
Czy pakiet dotyczy tylko AI wysokiego ryzyka?
Nie. Jest przeznaczony do szerokiego zarządzania AI (AI governance) i może być używany także do generatywnej AI oraz innych zastosowań o niskim lub ograniczonym ryzyku. Screening wysokiego ryzyka i zakazów służy pomocy organizacji w identyfikacji sytuacji, w których potrzebna jest specjalna kontrola prawna.
Czy pakiet zastępuje DPIA lub FRIA?
Nie. Pakiet zawiera narzędzia do screeningu i podkłady. Jeśli rzeczywiste użycie uruchamia wymóg pełnej oceny DPIA lub FRIA, należy ją przeprowadzić z taką głębokością, jakiej wymaga ustawodawstwo.