Svenska Dokumentmallar
Zgodność z ustawą o cyberodporności (CRA) 2026/2027 – szwedzki + angielski | Ocena ryzyka, SBOM i raportowanie incydentów Word/PDF/Excel
Zgodność z ustawą o cyberodporności (CRA) 2026/2027 – szwedzki + angielski | Ocena ryzyka, SBOM i raportowanie incydentów Word/PDF/Excel
- Format pliku
- DOCX, PDF, XLSX
- Język dokumentu
- Szwedzki
- Liczba plików
- 15
Pobieranie cyfrowe. Żaden produkt fizyczny nie zostanie wysłany.
Nie można załadować gotowości do odbioru
O szablonie dokumentu
Zgodność z Cyber Resilience Act (CRA) 2026/2027 – kompletny pakiet 2 w 1
Kompleksowy pakiet zgodności (compliance) dla firm, które produkują, tworzą lub wprowadzają do obrotu na rynku UE produkty z elementami cyfrowymi i muszą przygotować lub udokumentować swoje działania zgodnie z rozporządzeniem (UE) 2024/2847 – Cyber Resilience Act (CRA).
Pakiet łączy szablony robocze w języku szwedzkim i angielskim z zaawansowanym rejestrem Excel do zarządzania ryzykiem cyberbezpieczeństwa, SBOM, podatnościami, raportowaniem CRA oraz dokumentacją techniczną.
Dostawa: 7 szwedzkich + 7 angielskich szablonów dokumentów w formatach Word i PDF oraz 1 skoroszyt Excel – łącznie 29 plików. Seria Word/PDF obejmuje łącznie 28 stron A4 na zestaw językowy.
Pakiet szablonów został zweryfikowany pod kątem Cyber Resilience Act, rozporządzenia (UE) 2024/2847, w tym artykułów 13–14 oraz załączników I, II i VII, a także pod kątem aktualnych wytycznych Komisji Europejskiej dotyczących wdrożenia i raportowania. Pakiet został przygotowany do praktycznych prac związanych ze zgodnością w latach 2026/2027.
Ważne daty CRA 2026–2027
CRA już obowiązuje, ale poszczególne obowiązki wchodzą w życie w różnym czasie:
- 11 września 2026 r.: zaczęły obowiązywać obowiązki producentów w zakresie raportowania aktywnie wykorzystywanych podatności oraz poważnych incydentów.
- 11 grudnia 2027 r.: główne wymogi CRA dotyczące produktów i cyberbezpieczeństwa staną się w pełni stosowalne.
Oznacza to, że organizacje nie powinny czekać do 2027 roku z budową oceny ryzyka, zarządzaniem podatnościami, procedurami raportowania, dokumentacją techniczną i ścieżką dowodową.
Co zawiera pakiet
| Szablon / narzędzie | Szwedzki | English | Format |
|---|---|---|---|
| Plan wdrożenia i zgodności CRA | 2 strony | 2 strony | Word + PDF |
| Ocena ryzyka cyberbezpieczeństwa | 2 strony | 2 strony | Word + PDF |
| Zarządzanie podatnościami i polityka CVD | 2 strony | 2 strony | Word + PDF |
| Raportowanie incydentów i podatności 24h/72h | 2 strony | 2 strony | Word + PDF |
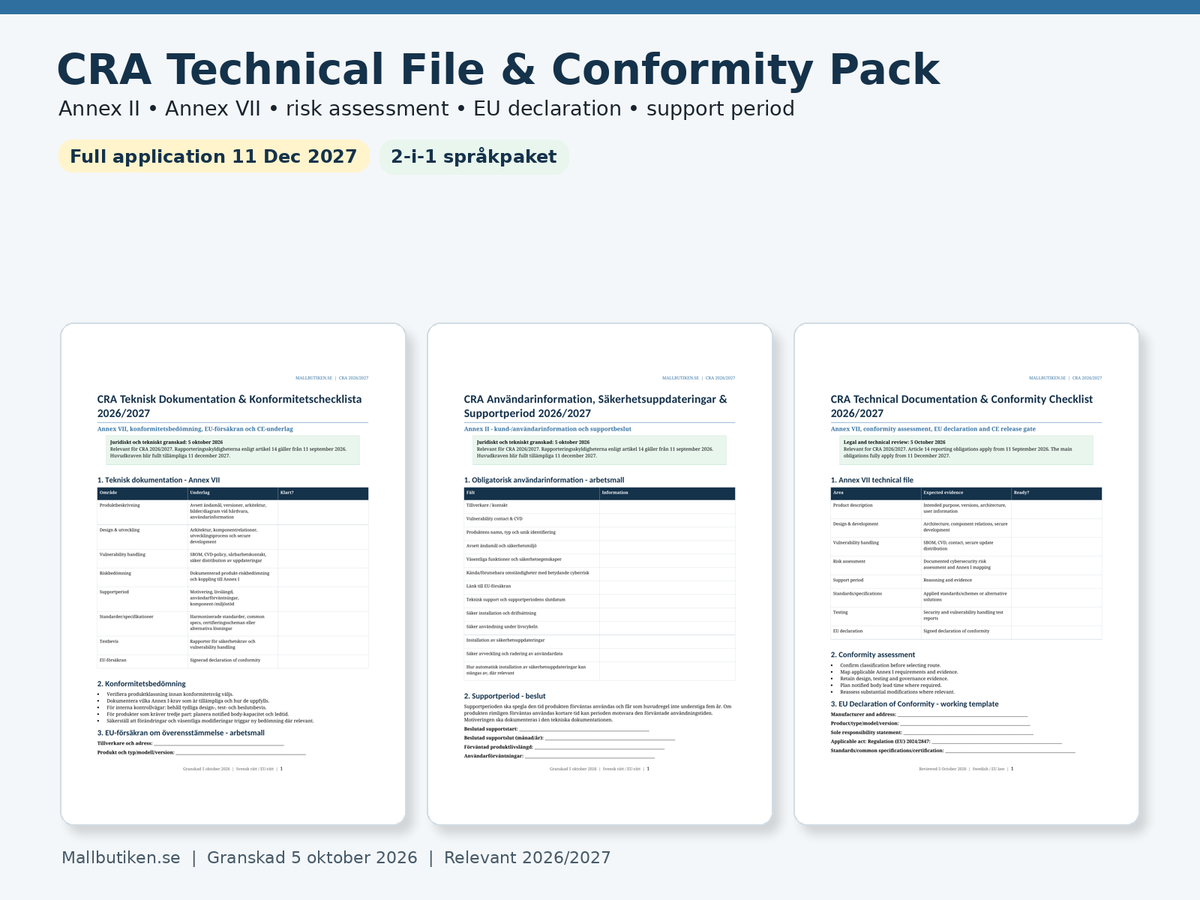
| Dokumentacja techniczna i lista kontrolna zgodności | 2 strony | 2 strony | Word + PDF |
| Informacje dla użytkownika, aktualizacje i okres wsparcia | 2 strony | 2 strony | Word + PDF |
| Szczegółowy przewodnik użytkownika | 2 strony | 2 strony | Word + PDF |
| Rejestr zgodności CRA – ryzyko, SBOM, podatności i raportowanie | Dwujęzyczny skoroszyt | Excel (XLSX) | |
CRA nie ogranicza się do jednej polityki. Firma musi wykazać, w jaki sposób identyfikuje i ogranicza ryzyka cyberbezpieczeństwa, jak śledzi komponenty i podatności, w jaki sposób zgłasza aktywnie wykorzystywane podatności i poważne incydenty, jak przygotowuje dokumentację techniczną oraz jak zarządza aktualizacjami bezpieczeństwa w okresie wsparcia. Pakiet łączy zatem zarządzanie, ocenę ryzyka, SBOM, CVD, raportowanie incydentów, zaplecze techniczne, informacje dla użytkownika oraz rejestry Excel.
Jakie firmy mogą podlegać przepisom CRA?
CRA dotyczy produktów z elementami cyfrowymi udostępnianych na rynku UE. Może to obejmować zarówno sprzęt, jak i oprogramowanie oraz wiele produktów podłączonych do sieci.
Pakiet jest przeznaczony przede wszystkim dla producentów, ale listy kontrolne i przewodnik użytkownika pomagają również importerom i dystrybutorom zidentyfikować kwestie, które wymagają kontroli. Dokładna rola musi być zawsze oceniana na podstawie faktycznego łańcucha dostaw i produktu.
Ocena ryzyka cyberbezpieczeństwa – fundament CRA
CRA wymaga, aby producent przeprowadził ocenę ryzyka cyberbezpieczeństwa dla produktu z elementami cyfrowymi i uwzględnił jej wyniki podczas planowania, projektowania, tworzenia, produkcji, dostawy i konserwacji.
Szablon ryzyka i rejestr Excel pomagają organizacji udokumentować:
- produkt, wersję i zamierzone zastosowanie,
- zasoby i funkcje krytyczne dla bezpieczeństwa,
- scenariusze zagrożeń i nadużyć,
- prawdopodobieństwo i wpływ,
- istniejące zabezpieczenia,
- ryzyko rezydualne,
- plan działań, osobę odpowiedzialną i termin,
- powiązanie z podstawowymi wymogami cyberbezpieczeństwa CRA.
SBOM, zarządzanie podatnościami i skoordynowane ujawnianie podatności (CVD)
Wymogi CRA dotyczące podatności oznaczają, że producent musi być w stanie zidentyfikować i udokumentować podatności oraz komponenty wchodzące w skład produktu. Załącznik I określa m.in., że podatności i komponenty muszą być zidentyfikowane i udokumentowane, m.in. za pomocą maszynowo czytelnego SBOM, który obejmuje co najmniej zależności najwyższego poziomu (top-level dependencies) produktu.
Pakiet zawiera dlatego:
- rejestr SBOM w Excel,
- komponent/wersję/dostawcę/PURL/CPE,
- zależności bezpośrednie lub przechodnie,
- CVE/advisory i stopień ważności,
- wersję poprawki i datę przeglądu,
- politykę CVD i kontakt w sprawie zewnętrznych podatności,
- procedurę triażu, usuwania skutków i ujawniania.
Praktyczne pogłębienie – CRA SBOM i ocena ryzyka: Przeczytaj nasz nowy przewodnik krok po kroku dotyczący oceny ryzyka cyberbezpieczeństwa, zależności oprogramowania i maszynowo czytelnego SBOM. Wyjaśniono tam, w jaki sposób firmy mogą dokumentować komponenty, podatności, decyzje dotyczące ryzyka i dowody techniczne przed rozpoczęciem stosowania głównych wymogów 11 grudnia 2027 r. Artykuł odróżnia te przygotowania od obowiązku raportowania, który obowiązuje już od 11 września 2026 r.
Raportowanie zgodnie z CRA: 24 godziny, 72 godziny i raport końcowy
Od 11 września 2026 r. producenci muszą zgłaszać aktywnie wykorzystywane podatności oraz poważne incydenty, które wpływają na bezpieczeństwo produktów z elementami cyfrowymi.
Wytyczne Komisji Europejskiej dotyczące raportowania określają w skrócie:
- w ciągu 24 godzin: wczesne ostrzeżenie (early warning) po uzyskaniu wiedzy przez organizację,
- w ciągu 72 godzin: pełne powiadomienie (full notification),
- aktywnie wykorzystywana podatność: raport końcowy najpóźniej 14 dni po udostępnieniu środka naprawczego lub ograniczającego,
- poważny incydent: raport końcowy w ciągu miesiąca od zgłoszenia w ciągu 72 godzin.
Plik Excel posiada specjalny arkusz do spraw raportowania, gdzie terminy 24h i 72h są obliczane automatycznie od daty i czasu wykrycia (awareness).
Dokumentacja techniczna – Załącznik VII
Dokumentacja techniczna CRA powinna stanowić podstawę dla nadzoru i oceny zgodności produktu. Lista kontrolna dokumentacji technicznej w pakiecie obejmuje m.in.:
- opis produktu i zamierzone zastosowanie,
- architekturę, relacje między komponentami i bezpieczny proces tworzenia,
- SBOM i zarządzanie podatnościami,
- ocenę ryzyka cyberbezpieczeństwa,
- okres wsparcia i uzasadnienie,
- zastosowane normy/specyfikacje,
- dokumentację testów i weryfikacji,
- deklarację zgodności UE i bramkę wydania (release gate).
Informacje dla użytkownika – Załącznik II
Informacje dla użytkownika muszą m.in. umożliwiać użytkownikowi identyfikację producenta i produktu, znalezienie punktu kontaktowego w sprawie podatności, zrozumienie zamierzonego zastosowania i istotnych warunków bezpieczeństwa, a także uzyskanie instrukcji dotyczących bezpiecznej instalacji, użytkowania, aktualizacji i wycofania z eksploatacji.
Szablon zawiera dlatego oddzielny arkusz dla informacji dla klienta/użytkownika zgodnych z Załącznikiem II oraz wyraźne pole na datę zakończenia okresu wsparcia.
Okres wsparcia i aktualizacje bezpieczeństwa
Producent powinien ustalić okres wsparcia, który odzwierciedla oczekiwany czas użytkowania produktu, biorąc pod uwagę m.in. charakter produktu, przewidywane zastosowanie i warunki rynkowe. Zgodnie z główną zasadą CRA, okres wsparcia powinien wynosić co najmniej pięć lat, chyba że produkt ma krótszy przewidywany czas użytkowania.
Pakiet pomaga organizacji udokumentować:
- oczekiwaną żywotność produktu,
- ustalony okres wsparcia,
- uzasadnienie i dowody,
- aktualizacje bezpieczeństwa i ich dystrybucję,
- datę końcową, która ma być komunikowana użytkownikom.
CRA zawiera również wymagania dotyczące tego, jak długo aktualizacje bezpieczeństwa muszą być udostępniane. Dlatego organizacja powinna zaplanować zarówno dystrybucję, jak i długoterminową dostępność odpowiednich aktualizacji.
Ocena zgodności, deklaracja UE i CE
Dopuszczalna ścieżka oceny zgodności zależy m.in. od klasyfikacji produktu według CRA. Pakiet zawiera punkty kontrolne dla:
- produktu standardowego/kategorii domyślnej,
- produktu istotnego klasy I,
- produktu istotnego klasy II,
- produktu krytycznego,
- stosownych norm/specyfikacji,
- ewentualnej jednostki notyfikowanej,
- deklaracji zgodności UE,
- bramki wydania CE.
Szablon nie zastępuje formalnej klasyfikacji produktu ani zewnętrznej oceny zgodności, jeśli jest ona wymagana.
Rejestr Excel – więcej niż statyczna lista kontrolna
Dołączony plik XLSX to praktyczny rejestr zgodności z oddzielnymi zakładkami dla:
- Dashboard – wskaźniki (KPI) i ważne daty CRA,
- Product Register – produkty, wersje, klasyfikacja i okres wsparcia,
- Risk Register – poziom ryzyka i plan działań,
- SBOM – komponenty, dane o wersjach i powiązanie z podatnościami,
- Vulnerability Register – CVE/advisory, stopień ważności i status,
- Reporting Deadlines – automatyczne terminy 24h/72h,
- Evidence Checklist – dokumentacja techniczna i ścieżka dowodowa,
- Sources – główne oficjalne źródła CRA.
Skoroszyt zawiera walidację danych, formuły poziomów ryzyka i zautomatyzowane obliczenia terminów, ale został zaprojektowany tak, aby użytkownik mógł go samodzielnie rozbudowywać.
CRA kontra NIS2 – inny punkt ciężkości
CRA i NIS2 mogą być istotne dla tej samej organizacji, ale mają inny punkt ciężkości. CRA jest przede wszystkim regulacją produktową dotyczącą cyberbezpieczeństwa produktów z elementami cyfrowymi oraz zarządzania ich podatnościami. Regulacja NIS2/cyberbezpieczeństwa koncentruje się w większym stopniu na zarządzaniu ryzykiem i raportowaniu incydentów w organizacjach będących podmiotami kluczowymi lub ważnymi dla społeczeństwa.
Nowy pakiet CRA uzupełnia zatem istniejący pakiet NIS2, zamiast go zastępować.
Sankcje – dlaczego dokumentacja ma znaczenie
CRA przewiduje znaczące poziomy sankcji administracyjnych. W przypadku niektórych poważnych naruszeń maksymalne administracyjne kary pieniężne mogą wynosić do 15 milionów euro lub 2,5 procent całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa, z uwzględnieniem warunków i wyjątków określonych w rozporządzeniu.
Praktyczna i datowana dokumentacja jest zatem ważna nie tylko dla realizacji wymogów, ale także po to, aby móc wykazać, w jaki sposób organizacja faktycznie pracowała nad zgodnością.
Zalecany przepływ pracy
- Zidentyfikuj produkty i rolę podmiotu gospodarczego.
- Sklasyfikuj produkt zgodnie z CRA.
- Przeprowadź i udokumentuj ocenę ryzyka cyberbezpieczeństwa.
- Stwórz proces SBOM i CVD/podatności.
- Ustal okres wsparcia i strategię aktualizacji.
- Przygotuj dokumentację techniczną i informacje dla użytkownika.
- Skonfiguruj raportowanie 24h/72h i łańcuch odpowiedzialności.
- Przeprowadź ocenę zgodności i zbierz dowody.
- Utrzymuj rejestry w aktualności po wydaniu i w okresie wsparcia.
Najczęściej zadawane pytania dotyczące CRA
Czy wymogi raportowania już obowiązują?
Tak. Obowiązki producentów w zakresie raportowania aktywnie wykorzystywanych podatności oraz poważnych incydentów weszły w życie 11 września 2026 r.
Kiedy wchodzi w życie główna część CRA?
Główne stosowanie rozpoczyna się 11 grudnia 2027 r.
Czy potrzebujemy SBOM?
Wymogi CRA dotyczące zarządzania podatnościami obejmują dokumentację komponentów i podatności, w tym maszynowo czytelny SBOM, który obejmuje co najmniej zależności najwyższego poziomu.
Czy CRA to to samo co NIS2?
Nie. CRA koncentruje się na produktach z elementami cyfrowymi i cyklu życia cyberbezpieczeństwa produktu. NIS2 ma inne ukierunkowanie organizacyjne i operacyjne. Firma może podlegać obu regulacjom.
Czy CRA dotyczy tylko sprzętu?
Nie. Regulacja obejmuje produkty z elementami cyfrowymi i może dotyczyć zarówno sprzętu, jak i oprogramowania, w zależności od produktu i sytuacji rynkowej.
Czy w zestawie są szablony szwedzkie i angielskie?
Tak. Wszystkie siedem dokumentów Word/PDF jest dostępnych zarówno w języku szwedzkim, jak i angielskim.
Czy w zestawie jest Excel?
Tak. Pakiet zawiera oddzielny skoroszyt XLSX dla rejestru produktów, ryzyk, SBOM, podatności, terminów raportowania i dowodów.
Czy to jest certyfikacja?
Nie. Pakiet jest profesjonalnym wsparciem dokumentacyjnym i roboczym. Nie zastępuje jednostki notyfikowanej, badania produktu, zewnętrznych testów cyberbezpieczeństwa ani indywidualnej oceny prawnej, gdy jest ona wymagana.
Format i dostawa
- 7 szwedzkich szablonów dokumentów + 7 angielskich szablonów dokumentów.
- 14 DOCX + 14 PDF + 1 XLSX = łącznie 29 plików.
- 28 stron A4 na serię formatów Word/PDF.
- Skoroszyt Excel z 8 zakładkami zgodności.
- Produkt cyfrowy – brak wysyłki towaru fizycznego.
Podstawa prawna i oficjalne źródła
- Rozporządzenie (UE) 2024/2847 – Cyber Resilience Act.
- Komisja Europejska – Podsumowanie aktu o cyberodporności (CRA).
- Komisja Europejska – Obowiązki sprawozdawcze w ramach CRA.
- Komisja Europejska – Wdrażanie CRA.
- EUR-Lex – Rozporządzenie (UE) 2024/2847.