O szablonie dokumentu
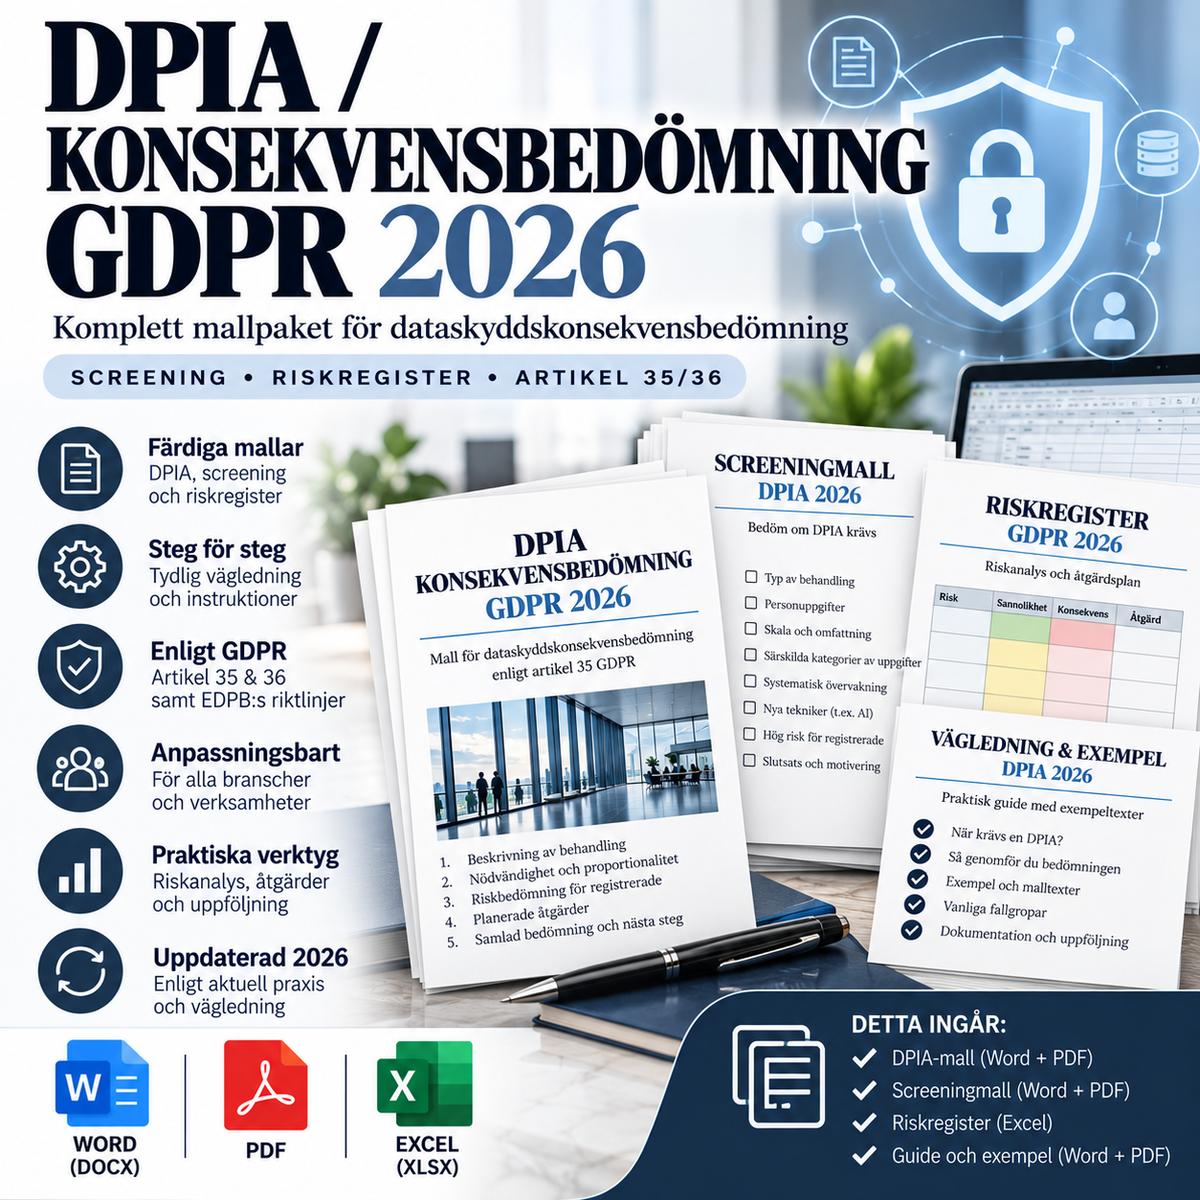
DPIA / Ocena skutków dla ochrony danych RODO Pakiet szablonów 2026 – Word, PDF & Excel
Kompletny pakiet szablonów do przeprowadzania oceny skutków dla ochrony danych (DPIA) zgodnie z art. 35 RODO. Pakiet został przygotowany dla szwedzkich firm, organizacji, organów administracji, kierowników projektów, inspektorów ochrony danych (IOD), zespołów ds. bezpieczeństwa informacji oraz prawników, którzy muszą dokumentować przetwarzanie danych osobowych wysokiego ryzyka w sposób ustrukturyzowany, podlegający audytowi i praktyczny.
Pakiet łączy cztery profesjonalne szablony dokumentów w formacie Word/PDF z kompleksowym narzędziem Excel do screeningu, oceny ryzyka, działań ograniczających ryzyko, konsultacji, oceny zgodnie z art. 36 oraz bieżącej weryfikacji. Łącznie zawiera 9 plików.
Co wchodzi w skład pakietu – 9 plików
- DPIA / Ocena skutków dla ochrony danych RODO 2026 – Word (DOCX)
- DPIA / Ocena skutków dla ochrony danych RODO 2026 – PDF
- DPIA Screening / Ocena potrzeb – Word
- DPIA Screening / Ocena potrzeb – PDF
- Konsultacje, opinia IOD & uprzednie konsultacje – Word
- Konsultacje, opinia IOD & uprzednie konsultacje – PDF
- DPIA Weryfikacja, decyzja & rejestr zmian – Word
- DPIA Weryfikacja, decyzja & rejestr zmian – PDF
- DPIA Narzędzie robocze ds. ryzyka & screeningu – Excel (XLSX)
Kiedy wymagana jest DPIA?
Zgodnie z art. 35 RODO administrator musi przeprowadzić ocenę skutków przed rozpoczęciem przetwarzania, jeśli dany rodzaj przetwarzania prawdopodobnie może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych. Dotyczy to w szczególności np. profilowania na dużą skalę lub zautomatyzowanego podejmowania decyzji wywołujących istotne skutki, przetwarzania na dużą skalę danych wrażliwych lub danych dotyczących wyroków skazujących oraz systematycznego monitorowania na dużą skalę.
Szwedzki organ nadzorczy (IMY) posiada ponadto szczegółowy wykaz zgodnie z art. 35 ust. 4 i stosuje dziewięć kryteriów wysokiego ryzyka opracowanych w europejskich wytycznych dotyczących ochrony danych. Zasadą jest, że spełnienie co najmniej dwóch kryteriów wskazuje na konieczność przeprowadzenia DPIA, jednak w indywidualnym przypadku wystarczyć może nawet jedno kryterium. Szablon screeningu oraz narzędzie Excel zostały przygotowane tak, aby udokumentować właśnie tę ocenę.
Screening / Ocena potrzeb
Szablon screeningu pomaga przed rozpoczęciem projektu udokumentować, dlaczego DPIA jest wymagana – lub dlaczego uznano, że nie jest obowiązkowa. Zawiera kontrolę:
- art. 35 ust. 3 RODO
- wykazu IMY zgodnie z art. 35 ust. 4
- oceny i punktacji
- zautomatyzowanego podejmowania decyzji o istotnym wpływie
- systematycznego monitorowania
- danych wrażliwych lub o charakterze bardzo osobistym
- przetwarzania na dużą skalę
- łączenia zbiorów danych
- osób, których dane dotyczą, wymagających szczególnej ochrony
- innowacyjnego wykorzystania lub nowych technologii, w tym AI
- przetwarzania, które uniemożliwia osobie korzystanie z prawa lub dostęp do usługi bądź umowy
Kompletna DPIA zgodnie z art. 35
Główny szablon został zaprojektowany w celu udokumentowania elementów wymaganych przez RODO, na które wskazuje również IMY w swoich wytycznych. Obejmuje on między innymi:
- systematyczny opis przetwarzania i jego celów
- kategorie osób, których dane dotyczą, oraz kategorie danych osobowych
- dane wrażliwe i dane, o których mowa w art. 10
- systemy, technologię, AI, profilowanie i zautomatyzowane podejmowanie decyzji
- podmioty przetwarzające i odbiorców danych
- przekazywanie danych do państw trzecich
- przechowywanie i usuwanie danych
- przepływ danych i cykl życia informacji
- podstawę prawną
- ocenę niezbędności i proporcjonalności
- ochronę danych w fazie projektowania (privacy by design) i domyślną ochronę danych (privacy by default)
- ryzyka dla praw i wolności jednostek
- techniczne, organizacyjne i prawne środki ograniczające ryzyko
- ryzyko szczątkowe
- decyzję o rozpoczęciu przetwarzania
- potrzebę uprzednich konsultacji z IMY
- plan bieżącej weryfikacji
Ryzyko dotyczy ludzi – nie ryzyka biznesowego firmy
Powszechną słabością prac nad DPIA jest zacieranie się granicy między analizą ryzyka dla osób a ryzykiem biznesowym. Dlatego szablon wyraźnie rozróżnia te obszary. Ryzyko w DPIA musi dotyczyć tego, w jaki sposób przetwarzanie może wpłynąć na prawa i wolności osób fizycznych, na przykład poprzez dyskryminację, kradzież tożsamości, straty finansowe, naruszenie reputacji, utratę poufności, nieuprawnione monitorowanie, nieprawidłowe profilowanie, ograniczenie prawa do samostanowienia lub inne szkody fizyczne, materialne lub niematerialne.
Narzędzie Excel z automatyczną klasyfikacją ryzyka
Plik Excel zawiera oddzielne arkusze dla:
- pulpitu nawigacyjnego z kluczowymi wskaźnikami
- screeningu DPIA
- opisu przetwarzania
- niezbędności i proporcjonalności
- rejestru ryzyk
- środków zaradczych
- konsultacji i opinii IOD
- weryfikacji i rejestru zmian
- art. 36 – materiały do uprzednich konsultacji
- źródeł prawnych i wytycznych
Rejestr ryzyk automatycznie oblicza wartość ryzyka w oparciu o prawdopodobieństwo i konsekwencje, wskazując oddzielnie ryzyko nieodłączne oraz ryzyko szczątkowe po zaplanowanych działaniach. Ułatwia to śledzenie, w jaki sposób środki ochrony faktycznie zmieniają profil ryzyka.
Rola inspektora ochrony danych (IOD)
Jeśli organizacja posiada inspektora ochrony danych, należy zasięgnąć jego opinii przy przeprowadzaniu DPIA. IOD może między innymi doradzać w kwestii potrzeby przeprowadzenia DPIA, metodologii, ryzyk, środków ochrony oraz tego, czy ocena została przeprowadzona prawidłowo. Odpowiedzialność za przeprowadzenie DPIA oraz podjęte decyzje nadal spoczywa na administratorze danych.
Pakiet zawiera zatem osobny szablon dla opinii IOD i konsultacji, gdzie można w jasny sposób dokumentować porady, odstępstwa i działania następcze.
Opinie osób, których dane dotyczą
RODO przewiduje również, że w stosownych przypadkach należy zasięgnąć opinii osób, których dane dotyczą, lub ich przedstawicieli. Szablon konsultacji zawiera zatem specjalne pola na opis metody, uczestników, uwagi, sposób uwzględnienia opinii oraz – jeśli konsultacje nie są przeprowadzane – uzasadnienie, dlaczego uznano to za nieodpowiednie lub niemożliwe.
Art. 36 – uprzednie konsultacje z IMY
Jeśli DPIA wykaże, że przetwarzanie nadal powodowałoby wysokie ryzyko pomimo planowanych środków ograniczających ryzyko, administrator musi wystąpić o uprzednie konsultacje z IMY przed rozpoczęciem przetwarzania. Pakiet zawiera zarówno pola w dokumentach, jak i specjalny arkusz Excel, aby sprawdzić, czy dokumentacja jest kompletna przed wystąpieniem z taką oceną lub wnioskiem.
DPIA to proces ciągły
Oceny skutków nie należy archiwizować i odkładać po rozpoczęciu projektu. IMY opisuje DPIA jako proces ciągły. Nowa lub zaktualizowana ocena może być potrzebna, jeśli np. zmienią się cele, kategorie danych, liczba osób, których dane dotyczą, systemy, funkcjonalności AI, dostawcy, odbiorcy, zasady przekazywania danych do państw trzecich lub zagrożenia bezpieczeństwa.
Osobny szablon dla weryfikacji, decyzji i rejestru zmian pozwala dokumentować te zmiany i sprawdzać, czy rzeczywisty sposób przetwarzania jest nadal zgodny z zatwierdzoną DPIA.
Szczególnie polecane dla
- nowych systemów IT i usług SaaS
- AI i zautomatyzowanej analizy
- profilowania i punktacji
- systemów kadrowo-płacowych
- rozwiązań kamerowych i czujników
- danych dotyczących zdrowia i innych danych wrażliwych
- baz danych klientów i użytkowników na dużą skalę
- łączenia różnych źródeł danych
- nowych dostawców chmurowych lub przekazywania danych do państw trzecich
- przetwarzania danych dzieci lub innych grup szczególnie wrażliwych
Podstawa prawna
Pakiet został poddany przeglądowi prawnemu według stanu na dzień 3 października 2026 r. i opiera się m.in. na:
- ogólnym rozporządzeniu o ochronie danych (UE) 2016/679, w szczególności art. 5, 6, 9, 10, 25, 32, 35, 36 i 39
- wytycznych IMY dotyczących oceny skutków oraz praktycznym przewodniku
- wykazie IMY zgodnie z art. 35 ust. 4
- wytycznych EDPB/WP29 dotyczących oceny skutków dla ochrony danych (DPIA), WP248 rev.01
W 2026 roku EDPB przedstawiła nowy projekt wspólnego europejskiego szablonu DPIA do konsultacji publicznych. Produkt ten nie jest jednak zależny od niewprowadzonego jeszcze ostatecznego projektu, lecz opiera się przede wszystkim na obowiązującym RODO oraz aktualnych szwedzkich wytycznych IMY.
Uwaga
Szablony stanowią ogólne materiały pomocnicze w zakresie compliance. Nie zastępują one rzeczywistej analizy planowanego przetwarzania ani indywidualnej porady prawnej. Prawidłowa DPIA musi opierać się na rzeczywistych systemach, przepływach danych, celach, dostawcach, osobach, których dane dotyczą, ryzykach i środkach ochrony. Należy również uwzględnić ewentualne przepisy sektorowe.
Format: Word (DOCX) + PDF + Excel (XLSX)
Język: szwedzki
Jurysdykcja: Szwecja / UE
Liczba plików: 9
Wersja: 1.0 – 2026-10-03