O szablonie dokumentu
Reagowanie na incydenty i cyberkryzysy 2026/2027 – kompletny operacyjny pakiet szablonów w języku szwedzkim i angielskim
Kompletny pakiet szablonów dla firm i organizacji, które muszą zarządzać incydentami IT, incydentami cybernetycznymi oraz cyberkryzysami od pierwszego zgłoszenia po raport końcowy, przywracanie działania i doskonalenie procesów. Pakiet jest celowo szerszy niż typowy zestaw dokumentów dla NIS2 lub RODO: stanowi operacyjny fundament obsługi incydentów i pomaga organizacji określić, kiedy ustawa o cyberbezpieczeństwie/NIS2, RODO, DORA, umowy z klientami, umowy z dostawcami lub ubezpieczenie cybernetyczne uruchamiają szczególne wymogi w zakresie raportowania lub komunikacji.
2 w 1 (szwedzki + angielski): siedem dokumentów dostępnych w obu wersjach językowych. Wszystkie są dostarczane w formatach Word i PDF oraz uzupełnione zaawansowanym rejestrem w programie Excel z automatycznymi przypomnieniami o terminach regulacyjnych. Łącznie pakiet zawiera 29 plików.
Pakiet szablonów został zweryfikowany pod kątem obowiązującej szwedzkiej ustawy o cyberbezpieczeństwie (2025:1506), struktury raportowania incydentów dyrektywy NIS2, przepisów RODO dotyczących naruszeń ochrony danych osobowych oraz aktualnych wymogów raportowania DORA dla podmiotów finansowych. Szablony zostały przygotowane do użytku w 2026/2027 roku i wyraźnie rozróżniają kryteria wyzwalające oraz terminy wynikające z różnych przepisów.
Co zawiera pakiet
| Dokument | Szwedzki | Angielski | Zastosowanie |
|---|---|---|---|
| Incident Response & Cyber Crisis Plan | 2 strony | 2 strony | Plan główny, role, mandaty, pierwsze 60 minut i punkty krytyczne dla raportowania. |
| Incident Intake, Klassning & Severity | 2 strony | 2 strony | Wpływ na CIA, priorytetyzacja, wstępna analiza regulacyjna i decyzja o klasyfikacji. |
| 24h / 72h / Slutrapport | 2 strony | 2 strony | Formularze dla łańcucha raportowania zgodnie z ustawą o cyberbezpieczeństwie/NIS2 oraz zbieżności z RODO/DORA. |
| Cyber Crisis & Kommunikationsplan | 2 strony | 2 strony | SITREP, matryca grup docelowych, komunikaty dla klientów i log komunikacji. |
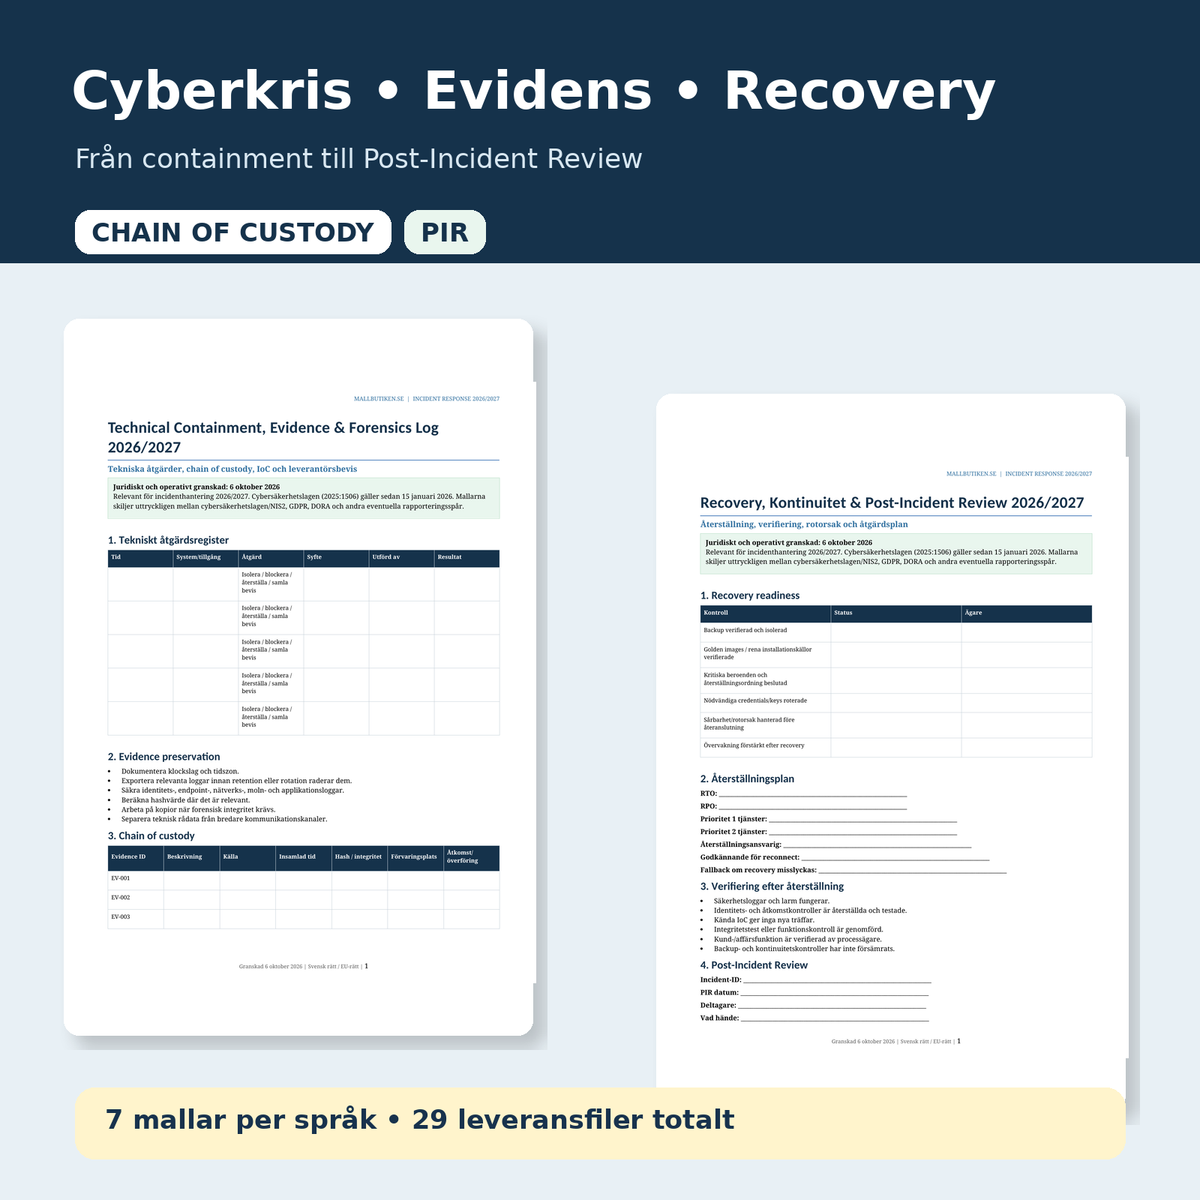
| Technical Containment, Evidence & Forensics Log | 2 strony | 2 strony | Rejestr działań technicznych, łańcuch dowodowy, IoC i dowody od dostawców. |
| Recovery, Kontinuitet & Post-Incident Review | 2 strony | 2 strony | Etapy przywracania (gates), weryfikacja, przyczyna źródłowa i plan naprawczy. |
| Detaljerad användarguide | 2 strony | 2 strony | Zasady pracy, zależności prawne, typy incydentów i częste błędy. |
| Incident Response Excel-register | XLSX | Dashboard, rejestr incydentów, terminy regulacyjne, działania, dowody, komunikacja, kontakty i PIR. | |
Największym ryzykiem podczas incydentu cybernetycznego jest często próba zarządzania techniką, kwestiami prawnymi, komunikacją i przywracaniem działania jako oddzielnymi sprawami. Pakiet łączy natomiast: wykrycie → klasyfikację → izolację → ocenę raportowania → komunikację → przywrócenie działania → analizę poincydentową (Post-Incident Review). Ten sam identyfikator incydentu (Incident ID) towarzyszy całemu procesowi.
Pierwsze 60 minut – wspólna struktura
Plan główny rozpoczyna się od decyzji, które zazwyczaj muszą zostać podjęte, zanim organizacja uzyska pełny obraz sytuacji. Identyfikator incydentu oraz czas dowiedzenia się o nim są dokumentowane od razu, wyznaczany jest lider incydentu, zabezpieczany alternatywny kanał komunikacji oraz chronione dowody ulotne przed podjęciem nieodwracalnych kroków.
To również tutaj należy uruchomić zegary terminów regulacyjnych. Moment, w którym organizacja faktycznie dowiedziała się o incydencie, może mieć kluczowe znaczenie zarówno dla ustawy o cyberbezpieczeństwie, RODO, jak i DORA. Dlatego przygotowano osobne pola dla czasu wykrycia, czasu dowiedzenia się oraz czasu klasyfikacji.
Ustawa o cyberbezpieczeństwie/NIS2 – 24h, 72h i miesiąc
Szwedzka ustawa o cyberbezpieczeństwie (2025:1506) weszła w życie 15 stycznia 2026 r. Ustawa wymaga stosowania odpowiednich i proporcjonalnych technicznych, operacyjnych i organizacyjnych środków bezpieczeństwa. Do wyraźnie wskazanych obszarów należą zarządzanie incydentami oraz zarządzanie ciągłością działania i sytuacjami kryzysowymi.
Dla podmiotu objętego ustawą, który padł ofiarą istotnego incydentu, pakiet zawiera następujący łańcuch operacyjny:
- maksymalnie 24 godziny: powiadomienie po dowiedzeniu się o incydencie przez podmiot,
- maksymalnie 72 godziny: zgłoszenie incydentu dla pozostałych podmiotów; dostawcy usług zaufania mają 24 godziny również na zgłoszenie incydentu,
- na żądanie: raport częściowy z odpowiednimi aktualizacjami statusu,
- maksymalnie miesiąc po zgłoszeniu incydentu: raport końcowy; jeśli incydent nadal trwa, przedkłada się raport o stanie sprawy, a następnie raport końcowy.
Istotny incydent zgodnie z ustawą to incydent, który spowodował lub może spowodować poważne zakłócenia w świadczeniu usługi lub straty finansowe dla podmiotu, albo który wpłynął lub może wpłynąć na inne osoby fizyczne lub prawne poprzez wyrządzenie istotnej szkody.
Ten sam incydent może mieć kilka ścieżek raportowania prawnego
Pakiet nie popełnia częstego błędu traktowania NIS2, RODO i DORA jako jednego i tego samego. Mają one różne zakresy stosowania, różne kryteria wyzwalające i różnych odbiorców.
RODO – naruszenie ochrony danych osobowych
Jeśli incydent oznacza, że dane osobowe zostały zniszczone, zmienione, utracone lub wpadły w niepowołane ręce, ścieżka RODO musi zostać oceniona oddzielnie. Gdy naruszenie ochrony danych osobowych podlega obowiązkowi zgłoszenia, punktem wyjścia jest zgłoszenie do IMY (szwedzkiego organu ochrony danych) w ciągu 72 godzin od powzięcia wiedzy. W przypadku wysokiego ryzyka może zaistnieć również konieczność poinformowania osób, których dane dotyczą, bez zbędnej zwłoki.
DORA – podmioty finansowe
DORA ma zastosowanie do właściwych podmiotów finansowych. W przypadku poważnego incydentu związanego z ICT, aktualne standardy raportowania określają m.in.:
- raport wstępny najszybciej jak to możliwe, w ciągu czterech godzin od sklasyfikowania jako poważny i najpóźniej 24 godziny od powzięcia wiedzy,
- raport częściowy najpóźniej 72 godziny po raporcie wstępnym,
- raport końcowy najpóźniej miesiąc po raporcie częściowym lub ostatnim zaktualizowanym raporcie częściowym.
Rejestr w programie Excel posiada zatem oddzielny zegar dla DORA i nie miesza tej osi czasu z zegarem NIS2.
Klasyfikacja incydentów – od zdarzenia technicznego do poziomu SEV
Szablon rejestracji incydentu pomaga zespołowi ocenić poufność, integralność i dostępność wraz z wpływem na fizyczne bezpieczeństwo, finanse oraz strony trzecie. Następnie incydent klasyfikuje się na czterech poziomach od SEV-4 do SEV-1.
Poziom SEV jest wewnętrznym narzędziem sterowania i nie zastępuje prawnej oceny tego, czy incydent jest np. „istotny” zgodnie z ustawą o cyberbezpieczeństwie czy „poważny” (major) zgodnie z DORA. Dlatego selekcja regulacyjna jest ujęta jako oddzielny etap.
Cyberkryzys i komunikacja
W przypadku poważniejszych incydentów techniczne zarządzanie incydentami nie wystarczy. Plan cyberkryzysowy tworzy strukturę zarządzania kryzysowego obejmującą lidera incydentu (Incident Lead), menedżera kryzysowego (Crisis Manager), dział prawny/compliance, dział komunikacji, DPO/inspektora ochrony danych oraz lidera ds. dostawców (Supplier Lead).
Zawiera on wielokrotnego użytku SITREP (raport sytuacyjny) dla zarządu, matrycę grup docelowych dla pracowników/klientów/urzędów/dostawców/mediów, komunikaty dla klientów oraz log komunikacji. Lista kontrolna przed publikacją zmniejsza ryzyko, że organizacja opublikuje niezweryfikowane dane lub szczegóły dotyczące bezpieczeństwa, które mogą zostać wykorzystane przez napastnika.
Dowody, łańcuch dowodowy i techniczna izolacja
Działania techniczne mogą zniszczyć dowody, jeśli zostaną podjęte bez dokumentacji. Dlatego pakiet zawiera oddzielny rejestr działań oraz sekcję łańcucha dowodowego (chain-of-custody) dla logów, danych z dysków/pamięci, eksportów z chmury i innych istotnych dowodów.
Dokument obejmuje m.in.:
- czas i strefę czasową,
- źródło/system i osobę, która zebrała materiał,
- sumę kontrolną (hash)/odniesienie do integralności tam, gdzie ma to zastosowanie,
- miejsce przechowywania oraz dostęp/transfer,
- wskaźniki kompromitacji (IoC) – IP, domenę, hash, konto, proces i TTP,
- incydenty u dostawców oraz listę logów/dowodów, o które wnioskowano.
Przywracanie działania, ciągłość i analiza poincydentowa
Szablon przywracania działania (Recovery) wykorzystuje jasne „bramki ponownego podłączenia”: kopia zapasowa musi być zweryfikowana, czyste źródła instalacji dostępne, skompromitowane dane uwierzytelniające zrotowane, a luka lub przyczyna źródłowa usunięta, zanim systemy zostaną ponownie podłączone.
Po przywróceniu działania przeprowadza się analizę poincydentową (Post-Incident Review) z określeniem przyczyny źródłowej, czynników sprzyjających, tego, co zadziałało, co nie zadziałało, wniosków regulacyjnych oraz wniosków dotyczących dostawców. Wszystkie ulepszenia zyskują właściciela, priorytet, termin i dowód realizacji.
Rejestr Excel z automatycznymi zegarami raportowania
Plik Excel to nie tylko lista. Pełni on rolę operacyjnego panelu kontrolnego i zawiera:
- Dashboard – otwarte incydenty, SEV-1/2 i aktywne ścieżki raportowania,
- Incident Register – wykrycie, powzięcie wiedzy, fazę, wpływ i termin kolejnej aktualizacji,
- Regulatory Deadlines – osobne zegary dla NIS2, RODO i DORA,
- Action Log – izolację, przywracanie działania, działania regulacyjne i komunikacyjne,
- Evidence Chain – łańcuch dowodowy i integralność,
- Communications – wersję, grupę docelową, zatwierdzenie i dowody,
- Contacts – zespół incydentu, urzędy, dostawców, ubezpieczyciela i zespół śledczy,
- Post Incident – PIR, działania naprawcze i ryzyko rezydualne.
Przykładowo, terminy 24h i 72h ustawy o cyberbezpieczeństwie liczą się automatycznie od podanego czasu powzięcia wiedzy. DORA posiada własną formułę, która bierze pod uwagę zarówno czas powzięcia wiedzy, jak i moment klasyfikacji jako poważnego incydentu.
Kiedy pakiet sprawdza się szczególnie dobrze
- firmy, które chcą wdrożyć profesjonalny proces reagowania na incydenty (Incident Response),
- podmioty regulowane przez ustawę o cyberbezpieczeństwie/NIS2, które chcą uzupełnić swój szerszy program NIS2,
- organizacje z branży SaaS, IT, MSP i chmurowej,
- organizacje prowadzące intensywne przetwarzanie danych osobowych,
- podmioty finansowe, które muszą skoordynować DORA z wewnętrznym zarządzaniem cyberkryzysem,
- organizacje z krytycznymi zależnościami od dostawców i stron trzecich.
Różnica względem innych szablonów incydentów w sklepie
Pakiet szablonów NIS2 obejmuje szerszą systematyczną pracę w zakresie cyberbezpieczeństwa. Naruszenie ochrony danych osobowych RODO wchodzi głębiej w art. 33/34 oraz proces IMY. Ten pakiet skupia się natomiast na operacyjnym incydencie i cyberkryzysie jako całości – od pierwszego zgłoszenia po izolację, triage regulacyjny, komunikację z klientem, przywracanie działania i analizę poincydentową.
Często zadawane pytania
Czy pakiet jest tylko dla podmiotów objętych NIS2?
Nie. Proces reagowania na incydenty może być używany przez większość organizacji. Część dotycząca ustawy o cyberbezpieczeństwie/NIS2 aktywuje się tylko wtedy, gdy działalność i incydent podlegają tym przepisom.
Czy wszystkie incydenty cybernetyczne podlegają obowiązkowi zgłoszenia w ciągu 24 lub 72 godzin?
Nie. Terminy obowiązują, gdy spełnione są kryteria wyzwalające poszczególnych przepisów. Dlatego pakiet zawiera osobne punkty selekcji i podejmowania decyzji.
Czy ten sam incydent może wymagać raportowania zarówno zgodnie z NIS2, jak i RODO?
Tak. Incydent może jednocześnie być istotny zgodnie z ustawą o cyberbezpieczeństwie oraz podlegać obowiązkowi zgłoszenia jako naruszenie ochrony danych osobowych. Obie oceny należy przeprowadzać równolegle.
Czy pakiet zawiera DORA?
Tak, jako osobną ścieżkę dla właściwych podmiotów finansowych. Pakiet nie zastępuje jednak pełnego programu DORA.
Czy w zestawie są dokumenty w języku angielskim?
Tak. Wszystkie siedem szablonów Word/PDF jest dostępnych w osobnej wersji angielskiej. Rejestr Excel wykorzystuje przejrzyste, międzynarodowe pola incydentów.
Czy Excel jest w zestawie?
Tak. Rejestr Excel jest kluczową częścią produktu i zawiera automatyczne terminy regulacyjne oraz rejestry incydentów, działań, dowodów, komunikacji i analizy poincydentowej.
Format i dostawa
- 14 szablonów dokumentów – 7 po szwedzku + 7 po angielsku.
- 14 DOCX + 14 PDF + 1 XLSX = 29 plików.
- 28 stron A4 na serię formatów Word/PDF w obu językach.
- Word (DOCX) + PDF + Excel (XLSX).
- Produkt cyfrowy – nie wysyłamy towarów fizycznych.
Podstawa prawna i źródła urzędowe
- Ustawa o cyberbezpieczeństwie (2025:1506)
- Dyrektywa (UE) 2022/2555 – NIS2
- IMY – Zarządzanie naruszeniami ochrony danych osobowych
- Szwedzki Urząd Nadzoru Finansowego (Finansinspektionen) – Ryzyka ICT i DORA
- Rozporządzenie delegowane Komisji (UE) 2025/301 – Raportowanie incydentów DORA