Svenska Dokumentmallar
Pakiet szablonów NIS2 – Ustawa o cyberbezpieczeństwie 2026 Word/PDF
Pakiet szablonów NIS2 – Ustawa o cyberbezpieczeństwie 2026 Word/PDF
- Format pliku
- DOCX, PDF
- Język dokumentu
- Szwedzki
- Liczba plików
- 15
Pobieranie cyfrowe. Żaden produkt fizyczny nie zostanie wysłany.
Nie można załadować gotowości do odbioru
O szablonie dokumentu
Pakiet szablonów NIS2 dla szwedzkich przedsiębiorstw – Word i PDF
Ten kompleksowy pakiet szablonów NIS2 został opracowany z myślą o firmach, organizacjach i innych podmiotach prowadzących działalność, które muszą ustrukturyzować i udokumentować swoje działania w zakresie cyberbezpieczeństwa zgodnie ze szwedzką ustawą o cyberbezpieczeństwie (2025:1506) oraz szwedzkim wdrożeniem dyrektywy NIS2.
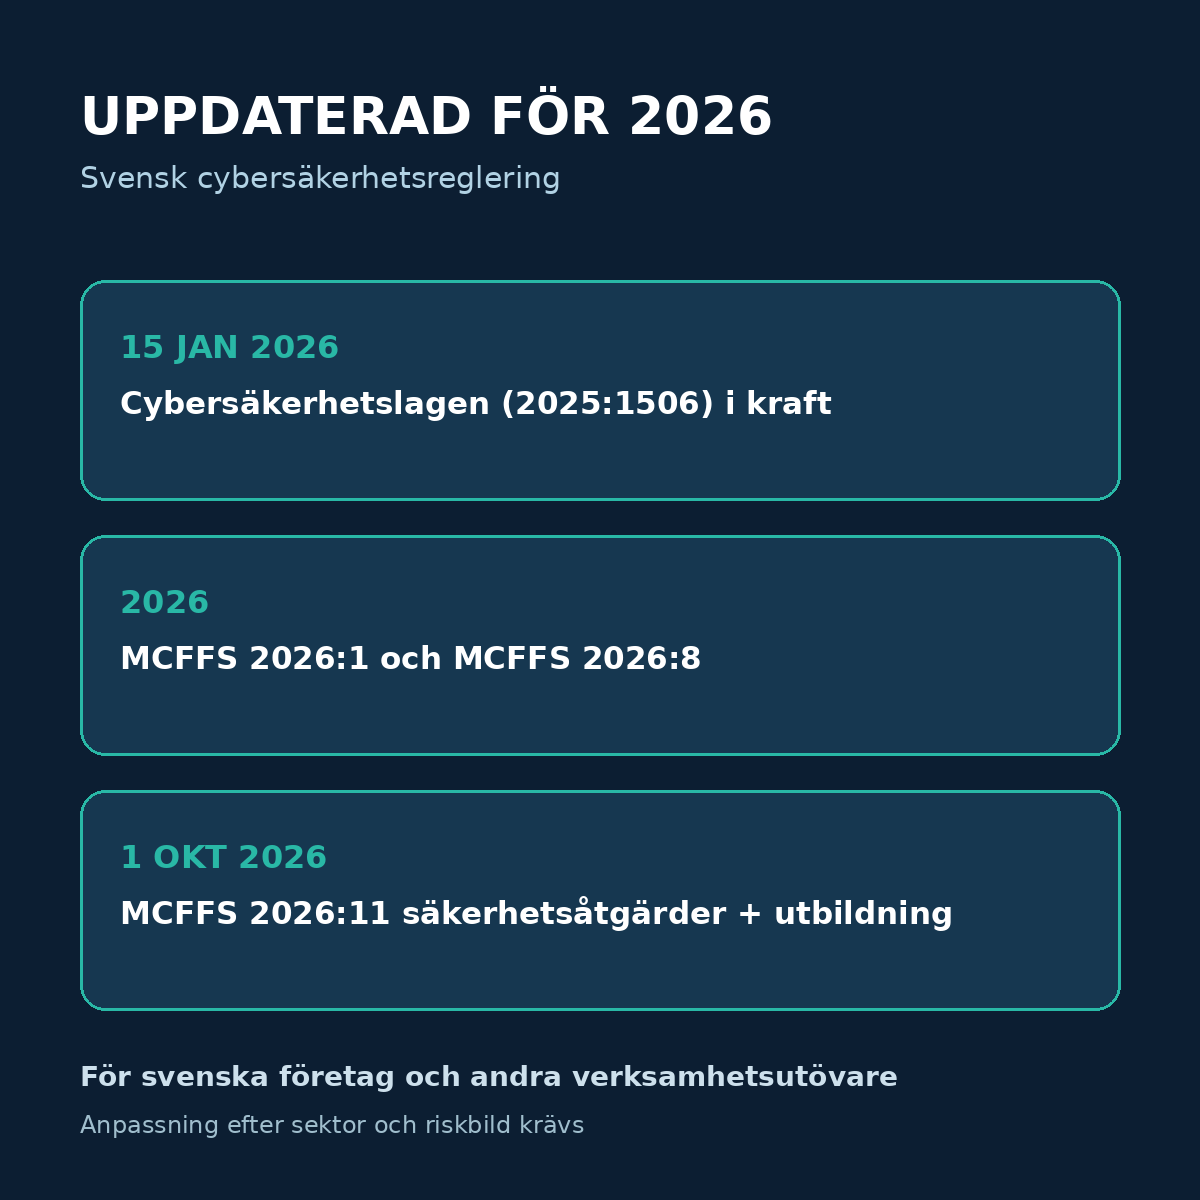
Pakiet zawiera 15 zintegrowanych szablonów dokumentów, list kontrolnych i podstaw do podejmowania decyzji w profesjonalnie zaprojektowanym i edytowalnym pliku Word oraz gotowej wersji PDF. Materiał został zaktualizowany zgodnie z przepisami obowiązującymi w 2026 roku i jest również dostosowany do wymogów MCFFS 2026:11, które obowiązują od 1 października 2026 r. i precyzują wymagania oraz ogólne wytyczne dotyczące środków bezpieczeństwa i szkoleń dla kierownictwa.
Otrzymujesz zarówno pliki Word (DOCX), jak i PDF. Wersja Word jest w pełni edytowalna, co pozwala na dostosowanie nazwy organizacji, ról, poziomów ryzyka, systemów, dostawców, osób odpowiedzialnych i decyzji. Wersja PDF może służyć jako materiał referencyjny, do wydruku lub jako podstawa podczas wewnętrznych przeglądów.
Zawartość pakietu
15 zintegrowanych szablonów i list kontrolnych zebranych w 22-stronicowym dokumencie, w dwóch formatach. Nie są to 15 osobnych plików Word.
- 1 DOCX: edytowalna wersja Word całego pakietu szablonów.
- 1 PDF: odpowiednik dokumentu do czytania i wydruku.
- 1 ZIP: zbiorcze pobieranie z wersjami Word i PDF.
- Język: szwedzki. Wersja dokumentu: 1.0 (2026).
Produkty cyfrowe udostępniają trzy załączniki do pobrania: plik ZIP oraz pliki DOCX i PDF osobno. Zestaw nie zawiera arkuszy Excel.
Zawartość plików
Wersje Word i PDF zawierają te same 15 zintegrowanych elementów roboczych. Pomagają one organizacji ocenić stosowanie przepisów, planować środki bezpieczeństwa, dokumentować ryzyka i śledzić decyzje. Dokumenty są wypełniane i dostosowywane przez organizację.
- Ocena stosowania i klasyfikacja działalności – wsparcie w dokumentowaniu, czy działalność podlega ustawie o cyberbezpieczeństwie, sektorze/podsektorze, klasyfikacji i odpowiednim nadzorze.
- Polityka cyberbezpieczeństwa i bezpieczeństwa informacji – cele, zasady, odpowiedzialność, wytyczne kierownictwa i działania następcze.
- Metoda zarządzania ryzykiem – model identyfikacji, analizy, oceny, postępowania i akceptacji ryzyk w cyberbezpieczeństwie.
- Rejestr ryzyk i plan działań naprawczych – praktyczna tabela dotycząca zasobów, zagrożeń, podatności, skutków, prawdopodobieństwa, działań, odpowiedzialności i terminów.
- Plan zarządzania incydentami – role, klasyfikacja, eskalacja, ograniczenie skutków, przywracanie sprawności, analiza przyczyn źródłowych i wyciąganie wniosków.
- Raportowanie incydentów w 24/72 godziny oraz raport końcowy – gotowe formularze do powiadomień, zgłoszeń incydentów i raportów końcowych.
- Plan ciągłości działania i zarządzania kryzysowego – wsparcie w ustalaniu priorytetów, RTO, RPO, backupie, rozwiązaniach zapasowych, aktywacji kryzysowej i ćwiczeniach.
- Bezpieczeństwo dostawców i łańcucha dostaw – due diligence, krytyczność, podwykonawcy, ciągłość działania i monitorowanie.
- Załącznik bezpieczeństwa do umów z dostawcami – klauzule umowne dotyczące incydentów, dostępu, logowania, podatności, ciągłości, audytu, podwykonawców i zakończenia współpracy.
- Bezpieczny rozwój, nabywanie i zarządzanie zmianami – wymagania dotyczące zakupu, tworzenia, konfiguracji, łatania systemów i zmian.
- Monitoring, wskaźniki i ocena wewnętrzna – KPI/KRI, wartości docelowe, trendy, odpowiedzialność i działania doskonalące.
- Cyberhigiena i plan szkoleń – dostosowany do pracowników, administratorów IT, zespołów ds. incydentów i kierownictwa.
- Szyfrowanie, uwierzytelnianie i bezpieczna komunikacja – zasady MFA, szyfrowania, zarządzania kluczami i komunikacji awaryjnej.
- Bezpieczeństwo personelu, dostępu i zasobów – własność systemów i informacji, uprawnienia oraz proces Joiner-Mover-Leaver.
- Roczny przegląd cyberbezpieczeństwa przez kierownictwo – gotowa podstawa do udokumentowanego przeglądu zarządzania i podejmowania decyzji.
Dostosowane do ustawy o cyberbezpieczeństwie 2026
Ustawa o cyberbezpieczeństwie weszła w życie 15 stycznia 2026 r. W przypadku podmiotów podlegających ustawie, działania z zakresu bezpieczeństwa muszą opierać się na perspektywie pełnego ryzyka i obejmować odpowiednie oraz proporcjonalne techniczne, operacyjne i organizacyjne środki bezpieczeństwa.
Pakiet szablonów jest zbudowany wokół kluczowych obszarów, których ustawa wymaga od zainteresowanych podmiotów, w tym: analizy ryzyka, zarządzania incydentami, ciągłości działania, łańcuchów dostaw, bezpiecznego nabywania systemów, monitorowania środków bezpieczeństwa, cyberhigieny, szkoleń, kryptografii, kontroli dostępu i uwierzytelniania.
Wbudowane wsparcie dla raportowania incydentów
W przypadku znaczącego incydentu przepisy przewidują obowiązki krytyczne czasowo. Dlatego pakiet zawiera oddzielne formularze i punkty kontrolne dla wstępnego powiadomienia, zgłoszenia incydentu i raportu końcowego. Zasadą jest, że o znaczącym incydencie należy powiadomić tak szybko, jak to możliwe, najpóźniej w ciągu 24 godzin, po czym następuje zgłoszenie incydentu w terminie obowiązującym dla danej działalności oraz raport końcowy.
Formularze zostały zaprojektowane, aby pomóc organizacji zebrać informacje m.in. o przebiegu zdarzeń, wykryciu, systemach dotkniętych incydentem, wpływie na działalność sektorową, zależnościach od dostawców, konsekwencjach, prawdopodobnej przyczynie źródłowej i podjętych działaniach.
MCFFS 2026:11 – obowiązujące przepisy bezpieczeństwa
Od 1 października 2026 r. obowiązuje MCFFS 2026:11. Przepisy te zawierają bardziej szczegółowe wymagania i ogólne wytyczne dotyczące środków bezpieczeństwa oraz szkoleń dla kierownictwa kluczowych i ważnych podmiotów.
Pakiet szablonów zawiera wsparcie między innymi dla:
- systematycznego i opartego na ryzyku podejścia do cyberbezpieczeństwa,
- celów i kierunków wyznaczanych przez kierownictwo,
- kryteriów akceptacji ryzyka,
- własności informacji i systemów,
- rejestru ryzyk i udokumentowanych planów działań,
- zarządzania incydentami i kryzysami,
- ciągłości działania i priorytetyzacji przywracania usług,
- umów z dostawcami i cyfrowych łańcuchów dostaw,
- zarządzania uprawnieniami i uwierzytelniania wieloskładnikowego,
- szyfrowania i bezpiecznej komunikacji,
- monitorowania i oceny środków bezpieczeństwa,
- szkoleń dla kierownictwa i corocznych przeglądów.
Dla kogo przeznaczony jest ten szablon?
Pakiet jest odpowiedni dla szwedzkich firm, organizacji i innych podmiotów, które muszą stworzyć lub ulepszyć swoją dokumentację w ramach NIS2 i ustawy o cyberbezpieczeństwie. Może być wykorzystywany m.in. przez dyrektorów generalnych, zarządy, zespoły zarządzające, CISO, kierowników IT, specjalistów ds. bezpieczeństwa informacji, działy compliance, prawników, inspektorów ochrony danych, właścicieli systemów i kierowników operacyjnych.
Szablony mają charakter ogólny i można je dostosować do różnych sektorów, wielkości organizacji i środowisk technicznych. Organizacja samodzielnie uzupełnia role, systemy, klasyfikacje, poziomy ryzyka, terminy, dostawców, ścieżki decyzyjne i poziomy kontroli.
Profesjonalny i praktyczny projekt
Dokument nie jest tylko poradnikiem informacyjnym. Został przygotowany jako praktyczny materiał roboczy z polami do wypełnienia, tabelami, listami kontrolnymi, polami decyzji i gotowymi sformułowaniami. Celem jest skrócenie czasu potrzebnego na przejście od wymogów prawnych do użytecznej dokumentacji wewnętrznej.
- 22 profesjonalnie zaprojektowane strony
- 15 zintegrowanych szablonów
- Edytowalny plik DOCX
- Wersja PDF
- Rejestr ryzyk i plan działań
- Formularze incydentów
- Klauzule dla dostawców
- Przegląd kierownictwa
- Lista kontrolna wdrożenia powiązana z datą 1 października 2026 r.
- Źródła prawne i informacje o wersji
Ważne uwagi dotyczące adaptacji prawnej i technicznej
Ustawa o cyberbezpieczeństwie opiera się na analizie ryzyka i specyfice działalności. Żaden ogólny szablon dokumentu nie jest w stanie samodzielnie zagwarantować, że organizacja spełnia wszystkie wymagania. Dokumenty muszą być dostosowane do sektora działalności, wielkości, środowiska systemowego, ryzyk, organu nadzorczego oraz ewentualnych przepisów sektorowych lub bezpośrednio obowiązujących przepisów unijnych.
W przypadku podmiotów działających wyłącznie w określonych sektorach cyfrowych, mogą mieć zastosowanie inne szczegółowe regulacje, m.in. rozporządzenie wykonawcze Komisji (UE) 2024/2690. Dlatego przed zatwierdzeniem materiałów wewnętrznie zawsze należy sprawdzić aktualne ustawy, rozporządzenia, przepisy wykonawcze i regulacje sektorowe.
Format i dostawa
Produkt cyfrowy do pobrania po zakupie. Dostawa w sekcji Digital Products oferuje plik ZIP z plikami DOCX i PDF, a także te dwa pliki jako osobne pliki do pobrania:
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
Produkt fizyczny nie jest wysyłany.
Pogłębione poradniki i źródła prawne
Nie jesteście pewni, czy organizacja podlega przepisom? Zacznijcie od poradnika jakie firmy podlegają NIS2. Następnie przeczytajcie o dziesięciu obszarach bezpieczeństwa i zarządzaniu ryzykiem NIS2, aby nadać priorytety swoim działaniom.
W przypadku incydentów możecie skorzystać z poradnika dotyczącego zgłaszania incydentów w ciągu 24 i 72 godzin oraz praktycznego zarządzania incydentami. Dla kwestii zależności i stron trzecich dostępny jest poradnik wymogi bezpieczeństwa w umowach z dostawcami. Przy planowaniu ciągłości działania przydatny jest również poradnik BIA.
Główne źródła prawne: ustawa o cyberbezpieczeństwie (2025:1506) oraz obowiązujące przepisy Myndigheten för civilt försvar. Zawsze sprawdzaj, jakie przepisy mają zastosowanie do Twojej działalności.
Często zadawane pytania
Czy to jest polityka NIS2?
Pakiet zawiera strukturę polityki cyberbezpieczeństwa i bezpieczeństwa informacji, ale także zarządzanie ryzykiem, raportowanie incydentów, ciągłość działania, bezpieczeństwo dostawców, MFA, szyfrowanie, szkolenia i przeglądy kierownictwa.
Czy mogę edytować szablon?
Tak. Plik Word jest w pełni edytowalny. Wersja PDF jest dołączona jako gotowa wersja referencyjna i do druku.
Czy szablon jest zaktualizowany na 2026 rok?
Wersja 1.0 uwzględnia przegląd z 27 września 2026 r. i odwołuje się do ustawy o cyberbezpieczeństwie (2025:1506), rozporządzenia o cyberbezpieczeństwie (2025:1507) oraz MCFFS 2026:1, MCFFS 2026:8 i MCFFS 2026:11 z wejściem w życie 1 października 2026 r.
Czy pakiet jest odpowiedni dla wszystkich rodzajów działalności?
Został zaprojektowany jako szeroki pakiet podstawowy, ale zawsze musi zostać dostosowany. Przepisy sektorowe i prawo UE mogą nakładać dodatkowe lub odmienne wymagania.
Czy 15 szablonów oznacza, że otrzymam 15 osobnych plików Word?
Nie. 15 elementów roboczych jest zintegrowanych w jednym edytowalnym pliku DOCX wraz z odpowiednim PDF. Dodatkowo te same pliki oferowane są łącznie w pliku ZIP.
Czy pakiet szablonów wystarczy do spełnienia wymogów NIS2?
Nie. Pakiet jest wsparciem dokumentacyjnym. Organizacja musi samodzielnie określić, czy podlega przepisom, wdrożyć faktyczne środki bezpieczeństwa, przeszkolić zainteresowane osoby i spełnić odpowiednie wymogi sprawozdawcze.