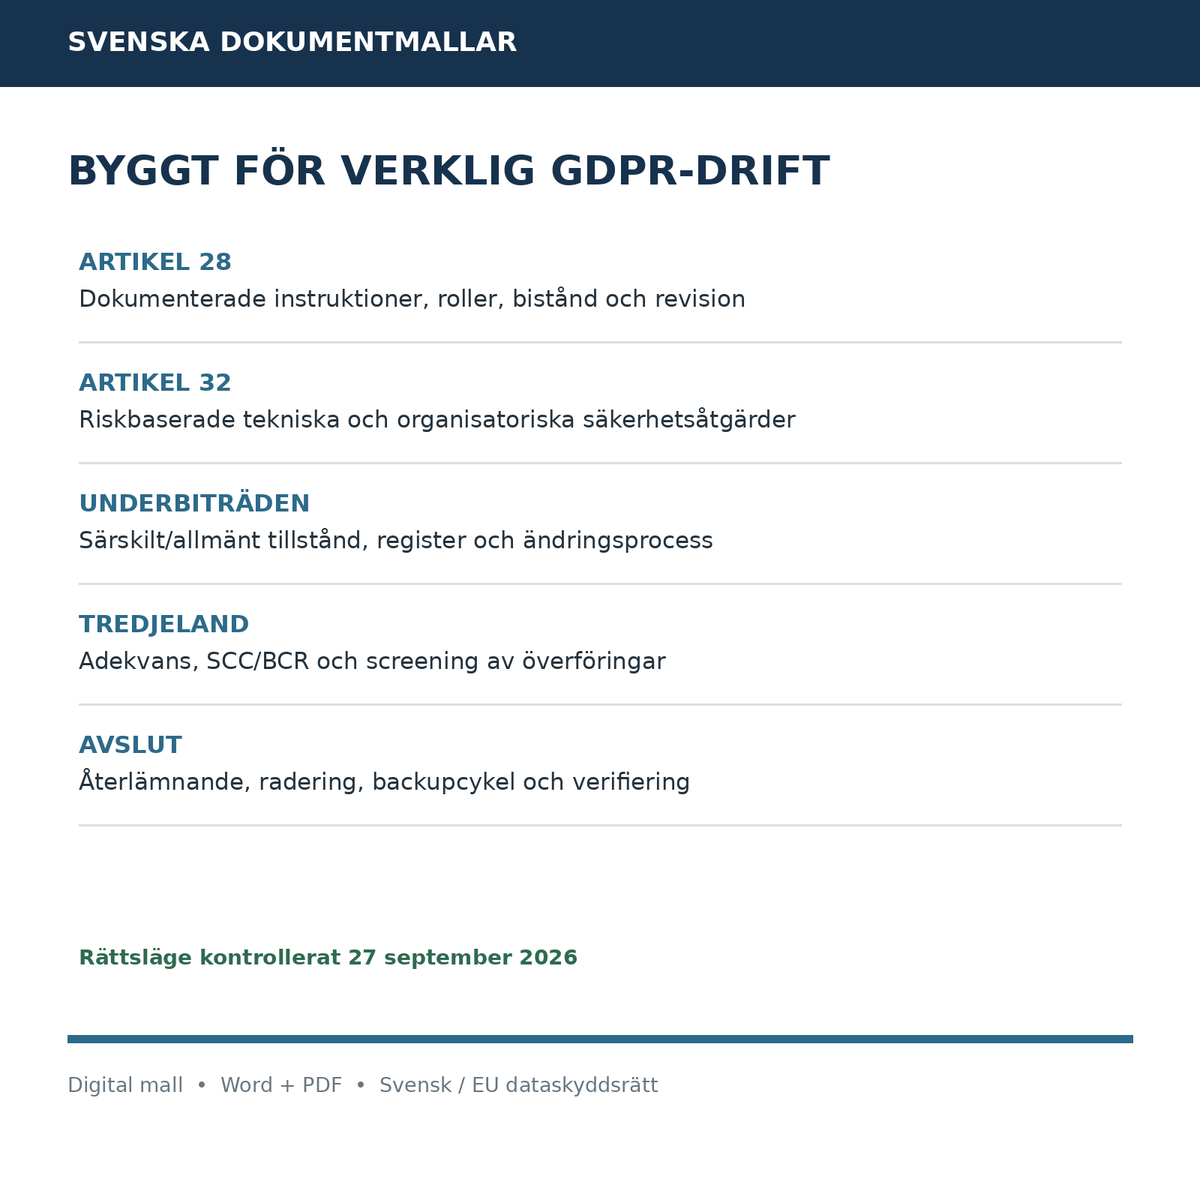
O szablonie dokumentu
Umowa powierzenia przetwarzania danych osobowych (DPA) 2026 – kompletna umowa / DPA zgodnie z art. 28 RODO
Umowa powierzenia przetwarzania danych osobowych jest niezbędna, gdy zewnętrzny dostawca przetwarza dane osobowe w imieniu organizacji. Może to dotyczyć m.in. usług chmurowych, obsługi IT, agencji internetowych, systemów płacowych, CRM, obsługi klienta, platform e-mail, narzędzi analitycznych oraz innych usług, w ramach których dostawca faktycznie przetwarza dane osobowe na polecenie administratora danych.
Niniejszy pakiet szablonów został opracowany dla szwedzkich firm i organizacji, które chcą prawidłowo udokumentować relację powierzenia – a nie tylko sporządzić krótką, standardową umowę. Pakiet zawiera pięć oddzielnych dokumentów w formatach Word i PDF, co daje łącznie 26 profesjonalnie zaprojektowanych stron A4.
W skład pakietu wchodzą
- Umowa powierzenia przetwarzania danych osobowych / DPA 2026 – umowa główna z 22 klauzulami i czterema zintegrowanymi załącznikami.
- Instrukcja powierzenia i załącznik dotyczący przetwarzania – arkusze robocze do kontroli ról, operacji przetwarzania, przepływów danych, przechowywania, instrukcji i kanałów kontaktu.
- Załącznik bezpieczeństwa / ŚTIO – szczegółowy szablon technicznych i organizacyjnych środków ochrony danych.
- Rejestr podprocesorów i przekazywania danych do państw trzecich – rejestr, weryfikacja TIA, powiadomienia o zmianach oraz procedura zatwierdzania/zgłaszania sprzeciwu.
- Audyt dostawcy, incydenty i usuwanie danych – due diligence, formularz zgłoszenia incydentu, wsparcie w realizacji praw osób, których dane dotyczą, certyfikat usunięcia danych oraz roczny przegląd.
Zaprojektowane zgodnie z minimalnymi wymogami art. 28 RODO
Umowa główna reguluje kluczowe wymogi, które muszą znaleźć się w porozumieniu między administratorem danych a podmiotem przetwarzającym. Obejmuje ona m.in. przedmiot i czas trwania przetwarzania, charakter i cel przetwarzania, kategorie osób, których dane dotyczą, oraz rodzaje danych osobowych, a także prawa i obowiązki administratora danych.
Umowa zawiera ponadto postanowienia dotyczące przetwarzania wyłącznie na podstawie udokumentowanych poleceń, poufności, odpowiednich środków bezpieczeństwa, korzystania z podprocesorów, pomocy w realizacji praw osób, wsparcia w wypełnianiu obowiązków zgodnie z art. 32–36 RODO, usunięcia lub zwrotu danych po zakończeniu umowy, a także prawa administratora do informacji, audytu i kontroli.
Udokumentowane instrukcje
Typową słabością ogólnych umów powierzenia jest zbyt ogólny opis przetwarzania. Dlatego pakiet zawiera specjalną instrukcję przetwarzania, w której strony mogą dokładnie udokumentować, jakie usługi i przetwarzanie są objęte zakresem, dlaczego przetwarzanie ma miejsce, jakie systemy są używane, kogo dotyczą dane, jakie dane osobowe są przetwarzane oraz jak długo mają być przechowywane.
Istnieje również oddzielna tabela instrukcji, w której każdą operację przetwarzania można powiązać z systemem, dozwolonym działaniem i okresem przechowywania. Ułatwia to wykazanie, co podmiot przetwarzający otrzymał w ramach zlecenia.
Kontrola ról – administrator czy podmiot przetwarzający?
Nie wystarczy, że strony nazwą dostawcę „podmiotem przetwarzającym”. Role zgodnie z RODO są określane przez faktyczne okoliczności. Dlatego załącznik dotyczący przetwarzania zawiera praktyczną kontrolę ról z pytaniami o to, kto ustala cel, kto ustala istotne środki i czy dostawca wykorzystuje dane do własnych, niezależnych celów.
Pomaga to nabywcy wykryć sytuacje, w których dostawca może być niezależnym administratorem danych w odniesieniu do określonego przetwarzania lub gdy należy rozważyć dodatkową regulację.
Podprocesorzy
Umowa zawiera dwie jasne opcje dotyczące podprocesorów: szczegółową pisemną zgodę dla każdego podprocesora lub ogólną pisemną zgodę z wcześniejszą informacją o planowanych dodatkach i zmianach.
Osobny rejestr podprocesorów zawiera pola dotyczące dostawcy, usługi, danych, osób, których dane dotyczą, kraju przetwarzania i zatwierdzenia. Pakiet zawiera również gotowe powiadomienie o zmianie, z którego podmiot przetwarzający może skorzystać przy wprowadzaniu nowego lub zmienionego podprocesora, oraz strukturę umożliwiającą administratorowi zatwierdzenie lub zgłoszenie obiektywnego zastrzeżenia w zakresie ochrony danych.
Przekazywanie danych do państw trzecich i standardowe klauzule umowne (SCC)
Międzynarodowe usługi chmurowe i łańcuchy wsparcia mogą wiązać się z przekazywaniem danych osobowych lub umożliwianiem dostępu do nich poza UE/EOG. Dlatego szablon posiada oddzielny rejestr państw trzecich oraz praktyczną weryfikację (screening) dla przekazywania międzynarodowego.
Rejestr pozwala na dokumentowanie odbiorcy, kraju, roli, dotkniętych danych, mechanizmu przekazywania zgodnie z rozdziałem V RODO oraz wszelkich dodatkowych środków ochronnych. Sekcja weryfikacyjna pomaga firmie sprawdzić m.in. decyzje o adekwatności, SCC, właściwy moduł, dodatkowe zabezpieczenia i dalsze przekazywanie danych.
Ważne: ten szablon nie powiela słowo w słowo standardowych klauzul umownych Komisji Europejskiej i nie jest promowany jako niezmienny dokument SCC. Jeśli do przekazywania do państwa trzeciego używane są oficjalne SCC, należy zastosować odpowiednie oryginalne klauzule zgodnie z instrukcjami Komisji Europejskiej.
Załącznik bezpieczeństwa / ŚTIO
Załącznik bezpieczeństwa w pakiecie umożliwia konkretne udokumentowanie środków technicznych i organizacyjnych. Obejmuje m.in. zarządzanie bezpieczeństwem, tożsamość i dostęp, uwierzytelnianie wieloskładnikowe (MFA), szyfrowanie, zarządzanie kluczami, bezpieczeństwo systemów i aplikacji, aktualizacje (patching), logowanie, kopie zapasowe, ciągłość działania, zarządzanie incydentami, personel, dostawców, bezpieczeństwo fizyczne, minimalizację danych i ich usuwanie.
Każdy wymóg bezpieczeństwa można oznaczyć jako spełniony, częściowo spełniony lub niespełniony oraz uzupełnić opisem lub dowodem. Istnieją również pola na certyfikaty, testy penetracyjne, niezależne audyty, otwarte ryzyka i dodatkowe wymogi specyficzne dla klienta.
Incydenty dotyczące ochrony danych osobowych
Podmiot przetwarzający powinien powiadomić administratora bez zbędnej zwłoki po uzyskaniu wiedzy o incydencie naruszenia ochrony danych. Umowa główna zawiera zatem klauzule dotyczące incydentów oraz możliwość umówienia krótszego wewnętrznego terminu dla wstępnego powiadomienia.
Dokument operacyjny zawiera specjalny formularz incydentu dotyczący czasu, dotkniętych systemów, kategorii osób i danych osobowych, przybliżonej liczby rekordów, prawdopodobnych skutków, środków ograniczających szkody, dowodów/logów oraz kolejnej aktualizacji.
Prawa osób, których dane dotyczą, i wsparcie
Podmiot przetwarzający powinien, biorąc pod uwagę charakter przetwarzania, pomagać administratorowi w wywiązywaniu się z obowiązków wobec osób, których dane dotyczą. Pakiet zawiera zatem specjalny szablon obsługi zgłoszeń dotyczących np. dostępu, sprostowania, usunięcia, ograniczenia, przenoszenia i sprzeciwu, z możliwością śledzenia odbioru, przekazywania dalej, systemów, które należy przeszukać, oraz podjętych działań.
Audyt dostawcy przed podpisaniem umowy
Administrator danych powinien korzystać z usług podmiotów przetwarzających, które mogą zapewnić wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych. Pakiet zawiera zatem konkretną listę kontrolną due diligence dla dostawców.
Lista kontrolna ocenia m.in. rolę, bezpieczeństwo, zarządzanie incydentami, podprocesorów, państwa trzecie, prawa osób, których dane dotyczą, usuwanie danych, audyt, ciągłość działania i bezpieczeństwo personelu. Wynik można podsumować jako ryzyko niskie, średnie lub wysokie i udokumentować jako zatwierdzone, zatwierdzone warunkowo lub niezatwierdzone.
Usuwanie i zwrot danych po zakończeniu umowy
Umowa główna i dokument operacyjny wspierają wybór administratora pomiędzy zwrotem a usunięciem danych. Dostępne są specjalne pola dotyczące aktywnych systemów, podprocesorów, cykli kopii zapasowych, pozostałych wymogów prawnych, metody weryfikacji i ostatecznej daty usunięcia.
Osobny certyfikat usunięcia/zwrotu danych pozwala udokumentować, że faktycznie przeprowadzono proces wygaszenia – co często jest pomijane przy kończeniu umów z dostawcami.
Przegląd i audyt
Umowa reguluje obowiązek podmiotu przetwarzającego do dostarczenia informacji niezbędnych do wykazania zgodności oraz umożliwienia i przyczynienia się do audytów i inspekcji. Szablon pozwala na praktyczne wykorzystanie odpowiednich raportów z audytów, certyfikatów i innych weryfikowalnych materiałów, jednak bez wyłączania praw administratora wynikających z art. 28 RODO.
Stan prawny zweryfikowany w 2026 r.
Stan prawny został zweryfikowany 27 września 2026 r. Pakiet został opracowany w oparciu o RODO, w szczególności artykuły 5, 28, 30, 32–36 oraz 44–49, aktualne wytyczne Szwedzkiego Urzędu Ochrony Danych (IMY) dotyczące umów powierzenia przetwarzania i ról administrator/podmiot przetwarzający, a także wytyczne Europejskiej Rady Ochrony Danych (EROD) nr 07/2020. Uwzględniono również decyzje wykonawcze Komisji Europejskiej (UE) 2021/915 oraz (UE) 2021/914, tam gdzie mają zastosowanie.
Word i PDF w zestawie
Wszystkie pięć dokumentów jest dostarczanych zarówno w postaci w pełni edytowalnych plików Word, jak i plików PDF. Łącznie klient otrzymuje 10 plików i 26 stron A4. Wersje Word zawierają wyraźne pola do wypełnienia, pola wyboru, tabele i opcje wyboru.
Produkt cyfrowy do pobrania natychmiastowego. Produkt fizyczny nie jest wysyłany.
Ważne
Są to profesjonalne szablony prawne i materiały robocze. Dokumenty muszą być zawsze dostosowane do faktycznego przetwarzania, rzeczywistych ról stron, ryzyk związanych z bezpieczeństwem informacji, podprocesorów, systemów oraz wszelkich międzynarodowych przekazów danych. W przypadku złożonych przekazywań do państw trzecich, wrażliwego przetwarzania, wspólnego administrowania lub wysokiego ryzyka należy rozważyć indywidualną poradę prawną w zakresie ochrony danych.