Svenska Dokumentmallar
Incydent ochrony danych osobowych RODO Pakiet szablonów 2026 – Word/PDF/Excel
Incydent ochrony danych osobowych RODO Pakiet szablonów 2026 – Word/PDF/Excel
- Format pliku
- DOCX, PDF, XLSX
- Język dokumentu
- Szwedzki
- Liczba plików
- 9
Pobieranie cyfrowe. Żaden produkt fizyczny nie zostanie wysłany.
Nie można załadować gotowości do odbioru
O szablonie dokumentu
Pakiet szablonów dotyczących naruszeń ochrony danych osobowych RODO 2026 – raportowanie naruszeń, zgłoszenia do IMY i narzędzie do obsługi 72-godzinnego terminu
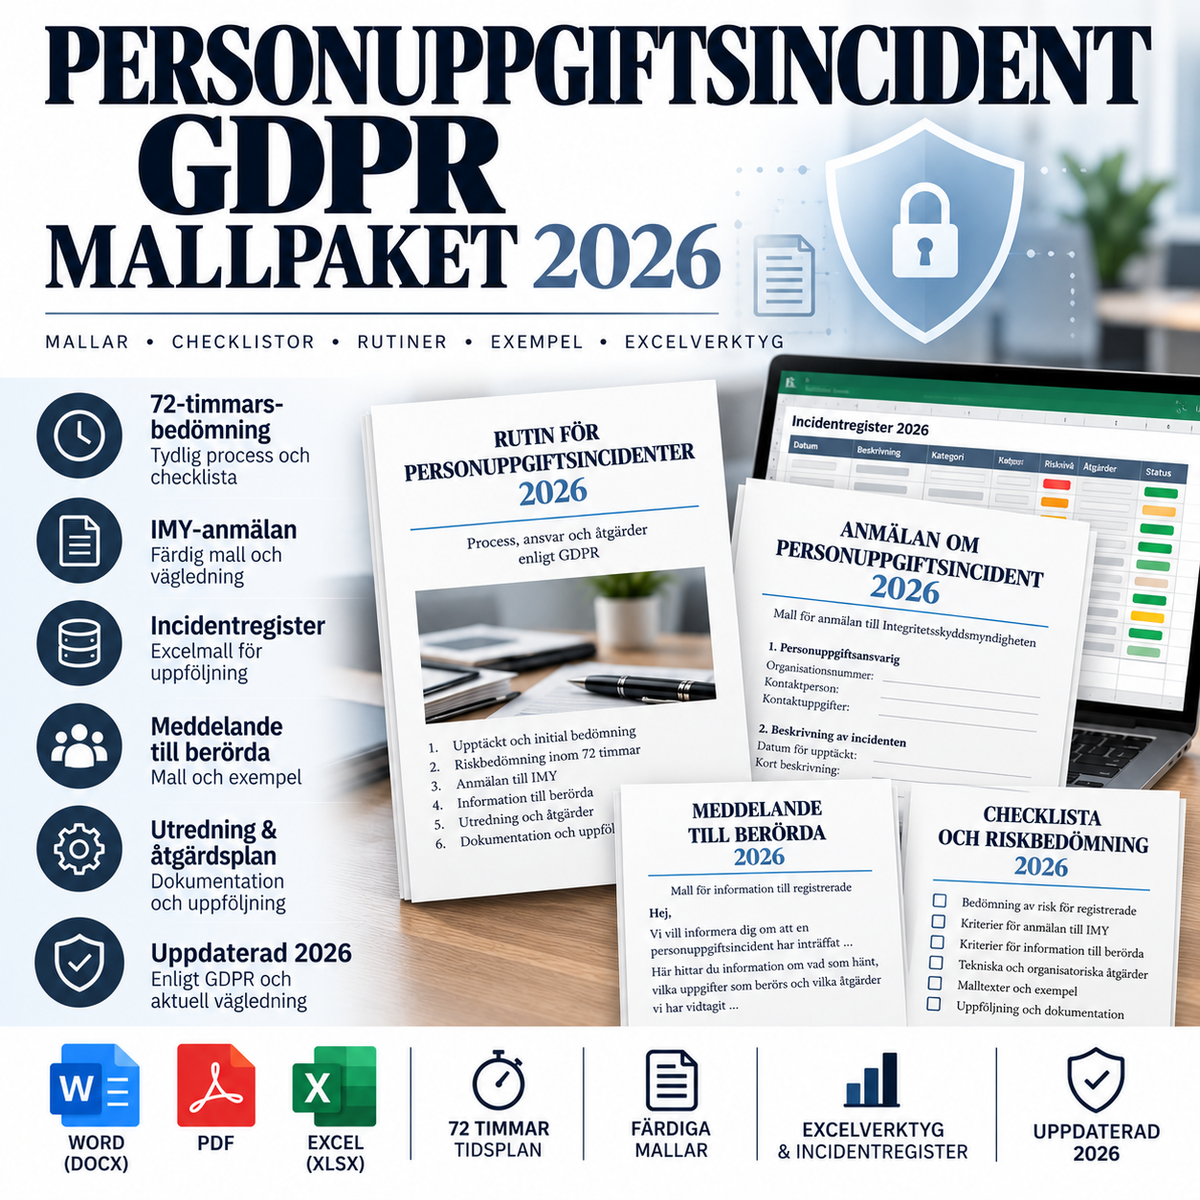
Kompletny pakiet szablonów dla firm i organizacji, które muszą wykrywać, oceniać, dokumentować i obsługiwać naruszenia ochrony danych osobowych zgodnie z RODO. Pakiet zawiera profesjonalne szablony w formatach Word/PDF oraz narzędzie w programie Excel do prowadzenia rejestru naruszeń, monitorowania 72-godzinnego terminu, oceny ryzyka, zgłoszeń do szwedzkiego organu nadzorczego (IMY), informowania osób, których dane dotyczą, raportowania podmiotów przetwarzających oraz analizy powypadkowej.
RODO wymaga, aby wszystkie naruszenia ochrony danych osobowych były dokumentowane. Naruszenie należy zgłosić organowi nadzorczemu, chyba że jest mało prawdopodobne, by skutkowało ono ryzykiem naruszenia praw lub wolności osób fizycznych. Jeżeli zgłoszenie jest wymagane, należy dokonać go bez zbędnej zwłoki i w miarę możliwości w terminie 72 godzin od momentu powzięcia przez administratora wiadomości o naruszeniu.
Co zawiera pakiet
Zweryfikowana dostawa w ramach Digital Products to archiwum ZIP: Personuppgiftsincident_GDPR_Mallpaket_2026_WORD_PDF_EXCEL.zip.
Spis treści produktu obejmuje cztery szablony w programie Word, cztery wersje w formacie PDF oraz narzędzie w programie Excel (dziewięć plików w formatach wewnętrznych). Zawartość archiwum nie była sprawdzana plik po pliku. Opis ten nie powinien być zatem interpretowany jako dziewięć oddzielnych linków do pobrania.
Język: szwedzki. Wersja: 1.0 – 2026-10-03.
Co zawiera pakiet
Raport o naruszeniu: przebieg zdarzenia, ryzyka, decyzje i ocena 72-godzinnego terminu. Dokumentacja dla IMY: pomoc w przygotowaniu zgłoszenia w elektronicznej usłudze urzędu. Szablon informacyjny: zawiadomienie dla osób, których dane dotyczą, gdy spełnione są kryteria z art. 34. Procedura obsługi naruszeń: role, odpowiedzialność i działania naprawcze. Narzędzie w Excelu: rejestr naruszeń, kontrola terminów, działania następcze i rejestr środków naprawczych zgodnie ze spisem treści.
Znacznik czasu w arkuszu Excel służy jako wsparcie. Organizacja sama odpowiada za ustalenie, kiedy administrator dowiedział się o naruszeniu oraz czy wymagane jest zgłoszenie.
Dokumenty zgodnie z poprzednim spisem treści
- Naruszenie ochrony danych – Raport o naruszeniu i ocena 72-godzinnego terminu, Word + PDF
- Zgłoszenie do IMY – dokumentacja przygotowawcza, Word + PDF
- Informacja dla osób, których dane dotyczą, zgodnie z art. 34 RODO, Word + PDF
- Procedura obsługi naruszeń ochrony danych osobowych / Incident Response Playbook, Word + PDF
- Narzędzie w Excelu z rejestrem naruszeń, statusem 72h, klasyfikacją ryzyka, logiem IMY, danymi osób, powiadomieniami od procesorów, działaniami i analizą powypadkową
Raport o naruszeniu z pełnym procesem decyzyjnym
Główny szablon pomaga organizacji dokumentować całe naruszenie od pierwszego wykrycia do zamknięcia:
- czas naruszenia, wykrycia i momentu dowiedzenia się o nim przez organizację
- automatyczne/jasne określenie 72-godzinnego terminu
- klasyfikacja jako naruszenie poufności, integralności lub dostępności
- dotknięte osoby i dane osobowe
- dane wrażliwe, dane z art. 10, dane chronione oraz dzieci/osoby wymagające szczególnej ochrony
- natychmiastowe działania zaradcze i przywracające
- ocena ryzyka dla praw i wolności osób, których dane dotyczą
- decyzja o zgłoszeniu do IMY
- decyzja o poinformowaniu osób, których dane dotyczą
- przyczyna źródłowa, działania naprawcze i wyciągnięte wnioski
Kiedy należy zgłosić naruszenie?
Jako administrator danych musicie zgłosić naruszenie, jeśli nie jest mało prawdopodobne, że spowoduje ono ryzyko dla praw i wolności osób fizycznych. Jeżeli nie wszystkie informacje są dostępne w ciągu 72 godzin, mogą one być przekazywane sukcesywnie bez zbędnej dalszej zwłoki. W przypadku późnego zgłoszenia należy udokumentować powody opóźnienia.
Szablon zawiera dlatego oddzielny szablon przygotowawczy dla IMY z kluczowymi informacjami, które należy zebrać przed lub w trakcie raportowania. Właściwe zgłoszenie dokonuje się poprzez aktualną usługę elektroniczną IMY lub inny kanał wskazany przez organ.
Wysokie ryzyko – informacja dla osób, których dane dotyczą
Jeżeli naruszenie ochrony danych osobowych prawdopodobnie prowadzi do wysokiego ryzyka, osoby, których dane dotyczą, co do zasady powinny zostać o tym poinformowane bez zbędnej zwłoki. Pakiet zawiera gotowy i edytowalny szablon komunikacji z:
- jasnym opisem zdarzenia
- informacją o dotkniętych danych osobowych
- możliwymi konsekwencjami
- podjętymi i planowanymi działaniami
- praktycznymi poradami dla osób, których dane dotyczą
- danymi kontaktowymi do inspektora ochrony danych lub innego punktu kontaktu
Szablon zawiera również weryfikację wyłączeń z art. 34, np. w przypadku skutecznego zaszyfrowania danych, późniejszych działań eliminujących wysokie ryzyko lub jeśli indywidualne informowanie wymaga niewspółmiernego wysiłku.
Obowiązki podmiotu przetwarzającego
Podmiot przetwarzający (procesor) powinien zgłosić naruszenie ochrony danych administratorowi bez zbędnej zwłoki. Procesor nie musi sam oceniać, czy naruszenie wiąże się z ryzykiem wymagającym zgłoszenia do IMY – główna odpowiedzialność za ocenę ryzyka i zgłoszenie leży po stronie administratora danych.
Narzędzie w Excelu zawiera dlatego osobny rejestr dla powiadomień od procesorów, zawierający czas powzięcia wiadomości, pierwsze zgłoszenie, różnicę w czasie, brakujące informacje oraz termin kolejnej aktualizacji.
Excel – rejestr naruszeń z kontrolą 72-godzinnego terminu
Plik Excel służy jako praktyczne narzędzie zarządzania naruszeniami i zawiera:
- panel główny (dashboard) z wskaźnikami KPI
- rejestr naruszeń
- 72-godzinny termin i status W terminie / Pilne / Po terminie
- klasyfikację ryzyka na podstawie prawdopodobieństwa i konsekwencji
- rejestr zgłoszeń do IMY
- komunikację z osobami, których dane dotyczą
- raportowanie podmiotów przetwarzających
- rejestr działań
- Post-Incident Review / analizę przyczyn źródłowych
- źródła i odniesienia prawne
Wszystkie naruszenia muszą być dokumentowane
Nawet naruszenia, które nie wymagają zgłoszenia do IMY, muszą zostać udokumentowane. Dokumentacja powinna między innymi umożliwić sprawdzenie, czy organizacja przestrzegała RODO, i powinna również zawierać uzasadnienie decyzji o niezgłaszaniu naruszenia lub nieinformowaniu osób, których dane dotyczą.
Typowe naruszenia, dla których można użyć pakietu
- błędna wysyłka e-maili lub dokumentów
- phishing i przejęte konta
- ransomware i naruszenie bezpieczeństwa danych
- nieprawidłowe uprawnienia
- zgubienie komputera, telefonu lub nośnika danych
- przypadkowa publikacja
- nieprawidłowe udostępnianie przez usługi chmurowe lub linki
- usunięcie lub utrata danych osobowych
- naruszenie u podmiotu przetwarzającego lub podwykonawcy
Podstawa prawna
Pakiet szablonów został poddany weryfikacji prawnej na dzień 3 października 2026 r. w oparciu o:
- Art. 4 pkt 12 RODO
- Art. 33 RODO – zgłoszenie do organu nadzorczego i dokumentacja
- Art. 34 RODO – informacja dla osób, których dane dotyczą
- Aktualne wytyczne IMY dotyczące naruszeń ochrony danych i usług elektronicznych
- Wytyczne EDPB 01/2021 w sprawie przykładów dotyczących zgłaszania naruszeń ochrony danych osobowych
W 2026 r. EROD opublikowała również propozycję wspólnego europejskiego wzoru zgłaszania naruszeń (breach-notification-template) do konsultacji publicznych. Pakiet nie opiera swojej poprawności prawnej na niepełnym jeszcze projekcie, lecz na obowiązującym RODO, aktualnych wytycznych IMY oraz przyjętych wytycznych EROD.
Przewodniki i oficjalna ścieżka raportowania
Przeczytaj przewodnik na temat naruszeń ochrony danych zgodnie z RODO oraz przewodnik dotyczący planu obsługi incydentów w celu wdrożenia procedur i dokumentacji. W przypadku cyberincydentów przydatny może być również przewodnik dotyczący raportowania NIS2, jednak różne ramy prawne należy oceniać oddzielnie. Do właściwego zgłoszenia zgodnie z RODO należy użyć instrukcji i e-usługi IMY.
Często zadawane pytania
Czy 72-godzinny termin zaczyna się w momencie wystąpienia naruszenia?
Nie. Zgodnie z art. 33 ust. 1 termin liczy się od momentu, w którym administrator dowiedział się o naruszeniu. Należy ocenić i udokumentować, kiedy to nastąpiło.
Czy każde naruszenie ochrony danych osobowych musi być zgłoszone do IMY?
Nie. Zgłoszenie jest wymagane, gdy jest prawdopodobne, że naruszenie spowoduje ryzyko naruszenia praw lub wolności osób fizycznych. Naruszenia należy mimo wszystko dokumentować, nawet jeśli nie są zgłaszane.
Kiedy należy poinformować dotknięte osoby?
Zgodnie z art. 34, osoby, których dane dotyczą, co do zasady należy poinformować bez zbędnej zwłoki, jeżeli naruszenie prawdopodobnie prowadzi do wysokiego ryzyka, chyba że zachodzą odpowiednie wyjątki.
Czy szablon przygotowawczy można wysłać do IMY jako gotowe zgłoszenie?
Nie. Pomaga on zebrać fakty. Samo zgłoszenie składa się zgodnie z aktualnymi instrukcjami organu.
Uwaga
Pakiet stanowi ogólną dokumentację zgodności. Rzeczywiste naruszenie może jednocześnie podlegać innym zasadom raportowania, np. wymaganiom sektorowym w finansach, cyberbezpieczeństwie, opiece zdrowotnej czy administracji publicznej. Dlatego zawsze sprawdzaj, czy należy poinformować inne organy, strony umowy, ubezpieczycieli lub inne podmioty.
Format: Word (DOCX) + PDF + Excel (XLSX)
Język: Szwedzki
Jurysdykcja: Szwecja / UE
Dostawa: 1 plik ZIP (spis treści wskazuje na 9 plików w formatach wewnętrznych, nieinwentaryzowanych osobno)
Wersja: 1.0 – 2026-10-03