
Cyber Resilience Act 2026/2027 – sprawozdawczość, SBOM i wymagania w zakresie cyberbezpieczeństwa

Krótka odpowiedź: Akt o cyberodporności (CRA), rozporządzenie (UE) 2024/2847, wprowadza horyzontalne wymogi cyberbezpieczeństwa dla produktów z elementami cyfrowymi. Obowiązki sprawozdawcze wynikające z art. 14 obowiązują od 11 września 2026 r., podczas gdy zasadnicza część rozporządzenia zaczyna być stosowana od 11 grudnia 2027 r.
Jakie produkty są objęte zakresem?
CRA obejmuje w szerokim znaczeniu produkty z elementami cyfrowymi udostępniane na rynku UE. Może to dotyczyć zarówno sprzętu, jak i oprogramowania oraz komponentów. Dokładne wyłączenia i klasyfikacje należy zweryfikować dla danego produktu.
Ważne daty
| Data | Wymóg |
|---|---|
| 11 czerwca 2026 | Zaczęły obowiązywać przepisy dotyczące notyfikacji jednostek oceniających zgodność. |
| 11 września 2026 | Zaczęły obowiązywać obowiązki sprawozdawcze dotyczące aktywnie wykorzystywanych podatności i poważnych incydentów. |
| 11 grudnia 2027 | Zaczyna być stosowana zasadnicza część CRA. |
Sprawozdawczość od września 2026
Wytyczne Komisji wskazują, że producent powinien przesłać wstępne ostrzeżenie w ciągu 24 godzin od powzięcia wiadomości oraz pełne powiadomienie w ciągu 72 godzin w sytuacjach objętych zakresem. Następnie, zgodnie z terminami określonymi w CRA, może być wymagany raport końcowy.
Co firmy muszą wdrożyć?
- ocenę ryzyka cyberbezpieczeństwa dla produktu,
- zarządzanie podatnościami oraz skoordynowane ujawnianie podatności (CVD),
- inwentaryzację komponentów oprogramowania i SBOM tam, gdzie jest to wymagane,
- proces aktualizacji bezpieczeństwa i okres wsparcia,
- dokumentację techniczną i dowody zgodności,
- raportowanie incydentów i podatności z jasnym podziałem ról i eskalacją.
CRA w porównaniu z NIS2
CRA jest w pierwszej kolejności zorientowany na produkt i kieruje wymogi do podmiotów gospodarczych w odniesieniu do produktów z elementami cyfrowymi. NIS2 jest zorientowany na działalność i organizację i dotyczy określonych rodzajów podmiotów kluczowych lub ważnych dla funkcjonowania społeczeństwa. Firma może zatem być zmuszona do jednoczesnego przestrzegania obu regulacji.
Często zadawane pytania
Czy CRA obowiązuje już w 2026 roku?
Tak, niektóre części już obowiązują. Sprawozdawczość zgodnie z art. 14 zaczęła być stosowana 11 września 2026 r.
Czy wszystkie pozostałe wymogi produktowe już obowiązują?
Nie. Zasadą ogólną jest, że rozporządzenie jest stosowane w pełni od 11 grudnia 2027 r.
Czy SBOM to wyraźnie jeden uniwersalny format?
Nie. Firma musi dokumentować komponenty i podatności w sposób, który spełnia stosowne wymogi oraz wspiera zarządzanie ryzykiem i podatnościami.
Zobacz CRA Compliance 2026/2027.
Powiązane przewodniki
Więcej materiałów roboczych: Zobacz więcej szablonów dotyczących zgodności z przepisami UE i regulacji produktowych.
Wymagania dotyczące konkretnych produktów: Szczególne wymogi cyberbezpieczeństwa RED obowiązują odpowiednie urządzenia radiowe od 1 sierpnia 2025 r., a rozporządzenie delegowane (UE) 2022/30 zostaje uchylone od 11 grudnia 2027 r. Aby rozróżnić funkcje radiowe, ochronę danych, normę EN 18031 i przejście do CRA, przeczytaj nasz poradnik o RED, zabawkach radiowych i przejściu do CRA.
Zakres zaplecza chmurowego: W przypadku produktów podłączonych może być konieczna osobna ocena zależności chmurowych. Przeczytaj poradnik o tym, kiedy backend w chmurze jest RDPS, a kiedy odrębnym SaaS.
Źródła
Przewodnik stanowi informację ogólną i nie jest poradą prawną ani techniczną dotyczącą konkretnego produktu.
Szablony w tym artykule
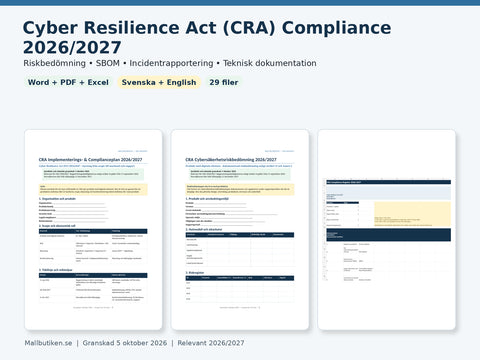
Zgodność z ustawą o cyberodporności (CRA) 2026/2027 – szwedzki + angielski | Ocena ryzyka, SBOM i raportowanie incydentów Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
Zobacz szablon: Zgodność z ustawą o cyberodporności (CRA) 2026/2027 – szwedzki + angielski | Ocena ryzyka, SBOM i raportowanie incydentów Word/PDF/Excel
Więcej na ten temat
 Przewodniki dla firm – umowy, HR, AI i zgodność z przepisami
CRA SBOM i ocena ryzyka 2026/2027 – przewodnik krok po kroku
Praktyczny przewodnik CRA: jak budować SBOM, dokumentować ryzyka cyberbezpieczeństwa i łączyć komponenty z zarządzaniem podatnościami przed 2027 ro...
 Przewodniki dla firm – umowy, HR, AI i zgodność z przepisami
Vilka företag omfattas av NIS2 och cybersäkerhetslagen?
Oto jak szwedzkie podmioty oceniają, czy podlegają ustawie o cyberbezpieczeństwie: sektor, siedziba, wielkość, przypadki szczególne, operatorzy usł...
 Przewodniki dla firm – umowy, HR, AI i zgodność z przepisami
NIS2 i umowy z dostawcami – jakie wymagania dotyczące cyberbezpieczeństwa powinny zostać uwzględnione?
Såto mogą podmioty objęte dyrektywą NIS2 uregulować kwestie bezpieczeństwa dostawców: incydenty, podwykonawcy, dostęp, podatności, ciągłość działan...


