
MFA w OT według szwedzkich przepisów NIS2 – dostawcy i dostęp awaryjny
Kiedy MFA jest wymagane w szwedzkich systemach OT? Praktyczny przewodnik po MCFFS 2026:11.

W skrócie: Jeżeli mają zastosowanie właściwe przepisy MCFFS 2026:11, rozdział 4 § 17 wymaga uwierzytelniania wieloskładnikowego (MFA) przy administrowaniu systemami w segmentach IT i OT środowiska produkcyjnego oraz przy dostępie personelu i dostawców z sieci zewnętrznych. W przypadku innych dostępów należy ocenić i uwzględnić potrzebę MFA. Nie każde lokalne logowanie operatora podlega automatycznie temu samemu wyraźnemu wymogowi.
Kogo dotyczą przepisy?
Najpierw należy ustalić, czy podmiot podlega szwedzkiej ustawie o cyberbezpieczeństwie (2025:1506) i omawianym przepisom. Mogą one dotyczyć energii, wody i przemysłu, lecz samo posiadanie urządzeń przemysłowych nie przesądza o stosowaniu NIS2.
Ważne wyłączenie: Zgodnie z rozdziałem 1 § 1 podmioty działające wyłącznie w określonych sektorach, w tym w niektórych usługach cyfrowych i zarządzaniu ICT między przedsiębiorstwami, podlegają w ramach tej konkretnej regulacji tylko obowiązkowi szkolenia kierownictwa. Inne lub surowsze obowiązki mogą nadal obowiązywać.
Tabela decyzji MFA w OT
| Rodzaj dostępu | Ocena na podstawie rozdziału 4 § 17 |
|---|---|
| Administrowanie systemami OT w środowisku produkcyjnym | MFA jest wyraźnie wymagane. |
| Pracownik lub dostawca z sieci zewnętrznej | MFA wymagane przy dostępie do środowiska cyfrowego. |
| System IT z informacjami wymagającymi wzmocnionej ochrony | MFA jest wyraźnie wymagane. |
| Lokalny operator bez uprawnień administracyjnych | Ocenić i uwzględnić potrzebę MFA; nie utożsamiać automatycznie z dostępem administratora. |
Jak dokumentować bezpieczny dostęp
- Sprawdzić podmiot, sektor i zakres stosowania ustawy oraz regulacji.
- Zinwentaryzować segmenty IT/OT, konta uprzywilejowane i dostęp serwisowy bez ujawniania wrażliwych schematów.
- Sklasyfikować dostępy jako obowiązkowe, wymagające analizy albo poza tą regulacją, wskazując podstawę i osobę odpowiedzialną.
- Przetestować MFA na rzeczywistej ścieżce dostępu; sama polityka nie stanowi dowodu.
- Ograniczyć uprawnienia i czas dostępu dostawcy, zamknąć dostęp po usłudze, przejrzeć logi.
- Rejestrować odchylenia, odpowiedzialnych, terminy, ponowne testy i decyzje kierownictwa w chronionym rejestrze.
Dostęp awaryjny nie oznacza ogólnego wyjątku
Awaria usługi tożsamości wymaga wcześniej zatwierdzonej i sprawdzonej procedury zapasowej. Konto awaryjne lub lokalny port serwisowy nie są automatycznie wyłączone z obowiązkowej MFA. Należy ocenić rezerwowe uwierzytelnianie, uprawnienia czasowe, podwójną kontrolę i logowanie. Szwedzka FRA może w indywidualnym przypadku przyznać wyjątek ze szczególnych powodów zgodnie z rozdziałem 7 § 1; wewnętrzna akceptacja ryzyka nie jest zwolnieniem.
Dwa przykłady
Przykład 1 – zdalny serwis wodociągu: Technik administruje serwerem przez VPN. Sprawdzić dostęp zewnętrzny i administracyjny OT, MFA, uprawnienia oraz logi.
Przykład 2 – lokalny panel HMI: Operator bez uprawnień administracyjnych i bez dostępu zewnętrznego wymaga osobnej oceny MFA i ochrony przed nieautoryzowaną zmianą.
Częste pytania
Czy każdy sterownik PLC lub panel HMI potrzebuje własnego okna MFA?
Niekoniecznie. Liczą się ścieżka i uprawnienia; MFA może działać na odpowiedniej bramie dostępu.
Czy dostawca może utrzymywać stałe współdzielone konto?
Powstają ryzyka rozliczalności. Sprawdzić tożsamość, minimalne uprawnienia, czas i logi zgodnie z §§ 14–17 oraz 21.
Czy firma może sama zrezygnować z MFA ze względu na stary sprzęt?
Sama decyzja wewnętrzna nie znosi obowiązku. Należy sprawdzić zgodne rozwiązanie i formalny wyjątek według rozdziału 7 § 1.
Źródła i ograniczenia prawne
Cybersecurity Act (2025:1506) · NCSC/FRA: MCFFS 2026:11 · MCFFS 2026:11, full wording.
Redakcyjna weryfikacja prawna: 13 listopada 2026 r. Informacje ogólne o prawie szwedzkim, bez indywidualnej porady prawnej ani audytu bezpieczeństwa.
Najpierw oceń zakres stosowania przepisów: Przed określeniem kontroli dostępu OT sprawdź, czy organizacja podlega szwedzkiej ustawie o cyberbezpieczeństwie i jaką pełni rolę. Przeczytaj Jakie firmy obejmują NIS2 i szwedzka ustawa o cyberbezpieczeństwie?.
Praktyczne wzory dokumentów
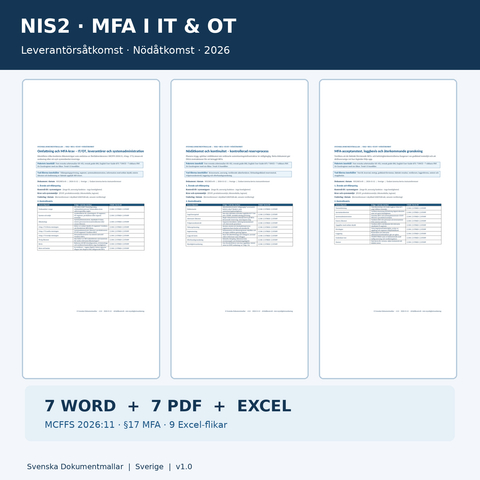
Edytowalny pakiet Word, PDF i Excel: MFA w systemach OT zgodnie z NIS2 w 2026 r. – dostęp dostawcy, dostęp awaryjny i dziennik zdarzeń | Word/PDF/Excel. Dokładna lista plików znajduje się na stronie produktu.
Szablony w tym artykule
Więcej na ten temat
 Przewodniki dla firm – umowy, HR, AI i zgodność z przepisami
Vilka företag omfattas av NIS2 och cybersäkerhetslagen?
Oto jak szwedzkie podmioty oceniają, czy podlegają ustawie o cyberbezpieczeństwie: sektor, siedziba, wielkość, przypadki szczególne, operatorzy usł...


