Svenska Dokumentmallar
MFA w systemach OT zgodnie z NIS2 w 2026 r. – dostęp dostawcy, dostęp awaryjny i dziennik zdarzeń | Word/PDF/Excel
MFA w systemach OT zgodnie z NIS2 w 2026 r. – dostęp dostawcy, dostęp awaryjny i dziennik zdarzeń | Word/PDF/Excel
- Format pliku
- DOCX, PDF, XLSX
- Język dokumentu
- Pięć szwedzkich szablonów pracy + szwedzki przewodnik użytkownika angielski przewodnik użytkownika do szwedzkich szablonów i szwedzki rejestr Excel
- Liczba plików
- 7
Pobieranie cyfrowe. Żaden produkt fizyczny nie zostanie wysłany.
Nie można załadować gotowości do odbioru
O szablonie dokumentu
Czy macie administratorów systemów, zewnętrznych techników serwisowych lub kont zapasowych, które mogą uzyskać dostęp do środowiska produkcyjnego? Nowe przepisy szwedzkie sprawiają, że ważne jest, aby móc wykazać, gdzie wymagane jest MFA, gdzie zostało ono zweryfikowane i co się dzieje, gdy ścieżka dostępu nie przejdzie kontroli. Ten specjalistyczny pakiet Word/PDF/Excel pomaga organizacjom dokumentować MFA dla segmentów IT/OT, zdalny dostęp dla dostawców, cykl życia kont, bezpieczny dostęp awaryjny, odchylenia i ponowną kontrolę.
Obecne ramy prawne: Ustawa o cyberbezpieczeństwie (2025:1506) weszła w życie 15 stycznia 2026 roku. MCFFS 2026:11 obowiązuje od 1 października 2026 roku i zawiera konkretne obowiązki w rozdziale 4, §§ 14–17, ze szczególnym wymogiem MFA w § 17. Wewnętrzna akceptacja ryzyka przez firmę nie zastępuje wiążącego przepisu.
Zawartość pakietu
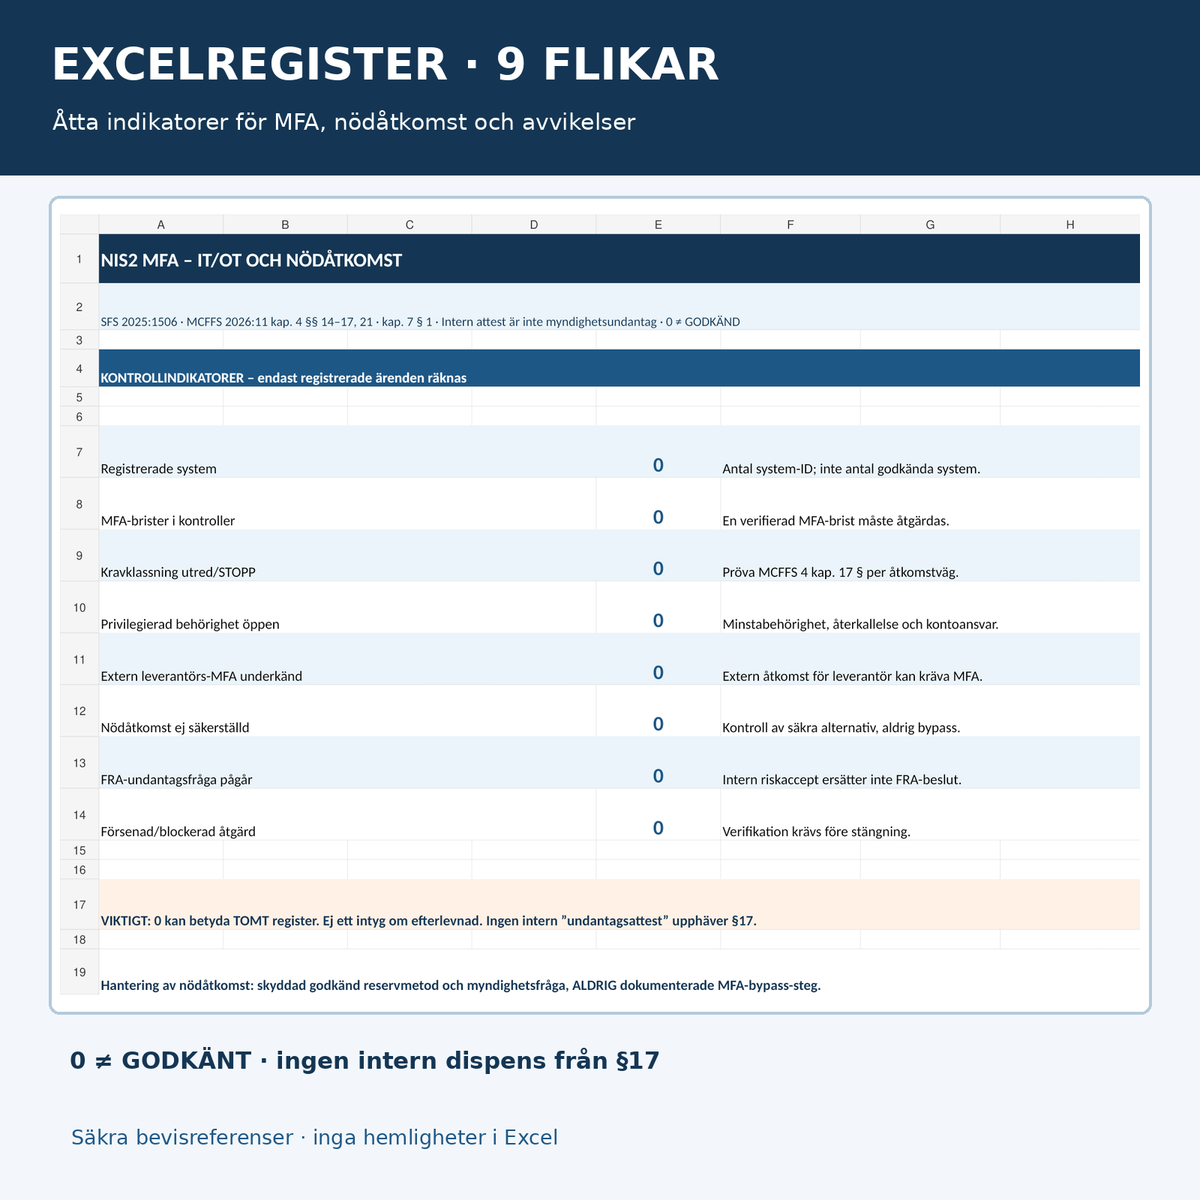
01 Zakres i wymogi MFA – IT, OT, administratorzy i zewnętrzna sieć. 02 Konta uprzywilejowane i dostęp dostawcy. 03 Dostęp awaryjny i kontrolowany proces zapasowy. 04 Brak MFA, korekta i ewentualne pytanie o wyjątek organu administracji. 05 Test akceptacji MFA, dowód i ponowna kontrola. 06 Szwedzki przewodnik użytkownika. 07 Angielski przewodnik użytkownika do szwedzkich szablonów roboczych. Wszystkie siedem dokumentów dostarczane jest jako edytowalne Word (DOCX) oraz przeszukiwalne, drukowalne PDF. 08 Rejestr Excel z dziewięcioma zakładkami. Łącznie 15 plików dla klienta: 7 DOCX + 7 PDF + 1 XLSX.
Co zawierają pliki
Macierz kontrolna dla § 17 rozdz. 4 przepisu, klasyfikacja ścieżek dostępu, rejestr uprzywilejowanych dostępów, uprawnienia i czas zadania dostawcy, dowód konfiguracji MFA, odchylenia, chroniony proces awaryjny, zweryfikowany ponowny test, ścieżka audytowa i osoba odpowiedzialna za działanie. Każdy szablon roboczy ma specjalne sygnały ostrzegawcze oraz dziennik decyzji/dowodów. Excel zawiera wybór statusu, osiem liczników i wyraźne rozróżnienie między wewnętrznym działaniem a formalnym pytaniem o wyjątek FRA.
Kto potrzebuje pakietu dokumentacji?
Dla szwedzkich podmiotów gospodarczych objętych ustawą o cyberbezpieczeństwie i MCFFS 2026:11, w szczególności energetyki, gospodarki wodnej, przemysłu, transportu, opieki zdrowotnej, infrastruktury cyfrowej i innych organizacji z segmentami IT/OT. Osoby odpowiedzialne za bezpieczeństwo w organizacji, właściciele systemów, administratorzy IT/OT, funkcje IAM/PAM, dostawcy operacyjni i audyt wewnętrzny również mogą skorzystać ze struktury dokumentacji. Nie wszystkie firmy podlegają przepisom NIS2; stosowalność musi zostać najpierw zweryfikowana.
Ważne ograniczenie sektorowe (MCFFS 2026:11, rozdział 1 § 1): Do podmiotów prowadzących wyłącznie działalność w infrastrukturze cyfrowej, jako dostawcy cyfrowi, w zarządzaniu usługami ICT między przedsiębiorstwami, usługach pocztowych i kurierskich albo sektorze kosmicznym stosuje się z tej konkretnej regulacji jedynie rozdział 2 § 1 o szkoleniu kierownictwa. Inne obowiązki mogą nadal obowiązywać. Sprawdź wszystkie rzeczywiste sektory działalności, zanim uznasz kontrole MFA z pakietu za listę wiążących wymogów.
Plik po pliku – przepływ pracy
| Dokument | Praktyczna funkcja | Format |
|---|---|---|
| 01 Zastosowanie i wymogi MFA | Weryfikacja zakresu ustawy, środowiska produkcyjnego, administracji IT/OT, chronionych informacji i dostępu zewnętrznego. | SV Word + przeszukiwalne PDF |
| 02 Uprzywilejowania i dostawcy | Podstawa dla restrykcyjnej administracji systemami, ograniczonych uprawnień dostawcy, cyklu życia kont i ID dowodu. | SV Word + PDF |
| 03 Dostęp awaryjny | Dokumentowanie wcześniej zweryfikowanego i kontrolowanego procesu zapasowego bez instrukcji obejścia MFA. | SV Word + PDF |
| 04 Brak i pytanie o wyjątek | Rejestrowanie niewystarczającego MFA, korekty, odpowiedzialnej funkcji i ewentualnego osobnego formalnego pytania do FRA. | SV Word + PDF |
| 05 Akceptacja i ponowny test | Planowanie zatwierdzonych testów kontrolnych, ścieżek logowania i weryfikacji bez testowania w rzeczywistym środowisku OT bez uprawnień. | SV Word + PDF |
| 06 Szwedzki przewodnik użytkownika | Krok po kroku, źródła prawne i sześć ilustracyjnych scenariuszy kontrolnych. | SV Word + PDF |
| 07 English User Guide | Angielskie instrukcje do pięciu szwedzkich szablonów roboczych. Szablony robocze nie są przetłumaczone na angielski. | EN Word + PDF |
| 08 Rejestr Excel | Dziewięć zakładek: systemy, wymogi MFA, uprzywilejowania, dostawcy, dostęp awaryjny, odchylenia, działania, przegląd i instrukcje. | SV XLSX |
Excel: dziewięć zakładek i osiem wskaźników kontrolnych
Systemy, Wymogi MFA, Uprzywilejowania, Dostawcy, Dostęp awaryjny, Odchylenia, Działania, Przegląd i Czytaj mnie. Zestawienie oparte na formułach pokazuje m.in. zarejestrowane systemy, nieudane kontrole MFA, otwarte klasyfikacje wymagań, braki w uprzywilejowaniach, nieudany dostęp dostawcy, niewystarczający proces awaryjny, trwające pytania do FRA oraz opóźnione lub zablokowane działania.
Formuły, listy statusów i dziewięć zakładek zostały zweryfikowane poprzez syntetyczne testy scenariuszy. Zadania testowe zostały usunięte z wersji dla klienta. Zero w pustym przeglądzie nie oznacza, że organizacja spełnia przepisy.
Czego wymagają szwedzkie przepisy?
Ustawa o cyberbezpieczeństwie (2025:1506), rozdz. 2, § 3 zawiera wymogi dotyczące odpowiednich i proporcjonalnych środków bezpieczeństwa na podstawie ogólnej oceny ryzyka, gdzie w tym czasie kontrola dostępu i uwierzytelnianie. Przeczytaj ustawę w Riksdagen.
MCFFS 2026:11, rozdz. 4, § 17 zawiera konkretne wymogi dotyczące MFA dla dostępu do segmentów IT z informacjami wymagającymi rozszerzonej ochrony, dla systemowej administracji segmentami IT i OT w środowisku produkcyjnym oraz dla dostępu personelu i dostawców do środowiska cyfrowego przez zewnętrzną sieć. Potrzebę MFA również dla innego dostępu należy zidentyfikować i zarządzać nią.
Rozdz. 4, §§ 14–16 dotyczy cyklu życia tożsamości, blokowania dostępu, który ustał, restrykcyjnych uprawnień administratora i separacji danych uwierzytelniania środowisk produkcyjnych i testowych. Rozdz. 4, §§ 20–21 dotyczy monitorowania bezpieczeństwa i logowania. Przeczytaj MCFFS 2026:11 w całości.
Ważne dotyczące wyjątków: Zgodnie z rozdz. 7, § 1 MCFFS 2026:11, Szwedzka Agencja Radiowa (FRA) może w poszczególnych przypadkach i przy szczególnych przesłankach zezwolić na odstępstwa od przepisów. Nie jest to to samo, co samodzielne zatwierdzenie przez organizację obejścia MFA lub zastąpienie przepisu podpisaną akceptacją ryzyka.
Artykuł 21.2 i–j dyrektywy NIS2 stanowi istotne tło prawne UE dotyczące kontroli dostępu i uwierzytelniania wieloczynnikowego/ciągłego, gdzie jest to odpowiednie. Szwedzkie przepisy muszą jednak zostać zweryfikowane bezpośrednio. Przeczytaj dyrektywę (UE) 2022/2555 oraz zbiór przepisów NCSC.
Jak używać pakietu
- Zweryfikuj, czy organizacja i system podlegają ustawie o cyberbezpieczeństwie oraz ewentualnym przepisom sektorowym.
- Zmapuj dotknięte segmenty IT/OT i zidentyfikuj każdą ścieżkę dostępu, która musi zostać kontrolowana zgodnie z rozdz. 4, § 17.
- Przejrzyj konta administratorów i dostawców, okres uprawnień, zakończenie tożsamości i dowody monitorowania.
- Zweryfikuj techniczne MFA w zatwierdzonym procesie testowym i dokumentuj tylko bezpieczne odniesienia do dowodów.
- Zbadaj i napraw braki. Przeprowadź oddzielną ocenę prawną, jeśli pojawi się formalne pytanie o wyjątek organu administracji.
- Dokumentuj dostęp awaryjny spełniający istotne wymogi – bez wrażliwych danych dostępu w szablonach.
- Monitoruj za pomocą ponownego testu i ośmiu wskaźników statusu w rejestrze Excel.
Często zadawane pytania
Czy MFA jest zawsze obowiązkowe dla administratorów w produkcyjnym OT?
MCFFS 2026:11, rozdz. 4, § 17 wymaga MFA dla systemowej administracji segmentami OT w środowisku produkcyjnym podmiotów gospodarczych objętych przepisem. Zweryfikuj faktyczne zastosowanie i ewentualne szczególne zarządzanie organem administracji.
Czy MFA na połączeniu VPN wystarczy?
Niekoniecznie. Zarówno dostęp zewnętrzny, jak i systemowa administracja podlegają przepisom, które muszą zostać zweryfikowane dla odpowiedniej rzeczywistej ścieżki dostępu.
Czy możemy zatwierdzić wewnętrzny wyjątek MFA w Excelu?
Nie. Wewnętrzna decyzja o ryzyku nie uchyla obowiązkowych wymogów. Ewentualny wyjątek zgodnie z rozdz. 7, § 1 musi zostać obsłużony przez FRA zgodnie z jego przesłankami prawnymi.
Czy pliki zawierają hasła, kody zapasowe MFA lub techniczne obejście?
Nie. Szablon jest zaprojektowany do dokumentowania uprawnionego dostępu i bezpiecznych odniesień do dowodów, a nie do ujawniania lub obchodzenia zabezpieczeń.
Czy jest to gotowy wniosek do FRA?
Nie. Dokument 04 jest wewnętrznym szablonem korekty i oceny, a nie oficjalnym formularzem wniosku ani decyzją organu administracji.
Czy Excel może technicznie kontrolować, czy MFA działa?
Nie. Excel pokazuje ręcznie zarejestrowane statusy. Faktyczna kontrola techniczna musi zostać przeprowadzona przez uprawniony personel w zatwierdzonym środowisku.
Czy pliki PDF są edytowalne?
Pliki PDF są przeszukiwalne i drukowalne, ale nie są interaktywnymi formularzami. Edytuj oryginalne pliki Word i Excel.
Czy w zestawie są szablony w języku angielskim?
Pięć szablonów roboczych i Excel są w języku szwedzkim. English User Guide wyjaśnia, jak używać plików.
Powiązane szablony dokumentacji
NIS2 Mallpaket – ustawa o cyberbezpieczeństwie do szerszego zarządzania ogólnego. Audyt uprawnień i przegląd dostępu do ogólnej kontroli dostępu. NIS2 – certyfikat cyberbezpieczeństwa dostawcy do szerokiego monitorowania dostawców. Ten produkt jest węższy: wiążące wymogi MFA w IT/OT, faktyczny dostęp dostawcy i kontrolowany proces awaryjny.
Wersja i przejrzystość prawna
Wersja 1.0 · 12 listopada 2026 · Szwecja. Kontrola źródeł wspomagana przez AI w odniesieniu do SFS 2025:1506, MCFFS 2026:11, dyrektywy NIS2 UE oraz informacji organów administracji NCSC/FRA. Nie przeprowadzono zewnętrznej weryfikacji prawnej, rzeczywistych testów bezpieczeństwa IT/OT, wyjątków organu administracji, audytu IAM ani oficjalnej certyfikacji. Pojedyncza organizacja odpowiada za zastosowanie prawne i techniczne oraz bezpieczne zarządzanie dowodami. Produkt jest aktywny w Shopify, a plik ZIP jest podłączony do Digital Products. Niezależny zakup testowy i pobranie przez klienta nie zostały jeszcze zweryfikowane.