O szablonie dokumentu
Zgodność z przepisami AML/KYC i przeciwdziałanie praniu pieniędzy 2026/2027 – kompletny pakiet 2 w 1 w języku szwedzkim i angielskim
Kompletny pakiet narzędzi pracy i dokumentów dla szwedzkich podmiotów objętych przepisami o przeciwdziałaniu praniu pieniędzy. Pakiet został stworzony w celu połączenia ogólnej oceny ryzyka, należytej staranności wobec klienta (KYC), rzeczywistego beneficjenta, osób zajmujących eksponowane stanowiska polityczne (PEP), klasyfikacji ryzyka klienta, wzmożonych środków bezpieczeństwa, bieżącego monitorowania, oceny podejrzeń, systemu goAML, tajemnicy zawodowej, kontroli wewnętrznej, szkoleń, ochrony danych i retencji dokumentów w jeden spójny proces zapewniania zgodności (compliance).
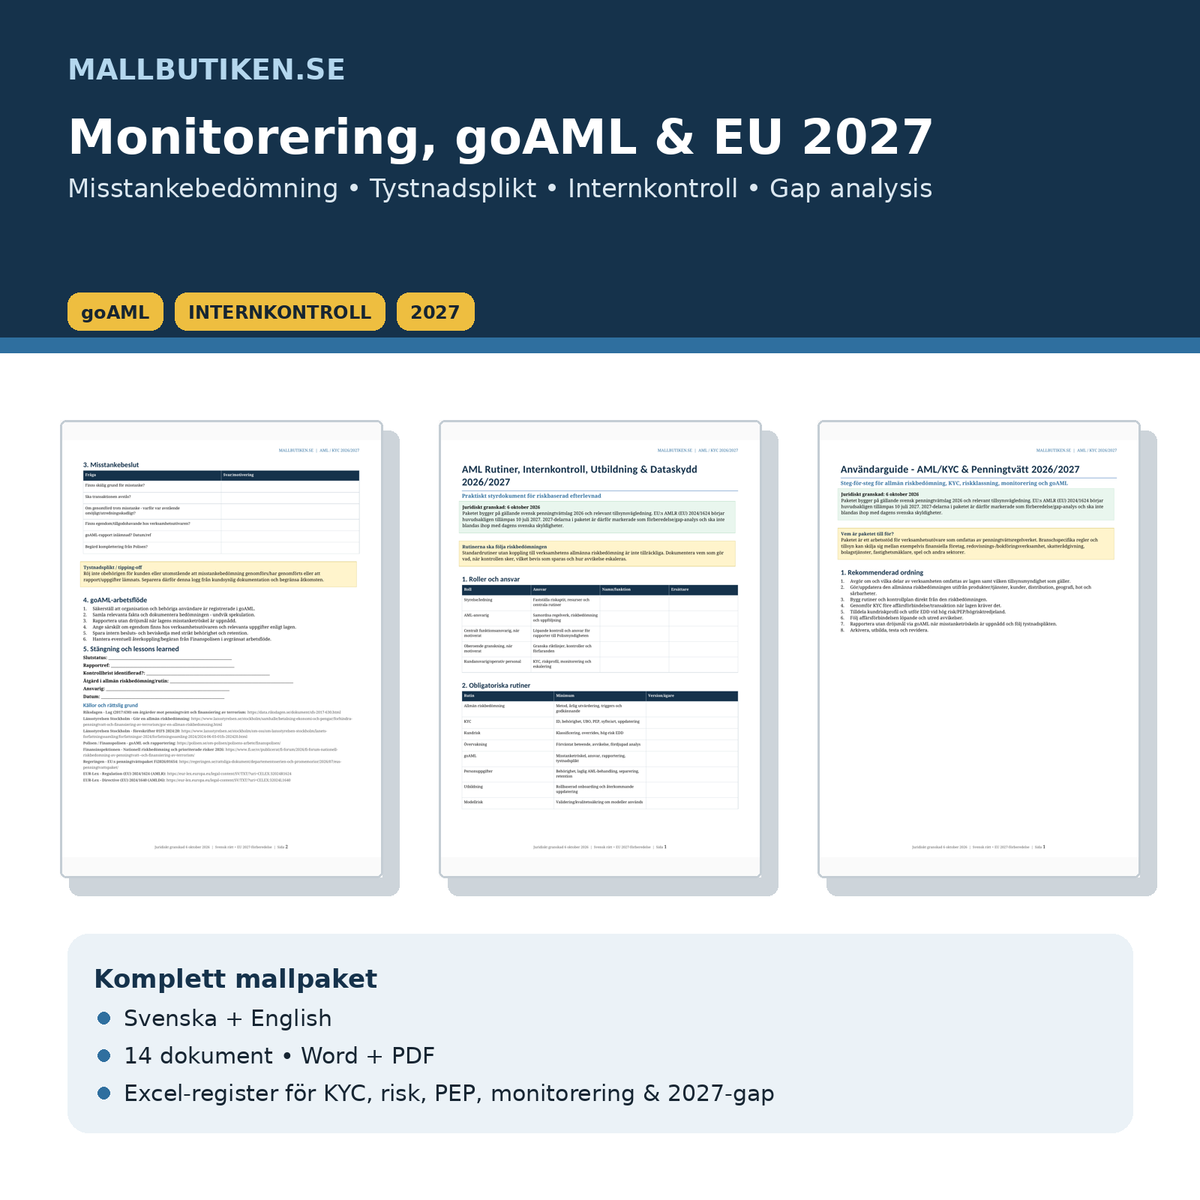
2 w 1: siedem dokumentów dostępnych jest zarówno w wersji szwedzkiej, jak i angielskiej. Otrzymujesz 14 szablonów dokumentów w formatach Word i PDF oraz zaawansowany rejestr Excel – łącznie 29 plików. Seria Word/PDF obejmuje łącznie 40 stron A4 na zestaw językowy.
Pakiet został opracowany w oparciu o obowiązującą szwedzką ustawę (2017:630) o środkach przeciwko praniu pieniędzy i finansowaniu terroryzmu, odpowiednie wytyczne nadzorcze oraz środowisko ryzyka opisane przez organy władzy w 2026 roku. Rozporządzenie UE AMLR (UE) 2024/1624 zaczyna być stosowane głównie od 10 lipca 2027 r. Dlatego część dotycząca roku 2027 jest wyraźnie oznaczona jako przygotowawcza i analiza luk – nie stanowi stwierdzenia, że proponowane szwedzkie przepisy na rok 2027 już obowiązują.
Co zawiera pakiet
| Dokument | Szwedzki | Angielski | Cel |
|---|---|---|---|
| Plan zgodności i ocena stosowania | 3 strony | 3 strony | Zakres, nadzór, odpowiedzialność, cykl roczny i kontrola zmian 2027. |
| Ogólna ocena ryzyka AML/CFT | 3 strony | 3 strony | Produkty/usługi, typy klientów, dystrybucja, geografia, zagrożenia i słabości. |
| KYC, rzeczywisty beneficjent i PEP | 3 strony | 3 strony | Tożsamość, upoważnienia, UBO, struktura własności, cel/charakter, PEP i kraje wysokiego ryzyka. |
| Ryzyko klienta i wzmożone środki bezpieczeństwa | 2 strony | 2 strony | Profil ryzyka, EDD, zatwierdzenie przez kierownictwo i dokumentacja akceptacji klienta. |
| Monitorowanie, ocena podejrzeń i goAML | 2 strony | 2 strony | Analiza odchyleń, decyzje o raportowaniu, tajemnica zawodowa i obieg pracy goAML. |
| Procedury, kontrola wewnętrzna, szkolenia i ochrona danych | 3 strony | 3 strony | Role, plan kontroli, szkolenia, retencja i ryzyko modelu. |
| Szczegółowy przewodnik użytkownika | 4 strony | 4 strony | Krok po kroku, częste uchybienia nadzorcze i przygotowanie do EU 2027. |
| Rejestr zgodności AML/KYC – Excel | XLSX | Pulpit nawigacyjny + ryzyko, klienci, KYC, PEP, monitorowanie, decyzje SAR/goAML, retencja, kontrole i luki 2027. | |
Zdokumentowana polityka nie wystarczy, jeśli nie jest powiązana z faktycznymi ryzykami firmy i sprawami klientów. Dlatego pakiet łączy ogólną ocenę ryzyka firmy → ryzyko klienta → KYC/UBO/PEP → monitorowanie → ocenę podejrzeń → goAML → kontrolę wewnętrzną i retencję. Rejestr Excel stanowi ponadto operacyjny panel kontrolny do monitorowania działań.
Dla kogo jest ten pakiet?
Pakiet jest przeznaczony dla podmiotów, które faktycznie podlegają szwedzkiemu ustawodawstwu o przeciwdziałaniu praniu pieniędzy. Może to zależeć od rodzaju działalności i branży. Przykłady sektorów obejmują firmy finansowe oraz niektóre podmioty z branży księgowej, podatkowej, obsługi spółek, pośrednictwa w obrocie nieruchomościami, gier hazardowych i inne. Samo zastosowanie szablonu nie czyni firmy podmiotem obowiązanym. Zawsze sprawdzaj rozdział 1 § 2 ustawy o przeciwdziałaniu praniu pieniędzy oraz organ nadzorczy/przepisy mające zastosowanie do konkretnej działalności.
Ogólna ocena ryzyka – podstawa wszystkich działań
Ustawa o przeciwdziałaniu praniu pieniędzy wymaga, aby podmiot prowadzący działalność ocenił, w jaki sposób produkty i usługi firmy mogą zostać wykorzystane do prania pieniędzy lub finansowania terroryzmu oraz jaka jest skala tego ryzyka. Ocena powinna w szczególności uwzględniać produkty/usługi, klientów, kanały dystrybucji i czynniki ryzyka geograficznego oraz zostać opracowana w taki sposób, aby stanowiła podstawę dla procedur i innych działań.
Szablon pomaga udokumentować:
- wielkość, charakter i zakres działalności,
- produkty i usługi,
- typy klientów i struktury właścicielskie,
- dystrybucję zdalną/przez pełnomocników/cyfrową,
- ekspozycję geograficzną,
- zagrożenia i słabości,
- ryzyko nieodłączne i rezydualne,
- projekt i skuteczność kontroli,
- plan działań i odpowiedzialność.
Aktualne wytyczne szwedzkiego Urzędu Wojewódzkiego (Länsstyrelsen) wskazują, że ogólna ocena ryzyka powinna być oceniana regularnie, co najmniej raz w roku, a w razie potrzeby częściej, gdy zmienia się działalność lub obraz ryzyka.
KYC – tożsamość, upoważnienia i rzeczywisty beneficjent
Szablon KYC wykracza poza prosty formularz klienta. Dokumentuje tożsamość klienta, jego przedstawicieli i upoważnienia, rzeczywistego beneficjenta, strukturę właścicielską i kontrolną, cel i charakter stosunków gospodarczych oraz zachowania, których można oczekiwać w trakcie trwania relacji.
Badanie dotyczące rzeczywistego beneficjenta powinno zgodnie z obecnym szwedzkim prawem obejmować co najmniej przeszukanie rejestru rzeczywistych beneficjentów, o ile ma to zastosowanie. Wynik z rejestru nie zawsze jest wystarczający – w zależności od ryzyka może być wymagana dodatkowa, niezależna weryfikacja.
PEP – to nie tylko zaznaczenie pola
Jeśli klient lub rzeczywisty beneficjent jest osobą zajmującą eksponowane stanowisko polityczne (PEP), wymagane są szczególne środki. Dlatego pakiet zawiera oddzielny "punkt kontrolny PEP" dla:
- osób PEP, członków rodziny i znanych współpracowników,
- odpowiednich środków w celu ustalenia źródła majątku/środków,
- wzmożonego bieżącego monitorowania,
- zatwierdzenia przez uprawnionego decydenta,
- dalszego monitorowania osób, które przestały być PEP.
Obecne szwedzkie prawo stanowi, że środki dotyczące osób PEP powinny być stosowane przez 18 miesięcy po tym, jak osoba przestała pełnić funkcję publiczną, a następnie, jeśli ryzyko nadal jest wysokie.
Ryzyko klienta i wzmożone środki bezpieczeństwa – EDD
Profil ryzyka klienta powinien opierać się zarówno na ogólnej ocenie ryzyka, jak i na konkretnej wiedzy o kliencie. Pakiet pomaga udokumentować typ klienta, własność, geografię, PEP, dystrybucję, produkt/usługę, wzorce transakcyjne/aktywności, sytuację ekonomiczną i źródło środków.
W przypadku wysokiego ryzyka należy przeprowadzić bardziej szczegółowe kontrole. Dla krajów trzecich wysokiego ryzyka szablon zawiera specjalne pola na dodatkowe informacje o kliencie/UBO, celu i charakterze, sytuacji ekonomicznej, źródle funduszy (source of funds) oraz zatwierdzeniu przez kierownictwo.
Monitorowanie, odchylenia i ocena podejrzeń
Bieżące monitorowanie stanowi odrębną część pakietu. Sprawa zaczyna się od tego, co faktycznie zaobserwowano i jakie zachowanie było oczekiwane. Następnie dokumentowane są: pogłębiona weryfikacja KYC, ewentualne wyjaśnienia, powiązania, źródło funduszy/majątku oraz znane typologie ryzyka.
Jeśli ocena doprowadzi do uzasadnionego podejrzenia prania pieniędzy lub finansowania terroryzmu, odpowiednie okoliczności należy zgodnie z szwedzkim prawem niezwłocznie zgłosić Policji. Finanspolisen korzysta z systemu goAML do raportowania przez podmioty obowiązane.
Tajemnica zawodowa / zakaz ujawniania (tipping-off)
Logi podejrzeń zawarte w pakiecie są celowo oddzielone od dokumentów KYC widocznych dla klienta. Podmiot nie może bez upoważnienia ujawniać klientowi ani osobom trzecim, że prowadzona jest/była ocena podejrzenia, lub że informacje zostały przekazane organom ścigania.
Ochrona danych i przechowywanie dokumentacji
Obecna szwedzka ustawa o przeciwdziałaniu praniu pieniędzy zawiera szczególne zasady przetwarzania danych osobowych. Dokumenty i informacje dotyczące środków należytej staranności oraz odpowiednich transakcji powinny być zazwyczaj przechowywane przez pięć lat od punktu początkowego określonego przez ustawę. Jeśli jest to niezbędne do zapobiegania, wykrywania lub badania prania pieniędzy lub finansowania terroryzmu, niektóre dane mogą być przechowywane dłużej, ale całkowity czas zgodnie z dzisiejszymi przepisami nie może przekroczyć dziesięciu lat.
Plik Excel zawiera zatem osobny rejestr retencji, który wylicza standardową datę pięcioletnią i odróżnia ją od specjalnej decyzji o przedłużonym przechowywaniu.
Kontrola wewnętrzna, szkolenia i ryzyko modelu
Dokument sterujący zawiera role dla zarządu, odpowiedzialnych za AML, centralnych funkcji nadzorczych oraz niezależnej kontroli, gdy wielkość i charakter działalności to uzasadniają. Dostępny jest również plan kontroli plików KYC, ryzyka klienta, PEP/EDD, monitorowania, decyzji goAML, uprawnień do danych, retencji i szkoleń.
Jeśli firma używa modeli do oceny ryzyka, klasyfikacji ryzyka lub monitorowania, istnieje specjalny punkt kontrolny dla zarządzania ryzykiem modelu i zapewnienia jakości.
Rejestr Excel – operacyjna zgodność zamiast samych dokumentów
Dołączony plik XLSX zawiera:
- Pulpit nawigacyjny z kluczowymi wskaźnikami,
- Ogólną ocenę ryzyka biznesowego (Business Risk Assessment),
- Produkty i usługi,
- Rejestr klientów,
- KYC i UBO,
- PEP i wysokie ryzyko,
- Monitorowanie,
- Dziennik decyzji o podejrzeniach (Suspicion Decision Log),
- Retencję,
- Szkolenia i kontrole,
- Analizę luk 2027,
- Listę kontrolną dowodów i źródła.
Poziomy ryzyka, daty retencji i wiele wskaźników kontrolnych jest sterowanych formułami. Arkusz został stworzony tak, aby można go było używać jako żywego rejestru – nie tylko jako przykładu.
EU AMLR od 10 lipca 2027 – wyraźnie oddzielone od dzisiejszego prawa
Rozporządzenie UE 2024/1624 zostało przyjęte i zaczyna być stosowane głównie od 10 lipca 2027 r. Równocześnie szwedzki rząd w 2026 r. przedstawił propozycje dostosowania szwedzkiego prawa, m.in. poprzez zastąpienie obecnej ustawy o przeciwdziałaniu praniu pieniędzy i rozszerzenie niektórych obowiązków.
Ponieważ ostateczne szwedzkie ustawodawstwo może jeszcze ulec zmianie, część pakietu dotycząca 2027 r. została zaprojektowana jako analiza luk i plan kontroli zmian. Wyraźnie rozróżnia ona:
- wymogi obowiązujące zgodnie z szwedzkim prawem w 2026 r.,
- zasady unijne, które zostały już uchwalone, ale zaczynają być stosowane w 2027 r.,
- szwedzkie propozycje ustawodawcze, które muszą zostać ostatecznie zweryfikowane po decyzji parlamentu.
Aktualny obraz ryzyka 2026
Krajowa ocena ryzyka opublikowana w 2026 r. opisuje wyższy ogólny poziom ryzyka prania pieniędzy i finansowania terroryzmu w Szwecji niż pięć lat temu. Pakiet szablonów został zatem zbudowany tak, aby umożliwić wprowadzanie aktualnych informacji urzędowych i własnych doświadczeń do modelu ryzyka, zamiast używać starych standardowych założeń.
Najczęściej zadawane pytania
Czy jest to szablon KYC dla każdej firmy?
Nie. Pakiet jest przeznaczony głównie dla podmiotów podlegających przepisom o przeciwdziałaniu praniu pieniędzy. Inne firmy mogą mieć własne powody do identyfikacji klientów, ale nie powinny traktować tego pakietu jako dowodu, że ustawa o praniu pieniędzy ma do nich zastosowanie.
Czy zawarto w nim ogólną ocenę ryzyka?
Tak. Jest to jeden z głównych komponentów, zbudowany wokół produktów/usług, klientów, kanałów dystrybucji, geografii, zagrożeń, słabości, kontroli i ryzyka rezydualnego.
Czy zawarto w nim rzeczywistego beneficjenta i PEP?
Tak. Dokumenty KYC zawierają UBO/rzeczywistego beneficjenta, strukturę właścicielską, PEP, członka rodziny/znanego współpracownika, EDD oraz zatwierdzenie przez zarząd.
Czy mogę zgłaszać podejrzenia bezpośrednio do Finanspolisen za pomocą tego szablonu?
Szablon wspiera ocenę wewnętrzną i dokumentację. Samo raportowanie odbywa się w systemie goAML zgodnie z obowiązującym procesem. Pakiet nie zastępuje rejestracji ani formularzy systemowych organu.
Jak długo należy przechowywać dokumentację KYC?
Zgodnie z obecną szwedzką ustawą, odpowiednie dane KYC i transakcyjne należy zazwyczaj przechowywać przez pięć lat od punktu początkowego wskazanego przez ustawę. Szczególne okoliczności mogą uzasadniać dłuższy okres przechowywania, jednak nie dłużej niż dziesięć lat zgodnie z obecnymi przepisami.
Czy przepisy na 2027 rok to już szwedzkie prawo?
Nie. AMLR to przyjęte prawo unijne, które zaczyna być stosowane głównie 10 lipca 2027 r. Szwedzkie propozycje ustaw z 2026 r. należy odróżnić od ostatecznie przyjętego prawa szwedzkiego. Dlatego pakiet zawiera oddzielną analizę luk na rok 2027.
Czy zawiera Excel?
Tak. Ten produkt jest jednym z tych przypadków, gdzie Excel dodaje wyraźną wartość użytkową poprzez żywy rejestr klientów, dziennik ryzyka, monitorowanie, retencję i śledzenie implementacji.
Format i dostawa
- 14 szablonów dokumentów – 7 szwedzkich + 7 angielskich.
- 28 plików dokumentów – DOCX + PDF.
- 1 zaawansowany arkusz Excel (XLSX).
- Łącznie 29 plików.
- 40 stron A4 na format na każdy zestaw językowy.
- Produkt cyfrowy – nie wysyłamy towarów fizycznych.
Podstawa prawna i źródła urzędowe
- Ustawa (2017:630) o środkach przeciwko praniu pieniędzy i finansowaniu terroryzmu
- Länsstyrelsen – ogólna ocena ryzyka
- Policja / Finanspolisen – goAML i raportowanie
- Finansinspektionen – krajowa ocena ryzyka 2026
- Rząd – Pakiet AML UE Fi2026/01654
- Rozporządzenie (UE) 2024/1624 – AMLR
- Dyrektywa (UE) 2024/1640 – AMLD6