Svenska Dokumentmallar
RED-cyberbezpieczeństwo inteligentnych zamków 2026/2027 – kontrola importera, EN 18031 i blokada partii | Word/PDF/Excel
RED-cyberbezpieczeństwo inteligentnych zamków 2026/2027 – kontrola importera, EN 18031 i blokada partii | Word/PDF/Excel
- Format pliku
- DOCX, PDF, XLSX
- Język dokumentu
- Pięć szwedzkich dokumentów roboczych szwedzki przewodnik użytkownika i Angielski przewodnik użytkownika. Excel po szwedzku.
- Liczba plików
- 7
Pobieranie cyfrowe. Żaden produkt fizyczny nie zostanie wysłany.
Nie można załadować gotowości do odbioru
O szablonie dokumentu
Czy importujesz do Szwecji lub UE inteligentne zamki sterowane Wi-Fi lub Bluetooth? Dzięki temu specjalistycznemu pakietowi Word/PDF/Excel możesz udokumentować, które wymagania cyberbezpieczeństwa RED faktycznie mają zastosowanie, uzyskać od producenta odpowiednie dowody i prześledzić każdy model, wersję oprogramowania układowego i partię, aby podjąć uzasadnioną decyzję. Stworzony dla szwedzkich importerów i osób odpowiedzialnych za produkt – nie jest to ogólna polityka bezpieczeństwa IT.
Już od 1 sierpnia 2025 r. niektóre urządzenia radiowe podlegają uzupełniającym wymaganiom cyberbezpieczeństwa zgodnie z RED i delegowanym rozporządzeniem (UE) 2022/30. Wymagania mogą obejmować bezpośrednie lub pośrednie połączenie z Internetem za pośrednictwem aplikacji/bramki. Ważną zmianą jest to, że rozporządzenie to zostanie uchylone z dniem 11 grudnia 2027 r. przez rozporządzenie (UE) 2026/339, kiedy to wejdą w życie odpowiednie wymagania CRA. Kontrola historyczna wcześniejszych produktów może być kontynuowana.
Zawartość pakietu
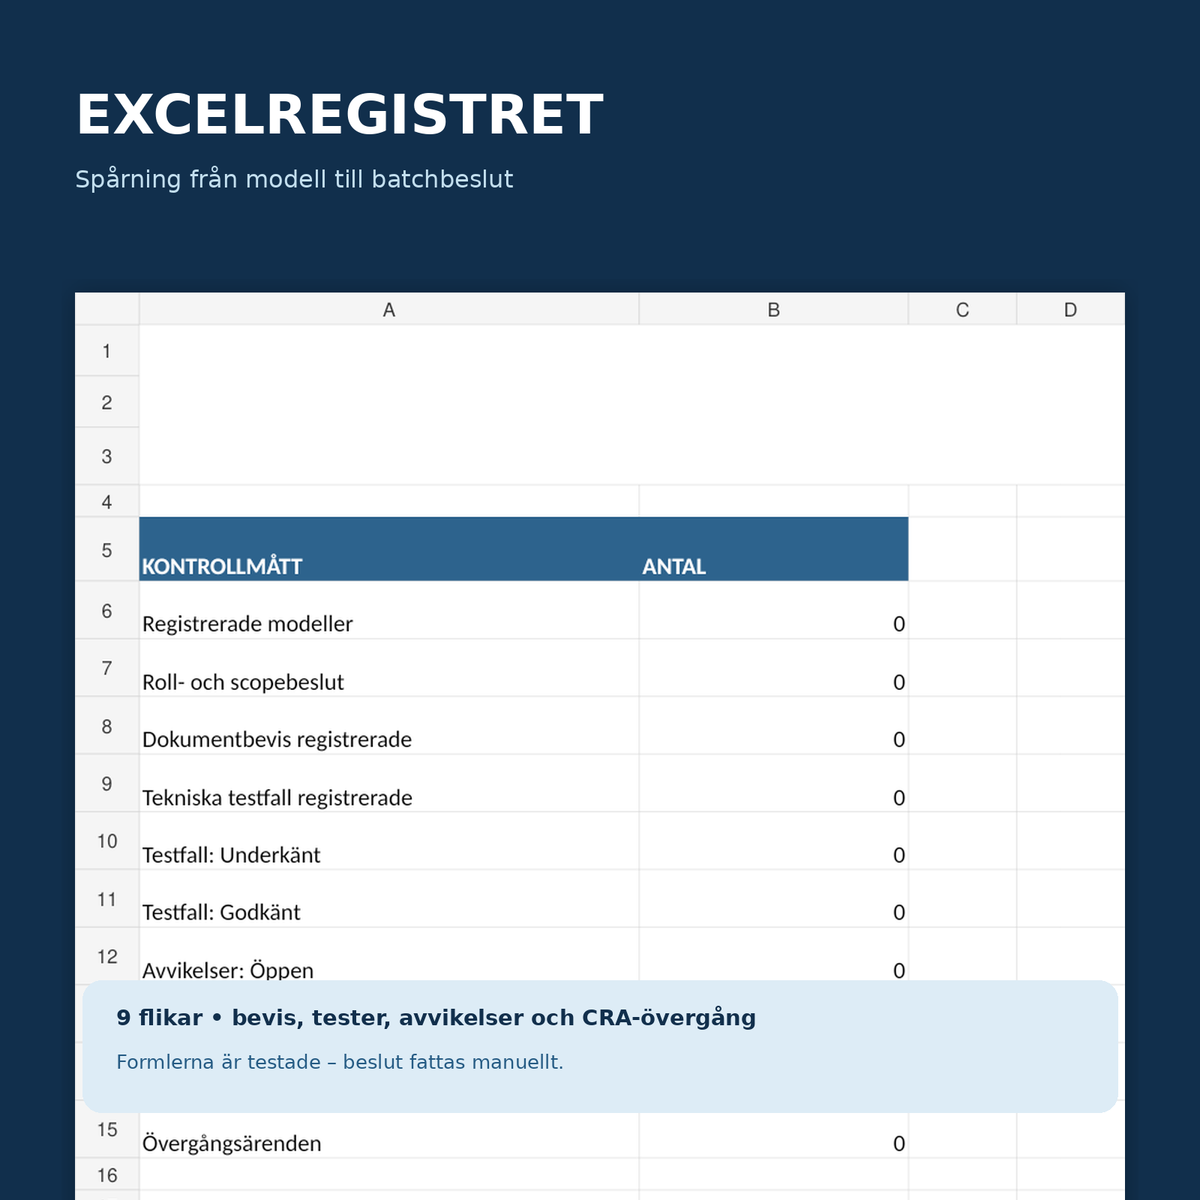
7 edytowalnych dokumentów Word (pięć szwedzkich szablonów roboczych, szwedzki przewodnik użytkownika, angielski przewodnik użytkownika), 7 odpowiadających im plików PDF z możliwością wyszukiwania oraz 1 arkusz Excel z dziewięcioma zakładkami. Łącznie 15 plików w skompresowanym formacie ZIP do przyszłego pobrania cyfrowego. Wersje PDF nie są interaktywnymi formularzami do wypełniania.
Co zawierają pliki
Praktyczne tabele kontrolne i pola na model produktu, oprogramowanie układowe, łańcuch połączenia, rolę podmiotu, ocenę zgodności z RED 3.3(d/e/f), zharmonizowane normy, oświadczenie dostawcy, dowody badań, odchylenia, decyzje dotyczące partii i przejście na CRA. Arkusz Excel zawiera opcje statusu i przetestowane formuły podsumowujące, ale nie podejmuje w Twoim imieniu żadnych decyzji prawnych ani technicznych.
Wszystkie dokumenty w pakiecie
| Plik | W czym pomaga |
|---|---|
| 01 – Ocena roli i zakresu zastosowania | Klasyfikacja Bluetooth/Wi-Fi, bramki, producenta/importera, daty i RED 3.3(d/e/f). |
| 02 – List dostawcy i wymagania dokumentacyjne | Uzyskanie odpowiedniego oświadczenia UE, informacji o śledzeniu CE, wersji norm i dowodów badań. |
| 03 – Testy bezpieczeństwa i łańcuch dowodowy | Dokumentowanie rzeczywistych testów, oprogramowania układowego, ścieżki oceny EN 18031 i ograniczonej domniemania. |
| 04 – Blokada partii i odchylenie | Dokumentowanie braków, odpowiedzi dostawcy, poprawek, ryzyka i decyzji o wydaniu. |
| 05 – RED do CRA 2027 | Planowanie przejścia 11 grudnia 2027 r. bez utraty historycznych dowodów RED. |
| 06 – Przewodnik użytkownika w języku szwedzkim | Krok po kroku proces pracy z konkretnymi scenariuszami i granicami prawnymi. |
| 07 – English User Guide | Angielskie instrukcje do szwedzkich szablonów roboczych i arkusza Excel. |
| 08 – Rejestr Excel, dziewięć zakładek | Przegląd, rejestr modeli, rola/zakres, dowody, testy, odchylenia, decyzje dotyczące partii, przejście i Czytaj mnie. |
Dla kogo przeznaczone są szablony?
Dla importerów, małych i średnich firm technologicznych, właścicieli marek oraz osób odpowiedzialnych za jakość, które sprawdzają importowane inteligentne zamki z połączeniem internetowym, w tym zamki, w których zestawiona z telefonem mobilnym aplikacja lub bramka zapewnia pośrednie połączenie z Internetem. Niezależnie oceń, czy zgodnie z RED firma jest importerem, dystrybutorem, czy też otrzymuje odpowiedzialność producenta poprzez markę lub zmianę produktu.
Artykuł RED 3.3(d), (e) i (f) – prawidłowe zastosowanie
3.3(d) dotyczy ochrony sieci i ma zastosowanie do urządzeń radiowych z połączeniem internetowym w odpowiednim zakresie. 3.3(e) dotyczy ochrony danych osobowych i prywatności, gdy dotychczasowe urządzenie może przetwarzać takie dane lub dane o ruchu/lokalizacji. 3.3(f) dotyczy ochrony przed oszustwami w przypadku urządzeń umożliwiających przesyłanie pieniędzy, wartości pieniężnej lub wirtualnej waluty – nie wynika to automatycznie z faktu, że produkt jest inteligentnym zamkiem.
EN 18031 i dokumentacja CE
Zharmonizowane normy EN 18031-1:2024 (sieci), EN 18031-2:2024 (dane osobowe/prywatność) i EN 18031-3:2024 (ochrona przed oszustwami) mogą być istotne po faktycznej ocenie. Zgodnie z decyzją wykonawczą Komisji (UE) 2025/138, normy te zawierają wyraźne ograniczenia. Nie zapewniają zatem automatycznie pełnego domniemania zgodności; sprawdź potrzebę zastosowania innej ścieżki oceny, w tym zaangażowania jednostki notyfikowanej, gdy jest to wymagane.
RED do CRA – sprawdź datę wygaśnięcia
1 sierpnia 2025 r.–10 grudnia 2027 r.: Wymagania cyberbezpieczeństwa RED, które zostały zastosowane na mocy rozporządzenia (UE) 2022/30, muszą zostać ocenione dla dotychczasowych produktów. Od 11 grudnia 2027 r.: uzupełniające rozporządzenie zostanie uchylone przez rozporządzenie (UE) 2026/339, a należy ocenić odpowiednie wymagania Cyber Resilience Act (UE) 2024/2847. Inne wymagania RED mogą nadal mieć zastosowanie. Wcześniejsze partie mogą podlegać historycznej kontroli rynkowej.
W jaki sposób używać dokumentów
- Zarejestruj model, SKU, producenta, oprogramowanie układowe i datę wprowadzenia na rynek.
- W dokumencie 01 oddzielnie oceń łańcuch połączenia internetowego, dane osobowe i funkcje płatnicze.
- W dokumencie 02 poproś o oświadczenie UE, dane CE oraz odpowiednie podstawy testów/EN 18031.
- W dokumencie 03 i arkuszu Excel powiąż rzeczywiste kontrole z identyfikatorem testu, wersją dokumentu i identyfikatorem odchylenia.
- Zablokuj dotychczasowe partie w przypadku braków i udokumentuj poprawienie, ponowne przetestowanie oraz podpisaną decyzję.
- Zaktualizuj przyszłe zakupy i plan zgodności zgodnie z przejściem w 2027 r.
Ważne ograniczenia
- Jest to wsparcie dokumentacyjne, a nie rzeczywiste badanie laboratoryjne, gotowe oświadczenie UE, jednostka notyfikowana ani certyfikacja CE.
- Nie zawiera poufnej dokumentacji technicznej, standardowych tekstów ani licencji.
- Żadne wyniki badań, decyzje organów, oświadczenia dostawcy ani podpisy nie zostały sfabrykowane.
- RODO, inne wymagania RED i bezpieczeństwo produktu mogą wymagać oddzielnej kontroli.
- Wypełniona lista kontrolna nie oznacza automatycznie, że dany produkt może być sprzedawany.
Często zadawane pytania
Czy cyberbezpieczeństwo RED ma zastosowanie do inteligentnego zamka z Bluetooth?
Samo Bluetooth nie rozstrzyga. Oceń, czy zamek może być bezpośrednio lub pośrednio za pośrednictwem telefonu lub bramki podłączony do Internetu i czy mają zastosowanie szczególne wymagania.
Czy importer musi posiadać pełną dokumentację techniczną producenta?
Obowiązki importera różnią się od obowiązków producenta. Pakiet umożliwia kontrolę i śledzenie niezbędnych informacji bez błędnego twierdzenia, że każdy importer musi zawsze posiadać pełną dokumentację techniczną producenta.
Czy wystarczy znak CE lub informacja o EN 18031?
Nie. Rzeczywiście oceń odpowiednie oświadczenie UE, dokumentację modelu, zakres normy i opublikowane ograniczenia. EN 18031 nie zawsze zapewnia pełne domniemanie zgodności.
Czy artykuł 3.3(f) ma automatycznie zastosowanie do wszystkich cyfrowych zamków drzwi?
Nie. Przepis dotyczący ochrony przed oszustwami musi zostać oceniony pod kątem tego, czy urządzenie faktycznie umożliwia przesyłanie pieniędzy, wartości pieniężnej lub wirtualnej waluty.
Co się stanie 11 grudnia 2027 r.?
Delegowane rozporządzenie (UE) 2022/30 zostanie uchylone z dniem, w którym wchodzi w życie rozporządzenie (UE) 2026/339, a wraz z tym zaczną obowiązywać główne wymagania CRA. Nie zmienia to wstecznie kontroli urządzeń radiowych z wcześniejszego okresu.
Czy dokumenty można wykorzystać jako certyfikat CE?
Nie. Nie tworzą one oznakowania CE, oświadczenia UE, testów laboratoryjnych ani oceny jednostki notyfikowanej.
Czy produkt został sprawdzony przez prawnika i jest w języku angielskim?
Wsparcie prawne oparte na AI według stanu na 10 listopada 2026 r., brak zewnętrznej weryfikacji prawnej. Pięć szablonów roboczych i przewodnik szwedzki są w języku szwedzkim; przewodnik angielski jest w zestawie, ale szablony robocze nie zostały przetłumaczone.
Oficjalne źródła prawne
PTS – wymagania cyberbezpieczeństwa dla urządzeń radiowych · RED 2014/53/EU · (EU) 2022/30 · (EU) 2025/138, ograniczenia EN 18031 · (EU) 2026/339 · CRA 2024/2847.
Powiązane szablony
Dla szerszego przygotowania do Cyber Resilience Act dostępny jest CRA Compliance 2026/2027. Do monitorowania podatności technicznych dostępny jest Zarządzanie poprawkami i rejestr podatności. Ten produkt jest natomiast dostosowany do kontroli inteligentnych zamków przez importera RED oraz przejścia prawnego w 2027 r..
Wersja 1.0 | Wsparcie prawne oparte na AI 2026-11-10 | Brak zewnętrznej weryfikacji prawnej | Jurysdykcja: Szwecja/UE | Word/PDF/Excel | Pobranie cyfrowe (ZIP) dopiero po przyszłej aktywacji.