O szablonie dokumentu
Umowa SaaS zgodnie z prawem szwedzkim – kompletny wzór B2B w formatach Word i PDF
Profesjonalna i kompleksowa umowa SaaS dla szwedzkich firm sprzedających lub kupujących oprogramowanie w chmurze, usługi abonamentowe oraz inne rozwiązania typu Software as a Service. Szablon został skonstruowany jako kompletne ramy umowne i reguluje nie tylko samo prawo do korzystania z oprogramowania, ale także poziomy usług (SLA), wsparcie, dane osobowe, bezpieczeństwo informacji, podwykonawców, prawa własności intelektualnej, odpowiedzialność, wypowiedzenie umowy oraz procedury wyjścia (exit).
Otrzymasz zarówno edytowalny plik Word (DOCX), jak i gotową wersję PDF. Dokument został opracowany dla relacji B2B i może być wykorzystywany zarówno przez dostawców usług SaaS, jak i klientów biznesowych, którzy chcą posiadać ustrukturyzowaną i przejrzystą umowę.
15 profesjonalnych stron – umowa główna + 6 załączników
Szablon SaaS składa się z umowy głównej obejmującej 32 obszary umowne oraz sześciu praktycznych załączników. Łącznie dokument obejmuje 15 profesjonalnie zaprojektowanych stron A4 z gotowymi klauzulami, wariantami, tabelami, polami do wypełnienia i punktami kontrolnymi.
Umowa główna obejmuje między innymi
- strony, tło i definicje,
- hierarchię dokumentów umownych,
- zakres usług i wdrożenie,
- licencję i prawo do korzystania,
- konta użytkowników i uprawnienia,
- zobowiązania dostawcy i klienta,
- dostępność, utrzymanie i SLA,
- wsparcie i priorytetyzację incydentów,
- zmiany w usłudze SaaS,
- dane klienta i prawa do danych,
- RODO i przetwarzanie danych osobowych,
- podwykonawców i podprocesorów,
- transfery do państw trzecich,
- bezpieczeństwo informacji i cyberbezpieczeństwo,
- kopię zapasową i przywracanie danych,
- prawa własności intelektualnej i dostosowania dla klienta,
- roszczenia z tytułu naruszeń,
- poufność,
- opłaty, fakturowanie i korekty cen,
- wady, gwarancję i naprawę szkód,
- ograniczenie odpowiedzialności i limity odpowiedzialności,
- siłę wyższą,
- czas trwania i wypowiedzenie umowy,
- zawieszenie świadczenia usług,
- procedurę wyjścia i zwrot danych,
- audyt i weryfikację,
- cesję, powiadomienia, prawo szwedzkie i rozstrzyganie sporów.
Załącznik 1 – Specyfikacja usługi i formularz zamówienia
Tutaj definiuje się, co klient faktycznie kupuje. Załącznik zawiera pola na nazwę usługi, cel biznesowy, zawarte moduły i funkcje, liczbę użytkowników, wolumen danych, region operacyjny, wdrożenie, integracje, dokumentację i wyraźne wyłączenia.
Ponadto dostępne są gotowe tabele dla wymagań funkcjonalnych, kryteriów akceptacji, kamieni milowych i zależności technicznych. Zmniejsza to ryzyko sporu co do tego, co faktycznie wchodzi w skład abonamentu.
Załącznik 2 – Service Level Agreement (SLA)
Dołączone jest osobne SLA, które można dostosować do poziomu usług. Załącznik zawiera między innymi:
- cele dostępności miesięcznej,
- planowane okna serwisowe,
- RPO i RTO,
- klasy incydentów P1–P4,
- czas pierwszej reakcji,
- cele przywracania usług,
- aktualizacje statusu,
- kredyty serwisowe w przypadku braku dostępności,
- czas wyłączony z SLA i działania w sytuacjach awaryjnych.
Załącznik 3 – Umowa powierzenia przetwarzania danych osobowych zgodnie z art. 28 RODO
W przypadku wielu usług SaaS dostawca przetwarza dane osobowe w imieniu klienta. Wówczas art. 28 RODO wymaga zawarcia wiążącej umowy między administratorem a podmiotem przetwarzającym. Dlatego szablon zawiera kompletny załącznik dotyczący przetwarzania danych osobowych.
Załącznik zawiera między innymi przedmiot i czas trwania przetwarzania, cel, kategorie osób, których dane dotyczą, rodzaje danych osobowych, szczególne kategorie, instrukcje, poufność, techniczne i organizacyjne środki bezpieczeństwa, podprocesorów, prawa osób, których dane dotyczą, naruszenia ochrony danych, DPIA, transfery do państw trzecich, audyt oraz usuwanie i zwrot danych.
Załącznik 4 – Wymagania w zakresie bezpieczeństwa informacji i cyberbezpieczeństwa
Praktyczny załącznik dotyczący bezpieczeństwa umożliwia ustalenie konkretnych wymogów bezpieczeństwa zamiast stosowania niejasnych sformułowań o „odpowiednim poziomie bezpieczeństwa”. Punkty kontrolne obejmują między innymi:
- zarządzanie bezpieczeństwem i ryzykiem,
- dostęp oparty na rolach i MFA,
- szyfrowanie,
- logowanie bezpieczeństwa i retencję,
- zarządzanie podatnościami i poprawkami,
- cykl życia bezpiecznego tworzenia oprogramowania,
- kopie zapasowe i przywracanie danych,
- zarządzanie incydentami,
- BCP i odtwarzanie po awarii (disaster recovery),
- bezpieczeństwo łańcucha dostaw,
- bezpieczeństwo personelu,
- bezpieczeństwo fizyczne,
- testy penetracyjne,
- ISO 27001, SOC 2 lub inną uzgodnioną weryfikację.
Załącznik został zaprojektowany tak, aby można było dodać dodatkowe wymagania dla klientów objętych np. ustawą o cyberbezpieczeństwie/NIS2. Szwedzka ustawa o cyberbezpieczeństwie (2025:1506), obowiązująca od 15 stycznia 2026 r., zawiera między innymi wymogi dotyczące bezpieczeństwa łańcucha dostaw dla podmiotów objętych ustawą.
Załącznik 5 – Wyjście z usługi (exit), eksport danych i certyfikat usunięcia
Kwestia zakończenia współpracy jest często pomijana przy zawieraniu umowy SaaS. Ten szablon reguluje od samego początku, w jaki sposób klient może wycofać się z usługi.
Załącznik zawiera pola dotyczące okresu eksportu, formatu eksportu, metadanych, eksportu API, bezpiecznego transferu, kosztów, wsparcia przy migracji i usuwania danych. Ponadto dostępny jest specjalny certyfikat usunięcia danych dla środowisk produkcyjnych, testowych, kopii wsparcia i kopii zapasowych.
Załącznik 6 – Cennik i log zmian
Gotowy załącznik cenowy na opłatę podstawową, użytkowników, wdrożenie, wsparcie premium, nadmierne zużycie, czas konsultantów i wsparcie przy wyjściu. Log wersji i zmian ułatwia dokumentowanie przyszłych modyfikacji umowy.
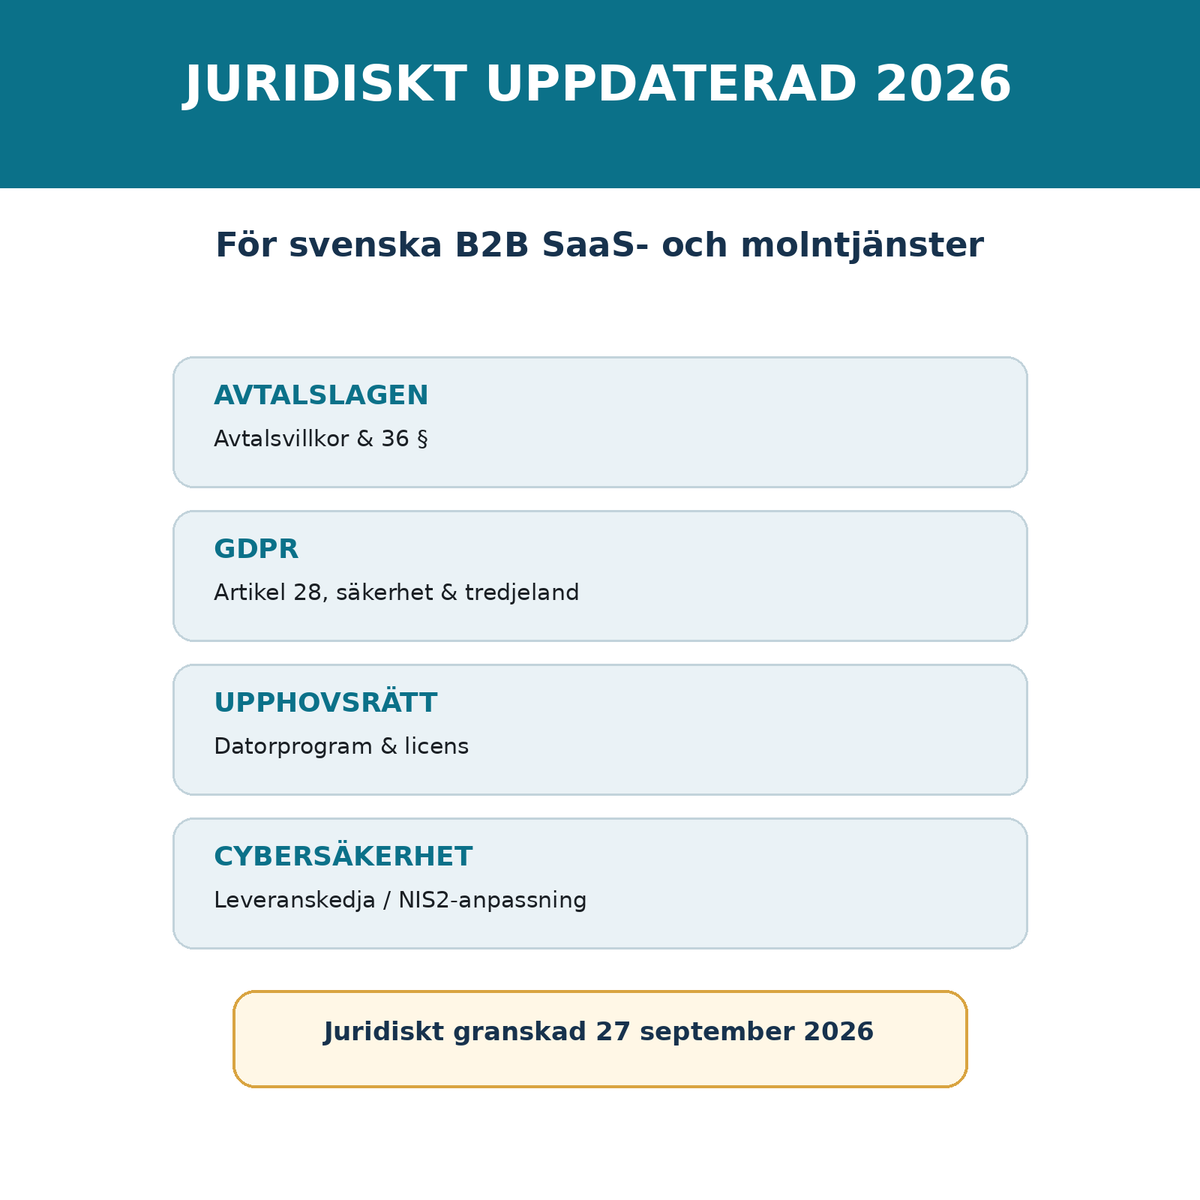
Aktualizacja prawna na rok 2026
Wersja 1.0 została zweryfikowana pod kątem prawnym w dniu 27 września 2026 r. Szablon został opracowany z uwzględnieniem m.in.:
- Szwedzkiej ustawy o umowach (1915:218) – m.in. zawieranie umów i § 36 dot. nieuczciwych warunków umownych,
- Szwedzkiej ustawy o prawie autorskim (1960:729) – w tym przepisy dotyczące programów komputerowych i licencjonowania,
- RODO (UE) 2016/679 – w szczególności art. 28 dotyczący podmiotów przetwarzających, art. 32 o bezpieczeństwie oraz przepisy o transferach do państw trzecich,
- szwedzkich uzupełniających przepisów o ochronie danych,
- ustawy o cyberbezpieczeństwie (2025:1506) – istotnej dla umów z podmiotami objętymi przepisami NIS2.
Uwzględniono również wytyczne szwedzkiego Urzędu Ochrony Danych (Integritetsskyddsmyndigheten) dotyczące umów powierzenia przetwarzania danych oraz transferów do państw trzecich.
Limity odpowiedzialności i podział ryzyka – nie arbitralna wartość standardowa
Szablon zawiera warianty limitów odpowiedzialności, ale pozostawia procentową wysokość otwartą do dostosowania. Odpowiedni limit zależy m.in. od wartości umowy, wrażliwości danych, działalności klienta, cyberryzyka, ochrony ubezpieczeniowej i możliwej szkody. Dokument przypomina użytkownikowi o konieczności dokonania indywidualnej oceny wyłączeń dotyczących np. poufności, incydentów dotyczących danych osobowych, roszczeń z tytułu własności intelektualnej oraz umyślnego działania i rażącego niedbalstwa.
Dla kogo jest ta umowa SaaS?
Szablon jest odpowiedni dla:
- firm SaaS i przedsiębiorstw programistycznych,
- startupów i scaleupów,
- firm doradztwa IT sprzedających własne usługi w chmurze,
- firm kupujących systemy biznesowe i usługi internetowe,
- dostawców systemów CRM, HR, finansowych, analitycznych i automatyzacyjnych,
- firm potrzebujących standardowej umowy przed kontrahentami biznesowymi lub przetargami.
Word i PDF
- 15 profesjonalnie zaprojektowanych stron A4
- Edytowalny plik Word (DOCX)
- Wersja PDF
- 32 obszary umowne
- 6 zintegrowanych załączników
- Gotowe tabele i pola do wypełnienia
- Alternatywne klauzule w przypadku konieczności wyboru podziału ryzyka
- Sekcja podpisów
- Prawna lista kontrolna przed podpisaniem
- Źródła prawne i informacje o wersji
Ważne informacje o dostosowaniu
Umowy SaaS są silnie uzależnione od konkretnej usługi i działalności stron. Prosta platforma projektowa oraz krytyczny dla biznesu serwis w chmurze dla opieki zdrowotnej, finansów czy działalności o znaczeniu społecznym nie powinny mieć identycznych warunków umownych.
Szablon musi zatem zostać dostosowany do rzeczywistej funkcjonalności, klasyfikacji informacji, danych klienta, SLA, podwykonawców, regionu operacyjnego, odpowiedzialności, ubezpieczeń i ewentualnych wymogów sektorowych. Jest to profesjonalna baza umowna, która nie zastępuje indywidualnego doradztwa prawnego w szczególnie złożonych lub ryzykownych sprawach.
Dostawa cyfrowa
Po zakupie klient otrzymuje:
- SaaS_avtal_svensk_ratt_2026.docx – w pełni edytowalny szablon Word
- SaaS_avtal_svensk_ratt_2026.pdf – gotowa wersja PDF
Produkt dostarczany jest drogą cyfrową. Żaden produkt fizyczny nie jest wysyłany.
Często zadawane pytania
Czy to tylko umowa licencyjna?
Nie. To kompletna umowa SaaS ze specyfikacją usługi, SLA, RODO/PUB, bezpieczeństwem, procedurą wyjścia i warunkami handlowymi.
Czy zawiera umowę powierzenia przetwarzania danych osobowych?
Tak. Załącznik 3 to zintegrowany załącznik dot. przetwarzania danych osobowych dostosowany do art. 28 RODO.
Czy umowa może być używana zarówno przez dostawcę, jak i klienta?
Tak. Klauzule zostały zaprojektowane jako zrównoważona podstawa B2B, a wiele punktów dotyczących ryzyka handlowego zawiera opcjonalne warianty.
Czy umowa jest dostosowana do NIS2?
Umowa zawiera załącznik dotyczący bezpieczeństwa oraz wymogi łańcucha dostaw, które mogą być użyte jako podstawa dla wymogów klientów związanych z NIS2. Podmiot objęty ustawą o cyberbezpieczeństwie musi jednak zawsze dostosować umowę do własnej analizy ryzyka i ewentualnych przepisów wykonawczych.
Czy mogę edytować wszystko?
Tak. Wersja Word jest w pełni edytowalna i zawiera wyraźne nawiasy oraz tabele dla elementów, które należy dostosować.