Svenska Dokumentmallar
Decyzja zarządu dotycząca NIS2 2026 – zatwierdzenie, akceptacja ryzyka i coroczna weryfikacja | Word/PDF/Excel
Decyzja zarządu dotycząca NIS2 2026 – zatwierdzenie, akceptacja ryzyka i coroczna weryfikacja | Word/PDF/Excel
- Format pliku
- DOCX, PDF, XLSX
- Język dokumentu
- Pięć szwedzkich szablonów pracy szwedzki przewodnik użytkownika i angielski przewodnik użytkownika do szwedzkich szablonów pracy; Excel po szwedzku
- Liczba plików
- 7
Pobieranie cyfrowe. Żaden produkt fizyczny nie zostanie wysłany.
Nie można załadować gotowości do odbioru
O szablonie dokumentu
Czy rada nadzorcza, dyrektor generalny lub inny uprawniony organ kierowniczy musi podejmować i dokumentować wiążące decyzje dotyczące cyberbezpieczeństwa organizacji? Ten specjalistyczny pakiet Word/PDF/Excel pomaga szwedzkim przedsiębiorstwom przejść od raportu o ryzyku i propozycji działań do możnych wyśledzenia decyzji kierownictwa, alokacji zasobów, warunkowej oceny ryzyka i monitorowania zgodnie z obowiązującym prawem. Nie jest to nowa ogólna polityka bezpieczeństwa informacji.
Szybkie fakty: 15 pobieralnych plików dla klienta: siedem edytowalnych plików DOCX, siedem odpowiadających im plików PDF, które można przeszukiwać, ale nie wypełniać interaktywnie, oraz jeden plik roboczy XLSX z dziewięcioma zakładkami. Pięć szwedzkich szablonów roboczych, jeden szwedzki przewodnik i osobny angielski przewodnik użytkownika do szwedzkich dokumentów roboczych. Wersja 1.0, 12 listopada 2026 r.
Zawartość pakietu
01 Podstawa do decyzji kierownictwa; 02 Protokół i decyzje kierownictwa; 03 Akceptacja ryzyka i odstępstwa; 04 Plan działań bezpieczeństwa i budżet; 05 Roczne monitorowanie i raport kierownictwa; 06 Szwedzki przewodnik użytkownika; 07 Angielski przewodnik użytkownika. Te siedem dokumentów jest dostarczane zarówno w formacie Word, jak i PDF. Dodatkowo dołączony jest 08 rejestr Excel dla decyzji, ryzyk, działań, zasobów i monitorowania. Łącznie 7 + 7 + 1 = 15 plików.
Co zawierają pliki
Ocena podstawy stosowania przepisów przez podmiot gospodarczy i odpowiedniego zakresu przepisów, konkretna treść decyzji uprawnionego organu kierowniczego, kontrola działań wymaganych prawnie, dokumentacja pozostałego ryzyka bez niedozwolonych odstępstw, odpowiedzialność i finansowanie, odniesienia dowodowe, potrzeby informacyjne i monitorowanie.
Dla kogo i w jakiej sytuacji?
Pasuje: do szwedzkiej spółki akcyjnej, stowarzyszenia gospodarczego, gminy/regionu, organu administracji lub innej organizacji, która ustaliła, że podlega ustawie o cyberbezpieczeństwie i musi wykazać, jak uprawniony organ kierowniczy podejmuje i monitoruje decyzje dotyczące cyberbezpieczeństwa. Podstawowe dokumenty można dostosować do własnej struktury decyzyjnej organizacji.
Nie pasuje samodzielnie: jako prawny dowód na to, że działalność podlega dyrektywie NIS2, jako pełna analiza ryzyka, jako faktycznie przeprowadzony audyt bezpieczeństwa, jako formalne potwierdzenie organu administracji lub gwarancja zgodności z prawem. Wewnętrzna akceptacja ryzyka nie może zastąpić wiążące działania bezpieczeństwa.
Plik po pliku
| Dokument | Praktyczne zadanie | Format i język |
|---|---|---|
| 01 Podstawa do decyzji NIS2 | Ustal, który podmiot gospodarczy, sektor i zakres przepisów jest przedmiotem; zestaw ryzyka i proponowane decyzje. | Szwedzki – edytowalny DOCX + przeszukiwalny PDF |
| 02 Protokół kierownictwa NIS2 | Odnotuj uprawniony organ, mandaty, faktyczne decyzje dotyczące celów, działań, odpowiedzialności i zasobów oraz dostosuj do formy organizacji. | Szwedzki – DOCX + PDF |
| 03 Akceptacja ryzyka i odstępstwa | Rozróżnij wewnętrznie akceptowane pozostałe ryzyko od prawnie wiążącego działania; udokumentuj eskalację, warunki i ponowną ocenę. | Szwedzki – DOCX + PDF |
| 04 Plan działań bezpieczeństwa i budżet | Powiąż działania z kategoriami działań ustawy, właścicielami systemów, harmonogramami i zasobami. | Szwedzki – DOCX + PDF |
| 05 Roczne monitorowanie i raport kierownictwa | Oceń skuteczność, zmiany ryzyka, incydenty, priorytety i nowe decyzje. | Szwedzki – DOCX + PDF |
| 06 Szwedzki przewodnik użytkownika | Krok po kroku przez pracę i macierz źródeł różnic między wymogami ustawowymi, przepisami a ogólnymi zaleceniami. | Szwedzki – DOCX + PDF |
| 07 Angielski przewodnik użytkownika | Wyjaśnia proces pracy i szwedzkie terminy po angielsku; nie tłumaczy pięciu szwedzkich szablonów roboczych. | Angielski – DOCX + PDF |
| 08 Rejestr Excel NIS2 | Przegląd oraz tabele dla stosowalności, ryzyk, działań, decyzji, zasobów, monitorowania i podstaw. | Szwedzki – edytowalny XLSX |
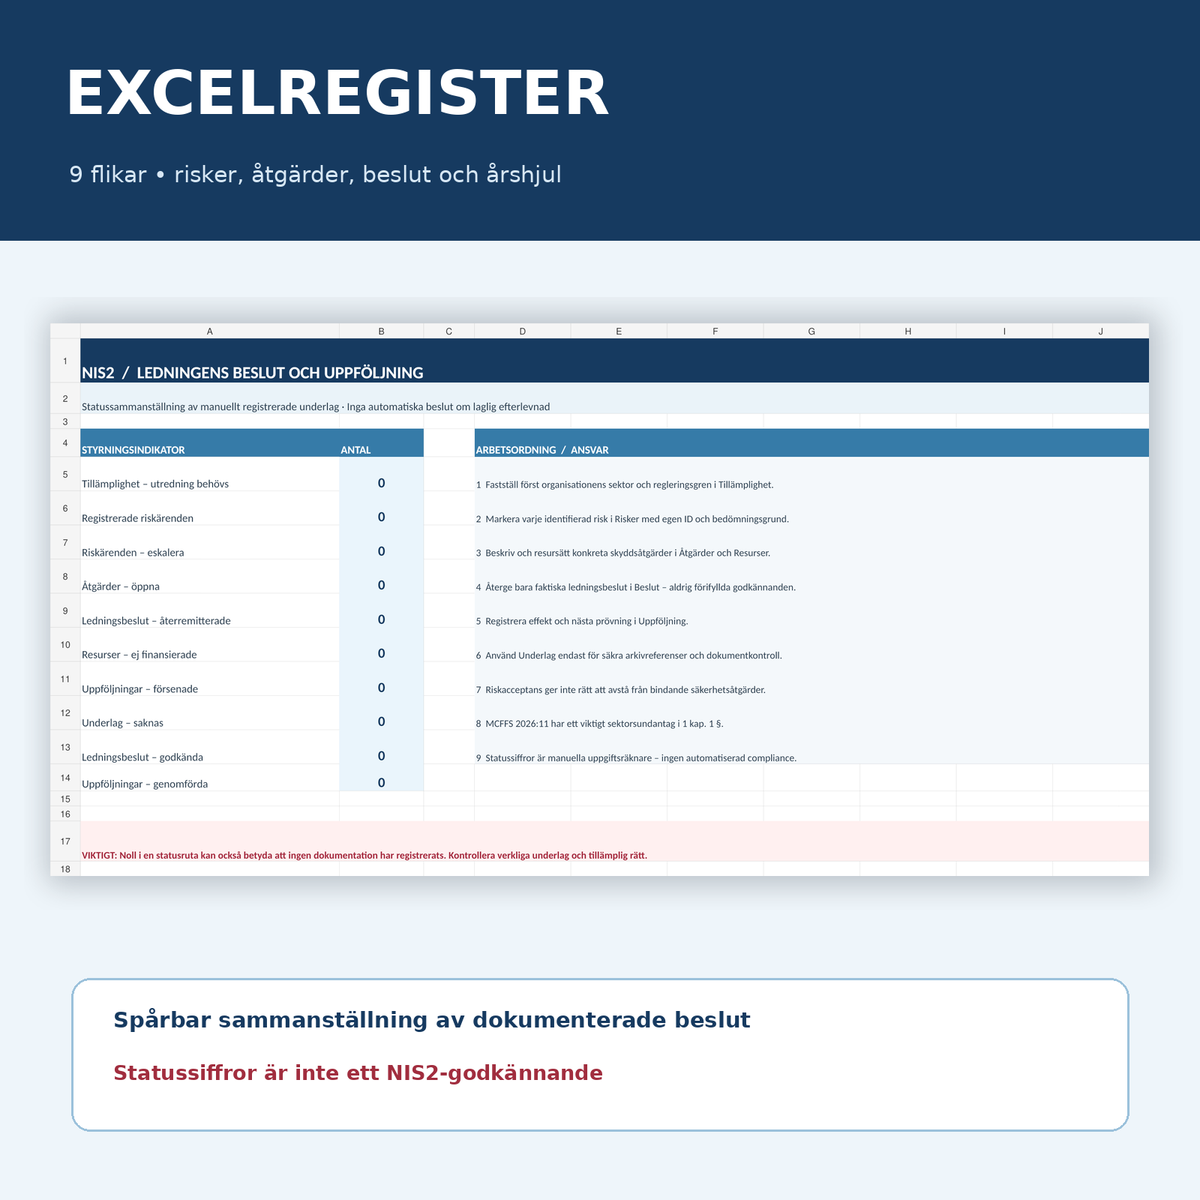
Rejestr Excel z dziewięcioma zakładkami
Przegląd, Stosowalność, Ryzyka, Działania, Decyzje, Zasoby, Monitorowanie, Podstawy i Czytaj mnie. Przegląd wykorzystuje sprawdzone obliczenia, aby pokazać ręcznie rejestrowane otwarte działania, sprawy ryzyka do eskalacji, zwrócone decyzje kierownictwa, brak finansowania, opóźnione monitorowanie i brakujące podstawy. Edytowalne pola statusu mają listy rozwijane. Plik dla klienta jest wolny od syntetycznych danych testowych.
Ważne rozróżnienie: zero niezweryfikowanych pozycji może również oznaczać, że nic nie zostało zarejestrowane. Formuły nie dokonują oceny NIS2 i nie zezwalają na żadne automatyczne zatwierdzenie.
Ośmiostopniowy proces pracy
- Sprawdź, czy aktualna osoba prawna podlega ustawie o cyberbezpieczeństwie i zidentyfikuj sektor oraz stosowalny zakres przepisów.
- Zbierz aktualne analizy ryzyka, plany kontroli, wyniki incydentów i istotne dowody szkoleniowe.
- Przygotuj konkretną notatkę decyzyjną z zidentyfikowanymi alternatywami i budżetem.
- Oceń, jakie działania ochronne są prawnie obowiązkowe, a jakie oceny pozostały do dokonania.
- Pozwól uprawnionemu organowi kierowniczemu podjąć faktyczną decyzję zgodnie z procedurami organizacji.
- Zarejestruj decyzje, zasoby, osoby odpowiedzialne, odstępstwa i podstawy z unikalnymi identyfikatorami.
- Monitoruj realizację i faktyczny wpływ zgodnie ze stosowalnymi wymogami i wewnętrznymi procedurami.
- Ponownie oceń w przypadku zmiany profilu ryzyka, większego incydentu, braku dostawcy lub nowych przepisów.
Obecne ustawodawstwo i ważna różnica sektorowa
Ustawa o cyberbezpieczeństwie (2025:1506) obowiązuje od 15 stycznia 2026 r.. Art. 3 ust. 1 ustawy dotyczy odpowiednich i proporcjonalnych technicznych, operacyjnych i organizacyjnych działań bezpieczeństwa, a art. 4 ust. 1 – szkolenia kierownictwa. Artykuł 20 dyrektywy NIS2 stanowi podstawę prawa unijnego dla zatwierdzania i nadzoru kierownictwa, ale faktyczne zastosowanie w Szwecji musi być oceniane w odniesieniu do szwedzkiego prawa i przepisów odpowiedniego sektora.
MCF/NCSC 2026:11 obowiązuje od 1 października 2026 r.. Zgodnie z art. 4 ust. 1, gdy przepis ma zastosowanie, kierownictwo ma zatwierdzać i nadzorować realizację działań oraz być informowane, w razie potrzeby co najmniej raz w roku. Art. 12–13 ust. 1 dotyczy m.in. kryteriów ryzyka i planów działań. Przepis dotyczący ustalania przez kierownictwo niektórych kryteriów akceptacji ryzyka w związku z art. 4 ust. 1 znajduje się wśród ogólnych zaleceń, które mają inny status prawny niż wiążące przepisy.
Uwaga na wyjątek sektorowy w MCF/NCSC 2026:11, art. 1 ust. 1: Dla podmiotów gospodarczych, które wyłącznie prowadzą niektóre wymienione działania sektorowe, w tym infrastrukturę cyfrową, dostawców cyfrowych i zarządzanie usługami ICT między przedsiębiorstwami, stosuje się wyłącznie przepis o szkoleniu kierownictwa w art. 1 ust. 1 tych przepisów. Inne przepisy sektorowe i akty wykonawcze UE mogą nadal mieć zastosowanie. Nie można zatem automatycznie stosować art. 4 ust. 1 MCF/NCSC do wszystkich działalności NIS2.
Wytyczne organu administracji dotyczące roli kierownictwa opisują, jak uprawniony organ kierowniczy różni się w zależności od np. spółki akcyjnej, organu administracji, gminy i regionu. Nie istnieje jeden jednolity format protokołu ustawowego pasujący do wszystkich form działalności. Użyj protokołu z szablonu jako dostosowywalnego wsparcia i sprawdź własne zasady decyzyjne.
Różnica w stosunku do istniejących produktów NIS2 Mallbutiken
Ogólny pakiet NIS2 zapewnia szerokie szablony cyberbezpieczeństwa. Ten specjalistyczny produkt dotyczy natomiast **ścieżki decyzyjnej i monitorowania rady nadzorczej lub kierownictwa**, w szczególności tego, jak działanie jest faktycznie podejmowane, finansowane i ponownie oceniane. Pakiety szkoleniowe i incydentalne to osobne funkcje, które mogą być potrzebne równolegle.
Często zadawane pytania
Czy ustawa wymaga dokładnie tego typu protokołu rady nadzorczej?
Nie. Istotne jest, aby prawnie uprawnione kierownictwo spełniało stosowalne wymogi. Protokół z szablonu jest praktycznym sposobem na udokumentowanie decyzji i powinien być dostosowany do własnych formalnych zasad organizacji.
Czy możemy zaakceptować ryzyko zamiast przeprowadzić obowiązkowe działanie?
Nie. Wewnętrzna decyzja o akceptacji ryzyka nie jest odstępstwem od ustawy o cyberbezpieczeństwie ani innych wiążących wymogów. Jeśli brakuje wiążącego działania, należy udokumentować to jako potrzebę działania/eskalacji.
Czy wymóg informowania kierownictwa co najmniej raz w roku dotyczy wszystkich firm NIS2?
Nie jako ogólne stwierdzenie na podstawie MCF/NCSC 2026:11. Sprawdź zakres stosowania przepisów, w tym art. 1 ust. 1, oraz inne przepisy specyficzne dla sektora.
Czy jest to certyfikacja NIS2?
Nie. Ani dokumenty, ani wypełnione protokoły, ani obliczenia Excel nie stanowią certyfikacji ani dowodu pełnej zgodności.
Czy pliki PDF można wypełniać cyfrowo?
Nie. Pliki PDF są przeszukiwalnymi i drukowalnymi odniesieniami. Wypełnij pliki Word/Excel do edycji cyfrowej.
Czy wszystkie pięć szablonów roboczych jest dostępne po angielsku?
Nie. Pięć szablonów roboczych i Excel są po szwedzku. Angielski przewodnik użytkownika wyjaśnia proces pracy i pojęcia po angielsku.
Źródła, poziom weryfikacji i wersja
Oficjalne źródła: Szwedzki parlament, MCF/NCSC – MCF/NCSC 2026:11, MCF/NCSC – wytyczne dla kierownictwa oraz dyrektywa NIS2.
Wersja produktu 1.0 – 12 listopada 2026 r.. Przeprowadzono wspomagane przez AI prawną kontrolę źródeł i QA plików. Brak niezależnej zewnętrznej weryfikacji prawnej, audytu bezpieczeństwa, potwierdzenia organu administracji lub gwarancji zgodności z przepisami. Cyfrowy plik ZIP dla klienta powinien zostać połączony z funkcją pobierania przed ewentualną publikacją w przyszłości; połączenie i kanały sprzedaży nie są aktywowane w tym szkicu.