About this template
GDPR Gallringspolicy & Data Retention 2026/2027 – komplett SV/EN-paket med Word, PDF & Excel
Ett komplett operativt mallpaket för företag och organisationer som behöver införa, dokumentera och faktiskt följa GDPR:s princip om lagringsminimering. Paketet hjälper verksamheten att gå från “vi borde gallra” till en styrd process med retention schedule, raderingsrutiner, legal hold, biträdeskontroll, backuphantering och mätbar uppföljning.
2-i-1 svenska + engelska: sju mallar finns i båda språken och levereras i både redigerbart Word-format och PDF. Dessutom ingår ett avancerat Excel-register för löpande styrning. Totalt får du 14 dokumentmallar + 1 Excel-register = 29 leveransfiler.
Paketet är genomgånget mot dataskyddsförordningen (EU) 2016/679, IMY:s aktuella vägledning om lagringsminimering och gallring samt relevanta svenska bevaranderegler, bland annat bokföringslagen och preskriptionslagen. Mallarna är utformade för användning under 2026/2027.
Detta ingår i paketet
| Mall | SV | EN | Användning |
|---|---|---|---|
| Complianceplan | Word/PDF | Word/PDF | Roller, inventering, beslutsmodell och implementering. |
| Gallringspolicy / Retention Policy | Word/PDF | Word/PDF | Styrande regler för lagring, gallring, anonymisering och undantag. |
| Retention Schedule | Word/PDF | Word/PDF | Motivera lagringstid per behandling, trigger och rättslig grund. |
| Raderings- & anonymiseringsrutin | Word/PDF | Word/PDF | Operativ gallring, deletion log, verifiering och backup. |
| Legal Hold & gallringsundantag | Word/PDF | Word/PDF | Avgränsade undantag vid rättsliga anspråk, utredningar och revision. |
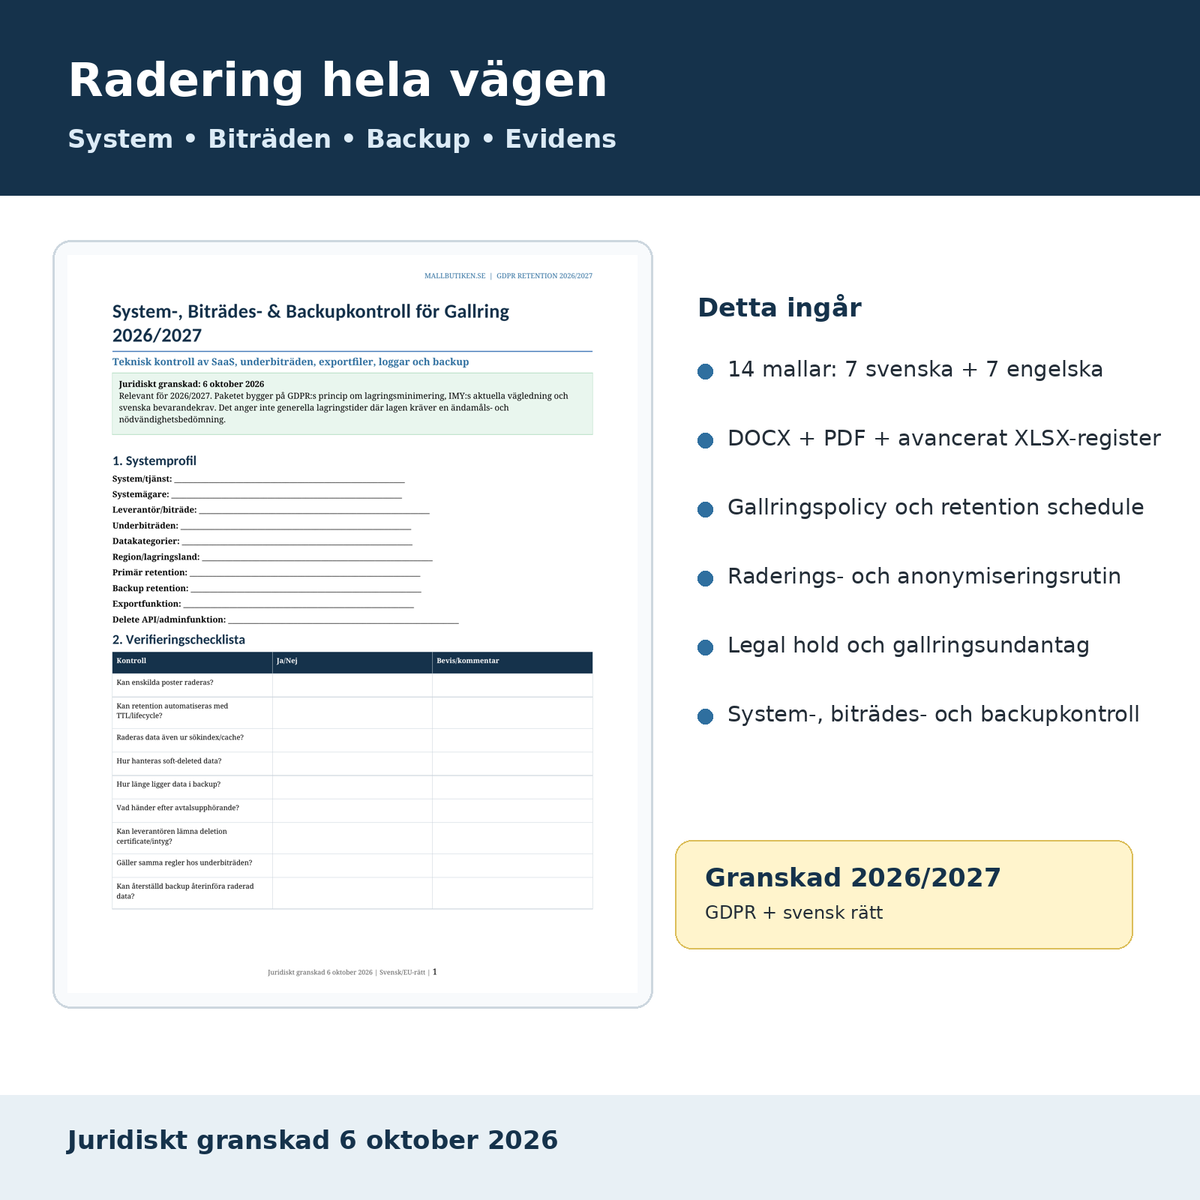
| System-, biträdes- & backupkontroll | Word/PDF | Word/PDF | SaaS, subprocessors, soft delete, cache, backup och deletion evidence. |
| Detaljerad användarguide | Word/PDF | Word/PDF | Steg-för-steg från inventering till verifierad radering. |
| GDPR Data Retention Register | Excel (XLSX) | Dashboard + operativa register med formler och uppföljning. | |
Många organisationer har en formulering om “personuppgifter sparas så länge de behövs” men saknar kopplingen mellan ändamål, lagringstid, systeminställning och faktisk radering. Det här paketet binder ihop juridiken, retention schedule, tekniska system, personuppgiftsbiträden, backup och bevis på genomförd gallring.
GDPR:s princip om lagringsminimering
Artikel 5.1 e i GDPR innebär att personuppgifter inte får förvaras i identifierbar form längre än vad som är nödvändigt för de ändamål för vilka uppgifterna behandlas. När uppgifterna inte längre behövs ska de som huvudregel raderas eller avidentifieras.
IMY betonar att organisationer bör fastställa hur länge olika personuppgifter får sparas och ha fungerande rutiner för gallring, exempelvis genom regelbundna kontroller eller automatiserad radering.
Det finns ingen generell “spara allt i X år”-regel
En central del av paketet är därför en retention assessment. Varje lagringstid kopplas till ett tydligt ändamål, rättslig grund, retention trigger och en motivering av varför just den tiden är nödvändig. Där det finns särskilda lagkrav dokumenteras de separat.
Retention Schedule – koppla juridik till verkliga system
Retention Schedule-mallen hjälper verksamheten att dokumentera bland annat:
- behandling och ändamål,
- rättslig grund,
- registrerade och datakategorier,
- system och personuppgiftsbiträden,
- retention trigger – exempelvis avtalets slut, ärendets stängning eller senaste aktivitet,
- lagringstid eller händelsebaserad regel,
- nödvändighetsbedömning,
- lagstadgat bevarandekrav,
- rättsligt anspråk/legal hold,
- raderings-/anonymiseringsmetod,
- reviewdatum och ansvarig.
GDPR artikel 30 anger dessutom att behandlingsregistret, där det är möjligt, ska innehålla de förutsedda tidsfristerna för radering av olika kategorier av personuppgifter.
Radering, anonymisering, pseudonymisering och backup
Paketet skiljer tydligt mellan flera tekniskt och juridiskt olika åtgärder:
- Hard delete / purge – uppgiften raderas ur det operativa systemet.
- Anonymisering – identifieringen tas bort på ett sätt som gör att återidentifiering inte rimligen är möjlig.
- Pseudonymisering – minskar risk men uppgifterna är fortfarande personuppgifter och räknas därför inte som slutlig gallring.
- Lifecycle/TTL – automatisk gallring av exempelvis loggar eller objektlagring.
- Backup expiry – säker radering genom planerad rotation i stället för permanent parallellarkivering.
Backup får inte bli ett dolt permanentarkiv
System- och backupkontrollen dokumenterar bland annat backupens retention, om granulär radering är möjlig, vad som händer vid restore och hur organisationen säkerställer att tidigare raderingsbeslut återappliceras efter en återläsning.
Legal hold och rättsliga anspråk
I vissa situationer kan organisationen behöva bevara data längre för att fastställa, göra gällande eller försvara rättsliga anspråk. Paketet innehåller därför en separat legal hold-mall som kräver ett avgränsat beslut med berörda personer, system, datakategorier, startdatum och reviewdatum.
Den svenska preskriptionslagen har som huvudregel en tioårig preskriptionstid för fordringar och normalt tre år för vissa konsumentfordringar. Det innebär dock inte automatiskt att alla personuppgifter ska sparas i tio eller tre år. Retention måste fortfarande vara nödvändig och proportionerlig för det konkreta anspråket.
Bokföring – sju år betyder inte all kunddata
Bokföringslagen kräver att räkenskapsinformation bevaras till och med det sjunde året efter utgången av det kalenderår då räkenskapsåret avslutades. Det är därför viktigt att skilja på själva räkenskapsinformationen och annan operativ kunddata som inte omfattas av samma krav.
Paketets policy och retention schedule har därför separata fält för att dokumentera vilken typ av handling eller uppgift som faktiskt omfattas av det särskilda bevarandekravet.
HR och tidigare anställda
IMY framhåller för arbetsgivare att personuppgifter om anställda bara får sparas så länge de behövs för ändamålet och att arbetsgivaren behöver ha fastställda tider och rutiner för gallring. När uppgifter måste behållas av exempelvis lagkrav bör åtkomst och behörighet begränsas.
System och personuppgiftsbiträden
En välskriven policy hjälper inte om SaaS-plattformen inte kan radera data. Därför innehåller paketet en teknisk verifieringsmall för systemägare och personuppgiftsbiträden med kontroll av:
- individuell deletion,
- TTL/lifecycle policies,
- soft delete,
- sökindex och cache,
- backup-retention,
- avtalsupphörande,
- subprocessors,
- deletion certificate/bevis,
- restore-process och återapplicering av gallring.
Excel-register med Dashboard och automatisk uppföljning
Den medföljande XLSX-filen är byggd för löpande användning och innehåller:
- Dashboard med KPI:er för försenad gallring, legal holds, raderingsbegäranden och systemgap,
- Processing Register,
- Retention Schedule,
- Deletion Queue med automatisk beräkning av gallringsdatum,
- Legal Holds,
- Erasure Requests med automatisk svarsfrist,
- Systems & Processors,
- Backup & Archives,
- Deletion Log,
- Evidence Checklist och Sources.
Rätten till radering och retention är inte samma sak
Artikel 17 i GDPR ger rätt till radering i vissa situationer men innehåller också undantag, exempelvis när behandling är nödvändig för att uppfylla en rättslig förpliktelse eller för att fastställa, göra gällande eller försvara rättsliga anspråk. Paketets raderingsbegäransregister hjälper därför till att skilja mellan den registrerades begäran och organisationens ordinarie gallringsschema.
Vanliga frågor
Finns det en generell GDPR-regel om att personuppgifter ska sparas i exempelvis två eller fem år?
Nej. Lagringstiden ska som huvudregel härledas från ändamålet, nödvändigheten och rättslig grund. Särskild lagstiftning kan däremot kräva att vissa uppgifter eller handlingar bevaras en viss tid.
Ska alla kunduppgifter sparas sju år på grund av bokföringslagen?
Nej. Bokföringslagens bevarandekrav gäller räkenskapsinformation. Annan kundinformation måste bedömas utifrån sitt eget ändamål och rättsliga stöd.
Är pseudonymisering samma sak som radering?
Nej. Pseudonymiserade uppgifter är normalt fortfarande personuppgifter. Pseudonymisering kan minska risk men ersätter inte slutlig gallring när retentionstiden har löpt ut.
Hur ska backup hanteras?
Backup behöver en dokumenterad retention och rotationsmodell. Det är också viktigt att definiera vad som händer om en äldre backup återställs så att tidigare raderade personuppgifter inte återintroduceras permanent.
Kan vi stoppa gallring vid en tvist?
Ja, i vissa fall kan ett avgränsat legal hold vara motiverat. Det bör vara dokumenterat, proportionerligt och regelbundet omprövas.
Ingår engelska dokument?
Ja. Alla sju mallar finns i separat engelsk version under svensk/EU-rättslig kontext.
Ingår Excel?
Ja. Detta är en av produkterna där Excel är centralt för operativ styrning och uppföljning.
Format och leverans
- 14 dokumentmallar – 7 svenska + 7 engelska.
- 14 DOCX + 14 PDF + 1 XLSX = 29 filer.
- 28 A4-sidor per Word/PDF-formatserie över SV+EN.
- Digital produkt – ingen fysisk vara skickas.
Rättslig grund och myndighetskällor
- Dataskyddsförordningen (EU) 2016/679 – särskilt artiklarna 5, 13, 14, 17 och 30
- IMY – Hur länge får vi spara personuppgifter?
- IMY – Grundläggande principer enligt GDPR
- Bokföringslag (1999:1078)
- Preskriptionslag (1981:130)