Asiakirjamallista
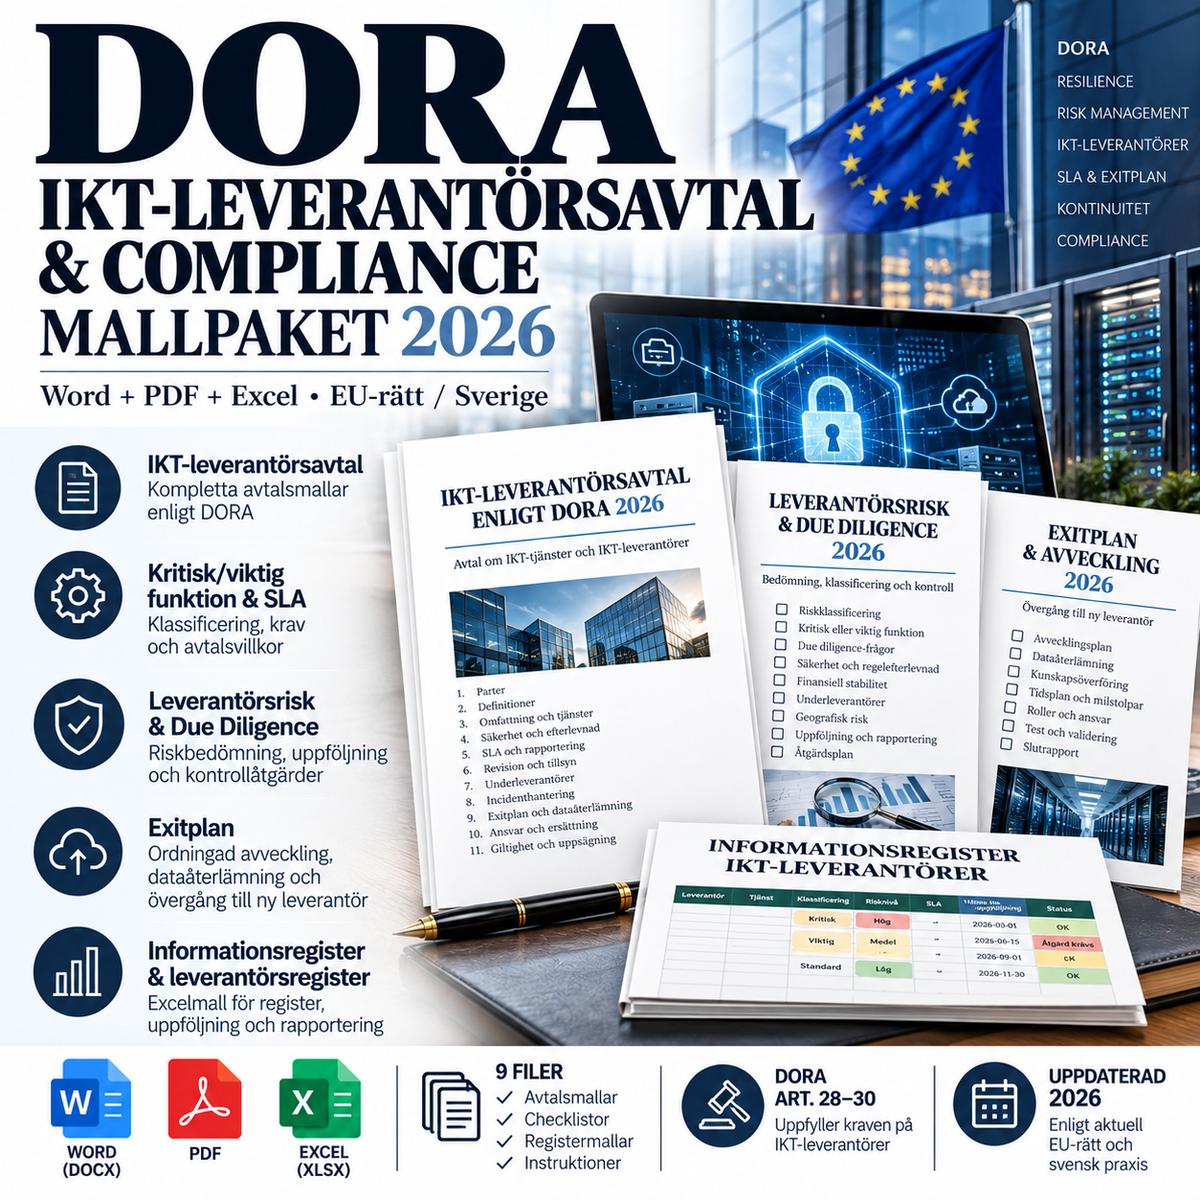
DORA ICT-palveluntarjoajasopimus & Vaatimustenmukaisuuden mallipaketti 2026
Kattava DORA-paketti rahoitusalan yrityksille, joiden on säänneltävä, arvioitava ja seurattava ICT-kolmannen osapuolen palveluntarjoajia asetuksen (EU) 2022/2554 mukaisesti. Paketti yhdistää sopimusmallit, riskienarvioinnin, poistumissuunnitelman sekä käytännön Excel-rekisterin palveluntarjoajille, sopimuksille, alihankintaketjuille, kriittisille/tärkeille toiminnoille ja DORA-toimenpiteille.
DORA tuli sovellettavaksi 17. tammikuuta 2025 ja asettaa vaatimuksia muun muassa ICT-kolmannen osapuolen riskien hallinnalle, tietorekisterille, sopimusehdoille, keskittymisriskille, due diligence -tarkastuksille, alihankkijoille ja poistumisstrategioille. Mallipaketti on juridisesti tarkistettu 3. lokakuuta 2026 ja ottaa huomioon myös vuosien 2024–2025 täydentävät tekniset standardit.
Tämä sisältyy – 9 tiedostoa
- DORA ICT-palveluntarjoajasopimus / Contract Addendum 2026 – Word + PDF
- Liite kriittiselle/tärkeälle toiminnolle & SLA – Word + PDF
- Palveluntarjoajan riski & Due Diligence – Word + PDF
- DORA-poistumissuunnitelma ICT-palvelulle – Word + PDF
- DORA ICT-palveluntarjoajarekisteri, riski- ja poistumistyökalu – Excel (XLSX)
DORA ICT-palveluntarjoajasopimus
Päämalli on suunniteltu täydennykseksi olemassa olevaan ICT-, SaaS-, pilvi-, operointi- tai ulkoistussopimukseen. Se kattaa DORA-asetuksen 30 artiklan mukaiset keskeiset sopimusvaatimukset, muun muassa:
- toimintojen ja ICT-palvelujen täydellinen kuvaus
- kriittisen tai tärkeän toiminnon luokittelu
- palvelun ja tietojen säilytyspaikat
- saatavuus, autenttisuus, eheys ja luottamuksellisuus
- tietojen saatavuus, palauttaminen ja palauttaminen omistajalle
- palvelutasot ja SLA
- tapahtumatuki ja viranomaisraportointi
- yhteistyö toimivaltaisten viranomaisten ja kriisinratkaisuviranomaisten kanssa
- alihankintaketjut ja olennaiset muutokset
- tarkastus-, valvonta- ja käyttöoikeudet
- jatkuvuus, turvallisuus ja testaus
- sopimuksen irtisanominen, siirtymäpalvelut ja poistuminen
- tietorekisterin aineisto
Kriittisille ja tärkeille toiminnoille
Kun ICT-palvelu tukee kriittistä tai tärkeää toimintoa, siihen sovelletaan tiukennettuja DORA-vaatimuksia. Erillinen SLA-liite sisältää kentät mitattaville laadullisille ja määrällisille tavoitteille, RTO/RPO-ajoille, tapahtumaluokille, jatkuvuustesteille, tarkastussuunnitelmalle, alihankkijoille ja ilmoitusvelvollisuuksille.
Alihankkijat – päivitetty EU 2025/532 mukaisesti
Mallipaketti ottaa huomioon komission delegoidun asetuksen (EU) 2025/532, joka koskee kriittisiä tai tärkeitä toimintoja tukevien ICT-palvelujen alihankkijoita. Sopimusosio sisältää siksi muun muassa:
- mitkä ICT-palvelut voidaan alihankkia
- palveluntarjoajan vastuu alihankkijoista
- vaatimukset jatkuvalle seurannalle ja raportoinnille
- alihankkijoiden palvelu- ja tietojen säilytyspaikat
- turvallisuus-, jatkuvuus-, tarkastus- ja käyttöoikeuksien siirtäminen
- ennakkoilmoitus olennaisista muutoksista
- vastustusmenettely ja irtisanomisoikeus asianmukaisissa tilanteissa
Palveluntarjoajan riski & Due Diligence
Erillinen riskimalli tukee arviointia ennen sopimusta ja merkittävien muutosten yhteydessä. Se kattaa muun muassa liiketoimintamaineen, taloudellisen vakauden, tietoturvan, BCP/DR-suunnitelmat, häiriönhallinnan, tietosuojan, viranomaisyhteistyön, varmistamisen, alihankintaketjun hallinnan, keskittymisriskin, korvattavuuden, kolmannet maat, maksukyvyttömyyden ja geopoliittisen riskin.
Keskittymisriski ja korvattavuus
DORA edellyttää, että rahoituslaitokset arvioivat riippuvuuttaan palveluntarjoajista, joita ei voida helposti korvata, sekä tilanteita, joissa useita kriittisiä tai tärkeitä järjestelyjä on keskitetty samoille tai toisiinsa kytkeytyneille palveluntarjoajille. Paketti sisältää siksi erityiskentät tekniselle toimittajalukolle, yhteiselle taustalla olevalle pilvi-infrastruktuurille, vaihtoehtoiselle palveluntarjoajalle, siirtymäajalle ja vaihtokustannuksille.
DORA-poistumissuunnitelma
Kriittisiä tai tärkeitä toimintoja tukevien ICT-palvelujen kohdalla poistumisstrategioiden on oltava dokumentoituja ja testattavissa. Poistumissuunnitelma kattaa:
- poistumisen laukaisevat tekijät
- siirtymisen uudelle palveluntarjoajalle tai omana työnä toteuttamiseen
- tieto- ja omaisuusinventaarion
- vientiformaatit ja validoinnin
- osaamisen siirron
- siirtymäkauden ja siirtymäpalvelut
- rinnakkaiskäytön ja vaihdon (cut-over)
- turvallisen poiston ja poistotodistukset
- poistumiseen liittyvät riskit
- pöytäkirja- ja teknisen testauksen
Excel – palveluntarjoajarekisteri, riski ja poistuminen
Excel-työkalu sisältää erilliset välilehdet:
- sopimusrekisterille
- ICT-palveluntarjoajille
- alihankintaketjulle
- kriittisille/tärkeille toiminnoille
- due diligence -tarkastuksille ja riskienarvioinnille
- poistumissuunnitelmille ja testaukselle
- DORA-toimenpiteille
- tietorekisterin mappaukselle
- oikeuslähteille
Työkirja on mapattu täytäntöönpanoasetuksen (EU) 2024/2956 keskeisiin osiin, muun muassa B_02.01/B_02.02, B_05.01/B_05.02, B_06.01 ja B_07.01. Se on sisäinen työ- ja rekisteriaineisto, eikä sitä tule kuvata valmiina viranomaistiedostona suoraan lähetettäväksi ilman vertailua Finanssivalvonnan ajankohtaisiin raportointiformaatteihin.
DORA-tietorekisteri
DORA-asetuksen 28 artiklan 3 kohta edellyttää, että rahoitusalan yhteisöt pitävät päivitettyä rekisteriä kaikista ICT-kolmannen osapuolen palveluntarjoajien kanssa tehdyistä sopimusjärjestelyistä. Täytäntöönpanoasetus (EU) 2024/2956 määrittelee rekisterin vakiomallit. Paketti auttaa organisaatiota keräämään keskeiset tiedot jäsennellysti jo palveluntarjoaja- ja sopimusprosessin aikana.
Ruotsin valvonta
Finanssivalvonnan (Finansinspektionen) alaisuudessa toimiville ruotsalaisille yrityksille DORA-asetusta täydentävät muun muassa FFFS 2024:20, joka koskee häiriöraportointia ja tietorekisterejä. Finanssivalvonta on myös nimenomaisesti määritellyt DORA-toteutuksen ja digitaalisen operatiivisen häiriönsietokyvyn valvonta-alueekseen.
Oikeudellinen perusta
- Asetus (EU) 2022/2554 – DORA, erityisesti artiklat 28–30
- Komission delegoitu asetus (EU) 2024/1773
- Komission täytäntöönpanoasetus (EU) 2024/2956
- Komission delegoitu asetus (EU) 2025/532
- FFFS 2024:20, soveltuvin osin
- GDPR ja muu alakohtainen sääntely tarvittaessa
Kenelle paketti sopii?
- pankeille ja luottolaitoksille
- maksulaitoksille ja sähköisen rahan liikkeeseenlaskijoille
- vakuutus- ja jälleenvakuutusyhtiöille
- sijoituspalveluyrityksille ja markkinatoimijoille
- rahastoyhtiöille ja muille DORA-säännellyille rahoitusalan yrityksille
- vaatimustenmukaisuus-, riski-, laki-, hankinta- ja tietoturvatoiminnoille
- ICT-palveluntarjoajille, joiden on neuvoteltava DORA-lisäehdoista rahoitusalan asiakkaiden kanssa
Huomioitavaa
DORA-asetuksen soveltaminen ja suhteellisuus riippuvat rahoituslaitoksen tyypistä, palvelusta, toiminnosta ja riskiprofiilista. Mallit ovat yleisiä ammatillisia pohjia, ja ne on sovitettava pääsopimukseen, alakohtaisiin sääntöihin, sääntelyasemaan, palvelun tekniseen arkkitehtuuriin ja rahoituslaitoksen riskinottohalukkuuteen. Ne eivät korvaa yksilöllistä oikeudellista neuvontaa.
Formaatti: Word (DOCX) + PDF + Excel (XLSX)
Kieli: Ruotsi
Jurisdiktio: Ruotsi / EU
Tiedostojen määrä: 9
Versio: 1.0 – 2026-10-03