Asiakirjamallista
AI-hallinnon ja tekoälyasetuksen (AI Act) vaatimustenmukaisuuspaketti 2026
Kattava dokumentaatiopaketti ruotsalaisille yrityksille ja organisaatioille, jotka haluavat ottaa käyttöön jäsennellyn, dokumentoidun ja käytännössä toimivan tavan hallita tekoälyä. Paketti yhdistää tekoälyperiaatteet, tekoälyjärjestelmien rekisterin, riskienarvioinnin, toimittajien arvioinnin, vaikutustenarvioinnin sekä hallinto- ja hyväksyntäprosessin yhtenäiseksi toimintatavaksi.
Saat kuusi ammattimaisesti laadittua mallipohjaa sekä Word- että PDF-muodossa sekä käytännöllisen tekoälyrekisterin Excelissä, joka sisältää pudotusvalikot, statuksen, riskiluokituksen, AI Act -roolin, DPIA/FRIA-seulonnan ja yhteenvedon. Word/PDF-materiaali on yhteensä 48 sivua.
Mallipohjat on juridisesti tarkistettu 27. syyskuuta 2026, ja ne perustuvat tekoälyasetukseen (EU) 2024/1689 sellaisena kuin se on konsolidoitu asetuksen (EU) 2026/1744 – Digital Omnibus on AI jälkeen, yhdessä GDPR:n ja ajankohtaisten EU-ohjeistusten kanssa.
Tämä sisältyy pakettiin
1. Tekoälyperiaatteet yrityksille – Word + PDF
Kattava 19-sivuinen tekoälyperiaateasiakirja sisältää käytännön säännöt siitä, miten työntekijät saavat käyttää tekoälyä, mitä työkaluja saa käyttää, mitä tietoja saa syöttää sekä miten organisaation tulee hallita ihmisen valvontaa, tekoälyosaamista, tietosuojaa, turvallisuutta, HR-asioita, tekijänoikeuksia, avoimuutta ja poikkeamia.
Periaatteet sisältävät muun muassa:
- liikennevalomallin vihreälle, keltaiselle ja punaiselle tekoälyn käytölle,
- kielletyt ja erityisen riskialttiit käyttökohteet,
- uusien tekoälytyökalujen hyväksymisprosessin,
- GDPR:n, henkilötiedot ja liikesalaisuudet,
- tietoturvan, tekoälyagentit, API-avaimet ja prompt injection -suojauksen,
- ihmisen suorittaman valvonnan ja faktantarkistuksen,
- artiklan 50 mukaisen tekoälyllä tuotetun sisällön,
- HR-asiat, rekrytoinnin ja muut merkittävän vaikutuksen päätökset,
- tekoälyosaamisen artikkelin 4 mukaisesti,
- poikkeamaraportoinnin, roolit ja vuosittaisen tarkastelun.
2. Tekoälyjärjestelmien rekisteri ja luokittelu – Word + PDF + Excel
Valmis rakenne organisaation tekoälyjärjestelmien ja käyttötapausten inventointiin. Rekisteri auttaa organisaatiota dokumentoimaan, kuka järjestelmän omistaa, miten sitä käytetään, mitä tietoja se käsittelee, mikä rooli organisaatiolla on tekoälyasetuksen mukaan ja mitä valvontatoimenpiteitä vaaditaan.
Rekisterimalli sisältää muun muassa:
- tekoäly-ID:n, järjestelmän, toimittajan ja version,
- liiketoimintaprosessin ja suunnitellun käyttötarkoituksen,
- asianosaiset ja tietotyypit,
- henkilötiedot ja arkaluonteiset henkilötiedot,
- mallien koulutuksen, tallennuksen ja kolmannet maat,
- artiklan 5, artiklan 6 sekä liitteiden I/III seulonnan,
- artiklan 50 mukaisen avoimuusvaatimusten seulonnan,
- DPIA- ja FRIA-seulonnan,
- ihmisen valvonnan, poikkeamista vastaavan henkilön ja hyväksynnän,
- statuksen: idea, pilotti, hyväksytty, ehdollinen, keskeytetty tai poistettu käytöstä.
Excel-versio sisältää lisäksi yhteenvedon avainluvuista, pudotusvalikoista, riskiluokituksesta, erääntyneistä tarkastuksista ja luokitteluoppaan.
3. Tekoälyn riskienarviointi – Word + PDF
Jäsennelty riskianalyysi uusille tai muuttuville tekoälyn käyttötapauksille. Malli käyttää yksinkertaista todennäköisyys × seuraus -mallia, mutta erottelee selkeästi sisäisen riskien priorisoinnin ja juridiset sallittavuuskriteerit.
Käsiteltäviä riskialueita ovat muun muassa:
- oikeudellinen luokittelu,
- tietosuoja,
- tietoturva,
- hallusinaatiot ja tiedon laatu,
- syrjintä ja perusoikeudet,
- ihmisen valvonta,
- avoimuus,
- tekijänoikeudet ja immateriaalioikeudet,
- toimittajariippuvuus (vendor lock-in) ja operatiivinen riippuvuus,
- asiakasluottamus ja mainehaitta.
Malli sisältää riskirekisterin, tarkistuskysymykset, vastuuhenkilön, toimenpiteet, jäännösriskin ja valmiin hyväksymispäätöksen.
4. Tekoälytoimittajien arviointi – Word + PDF
Käytännöllinen due diligence -malli ulkoisten tekoälypalveluiden, kielimallien, rajapintojen (API), tekoälyagenttien ja muiden tekoälyalustojen hankintaa ja hyväksymistä varten.
Arviointi kattaa muun muassa:
- toimittajan ja asiakkaan roolit tekoälyasetuksen mukaan,
- tuotetiedot ja käyttöoikeusrajoitukset,
- henkilötietojen käsittelysopimuksen ja alikäsittelijät,
- mallien kouluttamisen asiakastiedolla,
- tallennuspaikan ja kolmansien maiden siirrot,
- SSO/MFA, käyttöoikeudet, lokitiedot ja salauksen,
- prompt injection -suojauksen, tietovuodot ja agenttien oikeudet,
- poikkeamien hallinnan, varmuuskopiot ja jatkuvuuden,
- lisenssiehdot, input/output-vastuut ja palvelutasosopimukset (SLA),
- exit-strategian, viennin, poistamisen ja toimittajariippuvuuden.
5. Tekoälyn vaikutustenarviointi DPIA- ja FRIA-seulonnalla – Word + PDF
Laaja vaikutustenarviointi, joka auttaa organisaatiota kuvailemaan tekoälyn käyttötapauksen ja arvioimaan, tarvitaanko lisäanalyysejä.
Malli kattaa:
- prosessin, tavoitteen ja asianosaisten ryhmien kuvauksen,
- tekoälyasetuksen mukaisen seulonnan (artiklat 5, 6 ja 50),
- DPIA-seulonnan GDPR:n artiklan 35 mukaisesti,
- FRIA-seulonnan tekoälyasetuksen artiklan 27 mukaisesti,
- vaikutukset yksityisyyteen, yhdenvertaisuuteen, työelämään, saavutettavuuteen ja muihin oikeuksiin,
- suojatoimenpiteet, avoimuuden, valituskanavat ja seurannan.
Malli ei lähde siitä olettamuksesta, että DPIA tai FRIA olisi aina pakollinen. Sen sijaan se auttaa organisaatiota dokumentoimaan seulonnan ja tunnistamaan, milloin täysimittainen arviointi saattaa olla tarpeen.
6. Tekoälyhallinto (AI Governance) ja hyväksyntä – Word + PDF
Tämä malli yhdistää paketin käytännölliseksi hallintajärjestelmäksi. Se sisältää roolit, RACI-vastuumatriisin, päätöksentekoprosessin, hyväksyntämatriisit, valvontasuunnitelman ja päätöspöytäkirjat tekoälyn käyttötapauksille.
Työvuo noudattaa periaatetta:
- Ehdotus
- Rekisteröinti
- Luokittelu ja seulonta
- Riskianalyysi
- Hyväksymispäätös
- Käyttöönotto
- Jatkuva seuranta
- Uudelleenarviointi tai käytöstä poistaminen
Oikeudellisesti päivitetty vuodelle 2026
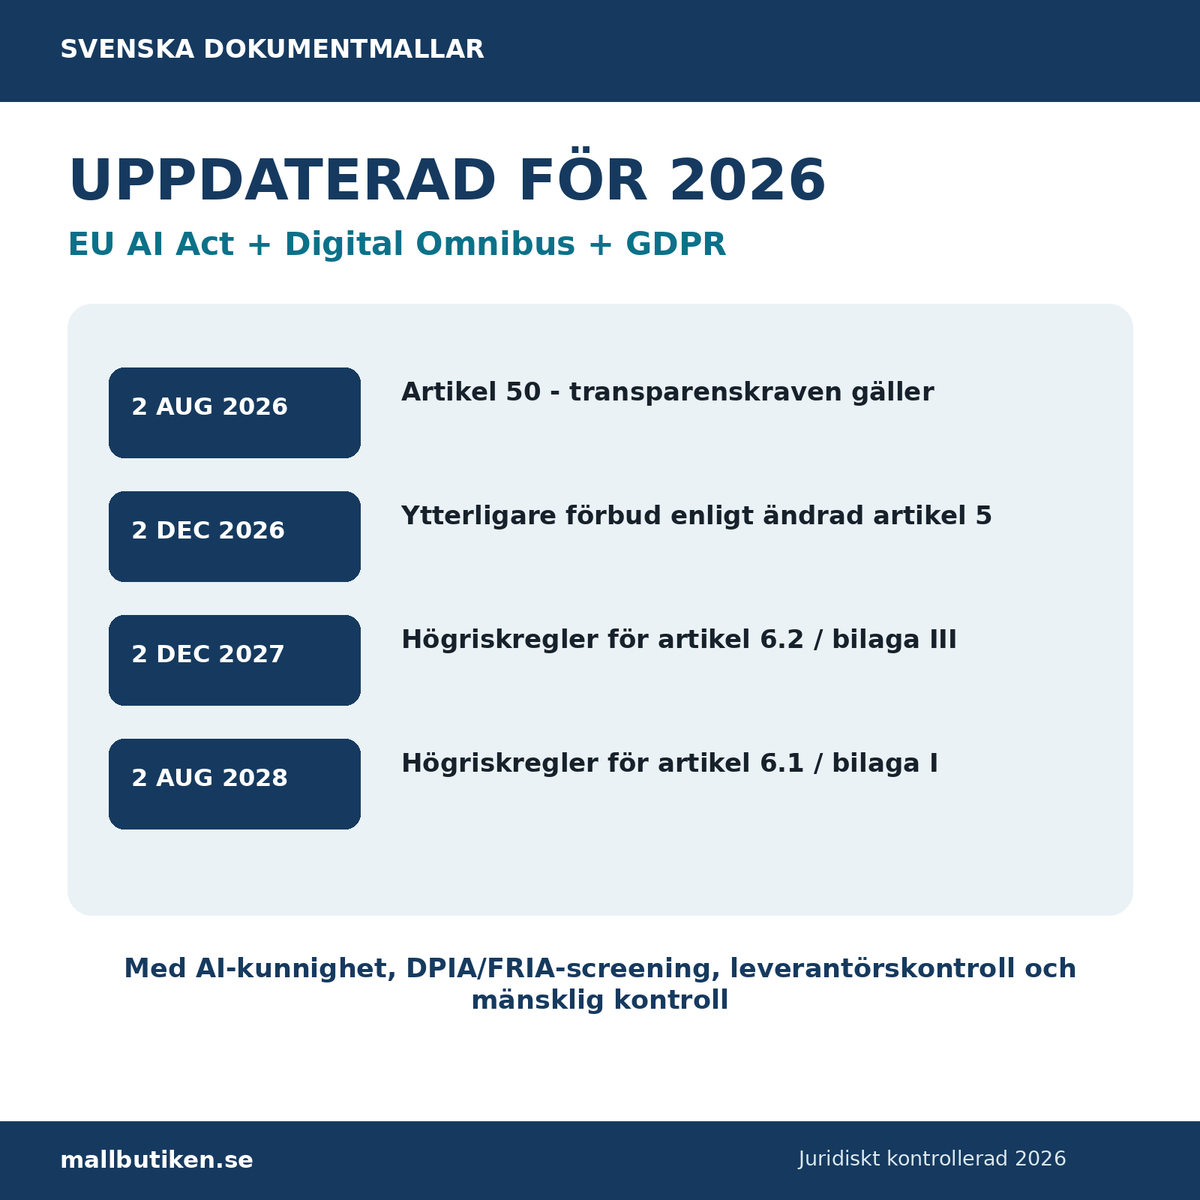
Paketti huomioi muutetun aikataulun Digital Omnibus on AI -asetuksen jälkeen. Tämä tarkoittaa muun muassa sitä, että:
- tekoälyosaamista koskevat säännöt artiklan 4 mukaan ovat voimassa,
- avoimuusvaatimukset artikkelin 50 mukaan ovat voimassa 2. elokuuta 2026 alkaen,
- lisäkiellot muutetun artiklan 5 mukaan tulevat sovellettaviksi 2. joulukuuta 2026,
- korkean riskin tekoälyä koskevat luvun III osastot 1–3 (artikla 6.2 ja liite III) tulevat nykyisen oikeustilan mukaan sovellettaviksi 2. joulukuuta 2027,
- vastaavat korkean riskin tekoälyn säännöt (artikla 6.1 ja liite I) tulevat sovellettaviksi 2. elokuuta 2028.
Paketti on siten suunniteltu siten, että organisaatio voi aloittaa luokittelun ja valmistelut jo nyt ilman, että tulevia korkean riskin vaatimuksia kohdellaan virheellisesti ikään kuin ne olisivat jo täysin sovellettavissa.
Kenelle paketti sopii?
Paketti on erityisen hyödyllinen ruotsalaisille yrityksille ja organisaatioille, jotka käyttävät ChatGPT:tä, Microsoft Copilotia, Geminiä, Claudea, generatiivista tekoälyä toiminnanohjausjärjestelmissä, tekoälypohjaista rekrytointia, analyysityökaluja, koodiavustajia, RAG-ratkaisuja, tekoälyagentteja tai muita tekoälytoimintoja.
Sitä voivat käyttää esimerkiksi:
- toimitusjohtaja ja johtoryhmä,
- hallitus,
- IT-johtaja ja tietoturvajohtaja,
- tietosuojavastaava (DPO),
- HR,
- juridiikka ja vaatimustenmukaisuuden hallinta (compliance),
- hankinta,
- järjestelmien omistajat ja liiketoiminnan omistajat,
- konsultit, jotka auttavat yrityksiä tekoälyhallinnossa.
Muoto ja toimitus
Digitaalinen tuote – välitön lataus oston jälkeen.
Toimitus sisältää 14 tiedostoa:
- 6 muokattavaa Word-tiedostoa (DOCX)
- 6 PDF-versiota
- 1 tekoälyjärjestelmien rekisteri Excelissä (XLSX)
- 1 Read me -tiedosto
Yhteensä: 48 Word/PDF-sivua + Excel-työkirja.
Tärkeää mukauttamisesta
Tekoälyasetus on riskipohjainen, ja velvollisuudet riippuvat organisaation roolista, järjestelmän toiminnasta, käyttökohteesta ja muusta sovellettavasta lainsäädännöstä. Paketti on siten ammattimainen malli- ja hallintopohja, joka on mukautettava organisaation todellisiin tekoälyjärjestelmiin, tietojenkäsittelyyn, toimialaan, työehtosopimuksiin, tietoluokitteluun ja tekniseen ympäristöön.
Erityinen korkean riskin käyttötapaus tai laaja henkilötietojen käsittely voi vaatia erillisen juridisen, teknisen, työoikeudellisen tai tietosuojallisen analyysin.
Usein kysyttyjä kysymyksiä
Sisältyvätkö tekoälyperiaatteet?
Kyllä. Täydelliset tekoälyperiaatteet yrityksille 2026 sisältyvät pakettiin.
Saammeko sekä Word- että PDF-versiot?
Kyllä. Kaikki kuusi mallia toimitetaan sekä muokattavina Word-versioina että PDF-tiedostoina.
Sisältyykö Excel?
Kyllä. Tekoälyjärjestelmien rekisteri toimitetaan myös käytännöllisenä Excel-työkirjana, joka sisältää 50 rekisteririviä, pudotusvalikot, luokitteluoppaan ja yhteenvedon.
Onko paketti tarkoitettu vain korkean riskin tekoälylle?
Ei. Se on tarkoitettu laajaan tekoälyhallintoon, ja sitä voidaan käyttää myös generatiivisen tekoälyn ja muiden matalan tai rajoitetun riskin sovellusten hallintaan. Korkean riskin ja kiellettyjen sovellusten seulonta on mukana auttamassa organisaatiota tunnistamaan, milloin erityinen juridinen valvonta on tarpeen.
Korvaako paketti DPIA:n tai FRIA:n?
Ei. Paketti sisältää seulonnan ja tausta-aineiston. Jos todellinen käyttö laukaisee vaatimuksen täysimittaiselle DPIA:lle tai FRIA:lle, se tulee suorittaa lainsäädännön vaatimalla syvyydellä.