Svenska Dokumentmallar
Cyber Resilience Act (CRA) -vaatimustenmukaisuus 2026/2027 – ruotsi + englanti | Riskienarviointi, SBOM ja poikkeamien raportointi Word/PDF/Excel
Cyber Resilience Act (CRA) -vaatimustenmukaisuus 2026/2027 – ruotsi + englanti | Riskienarviointi, SBOM ja poikkeamien raportointi Word/PDF/Excel
- Tiedostomuoto
- DOCX, PDF, XLSX
- Asiakirjan kieli
- Ruotsi
- Tiedostojen määrä
- 15
Digitaalinen lataus. Fyysistä tuotetta ei lähetetä.
Noudon saatavuutta ei voitu ladata
Asiakirjamallista
Cyber Resilience Act (CRA) -vaatimustenmukaisuus 2026/2027 – täydellinen 2-in-1-paketti
Kattava vaatimustenmukaisuuspaketti yrityksille, jotka valmistavat, kehittävät tai saattavat EU:n markkinoille digitaalisia elementtejä sisältäviä tuotteita ja joiden on valmistauduttava tai dokumentoitava työnsä asetuksen (EU) 2024/2847 – Cyber Resilience Act (CRA) mukaisesti.
Paketti yhdistää ruotsinkieliset ja englanninkieliset työasiakirjapohjat sekä kehittyneen Excel-rekisterin kyberturvallisuusriskeille, SBOM-tiedostoille, haavoittuvuuksille, CRA-raportoinnille ja tekniselle dokumentaatiolle.
Toimitus: 7 ruotsinkielistä + 7 englanninkielistä asiakirjapohjaa sekä Word- että PDF-muodossa sekä 1 Excel-työkirja – yhteensä 29 toimitettavaa tiedostoa. Word/PDF-sarja käsittää yhteensä 28 A4-sivua per kieliversio.
Asiakirjapohjapaketti on tarkistettu suhteessa kyberturvallisuusasetukseen (EU) 2024/2847, mukaan lukien artiklat 13–14 sekä liitteet I, II ja VII, sekä Euroopan komission ajankohtaisiin täytäntöönpano- ja raportointiohjeisiin. Paketti on laadittu käytännön vaatimustenmukaisuustyötä varten vuosina 2026/2027.
Tärkeät CRA-päivämäärät 2026–2027
CRA on jo voimassa, mutta eri velvollisuudet tulevat sovellettaviksi eri aikoina:
- 11. syyskuuta 2026: Valmistajien raportointivelvollisuudet aktiivisesti hyödynnetyistä haavoittuvuuksista ja vakavista vaaratilanteista tulivat voimaan.
- 11. joulukuuta 2027: CRA:n keskeiset tuote- ja kyberturvallisuusvaatimukset tulevat täysimääräisesti sovellettaviksi.
Tämä tarkoittaa, että organisaatioiden ei kannata odottaa vuoteen 2027 asti riskiarvioinnin, haavoittuvuuksien hallinnan, raportointikäytäntöjen, teknisen dokumentaation ja näyttöketjun rakentamisessa.
Tämä sisältyy pakettiin
| Pohja / Työkalu | Ruotsi | Englanti | Muoto |
|---|---|---|---|
| CRA-täytäntöönpano- ja vaatimustenmukaisuussuunnitelma | 2 sivua | 2 sivua | Word + PDF |
| Kyberturvallisuuden riskiarviointi | 2 sivua | 2 sivua | Word + PDF |
| Haavoittuvuuksien hallinta & CVD-politiikka | 2 sivua | 2 sivua | Word + PDF |
| Vaaratilanne- ja haavoittuvuusraportointi 24h/72h | 2 sivua | 2 sivua | Word + PDF |
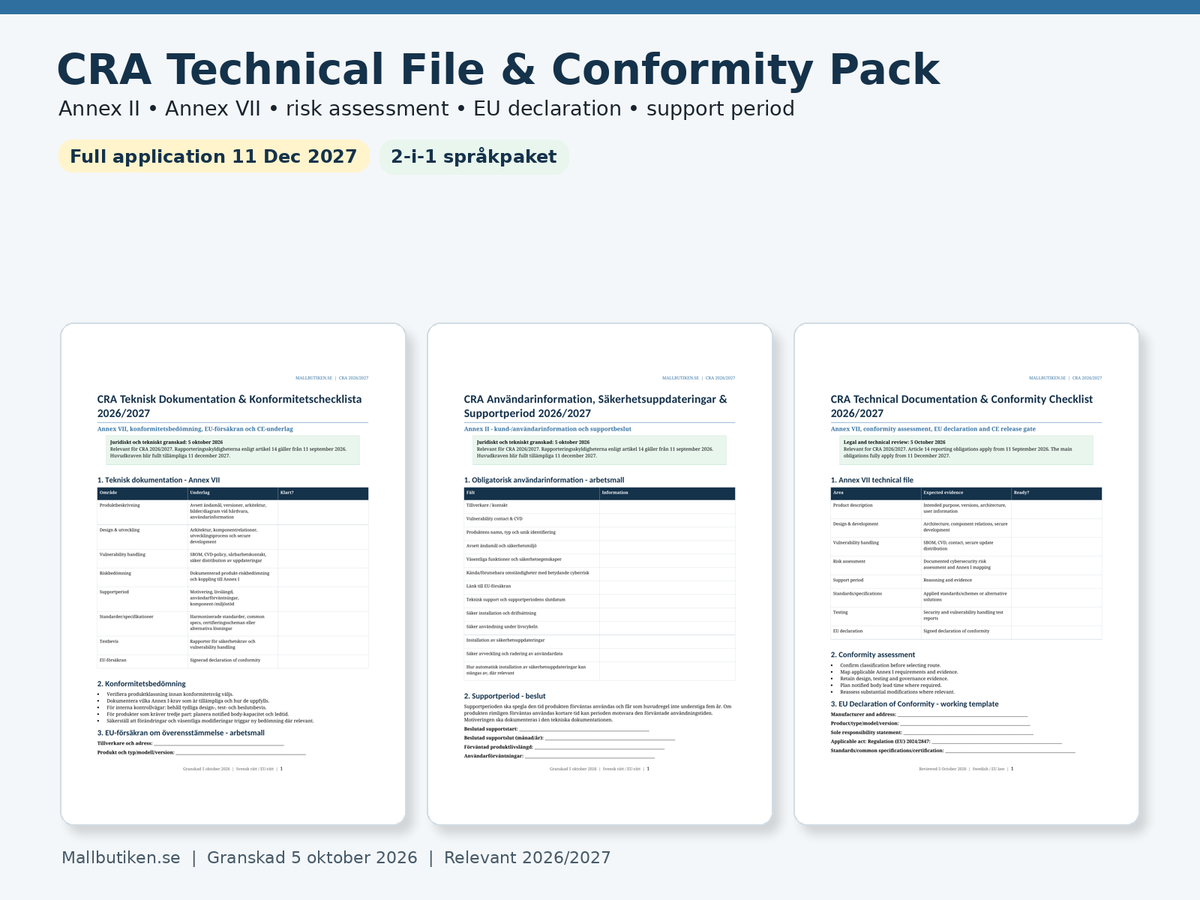
| Tekninen dokumentaatio & vaatimustenmukaisuuden tarkistuslista | 2 sivua | 2 sivua | Word + PDF |
| Käyttäjätiedot, tietoturvapäivitykset & tukijakso | 2 sivua | 2 sivua | Word + PDF |
| Yksityiskohtainen käyttöopas | 2 sivua | 2 sivua | Word + PDF |
| CRA-vaatimustenmukaisuusrekisteri – Riski, SBOM, haavoittuvuus & raportointi | Kaksikielinen työkirja | Excel (XLSX) | |
CRA ei ole vain yksi käytäntö. Yrityksen on kyettävä osoittamaan, miten kyberturvallisuusriskejä tunnistetaan ja vähennetään, miten komponentteja ja haavoittuvuuksia seurataan, miten aktiivisesti hyödynnetyistä haavoittuvuuksista ja vakavista vaaratilanteista raportoidaan, miten tekninen dokumentaatio laaditaan ja miten tietoturvapäivityksiä hallitaan tukijakson aikana. Paketti yhdistääkin ohjauksen, riskiarvioinnin, SBOM:n, CVD:n, vaaratilanneraportoinnin, teknisen aineiston, käyttäjätiedot ja Excel-rekisterin.
Mitkä yritykset voivat kuulua CRA:n piiriin?
CRA koskee digitaalisia elementtejä sisältäviä tuotteita, jotka saatetaan EU:n markkinoille. Se voi kattaa sekä laitteistoja että ohjelmistoja sekä monia yhdistettyjä tai verkkoliitäntäisiä tuotteita.
Paketti on ensisijaisesti suunniteltu valmistajille, mutta tarkistuslistat ja käyttöopas auttavat tunnistamaan myös asioita, joita maahantuojien ja jakelijoiden on tarkistettava. Tarkka rooli on aina arvioitava todellisen toimitusketjun ja tuotteen perusteella.
Kyberturvallisuuden riskiarviointi – CRA:n ydin
CRA edellyttää, että valmistaja suorittaa digitaalisia elementtejä sisältävän tuotteen kyberturvallisuuden riskiarvioinnin ja ottaa tulokset huomioon suunnittelussa, kehityksessä, tuotannossa, toimituksessa ja ylläpidossa.
Riskipohja ja Excel-rekisteri auttavat organisaatiota dokumentoimaan:
- tuotteen, version ja käyttötarkoituksen,
- varat ja turvallisuuskriittiset toiminnot,
- uhka- ja väärinkäyttöskenaariot,
- todennäköisyyden ja vaikutukset,
- olemassa olevat kontrollit,
- jäännösriskin,
- toimenpidesuunnitelman, vastuuhenkilön ja määräajan,
- yhteyden CRA:n olennaisiin kyberturvallisuusvaatimuksiin.
SBOM, haavoittuvuuksien hallinta ja Coordinated Vulnerability Disclosure
CRA:n haavoittuvuusvaatimukset tarkoittavat, että valmistajan on kyettävä tunnistamaan ja dokumentoimaan tuotteeseen sisältyvät haavoittuvuudet ja komponentit. Liite I määrittää muun muassa, että haavoittuvuudet ja komponentit on tunnistettava ja dokumentoitava, muun muassa koneellisesti luettavan SBOM-tiedoston avulla, joka sisältää vähintään tuotteen ylimmän tason riippuvuudet.
Paketti sisältää siksi:
- SBOM-rekisterin Excelissä,
- komponentti/versio/toimittaja/PURL/CPE,
- suora tai transitiivinen riippuvuus,
- CVE/advisory ja vakavuus,
- korjattu versio ja tarkistuspäivämäärä,
- CVD-politiikka ja ulkoinen haavoittuvuusyhteyshenkilö,
- triage-, korjaus- ja julkistuskäytännöt.
Käytännön syventäminen – CRA SBOM ja riskiarviointi: Lue uusi askel-askeleelta-oppaamme kyberturvallisuuden riskiarviointiin, ohjelmistojen riippuvuuksiin ja koneellisesti luettavaan SBOM-tiedostoon. Siinä selitetään, miten yritykset voivat dokumentoida komponentit, haavoittuvuudet, riskipäätökset ja tekniset todisteet ennen päävaatimusten soveltamista 11. joulukuuta 2027. Artikkeli erottaa myös nämä valmistelut raportointivelvollisuudesta, joka on ollut voimassa jo 11. syyskuuta 2026 lähtien.
CRA-raportointi: 24 tuntia, 72 tuntia ja loppuraportti
Syyskuun 11. päivästä 2026 alkaen valmistajien on raportoitava aktiivisesti hyödynnetyistä haavoittuvuuksista ja vakavista vaaratilanteista, jotka vaikuttavat digitaalisia elementtejä sisältävien tuotteiden turvallisuuteen.
Euroopan komission raportointiohjeistus määrittää pääpiirteittäin:
- 24 tunnin kuluessa: ennakkovaroitus (early warning) sen jälkeen, kun organisaatio on tullut tietoiseksi,
- 72 tunnin kuluessa: täysi ilmoitus (full notification),
- aktiivisesti hyödynnetty haavoittuvuus: loppuraportti viimeistään 14 päivää sen jälkeen, kun korjaava tai rajoittava toimenpide on saatavilla,
- vakava vaaratilanne: loppuraportti kuukauden kuluessa 72 tunnin ilmoituksesta.
Excel-tiedostossa on erityinen välilehti raportointitapauksille, jossa 24h- ja 72h-määräajat lasketaan automaattisesti havaitsemispäivästä ja -ajasta.
Tekninen dokumentaatio – liite VII
CRA:n teknisen dokumentaation tulee antaa valvonta- ja vaatimustenmukaisuusaineisto tuotteelle. Paketin teknisen dokumentaation tarkistuslista kattaa muun muassa:
- tuotekuvauksen ja käyttötarkoituksen,
- arkkitehtuurin, komponenttien väliset suhteet ja turvallisen kehitysprosessin,
- SBOM:n ja haavoittuvuuksien käsittelyn,
- kyberturvallisuuden riskiarvioinnin,
- tukijakson ja perustelut,
- sovelletut standardit/spesifikaatiot,
- testaus- ja todentamisaineiston,
- EU-vaatimustenmukaisuusvakuutuksen ja julkaisun hyväksyntäportin (release gate).
Käyttäjätiedot – liite II
Käyttäjätietojen on muun muassa mahdollistettava valmistajan ja tuotteen tunnistaminen, yhteyspisteen löytäminen haavoittuvuuksia varten, käyttötarkoituksen ja asiaankuuluvien turvallisuusedellytysten ymmärtäminen sekä ohjeiden saaminen turvallista asennusta, käyttöä, päivitystä ja käytöstä poistamista varten.
Pohjassa on siksi oma työkirja liitteen II mukaisille asiakas-/käyttäjätiedoille sekä selkeä kenttä tukijakson päättymispäivälle.
Tukijakso ja tietoturvapäivitykset
Valmistajan on määritettävä tukijakso, joka heijastaa tuotteen kohtuullista käyttöikää, ottaen huomioon muun muassa tuotteen luonteen, odotetun käytön ja asiaankuuluvat markkinaolosuhteet. CRA:n pääsääntö tarkoittaa, että tukijakson on oltava vähintään viisi vuotta, ellei tuotetta kohtuudella odoteta käytettävän lyhyempää aikaa.
Paketti auttaa organisaatiota dokumentoimaan:
- odotetun tuotteen elinkaaren,
- päätetyn tukijakson,
- perustelut ja todisteet,
- tietoturvapäivitykset ja jakelun,
- käyttäjille ilmoitettavan päättymispäivän.
CRA sisältää myös vaatimuksia siitä, kuinka kauan tietoturvapäivitysten on oltava saatavilla. Siksi organisaation tulisi suunnitella sekä jakelu että asiaankuuluvien päivitysten pitkäaikainen saatavuus.
Vaatimustenmukaisuuden arviointi, EU-vakuutus ja CE
Se, mikä vaatimustenmukaisuuden arviointireitti on sallittu, riippuu muun muassa tuotteen CRA-luokituksesta. Paketti sisältää tarkistuspisteet:
- standardituotteelle / oletusluokka,
- tärkeä tuote luokka I,
- tärkeä tuote luokka II,
- kriittinen tuote,
- sovellettavat standardit/spesifikaatiot,
- mahdollinen ilmoitettu laitos,
- EU-vaatimustenmukaisuusvakuutus,
- CE-julkaisun hyväksyntäportti.
Pohja ei korvaa virallista tuoteluokitusta tai ulkopuolista vaatimustenmukaisuuden arviointia silloin, kun sellainen vaaditaan.
Excel-rekisteri – enemmän kuin staattinen tarkistuslista
Mukana toimitettu XLSX-tiedosto on käytännön vaatimustenmukaisuusrekisteri, jossa on erilliset välilehdet:
- Dashboard – tunnusluvut ja tärkeät CRA-päivämäärät,
- Product Register – tuotteet, versiot, luokitus ja tukijakso,
- Risk Register – riskitaso ja toimenpidesuunnitelma,
- SBOM – komponentit, versiotiedot ja yhteys haavoittuvuuksiin,
- Vulnerability Register – CVE/advisories, vakavuus ja tila,
- Reporting Deadlines – automaattiset 24h/72h-määräajat,
- Evidence Checklist – tekninen dokumentaatio ja näyttöketju,
- Sources – keskeiset viralliset CRA-lähteet.
Työkirja sisältää tietojen validointia, riskitasokaavoja ja automatisoituja määräaikojen laskentoja, mutta se on suunniteltu siten, että käyttäjä voi itse kehittää sitä edelleen.
CRA vs. NIS2 – eri painopisteet
CRA ja NIS2 voivat molemmat olla relevantteja samalle organisaatiolle, mutta niillä on eri painopisteet. CRA on ensisijaisesti tuotesäädös digitaalisia elementtejä sisältävien tuotteiden kyberturvallisuudelle ja niiden haavoittuvuuksien hallinnalle. NIS2/kyberturvallisuussääntely keskittyy enemmän organisaatioiden riskienhallintaan ja vaaratilanteiden raportointiin yhteiskunnan kannalta elintärkeiden tai tärkeiden toimijoiden kohdalla.
Uusi CRA-paketti täydentääkin Mallbutikenin nykyistä NIS2-pakettia sen sijaan, että se korvaisi sen.
Seuraamukset – miksi dokumentaatiolla on merkitystä
CRA sisältää merkittäviä hallinnollisia seuraamustasoja. Tiettyjen keskeisten rikkomusten kohdalla enimmäismääräiset hallinnolliset seuraamusmaksut voivat olla jopa 15 miljoonaa euroa tai 2,5 prosenttia koko maailmanlaajuisesta vuotuisesta liikevaihdosta, riippuen siitä, kumpi on korkeampi, asetuksen mukaisten edellytysten ja poikkeusten puitteissa.
Käytännönläheinen ja päivätty dokumentaatio on siksi tärkeää paitsi toteutuksen, myös sen osoittamisen kannalta, miten organisaatio on todellisuudessa työskennellyt vaatimustenmukaisuuden eteen.
Suositeltu työnkulku
- Tunnista tuotteet ja taloudellisen toimijan rooli.
- Luokittele tuote CRA:n mukaisesti.
- Suorita ja dokumentoi kyberturvallisuuden riskiarviointi.
- Rakenna SBOM ja CVD-/haavoittuvuusprosessi.
- Määritä tukijakso ja päivitysstrategia.
- Valmistele tekninen dokumentaatio ja käyttäjätiedot.
- Aseta 24h/72h-raportointi ja vastuuketju.
- Suorita vaatimustenmukaisuuden arviointi ja kerää todisteet.
- Pidä rekisterit ajan tasalla julkaisun jälkeen ja tukijakson aikana.
Usein kysytyt kysymykset CRA:sta
Ovatko raportointivaatimukset jo voimassa?
Kyllä. Valmistajien CRA-raportointivelvollisuudet aktiivisesti hyödynnetyistä haavoittuvuuksista ja vakavista vaaratilanteista tulivat voimaan 11. syyskuuta 2026.
Milloin CRA:n pääosa alkaa koskea?
Pääasiallinen soveltaminen alkaa 11. joulukuuta 2027.
Tarvitsemmeko SBOM-tiedoston?
CRA:n haavoittuvuuksien käsittelyvaatimukset sisältävät komponenttien ja haavoittuvuuksien dokumentoinnin, mukaan lukien koneellisesti luettavan SBOM:n, joka kattaa vähintään ylimmän tason riippuvuudet.
Onko CRA sama asia kuin NIS2?
Ei. CRA keskittyy digitaalisia elementtejä sisältäviin tuotteisiin ja tuotteen kyberturvallisuuden elinkaareen. NIS2:lla on erilainen organisaatio- ja toimintafokus. Yritys voi kuulua molempien piiriin.
Koskeeko CRA vain laitteistoa?
Ei. Säädös kattaa digitaalisia elementtejä sisältävät tuotteet ja voi kattaa sekä laitteiston että ohjelmiston tuotteesta ja markkinatilanteesta riippuen.
Sisältyvätkö ruotsinkieliset ja englanninkieliset pohjat?
Kyllä. Kaikki seitsemän Word/PDF-asiakirjaa ovat sekä ruotsiksi että englanniksi.
Sisältyykö Excel?
Kyllä. Paketti sisältää erillisen XLSX-työkirjan tuoterekisterille, riskeille, SBOM:lle, haavoittuvuuksille, raportointimääräajoille ja näytöille.
Onko tämä sertifiointi?
Ei. Paketti on ammattimainen dokumentaatio- ja työtuki. Se ei korvaa ilmoitettua laitosta, tuotetestauksia, ulkoisia kyberturvallisuustestejä tai yksilöllistä oikeudellista arviointia silloin, kun sellainen vaaditaan.
Muoto ja toimitus
- 7 ruotsinkielistä asiakirjapohjaa + 7 englanninkielistä asiakirjapohjaa.
- 14 DOCX + 14 PDF + 1 XLSX = yhteensä 29 tiedostoa.
- 28 A4-sivua per Word/PDF-kielisarja.
- Excel-työkirja, jossa 8 vaatimustenmukaisuusvälilehteä.
- Digitaalinen tuote – fyysistä tuotetta ei lähetetä.
Oikeudellinen perusta ja viralliset lähteet
- Asetus (EU) 2024/2847 – Cyber Resilience Act.
- Euroopan komissio – Cyber Resilience Act -tiivistelmä.
- Euroopan komissio – CRA-raportointivelvollisuudet.
- Euroopan komissio – CRA-täytäntöönpano.
- EUR-Lex – Asetus (EU) 2024/2847.