Asiakirjamallista
DPIA / Tietosuojan vaikutustenarvioinnin mallipaketti 2026 – Word, PDF & Excel
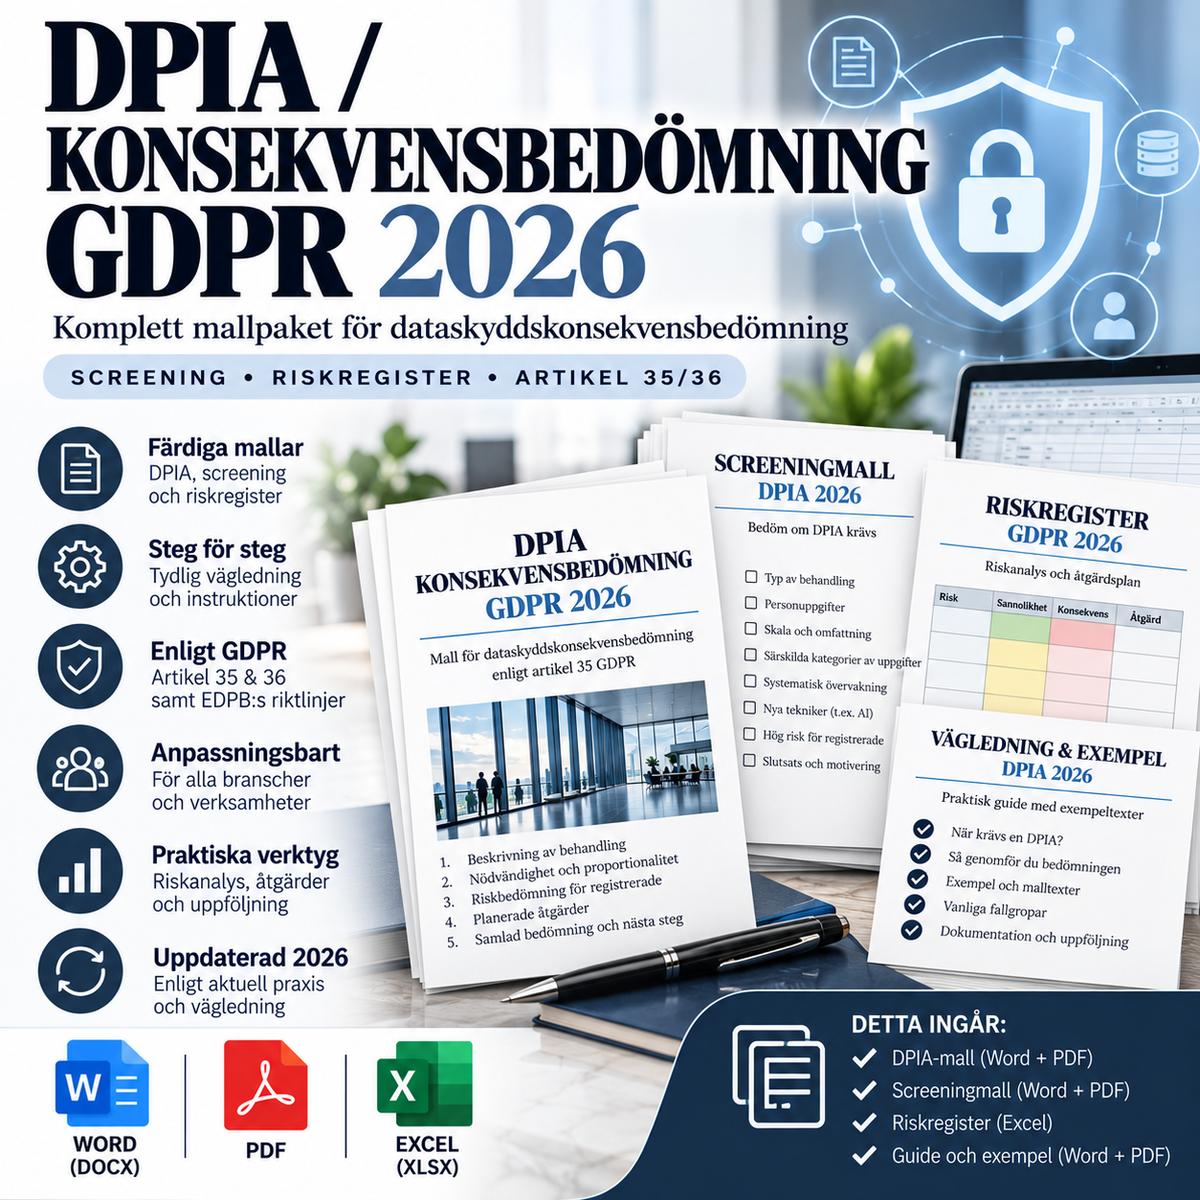
Kattava mallipaketti tietosuojan vaikutustenarviointia (DPIA) varten GDPR:n artiklan 35 mukaisesti. Paketti on suunniteltu ruotsalaisille yrityksille, organisaatioille, viranomaisille, projektipäälliköille, tietosuojavastaaville, tietoturvatoiminnoille ja juristeille, joiden on dokumentoitava korkean riskin henkilötietojen käsittelytoimet jäsennellyllä, tarkastettavalla ja käytännönläheisellä tavalla.
Paketti yhdistää neljä ammattimaista asiakirjamallia Word/PDF-muodossa ja kattavan Excel-työkalun seulontaa, riskienarviointia, riskien vähentämistoimenpiteitä, kuulemisia, artiklan 36 mukaisia arviointeja ja jatkuvaa seurantaa varten. Yhteensä 9 tiedostoa.
Tämä sisältyy – 9 tiedostoa
- DPIA / Tietosuojan vaikutustenarviointi GDPR 2026 – Word (DOCX)
- DPIA / Tietosuojan vaikutustenarviointi GDPR 2026 – PDF
- DPIA-seulonta / Tarpeenmukaisuuden arviointi – Word
- DPIA-seulonta / Tarpeenmukaisuuden arviointi – PDF
- Kuuleminen, tietosuojavastaavan lausunto & ennakkokuuleminen – Word
- Kuuleminen, tietosuojavastaavan lausunto & ennakkokuuleminen – PDF
- DPIA-seuranta, päätökset & muutosloki – Word
- DPIA-seuranta, päätökset & muutosloki – PDF
- DPIA-riski- ja seulontatyökalu – Excel (XLSX)
Milloin DPIA on pakollinen?
GDPR:n artiklan 35 mukaan rekisterinpitäjän on suoritettava vaikutustenarviointi ennen käsittelyn aloittamista, jos käsittely todennäköisesti aiheuttaa korkean riskin luonnollisten henkilöiden oikeuksille ja vapauksille. Tämä koskee erityisesti laajamittaista profilointia tai automaattisia päätöksiä, joilla on merkittäviä vaikutuksia, arkaluonteisten henkilötietojen tai rikostuomioita ja rikkomuksia koskevien tietojen laajamittaista käsittelyä sekä järjestelmällistä valvontaa laajassa mittakaavassa.
Ruotsin tietosuojaviranomaisella (IMY) on lisäksi erityinen artiklan 35.4 mukainen luettelo, ja se käyttää yhdeksää eurooppalaisissa tietosuojaohjeissa kehitettyä korkean riskin kriteeriä. Pääsääntöisesti vähintään kahden kriteerin täyttyminen tarkoittaa, että DPIA on suoritettava, mutta yksittäistapauksessa yksikin kriteeri voi riittää. Seulontamalli ja Excel-työkalu on rakennettu juuri tämän arvioinnin dokumentointia varten.
Seulonta / tarpeenmukaisuuden arviointi
Seulontamalli auttaa teitä dokumentoimaan ennen projektin käynnistämistä, miksi DPIA on tarpeen – tai miksi sitä ei katsota pakolliseksi. Se sisältää tarkistuksen seuraavista:
- GDPR artikla 35.3
- IMY:n artiklan 35.4 mukainen luettelo
- arviointi ja pisteytys
- automaattiset päätökset, joilla on merkittäviä vaikutuksia
- järjestelmällinen valvonta
- arkaluonteiset tai erittäin henkilökohtaiset tiedot
- laajamittainen käsittely
- tietoaineistojen yhdistäminen
- haavoittuvassa asemassa olevat rekisteröidyt
- innovatiivinen käyttö tai uusi teknologia, mukaan lukien tekoäly
- käsittely, joka estää henkilöä käyttämästä oikeuttaan tai saamasta pääsyä palveluun tai sopimukseen
Täydellinen DPIA artiklan 35 mukaisesti
Päämalli on suunniteltu dokumentoimaan ne vaiheet, joita GDPR vaatii ja joita IMY korostaa ohjeistuksessaan. Se kattaa muun muassa:
- järjestelmällisen kuvauksen käsittelystä ja sen tarkoituksesta
- rekisteröidyt ja henkilötietoryhmät
- arkaluonteiset henkilötiedot ja artiklan 10 mukaiset tiedot
- järjestelmät, tekniikan, tekoälyn, profiloinnin ja automaattiset päätökset
- henkilötietojen käsittelijät ja vastaanottajat
- kolmansiin maihin suuntautuvat siirrot
- säilytyksen ja poistamisen
- tietovirran ja elinkaaren
- oikeusperusteen
- tarpeellisuuden ja oikeasuhtaisuuden arvioinnin
- sisäänrakennetun ja oletusarvoisen tietosuojan
- riskit yksilöiden oikeuksille ja vapauksille
- riskejä vähentävät tekniset, organisatoriset ja juridiset toimenpiteet
- jäännösriskin
- päätöksen käsittelyn aloittamisesta
- ennakkokuulemisen tarpeen IMY:n kanssa
- suunnitelman jatkuvalle seurannalle
Riskit koskevat ihmisiä – eivät yrityksen liiketoimintariskiä
DPIA-työn yleinen heikkous on se, että riskianalyysi liukuu liiketoimintariskien puolelle. Siksi malli erottelee nämä alueet selvästi. DPIA-riskin on koskettava sitä, miten käsittely voi vaikuttaa luonnollisten henkilöiden oikeuksiin ja vapauksiin, esimerkiksi syrjinnän, identiteettivarkauden, taloudellisen vahingon, maineen menetyksen, luottamuksellisuuden menetyksen, epäasiallisen valvonnan, virheellisen profiloinnin, rajoitetun itsemääräämisoikeuden tai muun fyysisen, aineellisen tai aineettoman vahingon kautta.
Excel-työkalu automaattisella riskiluokituksella
Excel-tiedosto sisältää erilliset välilehdet seuraaville:
- koontinäyttö avainluvuilla
- DPIA-seulonta
- käsittelykuvaus
- tarpeellisuus ja oikeasuhtaisuus
- riskirekisteri
- riskitoimenpiteet
- kuulemiset ja tietosuojavastaavan neuvot
- seuranta ja muutosloki
- artikla 36 – aineisto ennakkokuulemista varten
- oikeuslähteet ja ohjeistus
Riskirekisteri laskee automaattisesti riskiarvon todennäköisyyden ja seurauksen perusteella ja näyttää erikseen alkuperäisen riskin ja jäännösriskin suunniteltujen toimenpiteiden jälkeen. Tämä helpottaa seuraamista siitä, miten suojatoimenpiteet todellisuudessa muuttavat riskikuvaa.
Tietosuojavastaavan rooli
Jos organisaatiolla on tietosuojavastaava, tätä on kuultava DPIA:ta suoritettaessa. Tietosuojavastaava voi muun muassa antaa neuvoja DPIA:n tarpeesta, menetelmästä, riskeistä, suojatoimenpiteistä ja siitä, onko arviointi suoritettu oikein. Vastuu DPIA:n suorittamisesta ja tehtävistä päätöksistä säilyy kuitenkin aina rekisterinpitäjällä.
Paketti sisältää siksi erillisen mallin tietosuojavastaavan lausunnolle ja kuulemiselle, johon neuvot, poikkeamat ja seuranta voidaan dokumentoida selkeästi.
Rekisteröityjen näkemykset
GDPR edellyttää myös, että rekisteröityjen tai heidän edustajiensa näkemykset on hankittava, kun se on tarkoituksenmukaista. Kuulemismalli sisältää siksi erityiset kentät menetelmälle, osallistujille, näkemyksille, huomioimiselle ja – mikäli kuulemista ei suoriteta – perusteluille sille, miksi se ei ole ollut tarkoituksenmukaista tai mahdollista.
Artikla 36 – ennakkokuuleminen IMY:n kanssa
Jos DPIA osoittaa, että käsittely aiheuttaisi edelleen korkean riskin suunnitelluista vähentämistoimenpiteistä huolimatta, rekisterinpitäjän on pyydettävä ennakkokuulemista IMY:n kanssa ennen käsittelyn aloittamista. Paketti sisältää sekä asiakirjakentät että erillisen Excel-välilehden sen tarkistamiseksi, että aineisto on täydellinen ennen tällaista arviointia tai pyyntöä.
DPIA on jatkuva prosessi
Vaikutustenarviointia ei tule arkistoida ja unohtaa projektin aloituksen jälkeen. IMY kuvaa DPIA:n jatkuvaksi prosessiksi. Uusi tai päivitetty arviointi voi olla tarpeen, jos esimerkiksi tarkoitus, tietoryhmät, rekisteröityjen määrä, järjestelmät, tekoälytoiminnot, toimittajat, vastaanottajat, kolmansiin maihin suuntautuvat siirrot tai tietoturvariskit muuttuvat.
Erillinen malli seurantaa, päätöksiä ja muutoslokia varten mahdollistaa näiden muutosten dokumentoinnin ja sen tarkistamisen, että tosiasiallinen käsittely vastaa edelleen päätettyä DPIA:ta.
Sopii erityisesti
- uusille IT-järjestelmille ja SaaS-palveluille
- tekoälylle ja automatisoidulle analyysille
- profiloinnille ja pisteytykselle
- HR- ja henkilöstöjärjestelmille
- kamera- ja sensoriratkaisuille
- terveydenhuollon ja muille arkaluonteisille henkilötiedoille
- laajamittaisille asiakas- ja käyttäjätietokannoille
- eri tietolähteiden yhdistämiselle
- uusille pilvipalvelutoimittajille tai kolmansiin maihin suuntautuville siirroille
- lasten tai muiden haavoittuvien ryhmien tietojen käsittelylle
Oikeusperuste
Paketti on juridisesti tarkastettu 3. lokakuuta 2026 ja se perustuu muun muassa seuraaviin:
- yleinen tietosuoja-asetus (EU) 2016/679, erityisesti artiklat 5, 6, 9, 10, 25, 32, 35, 36 ja 39
- IMY:n ohjeistus vaikutustenarvioinnista ja käytännön opas
- IMY:n artiklan 35.4 mukainen luettelo
- EDPB/WP29 Guidelines on Data Protection Impact Assessment, WP248 rev.01
EDPB esitteli vuonna 2026 uuden ehdotuksen yhteiseksi eurooppalaiseksi DPIA-malliksi julkista kuulemista varten. Tämä tuote ei kuitenkaan ole riippuvainen vielä viimeistelemättömästä luonnoksesta, vaan se perustuu ensisijaisesti voimassa olevaan GDPR:ään ja IMY:n ajankohtaiseen ruotsalaiseen ohjeistukseen.
Huomautus
Mallit ovat yleisiä vaatimustenmukaisuuden aineistoja. Ne eivät korvaa suunnitellun käsittelyn todellista analyysia tai yksilöllistä juridista neuvontaa. Oikean DPIA:n on perustuttava todellisiin järjestelmiin, tietovirtoihin, tarkoituksiin, toimittajiin, rekisteröityihin, riskeihin ja suojatoimenpiteisiin. Erityisiä alakohtaisia sääntöjä on myös mahdollisesti huomioitava.
Muoto: Word (DOCX) + PDF + Excel (XLSX)
Kieli: Ruotsi
Jurisdiktio: Ruotsi / EU
Tiedostojen määrä: 9
Versio: 1.0 – 2026-10-03