Svenska Dokumentmallar
Incident Response & Cyber Crisis 2026/2027 – Ruotsi + Englanti | NIS2, GDPR, DORA Word/PDF/Excel
Incident Response & Cyber Crisis 2026/2027 – Ruotsi + Englanti | NIS2, GDPR, DORA Word/PDF/Excel
- Tiedostomuoto
- DOCX, PDF, XLSX
- Asiakirjan kieli
- Ruotsi
- Tiedostojen määrä
- 15
Digitaalinen lataus. Fyysistä tuotetta ei lähetetä.
Noudon saatavuutta ei voitu ladata
Asiakirjamallista
Incident Response & Cyber Crisis 2026/2027 – täydellinen operatiivinen mallipaketti ruotsiksi + englanniksi
Täydellinen mallipaketti yrityksille ja organisaatioille, joiden on hallittava IT-poikkeamia, kyberpoikkeamia ja kyberkriisejä ensimmäisestä hälytyksestä loppuraporttiin, palautumiseen ja parantamiseen saakka. Paketti on tarkoituksella laajempi kuin pelkkä NIS2- tai GDPR-paketti: se toimii operatiivisena poikkeamien hallinnan selkärankana ja auttaa organisaatiota päättämään, milloin kyberturvallisuuslaki/NIS2, GDPR, DORA, asiakassopimukset, toimittajasopimukset tai kybervakuutus aktivoivat erityisiä raportointi- tai viestintävaatimuksia.
2-in-1 ruotsi + English: seitsemän asiakirjaa on saatavilla molemmilla kieliversioilla. Kaikki toimitetaan Word- ja PDF-muodoissa, ja niitä täydentää edistynyt Excel-rekisteri automaattisilla sääntelyn mukaisilla raportointihälytyksillä. Paketti sisältää yhteensä 29 toimitettavaa tiedostoa.
Mallipaketti on tarkastettu voimassa olevan kyberturvallisuuslain (2025:1506), NIS2-direktiivin poikkeamien raportointirakenteen, GDPR:n henkilötietojen tietoturvaloukkauksia koskevien sääntöjen sekä asianomaisten rahoitusalan yritysten DORA-raportoinnin mukaisesti. Mallit on suunniteltu käytettäväksi 2026/2027 aikana, ja ne erottelevat selkeästi eri säädösten laukaisukriteerit ja määräajat.
Tämä sisältyy pakettiin
| Asiakirja | Ruotsi | Englanti | Käyttö |
|---|---|---|---|
| Incident Response & Cyber Crisis Plan | 2 sivua | 2 pages | Pääsuunnitelma, roolit, toimivalta, ensimmäiset 60 minuuttia ja sääntelyn laukaisupisteet. |
| Incident Intake, Klassning & Severity | 2 sivua | 2 pages | CIA-vaikutukset, vakavuus, sääntelyn seulonta ja luokituspäätökset. |
| 24h / 72h / Slutrapport | 2 sivua | 2 pages | Työkentät kyberturvallisuuslain/NIS2:n raportointiketjulle sekä GDPR/DORA-risteymille. |
| Cyber Crisis & Kommunikationsplan | 2 sivua | 2 pages | SITREP, kohderyhmämatriisi, asiakasviestit ja viestintäloki. |
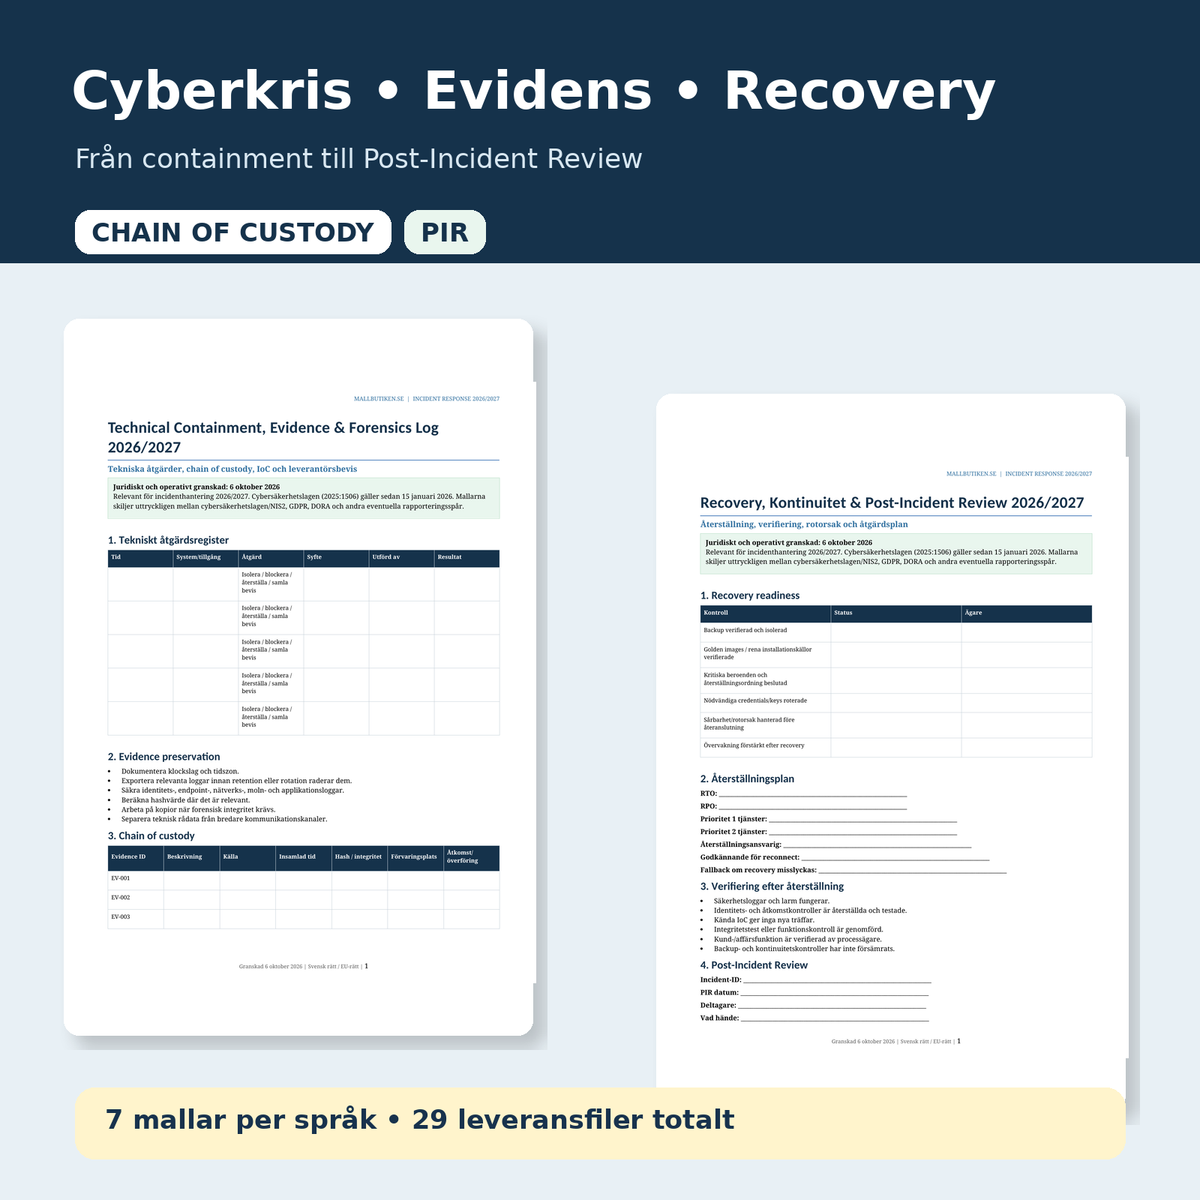
| Technical Containment, Evidence & Forensics Log | 2 sivua | 2 pages | Teknisten toimenpiteiden rekisteri, säilytysketju, IoC ja toimittajien todisteet. |
| Recovery, Kontinuitet & Post-Incident Review | 2 sivua | 2 pages | Palautumisportit, varmistus, juurisyyt ja toimenpidesuunnitelma. |
| Detaljerad användarguide | 2 sivua | 2 pages | Työjärjestys, oikeudelliset risteyskohdat, poikkeamatyypit ja yleiset sudenkuopat. |
| Incident Response Excel-register | XLSX | Dashboard, poikkeamarekisteri, sääntelyn määräajat, toimenpiteet, todisteet, viestintä, yhteystiedot ja PIR. | |
Suurin riski kyberpoikkeamassa on usein se, että organisaatio yrittää käsitellä tekniikkaa, lakia, viestintää ja palautumista erillisinä kysymyksinä. Paketti yhdistää sen sijaan seuraavat vaiheet: havaitseminen → luokittelu → eristäminen (containment) → raportointiarviointi → viestintä → palautuminen → Post-Incident Review. Sama poikkeamatunniste seuraa koko prosessin läpi.
Ensimmäiset 60 minuuttia – yhteinen rakenne
Pääsuunnitelma alkaa päätöksillä, jotka on yleensä tehtävä ennen kuin organisaatiolla on täydellinen kuva tilanteesta. Poikkeamatunniste ja tietoon tulemisen aika dokumentoidaan välittömästi, nimetään poikkeaman johtaja, varmistetaan vaihtoehtoinen viestintäkanava ja säilytetään haihtuvat todisteet ennen peruuttamattomien toimenpiteiden toteuttamista.
Tässä kohtaa myös sääntelyn mukaiset kellot on käynnistettävä. Aika, jolloin organisaatio todella saa tiedon poikkeamasta, voi olla keskeinen sekä kyberturvallisuuslain, GDPR:n että DORA:n kannalta. Siksi on olemassa erilliset kentät havaitsemisajalle, tietoon tulemisen ajalle ja luokitteluajalle.
Kyberturvallisuuslaki/NIS2 – 24h, 72h ja yksi kuukausi
Ruotsin kyberturvallisuuslaki (2025:1506) tuli voimaan 15. tammikuuta 2026. Laki edellyttää asianmukaisia ja oikeasuhtaisia teknisiä, toiminnallisia ja organisatorisia turvatoimenpiteitä. Nimenomaisesti mainittuihin alueisiin kuuluvat poikkeamien hallinta sekä jatkuvuuden ja kriisinhallinta.
Toiminnanharjoittajalle, jota laki koskee ja joka kohtaa merkittävän poikkeaman, paketti sisältää seuraavan operatiivisen ketjun:
- viimeistään 24 tunnin kuluessa: tiedonanto sen jälkeen, kun toiminnanharjoittaja on saanut tiedon,
- viimeistään 72 tunnin kuluessa: poikkeamailmoitus muille toiminnanharjoittajille; luottamuspalveluiden tarjoajilla on 24 tuntia myös poikkeamailmoitusta varten,
- pyynnöstä: väliraportti asiaankuuluvilla tilapäivityksillä,
- viimeistään kuukauden kuluttua poikkeamailmoituksesta: loppuraportti; jos poikkeama on vielä käynnissä, toimitetaan tilanneraportti ja myöhemmin loppuraportti.
Merkittävä poikkeama on lain mukaan poikkeama, joka on aiheuttanut tai voi aiheuttaa vakavan palvelun toimintahäiriön tai taloudellista vahinkoa toiminnanharjoittajalle, tai joka on vaikuttanut tai voi vaikuttaa muihin fyysisiin tai juridisiin henkilöihin merkittävän vahingon kautta.
Samalla poikkeamalla voi olla useita oikeudellisia raportointipolkuja
Paketti ei tee yleistä virhettä käsitellä NIS2-, GDPR- ja DORA-säädöksiä samana asiana. Niillä on eri soveltamisalat, eri laukaisukriteerit ja eri vastaanottajat.
GDPR – henkilötietojen tietoturvaloukkaus
Jos poikkeama tarkoittaa, että henkilötietoja on tuhottu, muutettu, kadotettu tai ne ovat joutuneet vääriin käsiin, GDPR-polku on arvioitava erikseen. Kun henkilötietojen tietoturvaloukkaus on ilmoitusvelvollinen, lähtökohtana on, että ilmoitus valvontaviranomaiselle on tehtävä 72 tunnin kuluessa siitä, kun se on tullut tietoon. Suuren riskin tilanteissa on myös rekisteröidyille mahdollisesti tiedotettava ilman aiheetonta viivytystä.
DORA – rahoitusalan yritykset
DORA koskee asianomaisia rahoitusalan yhteisöjä. Vakavan tieto- ja viestintätekniikkaan liittyvän (ICT) poikkeaman osalta nykyiset raportointistandardit määrittelevät muun muassa:
- alkuraportti mahdollisimman pian, neljän tunnin kuluessa siitä, kun se on luokiteltu vakavaksi, ja viimeistään 24 tunnin kuluessa siitä, kun se on tullut tietoon,
- väliraportti viimeistään 72 tunnin kuluessa alkuraportista,
- loppuraportti viimeistään kuukauden kuluttua väliraportista tai viimeisimmästä päivitetystä väliraportista.
Excel-rekisterissä on siksi erillinen DORA-kello, eikä se sekoita aikajanaa NIS2-kellon kanssa.
Poikkeamien luokittelu – teknisestä tapahtumasta SEV-tasolle
Incident Intake -malli auttaa tiimiä arvioimaan luottamuksellisuutta, eheyttä ja saatavuutta yhdessä fyysisen/turvallisuuteen liittyvän, taloudellisen ja kolmannen osapuolen vaikutuksen kanssa. Tämän jälkeen poikkeama luokitellaan neljälle tasolle SEV-4:stä SEV-1:een.
SEV-taso on sisäinen ohjaustyökalu, joka ei korvaa oikeudellista arviota siitä, onko poikkeama esimerkiksi "merkittävä" kyberturvallisuuslain mukaan tai "suuri" (major) DORA:n mukaan. Siksi sääntelyn mukainen seulonta on erillinen vaihe.
Kyberkriisi ja viestintä
Suurempien poikkeamien yhteydessä tekninen poikkeamien hallinta ei riitä. Cyber Crisis -suunnitelma luo kriisiorganisaation, johon kuuluvat Incident Lead, Crisis Manager, Legal/Compliance, Communications, DPO/Privacy ja Supplier Lead.
Se sisältää uudelleenkäytettävän SITREP-raportin johdolle, kohderyhmämatriisin työntekijöille/asiakkaille/viranomaisille/toimittajille/medialle, asiakasviestit ja viestintälokin. Tarkistuslista ennen julkaisua vähentää riskiä siitä, että organisaatio julkaisee vahvistamattomia tietoja tai turvallisuustietoja, joita hyökkääjä voi hyödyntää.
Todisteet, säilytysketju ja tekninen eristäminen
Tekniset toimenpiteet voivat tuhota todisteita, jos ne tehdään ilman dokumentaatiota. Siksi paketti sisältää erillisen toimenpiderekisterin ja säilytysketjuosion (chain-of-custody) lokeille, levy-/muistitiedoille, pilvivienneille ja muille asiaankuuluville todisteille.
Asiakirja kattaa muun muassa:
- ajan ja aikavyöhykkeen,
- lähteen/järjestelmän ja sen, kuka materiaalin on kerännyt,
- hash-arvon/eheyden varmenteen tarvittaessa,
- säilytyspaikan ja pääsyn/siirron,
- vaarantumisen indikaattorit (IoC) – IP, verkkotunnus, hash, tili, prosessi ja TTP,
- toimittajiin liittyvät poikkeamat ja mitkä lokit/todisteet on pyydetty.
Palautuminen, jatkuvuus ja Post-Incident Review
Recovery-malli käyttää selkeitä uudelleenkytkentäportteja: varmuuskopion on oltava varmistettu, puhtaat asennuslähteet saatavilla, vaarantuneet tunnukset vaihdettu ja haavoittuvuus tai juurisyy hoidettu ennen kuin järjestelmät kytketään uudelleen.
Palautumisen jälkeen suoritetaan Post-Incident Review, jossa käsitellään juurisyyt, vaikuttavat tekijät, mikä toimi, mikä ei toiminut, sääntelyn mukaiset opit ja toimittajilta saadut opit. Kaikille parannuksille määritetään omistaja, tärkeysjärjestys, määräaika ja todisteet.
Excel-rekisteri automaattisilla raportointihälytyksillä
Excel-tiedosto ei ole vain lista. Se toimii operatiivisena ohjauspaneelina ja sisältää:
- Dashboard – avoimet poikkeamat, SEV-1/2 ja aktiiviset raportointipolut,
- Incident Register – havaitseminen, tietoon tuleminen, vaihe, vaikutus ja seuraava päivitys,
- Regulatory Deadlines – erilliset NIS2-, GDPR- ja DORA-kellot,
- Action Log – eristäminen, palautuminen, sääntelyn mukaiset ja viestinnälliset toimenpiteet,
- Evidence Chain – säilytysketju ja eheys,
- Communications – versio, kohderyhmä, hyväksyntä ja todisteet,
- Contacts – poikkeamatiimi, viranomaiset, toimittajat, vakuutusyhtiö ja forensiikka,
- Post Incident – PIR, korjaavat toimenpiteet ja jäännösriski.
Esimerkiksi kyberturvallisuuslain 24h- ja 72h-määräajat lasketaan automaattisesti ilmoitetusta tietoon tulemisen ajasta. DORA:lla on oma kaava, joka ottaa huomioon sekä tietoon tulemisen ajan että vakavaksi poikkeamaksi luokittelun ajankohdan.
Milloin paketti sopii erityisen hyvin
- yrityksille, jotka haluavat ottaa käyttöön ammattimaisen poikkeamien hallintaprosessin,
- NIS2-/kyberturvallisuuslain säätelemille toiminnoille, jotka haluavat täydentää laajempaa NIS2-ohjelmaansa,
- SaaS-, IT-, MSP- ja pilvipalveluorganisaatioille,
- organisaatioille, joissa käsitellään laajasti henkilötietoja,
- rahoitusalan yrityksille, joiden on koordinoitava DORA sisäisen kyberkriisinhallinnan kanssa,
- organisaatioille, joilla on kriittisiä toimittaja- ja kolmannen osapuolen riippuvuuksia.
Ero Mallbutikenin muihin poikkeamamalleihin
NIS2-mallipaketti kattaa laajemman järjestelmällisen kyberturvallisuustyön. Henkilötietojen tietoturvaloukkaus (GDPR) menee syvemmälle 33/34 artiklaan ja valvontaviranomaisprosessiin. Tämä paketti keskittyy sen sijaan operatiiviseen poikkeamaan ja kyberkriisiin kokonaisuutena – ensimmäisestä hälytyksestä eristämiseen, sääntelyn mukaiseen triageluokitteluun, asiakasviestintään, palautumiseen ja jälkikäsittelyyn.
Usein kysytyt kysymykset
Onko paketti vain NIS2:n piirissä oleville toiminnoille?
Ei. Poikkeamien hallintaprosessia voivat käyttää useimmat organisaatiot. Kyberturvallisuuslaki/NIS2-osa aktivoituu vain, jos toiminta ja poikkeama kuuluvat kyseisen sääntelyn piiriin.
Ovatko kaikki kyberpoikkeamat ilmoitusvelvollisia 24 tai 72 tunnin kuluessa?
Ei. Määräajat pätevät, kun kunkin säädöksen laukaisukriteerit täyttyvät. Paketti sisältää siksi erilliset seulonta- ja päätöksentekopisteet.
Voiko sama poikkeama vaatia ilmoittamista sekä NIS2:n että GDPR:n mukaan?
Kyllä. Poikkeama voi olla samanaikaisesti kyberturvallisuuslain mukaan merkittävä ja ilmoitusvelvollinen henkilötietojen tietoturvaloukkaus. Nämä kaksi arviota on tehtävä rinnakkain.
Sisältyykö DORA?
Kyllä, erillisenä risteävänä polkuna asianomaisille rahoitusalan yhteisöille. Paketti ei kuitenkaan korvaa täydellistä DORA-ohjelmaa.
Sisältyvätkö englanninkieliset asiakirjat?
Kyllä. Kaikki seitsemän Word/PDF-mallia ovat saatavilla erillisenä englanninkielisenä versiona. Excel-rekisteri käyttää selkeitä kansainvälisesti käyttökelpoisia poikkeamakenttiä.
Sisältyykö Excel?
Kyllä. Excel-rekisteri on tuotteen keskeinen osa, ja se sisältää automaattiset sääntelyn mukaiset määräajat sekä rekisterit poikkeamille, toimenpiteille, todisteille, viestinnälle ja jälkikäsittelylle.
Muoto ja toimitus
- 14 asiakirjamallia – 7 ruotsiksi + 7 englanniksi.
- 14 DOCX + 14 PDF + 1 XLSX = 29 toimitettavaa tiedostoa.
- 28 A4-sivua per Word/PDF-muotosarja molempien kieliversioiden yli.
- Word (DOCX) + PDF + Excel (XLSX).
- Digitaalinen tuote – fyysistä tavaraa ei lähetetä.
Oikeudellinen perusta ja viranomaislähteet
- Kyberturvallisuuslaki (2025:1506)
- Direktiivi (EU) 2022/2555 – NIS2
- IMY (Ruotsin tietosuojaviranomainen) – Henkilötietojen tietoturvaloukkausten käsittely
- Finansinspektionen (Ruotsin finanssivalvonta) – ICT-riskit ja DORA
- Komission delegoitu asetus (EU) 2025/301 – DORA-poikkeamien raportointi