Svenska Dokumentmallar
NIS2-mallipaketti – Kyberturvallisuuslaki 2026 Word/PDF
NIS2-mallipaketti – Kyberturvallisuuslaki 2026 Word/PDF
- Tiedostomuoto
- DOCX, PDF
- Asiakirjan kieli
- Ruotsi
- Tiedostojen määrä
- 15
Digitaalinen lataus. Fyysistä tuotetta ei lähetetä.
Noudon saatavuutta ei voitu ladata
Asiakirjamallista
NIS2-mallipaketti ruotsalaisille toimijoille – Word ja PDF
Tämä kattava NIS2-mallipaketti on suunniteltu yrityksille, organisaatioille ja muille toiminnanharjoittajille, joiden on jäsenneltävä ja dokumentoitava kyberturvallisuustyönsä ruotsalaisen kyberturvallisuuslain (2025:1506) ja NIS2-direktiivin ruotsalaisen täytäntöönpanon mukaisesti.
Paketti sisältää 15 integroitua asiakirjamallia, tarkistuslistaa ja päätöksentekopohjaa ammattimaisesti muotoillussa ja muokattavissa olevassa Word-tiedostossa sekä valmiina PDF-versiona. Materiaali on päivitetty vastaamaan vuonna 2026 voimassa olevia sääntöjä, ja se on jäsennelty huomioiden MCFFS 2026:11, joka on ollut voimassa 1. lokakuuta 2026 alkaen ja joka täsmentää turvatoimenpiteitä ja johdon koulutusta koskevia vaatimuksia ja yleisiä ohjeita.
Saat sekä Word- (DOCX) että PDF-tiedostot. Word-versio on täysin muokattavissa, joten voit mukauttaa organisaation nimen, roolit, riskitasot, järjestelmät, toimittajat, vastuuhenkilöt ja päätökset. PDF-versiota voidaan käyttää viitteenä, tulosteena tai pohjana sisäisissä läpikäynneissä.
Tämä sisältyy pakettiin
15 integroitua mallia ja tarkistuslistaa koottuna 22-sivuiseen asiakirjaan kahdessa eri tiedostomuodossa. Tämä ei tarkoita 15 erillistä Word-tiedostoa.
- 1 DOCX: muokattava Word-versio koko mallipaketista.
- 1 PDF: vastaava asiakirja lukemista ja tulostamista varten.
- 1 ZIP: koottu lataus, joka sisältää sekä Word- että PDF-versiot.
- Kieli: ruotsi. Asiakirjaversio: 1.0 (2026).
Digital Products tarjoaa kolme ladattavaa tiedostoa: ZIP-tiedoston sekä erilliset DOCX- ja PDF-versiot. Excel-työkirjaa ei sisälly pakettiin.
Mitä tiedostot sisältävät
Word- ja PDF-versiot sisältävät samat 15 integroitua työkokonaisuutta. Ne auttavat organisaatiota arvioimaan soveltamista, suunnittelemaan turvatoimenpiteitä, dokumentoimaan riskejä ja seuraamaan päätöksiä. Toiminnanharjoittaja täyttää ja mukauttaa asiakirjat itse.
- Soveltamisarviointi ja toiminnan luokittelu – tuki sen dokumentointiin, kuuluuko toiminta kyberturvallisuuslain piiriin, sektori/alasektori, luokittelu ja asiaankuuluva valvonta.
- Kyberturvallisuus- ja tietoturvapolitiikka – tavoitteet, periaatteet, vastuut, johdon suuntaus ja seuranta.
- Riskienhallintamenetelmä – malli kyberturvallisuusriskien tunnistamiseen, analysointiin, arviointiin, käsittelyyn ja hyväksymiseen.
- Riskirekisteri ja toimenpidesuunnitelma – käytännön taulukko varoille, uhille, haavoittuvuuksille, vaikutuksille, todennäköisyydelle, toimenpiteille, vastuille ja määräajoille.
- Poikkeamien hallintasuunnitelma – roolit, luokittelu, eskalointi, rajoittaminen, palauttaminen, juurisyyanalyysi ja opitut asiat.
- Poikkeamailmoitus 24/72 tuntia ja loppuraportti – valmiit lomakkeet tiedonannolle, poikkeamailmoitukselle ja loppuraportille.
- Jatkuvuuden- ja kriisinhallintasuunnitelma – tuki priorisoinnille, RTO:lle, RPO:lle, varmuuskopioinnille, vararatkaisuille, kriisitoiminnalle ja harjoittelulle.
- Toimittaja- ja toimitusketjuturvallisuus – due diligence, kriittisyys, alihankkijat, jatkuvuus ja seuranta.
- Toimittajasopimuksen turvallisuusliite – sopimuslausekkeet poikkeamista, pääsystä, lokikirjauksesta, haavoittuvuuksista, jatkuvuudesta, tarkastuksista, alihankkijoista ja poistumisesta (exit).
- Turvallinen kehitys, hankinta ja muutostenhallinta – vaatimukset ostoille, kehitykselle, konfiguroinnille, päivityksille ja muutoksille.
- Seuranta, mittarit ja sisäinen arviointi – KPI/KRI, tavoitearvot, trendit, vastuut ja parannustoimenpiteet.
- Kyberhygienia ja koulutussuunnitelma – mukautettu työntekijöille, IT-ylläpitäjille, poikkeamaryhmälle ja johdolle.
- Salaus, tunnistautuminen ja turvallinen viestintä – säännöt MFA:lle, salaukselle, avainten hallinnalle ja hätäviestinnälle.
- Henkilöstö-, pääsy- ja resurssiturvallisuus – järjestelmä- ja tiedon omistajuus, käyttöoikeudet ja Joiner-Mover-Leaver-prosessi.
- Johdon vuosittainen kyberturvallisuuskatsaus – valmis pohja dokumentoidulle johdon seurannalle ja päätöksille.
Mukautettu vuoden 2026 kyberturvallisuuslakiin
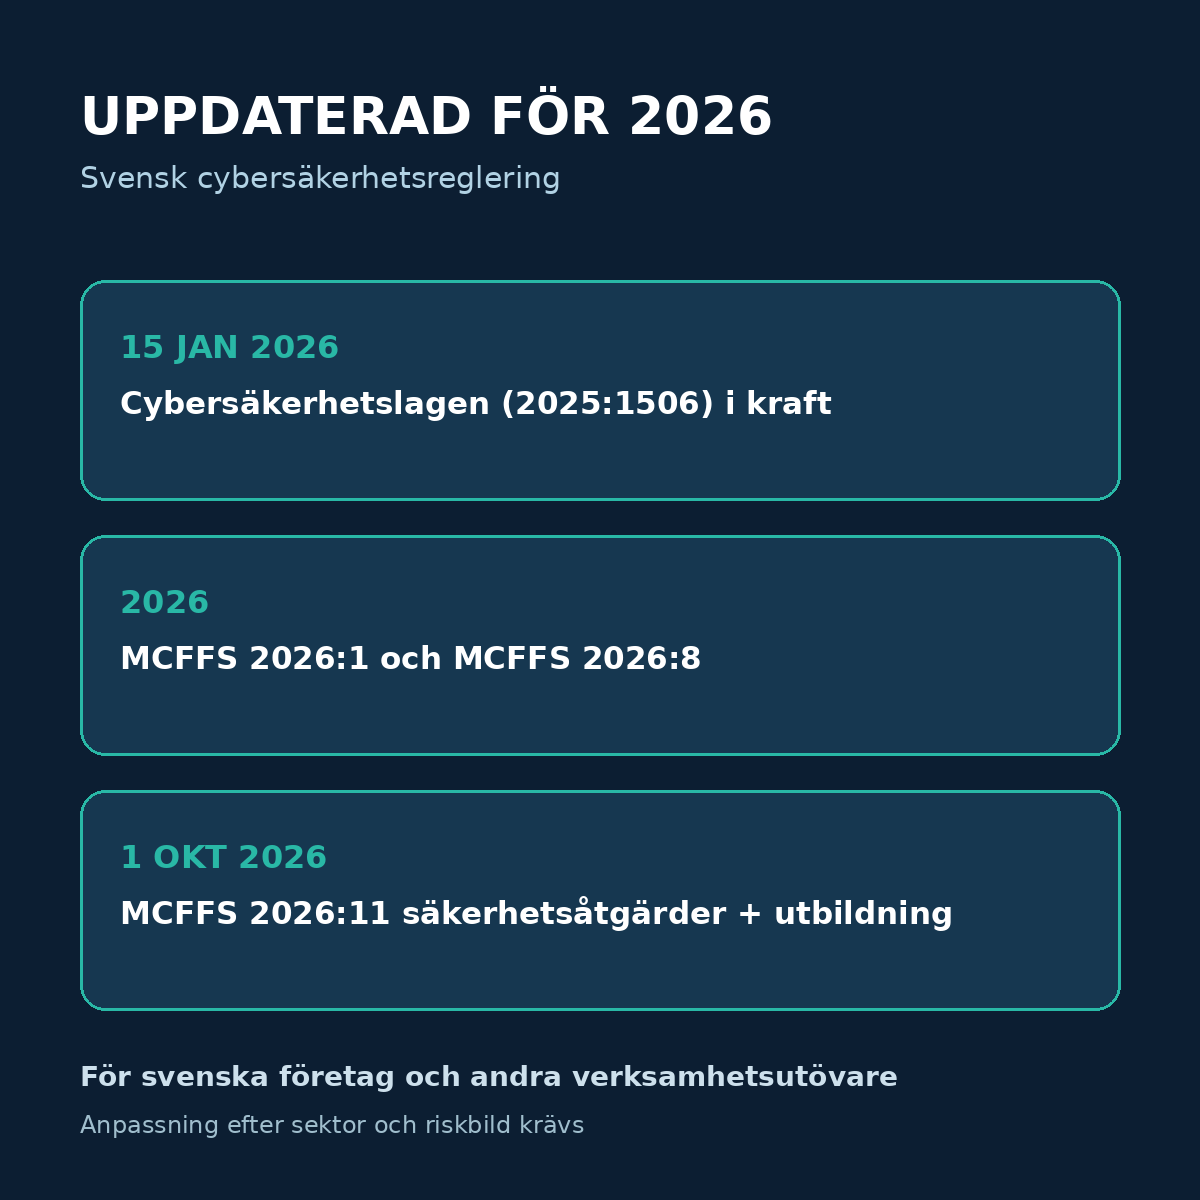
Kyberturvallisuuslaki tuli voimaan 15. tammikuuta 2026. Lain piiriin kuuluvien toimijoiden turvallisuustyön on perustuttava kokonaisriskien tarkasteluun ja sisällettävä asianmukaiset ja oikeasuhtaiset tekniset, operatiiviset ja organisatoriset turvatoimenpiteet.
Mallipaketti on rakennettu niiden keskeisten osa-alueiden ympärille, joita laki edellyttää toiminnanharjoittajien hallitsevan, mukaan lukien riskiarviointi, poikkeamien hallinta, jatkuvuus, toimitusketjut, turvalliset järjestelmähankinnat, turvatoimenpiteiden seuranta, kyberhygienia, koulutus, kryptografia, pääsynhallinta ja tunnistautuminen.
Sisäänrakennettu tuki poikkeamailmoituksille
Merkittävien poikkeamien kohdalla sääntely sisältää aikasidonnaisia velvoitteita. Paketti sisältää siksi erilliset lomakkeet ja tarkistuspisteet alustavaa tiedonantoa, poikkeamailmoitusta ja loppuraportointia varten. Pääsääntöisesti merkittävästä poikkeamasta on ilmoitettava mahdollisimman pian ja viimeistään 24 tunnin kuluessa, minkä jälkeen seuraa poikkeamailmoitus toimijalle asetettujen määräaikojen puitteissa sekä lopullinen loppuraportti.
Lomakkeet on suunniteltu auttamaan organisaatiota keräämään tietoa muun muassa tapahtumien kulusta, havaitsemisesta, kyseessä olevista järjestelmistä, vaikutuksista sektoritoimintaan, toimittajariippuvuuksista, seurauksista, todennäköisestä juurisyystä ja toteutetuista toimenpiteistä.
MCFFS 2026:11 – voimassa olevat turvallisuusmääräykset
1. lokakuuta 2026 alkaen on sovellettu MCFFS 2026:11 -määräystä. Määräys sisältää yksityiskohtaisempia vaatimuksia ja yleisiä ohjeita keskeisten ja tärkeiden toiminnanharjoittajien turvatoimenpiteistä ja johdon koulutuksesta.
Mallipaketti sisältää siksi muun muassa tuen seuraaville:
- systemaattinen ja riskipohjainen kyberturvallisuustyö,
- johdon asettamat tavoitteet ja suuntaus,
- riskien hyväksymiskriteerit,
- tieto- ja järjestelmäomistajuus,
- riskirekisteri ja dokumentoidut toimenpidesuunnitelmat,
- poikkeama- ja kriisinhallinta,
- jatkuvuus ja palauttamisen priorisointi,
- toimittajasopimukset ja digitaaliset toimitusketjut,
- käyttöoikeuksien hallinta ja monivaiheinen tunnistautuminen,
- salaus ja turvallinen viestintä,
- turvatoimenpiteiden seuranta ja arviointi,
- johdon koulutus ja vuosittainen seuranta.
Kenelle malli sopii?
Paketti sopii ruotsalaisille yrityksille, organisaatioille ja muille toiminnanharjoittajille, joiden on luotava tai parannettava dokumentaatiotaan NIS2-direktiivin ja kyberturvallisuuslain puitteissa. Sitä voivat käyttää esimerkiksi toimitusjohtaja, hallitus, johtoryhmä, CISO, IT-päällikkö, tietoturvavastaava, compliance-toiminto, lakimies, tietosuojavastaava, järjestelmäomistaja ja toiminnanjohtajat.
Mallit ovat yleisluontoisia ja ne voidaan mukauttaa eri sektoreille, organisaatiokokoihin ja teknisiin ympäristöihin. Organisaatio täyttää itse vastuulliset roolit, järjestelmät, luokitukset, riskitasot, määräajat, toimittajat, päätöksentekoreitit ja kontrollitasot.
Ammattimainen ja käytännönläheinen muotoilu
Asiakirja ei ole pelkkä opas. Se on rakennettu käytännön työmateriaaliksi, jossa on täytettäviä kenttiä, taulukoita, tarkistuslistoja, päätöksentekoruutuja ja valmiita muotoiluja. Tavoitteena on lyhentää aikaa säädösvaatimuksista hyödylliseen sisäiseen dokumentaatioon.
- 22 ammattimaisesti muotoiltua sivua
- 15 integroitua mallia
- Muokattava DOCX-tiedosto
- PDF-versio
- Riskirekisteri ja toimenpidesuunnitelma
- Poikkeamalomakkeet
- Toimittajalausekkeet
- Johdon katselmus
- 1. lokakuuta 2026 sidottu toteutuksen tarkistuslista
- Lähdeviitteet ja versiotiedot
Tärkeää oikeudellisesta ja teknisestä mukauttamisesta
Kyberturvallisuuslaki on riskipohjainen ja toimintakohtainen. Mikään yleinen asiakirjamalli ei voi yksin taata, että organisaatio täyttää kaikki vaatimukset. Asiakirjat on mukautettava organisaation sektorin, koon, järjestelmäympäristön, riskien, valvovan viranomaisen sekä mahdollisten alakohtaisten tai suoraan sovellettavien EU-säädösten mukaan.
Toiminnanharjoittajille, jotka toimivat yksinomaan tietyillä digitaalisilla sektoreilla, voi olla suoraan sovellettavissa muita yksityiskohtaisia sääntöjä, kuten Euroopan komission täytäntöönpanoasetus (EU) 2024/2690. Tarkista siksi aina ajantasainen laki, asetus, määräys ja sektorikohtainen sääntely ennen materiaalin sisäistä vahvistamista.
Muoto ja toimitus
Digitaalinen tuote, joka ladataan oston jälkeen. Digital Products -toimitus tarjoaa ZIP-tiedoston, jossa on DOCX ja PDF, sekä nämä kaksi tiedostoa erillisinä latauksina:
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
Fyysisiä tuotteita ei lähetetä.
Syventävät oppaat ja oikeuslähteet
Oletteko epävarmoja siitä, kuuluuko organisaationne lain piiriin? Aloittakaa oppaalla mitkä yritykset kuuluvat NIS2:n piiriin. Lukekaa sitten NIS2:n kymmenestä turvallisuusalueesta ja riskienhallinnasta työn priorisoimiseksi.
Poikkeamien varalta voitte käyttää opasta 24 ja 72 tunnin raportoinnista sekä käytännön poikkeamien hallinnasta. Riippuvuuksia ja kolmansia osapuolia varten on olemassa opas toimittajasopimusten turvallisuusvaatimuksista. Jatkuvuussuunnittelussa on hyödyllinen myös BIA-opas.
Ensisijaiset oikeuslähteet: kyberturvallisuuslaki (2025:1506) ja Myndigheten för civilt försvars -viraston voimassa olevat määräykset. Tarkista aina, mikä sääntely koskee omaa toimintaasi.
Usein kysytyt kysymykset
Onko tämä NIS2-politiikka?
Paketti sisältää politiikkarakenteen kyberturvallisuudelle ja tietoturvalle, mutta myös riskienhallinnalle, poikkeamien raportoinnille, jatkuvuudelle, toimittajaturvallisuudelle, MFA:lle, salaukselle, koulutukselle ja johdon seurannalle.
Voinko muokata mallia?
Kyllä. Word-tiedosto on täysin muokattavissa. PDF-versio sisältyy valmiina viite- ja tulostusversiona.
Onko malli päivitetty vuodelle 2026?
Versio 1.0 osoittaa tarkastuksen 27. syyskuuta 2026 ja viittaa kyberturvallisuuslakiin (2025:1506), kyberturvallisuusasetukseen (2025:1507), MCFFS 2026:1-, MCFFS 2026:8- ja MCFFS 2026:11-määräyksiin, jotka tulivat voimaan 1. lokakuuta 2026.
Sopiiko paketti kaikille toimijoille?
Se on suunniteltu laajaksi peruspaketiksi, mutta se on aina mukautettava. Sektorikohtaiset säännöt ja EU-oikeus voivat asettaa lisävaatimuksia tai poikkeavia vaatimuksia.
Tarkoittaako 15 mallia, että saan 15 erillistä Word-tiedostoa?
Ei. Nämä 15 työkokonaisuutta on integroitu yhteen muokattavaan DOCX-tiedostoon, jolla on vastaava PDF. Lisäksi samat tiedostot tarjotaan yhdessä ZIP-tiedostossa.
Riittääkö mallipaketti NIS2-vaatimusten täyttämiseen?
Ei. Paketti on dokumentaatiotuki. Organisaation on itse määritettävä, kuuluuko se sääntöjen piiriin, toteutettava käytännön turvatoimenpiteitä, koulutettava henkilöstö ja täytettävä sovellettavat raportointivaatimukset.