Asiakirjamallista
Henkilötietojen käsittelysopimus 2026 – täydellinen käsittelysopimus / DPA GDPR:n artiklan 28 mukaisesti
Henkilötietojen käsittelysopimusta tarvitaan, kun ulkoinen palveluntarjoaja käsittelee henkilötietoja organisaation lukuun. Tämä voi koskea esimerkiksi pilvipalveluita, IT-ylläpitoa, mainostoimistoja, palkkajärjestelmiä, CRM-järjestelmiä, asiakastukea, sähköpostialustoja, analyysityökaluja ja muita palveluita, joissa palveluntarjoaja todellisuudessa käsittelee henkilötietoja rekisterinpitäjän ohjeiden mukaisesti.
Tämä mallipaketti on laadittu ruotsalaisille yrityksille ja organisaatioille, jotka haluavat dokumentoida käsittelijäsuhteen kunnolla – eivät vain kirjoittaa lyhyttä vakiosopimusta. Paketti sisältää viisi erillistä asiakirjaa sekä Word- että PDF-muodossa, yhteensä 26 ammattimaisesti muotoiltua A4-sivua.
Tämä sisältyy
- Henkilötietojen käsittelysopimus / DPA 2026 – pääsopimus, jossa on 22 lauseketta ja neljä integroitua sopimusliitettä.
- Käsittelyohje & käsittelyliite – työarkit roolien tarkistamiseen, käsittelytoimiin, tietovirtoihin, säilytykseen, ohjeisiin ja yhteyskanaviin.
- Turvallisuusliite / TOM – yksityiskohtainen malli teknisistä ja organisatorisista turvatoimista.
- Alikäsittelijä- & kolmansien maiden rekisteri – rekisteri, TIA-seulonta, muutosilmoitus sekä hyväksymis- ja vastustusprosessi.
- Palveluntarjoajan auditointi, tietoturvaloukkaukset & poistaminen – due diligence, lomake tietoturvaloukkauksista, tuki rekisteröityjen pyyntöihin, poistamistodistukset ja vuosittainen seuranta.
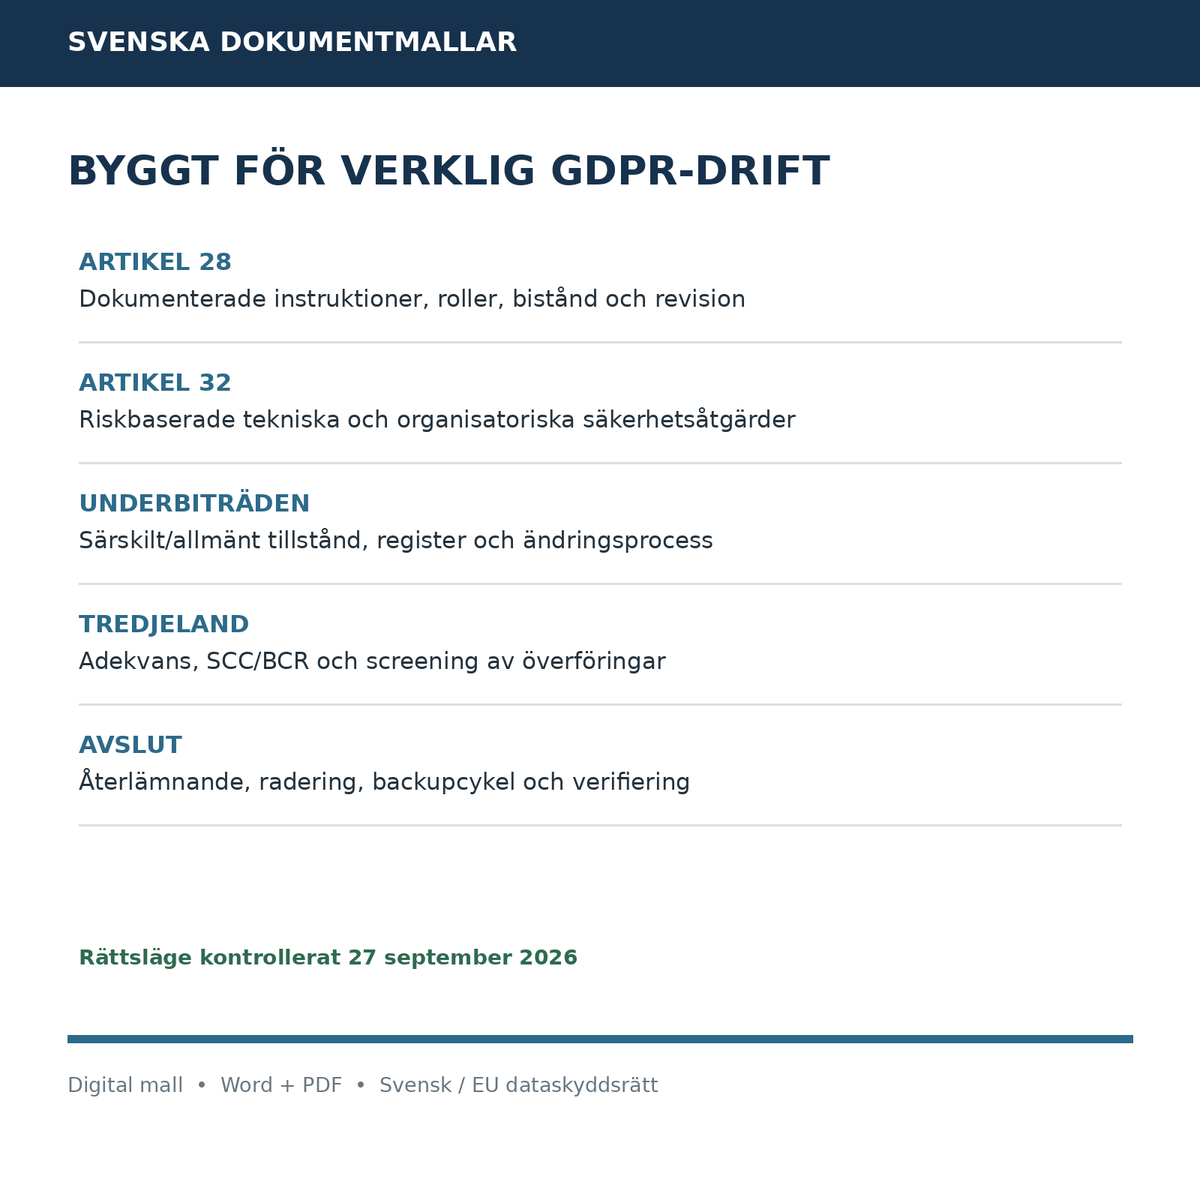
Suunniteltu GDPR:n artiklan 28 vähimmäisvaatimusten mukaisesti
Pääsopimus säätelee keskeiset vaatimukset, joiden on sisältyttävä rekisterinpitäjän ja henkilötietojen käsittelijän väliseen sopimukseen. Se kattaa muun muassa käsittelyn kohteen ja keston, käsittelyn luonteen ja tarkoituksen, rekisteröityjen ryhmät ja henkilötietotyypit sekä rekisterinpitäjän oikeudet ja velvollisuudet.
Sopimus sisältää lisäksi määräykset siitä, että käsittely saa tapahtua vain dokumentoitujen ohjeiden mukaisesti, luottamuksellisuudesta, asianmukaisista turvatoimista, alikäsittelijöistä, avustamisesta rekisteröityjen oikeuksien toteuttamisessa, tuesta GDPR:n artiklojen 32–36 mukaisissa velvollisuuksissa, poistamisesta tai palauttamisesta sopimuksen päättyessä sekä rekisterinpitäjän oikeudesta tietojen saantiin, tarkastuksiin ja auditointiin.
Dokumentoidut ohjeet
Yleinen heikkous yleisissä käsittelysopimuksissa on se, että käsittely on kuvattu liian epämääräisesti. Paketti sisältää siksi erityisen käsittelyohjeen, jossa osapuolet voivat dokumentoida tarkasti, mitä palvelua ja käsittelyä sopimus koskee, miksi käsittelyä tapahtuu, mitä järjestelmiä käytetään, ketä rekisteröityjä se koskee, mitä henkilötietoja käsitellään ja kuinka kauan tietoja säilytetään.
Mukana on myös erillinen ohjetaulukko, jossa jokainen käsittelytoimi voidaan yhdistää järjestelmiin, sallittuihin toimenpiteisiin ja säilytysaikoihin. Tämä helpottaa sen osoittamista, mitä käsittelijän on todellisuudessa määrä tehdä.
Roolien tarkistus – rekisterinpitäjä vai käsittelijä?
Ei riitä, että osapuolet kutsuvat palveluntarjoajaa henkilötietojen käsittelijäksi. GDPR:n mukaiset roolit määräytyvät tosiasiallisten olosuhteiden mukaan. Käsittelyliite sisältää siksi käytännön roolitarkistuksen, jossa kysytään, kuka päättää tarkoituksesta, kuka päättää olennaisista keinoista ja käyttääkö palveluntarjoaja tietoja omiin itsenäisiin tarkoituksiinsa.
Tämä auttaa ostajaa havaitsemaan tilanteet, joissa palveluntarjoaja saattaa olla itsenäinen rekisterinpitäjä tietyn käsittelyn osalta tai joissa on syytä harkita lisäsääntelyä.
Alikäsittelijät
Sopimus sisältää kaksi selkeää vaihtoehtoa alikäsittelijöille: erityinen kirjallinen lupa jokaiselle alikäsittelijälle tai yleinen kirjallinen lupa, johon liittyy ennakkotieto suunnitelluista lisäyksistä ja muutoksista.
Erillinen alikäsittelijärekisteri sisältää kentät palveluntarjoajalle, palvelulle, tiedoille, rekisteröidyille, käsittelymaalle ja hyväksynnälle. Paketti sisältää lisäksi valmiin muutosilmoituksen, jota käsittelijä voi käyttää uuden tai muutetun alikäsittelijän käyttöönotossa, sekä rakenteen rekisterinpitäjän hyväksynnälle tai objektiiviselle tietosuojaperusteiselle vastustukselle.
Tiedonsiirrot kolmansiin maihin ja SCC
Kansainväliset pilvipalvelut ja tukiketjut voivat johtaa siihen, että henkilötietoja siirretään tai asetetaan saataville EU/ETA-alueen ulkopuolella. Mallissa on siksi erillinen kolmansien maiden rekisteri ja käytännön seulonta kansainvälisiä siirtoja varten.
Rekisteriin voidaan dokumentoida vastaanottaja, maa, rooli, käsiteltävät tiedot, GDPR:n V luvun mukainen siirtomekanismi ja mahdolliset täydentävät suojatoimet. Seulontaosa auttaa toimijaa tarkistamaan muun muassa tietosuojan tason riittävyyttä koskevat päätökset, SCC-lausekkeet, oikean moduulin, täydentävät suojatoimet ja edelleenlähetykset.
Tärkeää: tämä malli ei toista EU-komission vakiosopimuslausekkeita sanasta sanaan, eikä sitä markkinoida muuttamattomana SCC-asiakirjana. Jos kolmannen maan siirroissa käytetään virallisia SCC-lausekkeita, tulee käyttää EU-komission ohjeiden mukaisia alkuperäisiä lausekkeita.
Turvallisuusliite / TOM
Paketin turvallisuusliitteen avulla tekniset ja organisatoriset toimet voidaan dokumentoida konkreettisesti. Se kattaa muun muassa tietoturvan hallinnan, identiteetin ja pääsynhallinnan, monivaiheisen tunnistautumisen (MFA), salauksen, avainten hallinnan, järjestelmä- ja sovellusturvallisuuden, päivitysten hallinnan, lokien seurannan, varmuuskopioinnin, jatkuvuuden, tietoturvaloukkausten hallinnan, henkilöstön, palveluntarjoajat, fyysisen turvallisuuden, tietojen minimoinnin ja poistamisen.
Jokainen turvallisuusvaatimus voidaan merkitä täytetyksi, osittain täytetyksi tai ei-täytetyksi, ja sitä voidaan täydentää kuvauksella tai todisteilla. Mukana on myös kenttiä sertifikaateille, penetraatiotesteille, riippumattomille auditoinneille, avoimille riskeille ja asiakaskohtaisille lisävaatimuksille.
Henkilötietojen tietoturvaloukkaukset
Henkilötietojen käsittelijän on ilmoitettava rekisterinpitäjälle ilman aiheetonta viivytystä saatuaan tiedon henkilötietojen tietoturvaloukkauksesta. Pääsopimus sisältää siksi lausekkeet tietoturvaloukkauksista sekä mahdollisuuden sopia lyhyemmästä sisäisestä määräajasta ensimmäiselle ilmoitukselle.
Operatiivinen asiakirja sisältää erityisen lomakkeen tietoturvaloukkaukselle ajankohdasta, vaikuttavista järjestelmistä, rekisteröityjen ja henkilötietojen ryhmistä, arvioidusta tietueiden määrästä, todennäköisistä seurauksista, vahinkoja rajoittavista toimenpiteistä, todisteista/lokeista ja seuraavasta päivityksestä.
Rekisteröityjen oikeudet ja avustaminen
Käsittelijän on käsittelyn luonne huomioiden autettava rekisterinpitäjää täyttämään velvollisuutensa suhteessa rekisteröityihin. Paketti sisältää siksi erityisen asiakaspohjan esimerkiksi tietojen saantia, oikaisua, poistamista, rajoittamista, siirtämistä ja vastustamista varten, seurannan kera vastaanottamisesta, välittämisestä, läpikäytävistä järjestelmistä ja suoritetuista toimenpiteistä.
Palveluntarjoajan auditointi ennen sopimusta
Rekisterinpitäjän on käytettävä käsittelijöitä, jotka voivat antaa riittävät takuut asianmukaisten teknisten ja organisatoristen toimien toteuttamisesta. Paketti sisältää siksi konkreettisen due diligence -tarkistuslistan palveluntarjoajille.
Tarkistuslista arvioi muun muassa roolia, turvallisuutta, tietoturvaloukkauksia, alikäsittelijöitä, kolmansia maita, rekisteröityjen oikeuksia, poistamista, auditointia, jatkuvuutta ja henkilöstöturvallisuutta. Tulokset voidaan tiivistää matalaksi, keskitason tai korkeaksi riskiksi ja dokumentoida hyväksytyksi, ehdollisesti hyväksytyksi tai hylätyksi.
Poistaminen ja palauttaminen sopimuksen päättyessä
Pääsopimus ja operatiivinen asiakirja sisältävät tuen rekisterinpitäjän valinnalle palauttamisen ja poistamisen välillä. Mukana on erityiset kentät aktiivisille järjestelmille, alikäsittelijöille, varmuuskopiosykleille, jäljellä oleville lakisääteisille vaatimuksille, todentamismenetelmälle ja lopulliselle poistamispäivälle.
Erillinen poistamis-/palauttamistodistus mahdollistaa sen dokumentoimisen, että purkaminen on todellisuudessa suoritettu – asia, joka usein puuttuu palveluntarjoajasopimuksen päättyessä.
Tarkastukset ja auditointi
Sopimus säätelee käsittelijän velvollisuutta toimittaa tietoja, joita tarvitaan vaatimustenmukaisuuden osoittamiseen, sekä mahdollistaa tarkastukset ja auditoinnit. Malli sallii asiaankuuluvien auditointiraporttien, sertifikaattien ja muiden todennettavissa olevien aineistojen käytännön hyödyntämisen, kuitenkaan sopimatta pois rekisterinpitäjän artiklan 28 mukaisia oikeuksia.
Oikeustila tarkistettu 2026
Oikeustila on tarkistettu 27. syyskuuta 2026. Paketti on laadittu GDPR:n, erityisesti artiklojen 5, 28, 30, 32–36 ja 44–49, Ruotsin tietosuojaviranomaisen (Integritetsskyddsmyndigheten) ajantasaisen ohjeistuksen sekä EDPB:n ohjeiden 07/2020 pohjalta. Huomioon on otettu myös EU-komission täytäntöönpanopäätökset (EU) 2021/915 ja (EU) 2021/914 siltä osin kuin ne ovat olennaisia.
Word ja PDF sisältyvät
Kaikki viisi asiakirjaa toimitetaan sekä täysin muokattavina Word-tiedostoina että PDF-muodossa. Yhteensä asiakas saa 10 tiedostoa ja 26 A4-sivua. Word-versiot sisältävät selkeitä täyttökenttiä, valintaruutuja, taulukoita ja valinnaisia vaihtoehtoja.
Digitaalinen tuote suoraa latausta varten. Fyysistä tuotetta ei lähetetä.
Tärkeää
Nämä ovat ammattimaisia oikeudellisia malleja ja työasiakirjoja. Asiakirjat on aina mukautettava tosiasiallisiin käsittelytoimiin, osapuolten todellisiin rooleihin, tietoturvariskeihin, alikäsittelijöihin, järjestelmiin ja mahdollisiin kansainvälisiin siirtoihin. Monimutkaisten kolmansien maiden siirtojen, arkaluonteisten käsittelytoimien, yhteisrekisterinpitäjyyden tai korkean riskin kohdalla tulee harkita yksilöllistä tietosuojaoikeudellista neuvontaa.