Asiakirjamallista
Henkilötietojen tietoturvaloukkaus GDPR-mallipaketti 2026 – loukkausilmoitus, valvontaviranomaisilmoitus & 72 tunnin työkalu
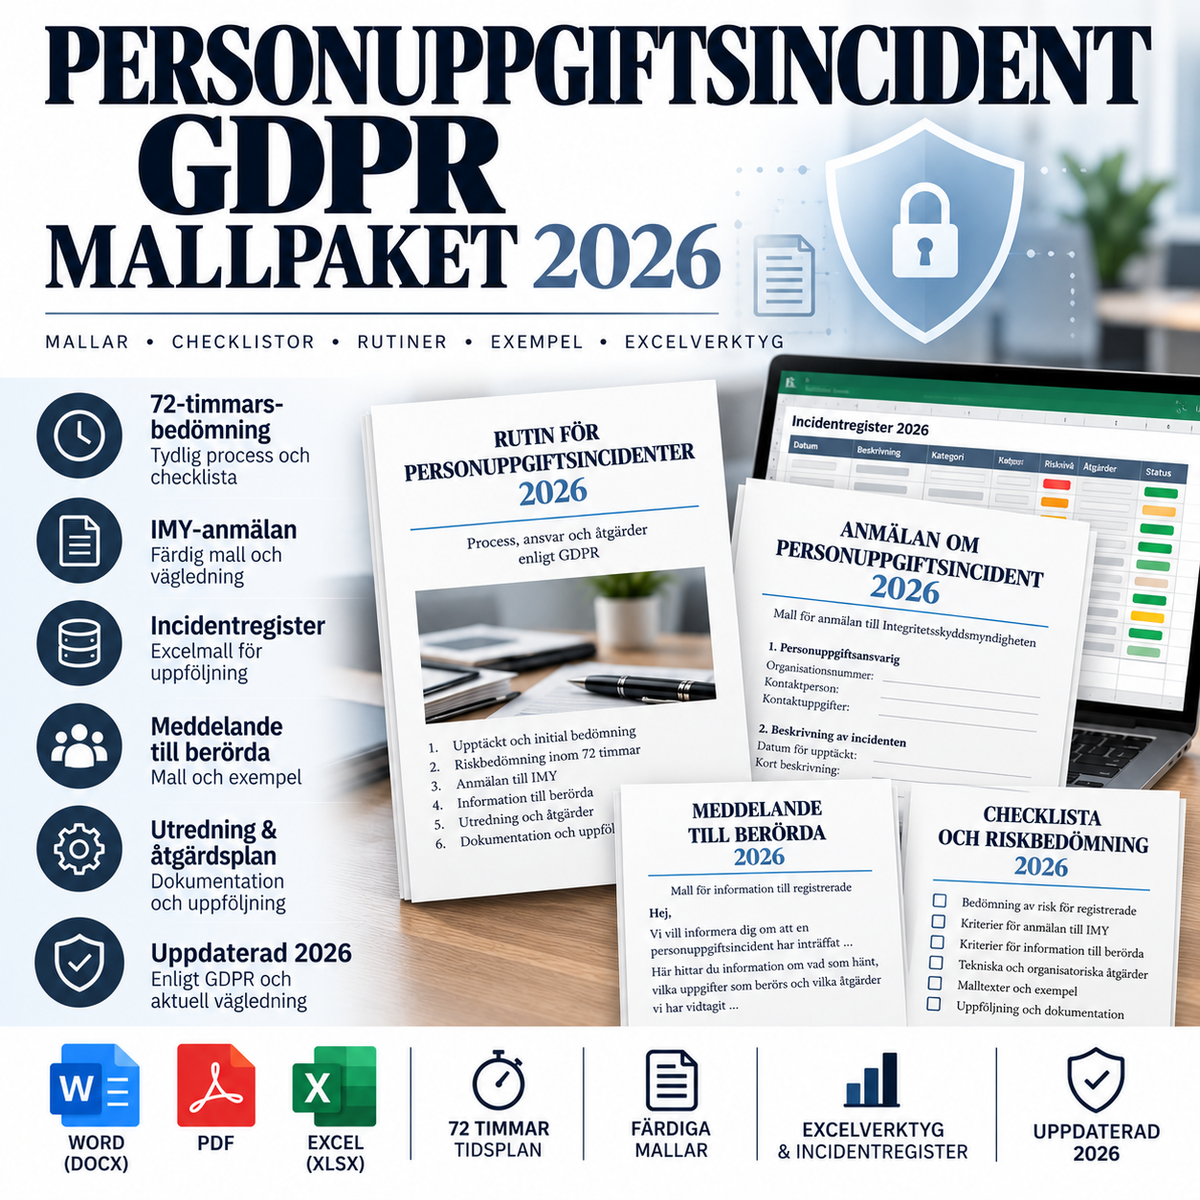
Täydellinen mallipaketti yrityksille ja organisaatioille, joiden on havaittava, arvioitava, dokumentoitava ja hallinnoitava henkilötietojen tietoturvaloukkauksia GDPR:n mukaisesti. Paketti sisältää ammattimaisia Word/PDF-malleja sekä Excel-työkalun tietoturvaloukkausten rekisteröintiin, 72 tunnin määräajan seurantaan, riskien arviointiin, valvontaviranomaisilmoituksiin, rekisteröidyille annettavaan tiedotukseen, käsittelijöiden raportointiin ja jälkianalyysiin.
GDPR vaatii, että kaikki henkilötietojen tietoturvaloukkaukset dokumentoidaan. Loukkauksesta on ilmoitettava valvontaviranomaiselle, jollei ole epätodennäköistä, että loukkauksesta aiheutuu riski luonnollisten henkilöiden oikeuksille ja vapauksille. Jos ilmoitus on tarpeen, se on tehtävä ilman aiheetonta viivytystä ja mahdollisuuksien mukaan 72 tunnin kuluessa siitä, kun rekisterinpitäjä on tullut tietoiseksi loukkauksesta.
Tämä sisältyy – 9 tiedostoa
- Henkilötietojen tietoturvaloukkaus – loukkausilmoitus & 72 tunnin arviointi, Word + PDF
- Ilmoitus valvontaviranomaiselle (IMY) – valmisteluasiakirja, Word + PDF
- Tiedotus rekisteröidyille GDPR:n 34 artiklan mukaisesti, Word + PDF
- Käytäntö henkilötietojen tietoturvaloukkauksia varten / Incident Response Playbook, Word + PDF
- Excel-työkalu, joka sisältää loukkausrekisterin, 72 tunnin tilanteen, riskiluokituksen, valvontaviranomaislokit, rekisteröidyt, käsittelijäilmoitukset, toimenpiteet ja jälkianalyysin
Loukkausilmoitus täydellisellä päätöksentekoprosessilla
Päämalli auttaa organisaatiota dokumentoimaan koko loukkauksen ensimmäisestä havainnosta loppuun saakka:
- loukkauksen ajankohta, havaitseminen ja organisaation tietoisuuteen tulo
- automaattinen/selkeä 72 tunnin määräaika
- luokittelu luottamuksellisuus-, eheys- tai käytettävyysloukkaukseksi
- vaikutusten kohteena olevat rekisteröidyt ja henkilötiedot
- arkaluonteiset tiedot, 10 artiklan mukaiset tiedot, suojatut henkilötiedot sekä lapset/haavoittuvat henkilöt
- välittömät eristämis- ja palauttamistoimenpiteet
- riskien arviointi rekisteröityjen oikeuksille ja vapauksille
- päätös valvontaviranomaisilmoituksesta
- päätös rekisteröidyille tiedottamisesta
- juurisyyt, korjaavat toimenpiteet ja opitut asiat
Milloin loukkauksesta on ilmoitettava?
Rekisterinpitäjänä teidän on ilmoitettava loukkauksesta, jos ei ole epätodennäköistä, että siitä aiheutuu riski luonnollisten henkilöiden oikeuksille ja vapauksille. Jos kaikkia tietoja ei ole saatavilla 72 tunnin kuluessa, tiedot voidaan toimittaa erissä ilman aiheetonta lisäviivytystä. Myöhäisessä ilmoituksessa viivästyksen syyt on dokumentoitava.
Malli sisältää siksi erillisen valvontaviranomaisilmoituksen valmistelumallin, jossa on keskeiset tiedot, jotka on koottava ennen raportointia tai sen aikana. Varsinainen ilmoitus tehdään valvontaviranomaisen sähköisen palvelun tai muun viranomaisen osoittaman kanavan kautta.
Korkea riski – tiedottaminen rekisteröidyille
Jos henkilötietojen tietoturvaloukkaus todennäköisesti johtaa korkeaan riskiin, rekisteröidyille on pääsääntöisesti tiedotettava ilman aiheetonta viivytystä. Paketti sisältää valmiin ja muokattavan viestintämallin, joka sisältää:
- selkeän kuvauksen tapahtuneesta
- mitä henkilötietoja loukkaus koskee
- todennäköiset seuraukset
- toteutetut ja suunnitellut toimenpiteet
- käytännön neuvoja rekisteröidyille
- tietosuojavastaavan tai muun yhteyshenkilön yhteystiedot
Malli sisältää myös tarkistuslistan 34 artiklan poikkeuksista, esimerkiksi jos tiedot olivat tehokkaasti salattuja, jos myöhemmät toimenpiteet ovat poistaneet korkean riskin tai jos yksilöllinen tiedottaminen aiheuttaisi kohtuutonta vaivaa.
Henkilötietojen käsittelijän velvollisuudet
Henkilötietojen käsittelijän on ilmoitettava henkilötietojen tietoturvaloukkauksesta rekisterinpitäjälle ilman aiheetonta viivytystä. Käsittelijän ei tarvitse itse arvioida, aiheuttaako loukkaus niin suurta riskiä, että siitä on ilmoitettava valvontaviranomaiselle – päävastuu riski- ja ilmoitusarvioinnista on rekisterinpitäjällä.
Excel-työkalu sisältää siksi erillisen rekisterin käsittelijäilmoituksia varten, joka sisältää tiedon saapumisajankohdan, ensimmäisen raportin, aikaeron, puuttuvat tiedot ja seuraavan päivityksen.
Excel – loukkausrekisteri 72 tunnin seurannalla
Excel-tiedosto toimii käytännön loukkausten hallintatyökaluna ja sisältää:
- koontinäytön tunnusluvuilla
- loukkausrekisterin
- 72 tunnin määräajan ja tilan Määräajassa / Kiireellinen / Määräaika ylittynyt
- riskiluokituksen todennäköisyyden ja seurauksen perusteella
- valvontaviranomaisilmoitusrekisterin
- rekisteröidyille suunnatun viestinnän
- henkilötietojen käsittelijän raportoinnin
- toimenpiderekisterin
- jälkianalyysin (Post-Incident Review) / juurisyyanalyysin
- lähteet ja oikeudelliset viitteet
Kaikki loukkaukset on dokumentoitava
Myös loukkaukset, joista ei tarvitse ilmoittaa valvontaviranomaiselle, on dokumentoitava. Dokumentaation on muun muassa mahdollistettava sen tarkistaminen, onko organisaatio noudattanut GDPR:ää, ja sen tulee sisältää perustelut päätökselle olla ilmoittamatta asiasta viranomaiselle tai rekisteröidyille.
Yleisiä loukkauksia, joihin pakettia voidaan käyttää
- virheelliset sähköposti- tai asiakirjalähetykset
- tietojenkalastelu ja tilien haltuunotto
- lunnasohjelmat ja tietomurrot
- virheelliset käyttöoikeudet
- kadonnut tietokone, puhelin tai tallennusmedia
- tahaton julkaisu
- virheellinen jakaminen pilvipalvelun tai linkin kautta
- henkilötietojen poistaminen tai häviäminen
- henkilötietojen käsittelijän tai alihankkijan luona tapahtunut loukkaus
Oikeudellinen perusta
Mallipaketti on oikeudellisesti tarkastettu 3. lokakuuta 2026 ja perustuu seuraaviin:
- GDPR 4 artiklan 12 kohta
- GDPR 33 artikla – ilmoitus valvontaviranomaiselle ja dokumentaatio
- GDPR 34 artikla – tiedottaminen rekisteröidyille
- Valvontaviranomaisen ajantasainen ohjeistus henkilötietojen tietoturvaloukkauksista ja sähköiset palvelut
- EDPB:n suuntaviivat 01/2021 (esimerkkejä henkilötietojen tietoturvaloukkauksista ja ilmoittamisesta)
EDPB julkaisi vuoden 2026 aikana myös ehdotuksen yhteiseksi eurooppalaiseksi ilmoitusmalliksi (breach-notification-template) julkista kuulemista varten. Paketin oikeudellinen tarkkuus ei perustu vielä täysin täytäntöönpantuihin kuulemisasiakirjoihin, vaan voimassa olevaan GDPR:ään, valvontaviranomaisen ajantasaiseen ohjeistukseen ja hyväksyttyihin EDPB:n suuntaviivoihin.
Huomioitavaa
Paketti on yleinen vaatimustenmukaisuuden ja dokumentaation tuki. Varsinainen loukkaus voi samanaikaisesti kuulua muiden raportointisääntöjen piiriin, kuten esimerkiksi finanssialan, kyberturvallisuuden, terveydenhuollon tai julkisen sektorin alakohtaisiin vaatimuksiin. Tarkista siksi aina, onko muita viranomaisia, sopimusosapuolia, vakuutuksenantajia tai muita toimijoita tiedotettava.
Muoto: Word (DOCX) + PDF + Excel (XLSX)
Kieli: Ruotsi
Jurisdiktio: Ruotsi / EU
Tiedostojen määrä: 9
Versio: 1.0 – 2026-10-03