Svenska Dokumentmallar
SaaS-sopimusmalli 2026 – Ruotsin laki Word/PDF | SLA & GDPR
SaaS-sopimusmalli 2026 – Ruotsin laki Word/PDF | SLA & GDPR
- Tiedostomuoto
- DOCX, PDF
- Asiakirjan kieli
- Ruotsi
- Tiedostojen määrä
- 1
Digitaalinen lataus. Fyysistä tuotetta ei lähetetä.
Noudon saatavuutta ei voitu ladata
Asiakirjamallista
SaaS-sopimus Ruotsin lain mukaan – täydellinen B2B-malli Word- ja PDF-muodossa
Ammattimainen ja kattava SaaS-sopimus ruotsalaisille yrityksille, jotka myyvät tai ostavat pilvipohjaisia ohjelmistoja, tilauspalveluita ja muita Software as a Service -ratkaisuja. Malli on rakennettu täydelliseksi sopimuskehykseksi, joka säätelee itse ohjelmiston käyttöoikeuden lisäksi myös palvelutasoja, tukea, henkilötietoja, tietoturvaa, alihankkijoita, immateriaalioikeuksia, vastuuta, irtisanomista ja exit-prosessia.
Saat sekä muokattavan Word-tiedoston (DOCX) että valmiin PDF-version. Asiakirja on suunniteltu B2B-suhteisiin, ja sitä voivat käyttää niin SaaS-toimittajat kuin yritysasiakkaat, jotka haluavat jäsennellyn ja selkeän sopimuksen.
Tämä sisältyy pakettiin
SaaS-sopimus B2B-käyttöön, joka sisältää pääsopimuksen ja kuusi integroitua liitettä. Nykyisen sisältökuvauksen mukaisesti asiakirjan pituus on yhteensä 15 A4-sivua.
- 1 DOCX: muokattava Word-malli.
- 1 PDF: vastaava asiakirja tulostusta ja tarkastelua varten.
- 1 ZIP: koottu lataus, joka sisältää DOCX- ja PDF-tiedostot.
- Kieli: ruotsi. Asiakirjaversio: 1.0 (2026).
Digital Products tarjoaa ZIP-tiedoston ja kaksi asiakirjaa erikseen. Kuusi liitettä ovat osa sopimusasiakirjaa, eivät kuusi erillistä DOCX-tiedostoa.
Mitä tiedostot sisältävät
Pääsopimuksessa määritellään osapuolten oikeudet ja velvollisuudet. Kuutta liitettä käytetään palvelun, palvelutason, henkilötietojen käsittelyn, turvavaatimusten, exit-prosessin ja hinnan konkretisoimiseen. Word-tiedosto mahdollistaa tietojen täyttämisen, vaihtoehtoisten ehtojen mukauttamisen ja kaupallisten ehtojen neuvottelemisen.
Pääsopimus, 32 sopimusaluetta ja kuusi liitettä
SaaS-malli koostuu pääsopimuksesta, jossa on 32 sopimusaluetta ja kuusi käytännönläheistä liitettä. Asiakirja sisältää yhteensä 15 ammattimaisesti muotoiltua A4-sivua, joissa on valmiita lausekkeita, vaihtoehtoja, taulukoita, täytettäviä kenttiä ja tarkistuspisteitä.
Pääsopimus käsittelee muun muassa
- osapuolia, taustaa ja määritelmiä,
- sopimusasiakirjojen etusijajärjestystä,
- palvelun laajuutta ja käyttöönottoa,
- lisenssiä ja käyttöoikeutta,
- käyttäjätilejä ja valtuutuksia,
- toimittajan ja asiakkaan sitoumuksia,
- saatavuutta, ylläpitoa ja SLA:ta,
- tukea ja poikkeamatilanteiden priorisointia,
- SaaS-palvelun muutoksia,
- asiakasdataa ja dataoikeuksia,
- GDPR:ää ja henkilötietojen käsittelyä,
- alihankkijoita ja alikäsittelijöitä,
- kolmansiin maihin suuntautuvia tiedonsiirtoja,
- tieto- ja kyberturvallisuutta,
- varmuuskopiointia ja palautusta,
- immateriaalioikeuksia ja asiakaskohtaisia mukautuksia,
- loukkausvaatimuksia,
- salassapitoa,
- maksuja, laskutusta ja hintojen tarkistuksia,
- virheitä, takuuta ja korjaustoimenpiteitä,
- vastuunrajoituksia ja vastuukattoja,
- force majeure -tilanteita,
- sopimuskautta ja irtisanomista,
- palvelun keskeyttämistä,
- exit-prosessia ja datan palauttamista,
- auditointia ja todentamista,
- luovutusta, ilmoituksia, Ruotsin lakia ja riitojenratkaisua.
Liite 1 – Palvelumäärittely ja tilauslomake
Tässä määritellään, mitä asiakas todellisuudessa ostaa. Liite sisältää kenttiä palvelun nimelle, liiketoimintatarkoitukselle, sisältyville moduuleille ja toiminnoille, käyttäjämäärälle, datamäärälle, käyttöalueelle, käyttöönotolle, integraatioille, dokumentaatiolle ja nimenomaisille poissulkemisille.
Lisäksi mukana on valmiita taulukoita toiminnallisille vaatimuksille, hyväksymiskriteereille, välitavoitteille ja teknisille riippuvuuksille. Tämä vähentää riskiä riidoista koskien sitä, mitä tilaukseen todella kuuluu.
Liite 2 – Palvelutasosopimus (SLA)
Mukana on erillinen SLA, jota voidaan mukauttaa palvelun tason mukaan. Liite sisältää muun muassa:
- tavoitteet kuukausittaiselle saatavuudelle,
- suunnitellut ylläpitoikkunat,
- RPO:n ja RTO:n,
- poikkeamaluokat P1–P4,
- ensimmäisen vasteajan,
- palautustavoitteet,
- tilannepäivitykset,
- palveluhyvitykset puutteellisen saatavuuden yhteydessä,
- poikkeusajat ja kiireelliset turvatoimenpiteet.
Liite 3 – Henkilötietojen käsittelysopimus (DPA) artiklan 28 GDPR mukaisesti
Monissa SaaS-palveluissa toimittaja käsittelee henkilötietoja asiakkaan lukuun. Tällöin GDPR:n artikla 28 edellyttää sitovaa sopimusta rekisterinpitäjän ja henkilötietojen käsittelijän välillä. Siksi malli sisältää täydellisen DPA-liitteen (henkilötietojen käsittelyliite).
Liite sisältää muun muassa käsittelyn kohteen ja keston, tarkoituksen, rekisteröityjen ryhmät, henkilötietotyypit, erityiset ryhmät, ohjeistukset, salassapidon, tekniset ja organisatoriset turvatoimenpiteet, alikäsittelijät, rekisteröityjen oikeudet, henkilötietoloukkaukset, DPIA:n, kolmansiin maihin suuntautuvat tiedonsiirrot, auditoinnin sekä poistamisen ja palauttamisen.
Liite 4 – Tieto- ja kyberturvallisuusvaatimukset
Käytännönläheinen turvallisuusliite mahdollistaa konkreettisista turvavaatimuksista sopimisen epämääräisen "asianmukaisen turvallisuuden" sijaan. Tarkistuspisteet käsittelevät muun muassa:
- turvallisuuden hallintaa ja riskienhallintaa,
- roolipohjaista pääsynhallintaa ja MFA:ta,
- salausta,
- tietoturvalokien hallintaa ja säilytystä,
- haavoittuvuuksien ja päivitysten hallintaa,
- secure development lifecycle -prosessia,
- varmuuskopiointia ja palautusta,
- poikkeamien hallintaa,
- BCP:tä ja disaster recoverya,
- toimitusketjun turvallisuutta,
- henkilöstöturvallisuutta,
- fyysistä turvallisuutta,
- tunkeutumistestejä,
- ISO 27001-, SOC 2- tai muuta sovittua todentamista.
Liite on suunniteltu siten, että lisävaatimuksia voidaan lisätä asiakkaille, joita koskee esimerkiksi kyberturvallisuuslaki/NIS2. Ruotsin kyberturvallisuuslaki (2025:1506), joka on ollut voimassa 15. tammikuuta 2026 alkaen, sisältää muun muassa toimitusketjun turvallisuusvaatimuksia lakia soveltaville toimijoille.
Liite 5 – Exit, datan vienti ja poistotodistus
Exit-kysymys unohtuu usein SaaS-sopimusta solmittaessa. Tämä malli säätelee alusta alkaen, miten asiakas voi poistua palvelusta.
Liite sisältää kenttiä vientijaksolle, vientimuodolle, metadatalle, API-viennille, turvalliselle siirrolle, kustannuksille, migraatiotuelle ja poistamiselle. Lisäksi mukana on erityinen poistotodistus tuotantoympäristöille, testiympäristöille, tukikopioille ja varmuuskopioille.
Liite 6 – Hintaliite ja muutosloki
Valmis hintaliite perusmaksulle, käyttäjille, käyttöönotolle, premium-tuelle, ylikulutukselle, konsulttityölle ja exit-tuelle. Versio- ja muutosloki tekevät sopimuksen tulevien muutosten dokumentoinnista helpompaa.
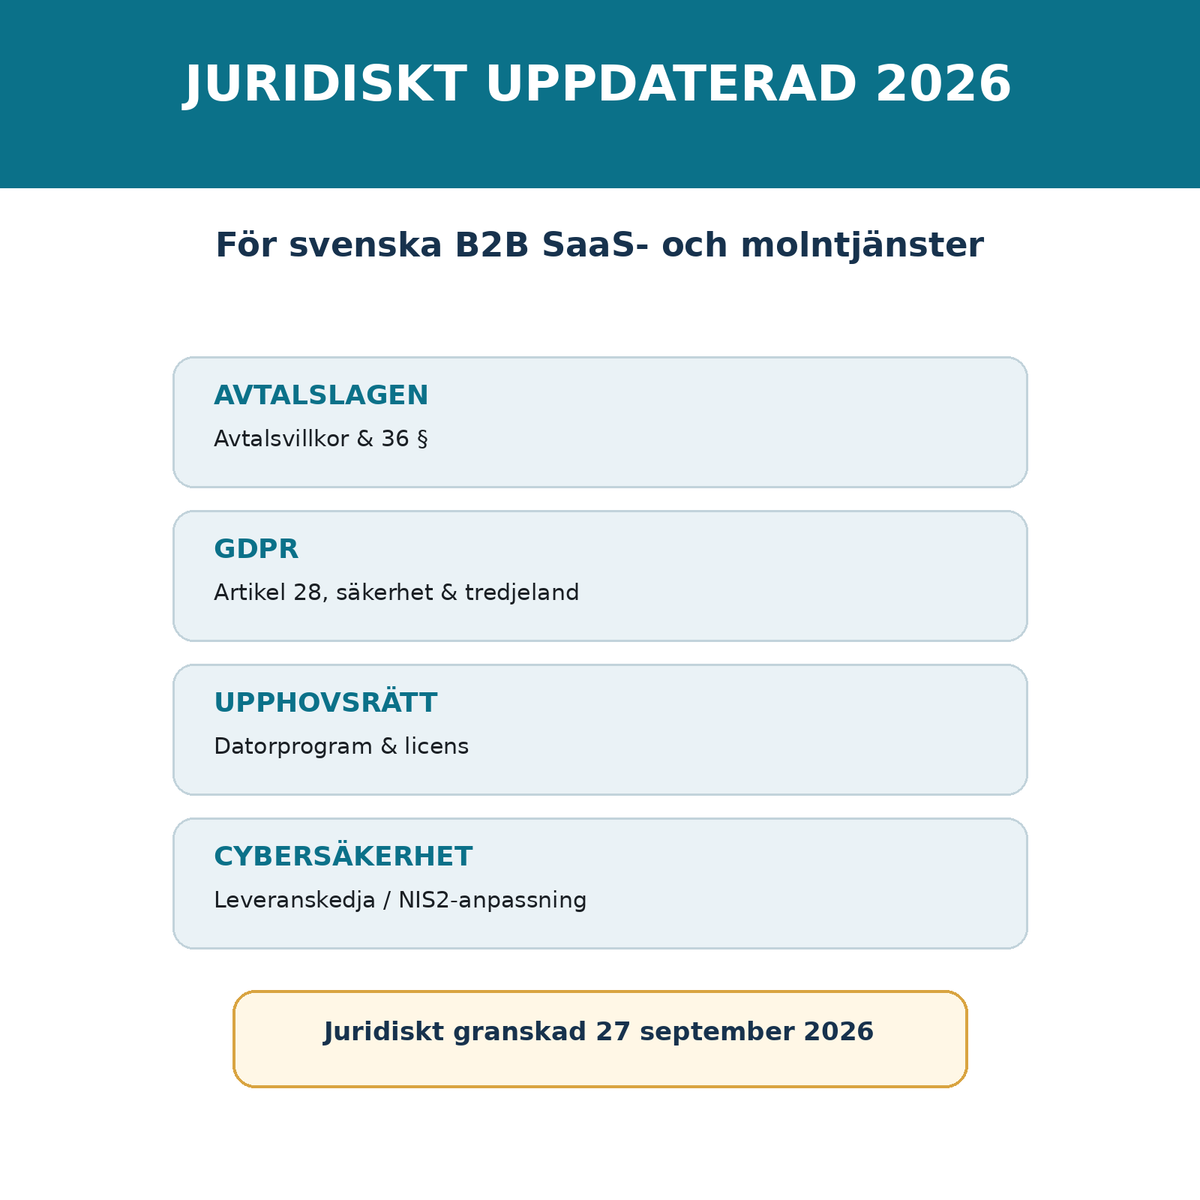
Oikeudellisesti päivitetty vuodelle 2026
Versio 1.0 on oikeudellisesti tarkastettu 27. syyskuuta 2026. Malli on laadittu huomioiden muun muassa:
- Sopimuslaki (1915:218) – muun muassa sopimuksen syntyminen ja 36 § kohtuuttomista sopimusehdoista,
- tekijänoikeuslaki (1960:729) – mukaan lukien tietokoneohjelmia ja lisensointia koskevat säännöt,
- GDPR (EU) 2016/679 – erityisesti artikla 28 henkilötietojen käsittelijöistä, artikla 32 turvallisuudesta ja säännöt kolmansiin maihin suuntautuvista tiedonsiirroista,
- Ruotsin täydentävä tietosuojalainsäädäntö,
- kyberturvallisuuslaki (2025:1506) – merkityksellinen sopimuksille sellaisten toimijoiden kanssa, joita NIS2-säännöt koskevat.
Ruotsin tietosuojaviranomaisen (Integritetsskyddsmyndigheten) ohjeistus henkilötietojen käsittelysopimuksista ja kolmansiin maihin suuntautuvista tiedonsiirroista on myös otettu huomioon.
Vastuukatto ja riskienjako – ei mielivaltainen vakioarvo
Malli sisältää vaihtoehtoja vastuukatolle, mutta jättää itse prosenttiosuuden avoimeksi mukautettavaksi. Sopiva vastuukatto riippuu muun muassa sopimuksen arvosta, datan arkaluonteisuudesta, asiakkaan liiketoiminnasta, kyberriskistä, vakuutusturvasta ja mahdollisesta vahingosta. Asiakirja muistuttaa siksi käyttäjää arvioimaan erikseen poikkeukset esimerkiksi salassapidon, henkilötietoloukkausten, immateriaalioikeudellisten vaatimusten sekä tahallisuuden ja törkeän huolimattomuuden osalta.
Kenelle SaaS-sopimus sopii?
Malli sopii muun muassa:
- SaaS-yhtiöille ja ohjelmistoyrityksille,
- startupeille ja scaleupeille,
- IT-konsulttiyhtiöille, jotka myyvät omia pilvipalveluitaan,
- yrityksille, jotka ostavat toiminnanohjausjärjestelmiä ja verkkopohjaisia palveluita,
- CRM-, HR-, talous-, analyysi- ja automaatiojärjestelmien toimittajille,
- yrityksille, jotka tarvitsevat vakiosopimuksen yritysasiakkaita tai hankintoja varten.
Word ja PDF
- 15 ammattimaisesti muotoiltua A4-sivua
- Muokattava Word-tiedosto (DOCX)
- PDF-versio
- 32 sopimusaluetta
- 6 integroitua liitettä
- Valmiita taulukoita ja täytettäviä kenttiä
- Vaihtoehtoisia lausekkeita, joissa riskienjakoa on valittava
- Allekirjoitusosa
- Oikeudellinen tarkistuslista ennen allekirjoittamista
- Oikeuslähteet ja versiotiedot
Tärkeää mukauttamisesta
SaaS-sopimuksiin vaikuttavat merkittävästi konkreettinen palvelu ja osapuolten liiketoiminta. Yksinkertaisella projektialustalla ja liiketoimintakriittisellä terveydenhuollon, rahoitusalan tai yhteiskunnan kannalta kriittisen toiminnan pilvipalvelulla ei tulisi olla identtisiä sopimusehtoja.
Malli on siksi mukautettava todellisen toiminnallisuuden, tietoluokituksen, asiakasdatan, SLA:n, alihankkijoiden, käyttöalueen, vastuun, vakuutusten ja mahdollisten alakohtaisten vaatimusten mukaan. Se on ammattimainen sopimuspohja, mutta se ei korvaa yksilöllistä oikeudellista neuvontaa erityisen monimutkaisissa tai korkean riskin liiketoimissa.
Digitaalinen toimitus
Oston jälkeen asiakas saa:
- SaaS_avtal_svensk_ratt_2026.docx – täysin muokattava Word-malli
- SaaS_avtal_svensk_ratt_2026.pdf – valmis PDF-versio
Tuote toimitetaan digitaalisesti. Fyysisiä tuotteita ei lähetetä.
Syventävää tietoa: SaaS, SLA, tietosuoja ja turvallisuus
Ennen sopimuksen mukauttamista voit käyttää opasta mitä SaaS-sopimuksen tulee sisältää. Sopivien saatavuustavoitteiden, poikkeamaluokkien ja RTO/RPO-arvojen valitsemiseksi on olemassa erityinen opas SLA SaaS-palveluille.
Henkilötietokysymyksissä, katso milloin henkilötietojen käsittelysopimusta tarvitaan ja ero rekisterinpitäjän ja käsittelijän välillä. Turvallisuuskriittisissä toimituksissa opas NIS2-vaatimukset toimittajasopimuksissa tarjoaa lisätukea.
Usein kysyttyjä kysymyksiä
Onko tämä vain lisenssisopimus?
Ei. Se on täydellinen SaaS-sopimus palvelumäärittelyllä, SLA:lla, GDPR/DPA-sopimuksella, turvallisuudella, exit-prosessilla ja kaupallisilla ehdoilla.
Sisältyykö henkilötietojen käsittelysopimus?
Kyllä. Liite 3 on integroitu DPA-liite, joka on mukautettu GDPR:n artiklan 28 mukaisesti.
Voiko sopimusta käyttää sekä toimittaja että asiakas?
Kyllä. Lausekkeet on suunniteltu tasapainoiseksi B2B-pohjaksi, ja useat kaupalliset riskikohdat sisältävät valittavia vaihtoehtoja.
Onko sopimus mukautettu NIS2-vaatimuksiin?
Sopimus sisältää turvallisuusliitteen ja toimitusketjuvaatimukset, joita voidaan käyttää perustana NIS2-aiheisille asiakasvaatimuksille. Toimijan, jota kyberturvallisuuslaki koskee, on kuitenkin aina mukautettava sopimus omaan riskianalyysiin ja mahdollisiin määräyksiin.
Voinko muokata kaikkea?
Kyllä. Word-versio on täysin muokattavissa ja sisältää selkeitä hakasulkeita ja taulukoita sille, mitä tulee mukauttaa.
Miten sopimus ja liitteet on jaettu tiedostojen kesken?
Pääsopimus ja kuusi liitettä on koottu muokattavaan Word-tiedostoon, josta on vastaava PDF. ZIP-tiedosto sisältää samat kaksi tiedostomuotoa. Kyseessä ei siis ole kuusi erillistä Word-liitettä.
Riittääkö integroitu DPA-liite jokaiseen SaaS-palveluun?
Ei. Jos toimittaja käsittelee henkilötietoja asiakkaan lukuun, sopimusehdot, ohjeistukset ja turvatoimenpiteet on mukautettava todelliseen käsittelyyn. Jotkin SaaS-suhteet voivat myös edellyttää erilaista rooliarviota GDPR:n mukaisesti.