Svenska Dokumentmallar
CRA Open Source Steward 2027 – cybersäkerhetspolicy, sårbarhetsrutiner och myndighetsbevis | Word/PDF/Excel
CRA Open Source Steward 2027 – cybersäkerhetspolicy, sårbarhetsrutiner och myndighetsbevis | Word/PDF/Excel
- File format
- DOCX, PDF, XLSX
- Document language
- Fem svenska huvudmallar en svensk användarguide och en English User Guide. Excel på svenska.
- Number of files
- 7
Digital download. No physical product is shipped.
Couldn't load pickup availability
About this template
Driver er stiftelse, förening eller organisation utveckling och långsiktig förvaltning av öppna källkodsprojekt som används kommersiellt? Då kan er roll vara en open-source software steward enligt EU:s Cyber Resilience Act – förordning (EU) 2024/2847. Artikel 24 kräver bland annat en verifierbart dokumenterad cybersäkerhetspolicy som stödjer säker utveckling, dokumentation och rättelse av sårbarheter samt frivillig rapportering och samordnad informationsdelning med open source-communityn.
Viktig skillnad mot vanliga CRA-mallar: En steward är en juridisk person, annan än tillverkaren, som systematiskt och varaktigt stöder utvecklingen och spelar en huvudroll för fortlevnaden hos vissa öppna källkodsprodukter avsedda för kommersiell verksamhet. Att vara maintainer, skriva kod på fritiden eller driva en förening innebär inte automatiskt att man omfattas. En organisation kan vara steward i ett projekt och tillverkare i ett annat. Rollen måste kontrolleras för varje produkt/version.
Datum: Tillverkarnas artikel 14-rapportering började gälla 11 september 2026. Stewardens särskilda, villkorade anmälningsskyldigheter enligt artikel 24.3 börjar 11 december 2027. ENISA har verifierat denna skillnad. Det här paketet är därför särskilt utformat för rätt förberedelse – inte för att påstå att alla stewards måste anmäla incidenter redan 2026.
01 · Paketets innehåll
Fem svenska operativa arbetsmallar med egna uppgifter och bevisreferenser, en svensk användarguide och en separat English User Guide. Alla sju som redigerbar Word (DOCX) och sökbar PDF. Dessutom ett svenskt Excelregister med nio flikar. Totalt 7 DOCX + 7 PDF + 1 XLSX = 15 kundfiler i en ZIP utan makron.
02 · Vad filerna innehåller
Rollprövning (steward eller tillverkare), antagande av en verifierbar säkerhetspolicy, sårbarhetsmottagning och patchrutiner, exakt avgränsning av artikel 24.3, svar på motiverad myndighetsbegäran och en spårbar bevis- och åtgärdskedja. Excel räknar administrativa poster – inga CE-intyg, SBOM-godkännanden eller automatiska myndighetsanmälningar.
Vilka verksamheter har verklig nytta av produkten?
Målgruppen är open source-stiftelser, branschföreningar, ideella eller kommersiella juridiska personer som driver repo-/utvecklingsinfrastruktur, tillhandahåller långsiktig organisatorisk eller teknisk hjälp och säkerställer fortlevnaden för en relevant FOSS-produkt. Exempel är en stiftelse som förvaltar flera bibliotek och upprätthåller en dokumenterad säkerhets- och disclosureprocess.
**Produkten skiljer sig från våra befintliga mallar:** CRA Compliance för tillverkare, riskbedömning och SBOM fokuserar på produkters allmänna skyldigheter, och CRA PSIRT – 24/72h och sårbarhetsrapportering stödjer tillverkarens faktiska incidenthantering. Denna produkt är särskilt för stewardens artikel 24-policy, styrningsroll och begränsade rapporterings- och myndighetssvar.
Vad kräver artikel 24.1 av en open-source software steward?
Artikel 24.1 kräver en dokumenterad och verifierbar cybersäkerhetspolicy som främjar säker utveckling och att utvecklarna effektivt hanterar sårbarheter. Policyn ska särskilt täcka upptäckt, dokumentering, bedömning, hantering och rättelse samt främja frivillig rapportering enligt artikel 15 och informationsutbyte inom open source-communityn. Den ska anpassas efter organisationens faktiska juridiska och organisatoriska struktur. Att skriva ”vi följer CRA” räcker inte – ange ansvar, säker kontakt, process, versionsnummer och faktiska bevis.
Vad gäller vid myndighetsbegäran?
Enligt artikel 24.2 ska en steward samarbeta med marknadskontrollmyndigheter för att minska säkerhetsrisker. Vid en motiverad begäran ska stewarden kunna lämna den dokumenterade policyn från punkt 1 på papper eller elektroniskt, på ett språk som myndigheten enkelt kan förstå. Paketet innehåller underlag för att verifiera avsändaren, samla rätt dokument, skydda känsliga uppgifter och spara en verklig svarskvittens.
Rapportering enligt artikel 24.3 – två olika situationer
Aktivt exploaterad sårbarhet: Hänvisningen till artikel 14.1 gäller en steward i den utsträckning organisationen faktiskt deltar i utvecklingen av den berörda digitala produkten. Allvarlig incident: Hänvisningarna till artikel 14.3 och 14.8 gäller inom den avgränsade situation där incidenten påverkar nät- och informationssystem som stewarden själv tillhandahåller för utvecklingen av produkterna. Alla tänkbara buggar, angrepp mot en tredje part eller interna IT-störningar blir därför inte automatiskt art. 24.3-anmälningsplikt.
Den ansvariga måste dokumentera kännedomstid, exakt roll, händelse, rättslig bedömning och faktisk rapporteringskanal. ENISA:s Single Reporting Platform (SRP) är den officiella ingången för tillämpliga anmälningar. Mallarna kan inte skicka några meddelanden åt kunden och skapar inga riktiga SRP-kvitton. Planera för gällande tidsfrister och verifiera den aktuella rättsliga tillämpningen med ENISA innan anmälan.
Vilka krav gäller inte automatiskt för en steward?
Steward-kategorin är ett separat, proportionerligt regelverk. Organisationen måste inte enbart för att den är steward utfärda tillverkarens CE-försäkran, skapa en tillverkar-SBOM eller följa samtliga produkttekniska skyldigheter i CRA:s bilaga I. EU-kommissionens vägledning skiljer uttryckligen stewardens skyldigheter från tillverkarens. En separat tillverkarroll i ett annat projekt ändrar dock situationen.
Komplett filförteckning
| Fil | Syfte | Format |
|---|---|---|
| 01. Rollprövning – steward/tillverkare | Dokumentera rättssubjekt, faktiskt stöd till FOSS-projektet, marknadsplacering, release och rollbeslut. | DOCX + PDF |
| 02. Verifierbar cybersäkerhetspolicy | Art. 24.1: säker utveckling, säkerhetskontakt, ansvar, patchning, frivillig rapportering och community-delning. | DOCX + PDF |
| 03. Sårbarhetsintag och samordnad disclosure | Mottagning, ärende-ID, triage, säker kommunikationskanal, patch/release och rättelsebevis. | DOCX + PDF |
| 04. Art. 24.3 – rapporteringsprövning | Skilj aktiva exploateringar där steward deltar i utvecklingen från allvarlig incident i dess utvecklingsinfrastruktur. | DOCX + PDF |
| 05. Myndighetsbegäran och bevis | Begärans äkthet, den verifierbara policyn, faktiska evidensreferenser och dokumenterat myndighetssvar. | DOCX + PDF |
| 06. Svensk användarguide | Sju praktiska steg med datum och juridiska gränsdragningar. | DOCX + PDF |
| 07. English User Guide | Instruction guide in English for the Swedish working forms; not five English form translations. | DOCX + PDF |
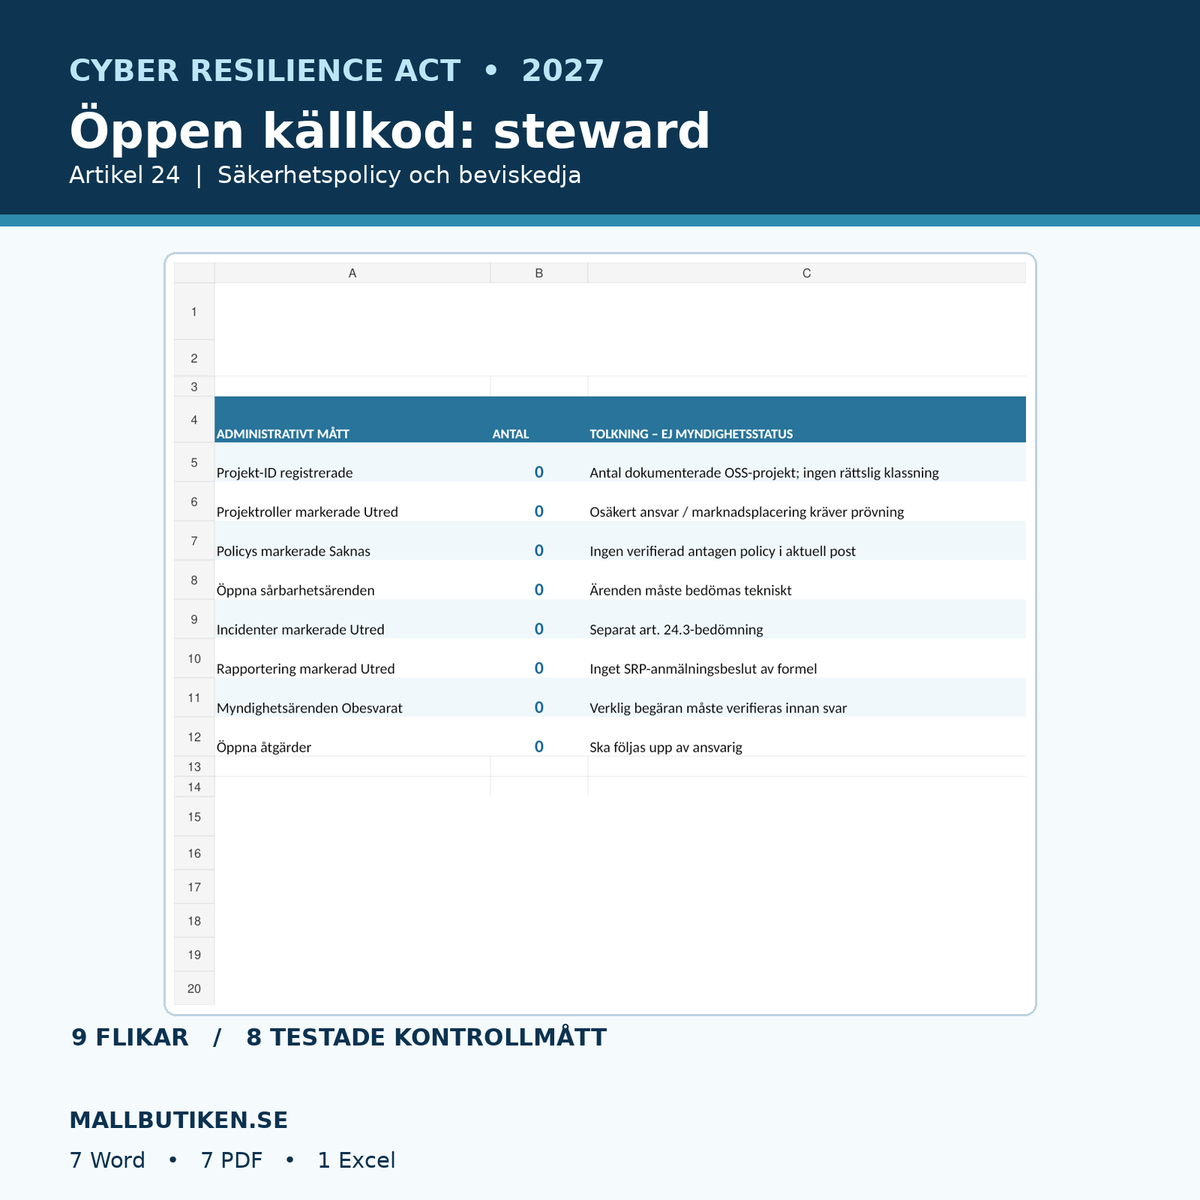
| 08. Excel-register | Nio flikar och åtta formelbaserade administrativa KPI:er. | XLSX |
Excel med nio flikar och åtta administrativt testade mått
Flikarna heter Översikt, Projekt och roller, Policys, Sårbarheter, Incidenter, Rapportering, Myndighetsärenden, Åtgärder samt Källor och guide. Översikten räknar registrerade projekt, oklara rollbedömningar, saknade policys, öppna sårbarheter, incidenter som kräver utredning, oklara rapporteringsärenden, obesvarade myndighetsärenden och öppna åtgärder.
Samtliga åtta värden är 0 i originalfilen. Separata syntetiska testposter gav förväntat 1 för alla åtta mått. Testuppgifterna är inte med i kundversionen. Ingen automatisk juridisk klassning, extern verifiering, rapportering eller myndighetsgodkännande sker.
Så använder du dokumenten
- Inventera varje FOSS-projekt, utgivare, stödorganisation, licens- och kommersiell verksamhetskontext.
- Pröva om varje faktisk relation är steward, tillverkare eller inte omfattas. Spara grund och källa.
- Anpassa, anta och versionera cybersäkerhetspolicyn med konkret säkerhetskanal och kod-/releasebevis.
- Inför privat sårbarhetsmottagning, triage, patchning, regressionsprovning och säker disclosure till communityn.
- Förbered rapporteringsbedömningen inför 11 december 2027. Skilj aktiv exploatering från allvarliga incidenter i stewardens utvecklingsinfrastruktur.
- Skapa process för motiverade myndighetsbegäranden och samla verifierbara, dataskyddade bevis.
- Uppdatera Excel, följ upp åtgärder och låt rätt person fatta manuellt godkännande om varje ärende.
Vanliga frågor om CRA och open source stewards
Är en ideell förening automatiskt undantagen från CRA?
Nej. Den juridiska rollen och verksamheten avgör. En juridisk person som systematiskt stödjer relevanta OSS-projekt kan vara en steward även utan eget vinstsyfte, men det krävs individuell bedömning per projekt.
Gäller samma CE-krav för stewards och produkttillverkare?
Nej. Artikeln 24 omfattar separata skyldigheter. En steward måste inte automatiskt uppfylla alla tillverkarens CE-, SBOM- och produktkrav. Om organisationen också är tillverkare för en annan produkt kan andra krav gälla där.
När börjar stewardens skyldighet att anmäla till ENISA?
Artikel 24.3 börjar tillämpas 11 december 2027. Tillverkarnas artikel 14 började gälla redan 11 september 2026. De två datumgrupperna får inte blandas ihop.
Måste alla säkerhetsbuggar skickas till ENISA?
Nej. Det krävs en rättslig bedömning av bland annat faktisk aktiv exploatering, stewardens delaktighet eller en särskild allvarlig incident i stewardens utvecklingsinfrastruktur.
Räcker en generisk säkerhetspolicy?
Nej, om den inte dokumenterar de faktiska säkerhets- och sårbarhetsprocesser som artikel 24.1 kräver, och inte kan styrkas genom verkliga ansvar, versioner och arbetsbevis. Mallen ska anpassas till organisationen.
Skapar paketet en faktisk ENISA-rapport?
Nej. Dokument 04 ger intern rättslig och teknisk beredskap. Faktisk rapportering måste ske i rätt officiell kanal av behörig person, och bara verkliga kvittenser förs in.
Vad händer om myndigheten kräver vår policy?
Verifiera myndighetens identitet och vilken rättslig begäran som gjorts. Använd dokument 05 för att samla antagen policy, faktisk beviskedja, svarsbeslut och kvittens enligt artikel 24.2.
Finns alla fem arbetsmallar på engelska?
Nej. De fem arbetsmallarna och Excel är svenska. En svensk användarguide och en separat English User Guide ingår, inte fullständig översättning av alla arbetsdokument.
Rättskällor, transparens och juridisk kontroll
EU-förordning 2024/2847 – originaltext, artikel 3.14/24/71 · EU-kommissionen: CRA och öppen källkod · EU-kommissionen: CRA-rapportering · ENISA SRP – datum och anmälan · Linux Foundation/OpenSSF – praktiskt steward-arbete (icke-bindande).
Version 1.0, AI-assisterad juridisk källkontroll 11 november 2026. Ingen extern juristgranskning, faktisk klassning av en organisation, penetrationstest, cyberaudit, CE-intyg eller verklig myndighetsanmälan har utförts. Revidera källorna vid senare vägledningar och rättsliga ändringar. Leverans som ZIP först när utkastet eventuellt publiceras och Shopify Digital Products-filer kopplats separat.