
Kyberturvallisuusasetus 2026/2027 – raportointi, SBOM ja kyberturvallisuusvaatimukset

Lyhyt vastaus: Kyberturvallisuussäädös (Cyber Resilience Act, CRA), asetus (EU) 2024/2847, asettaa horisontaaliset kyberturvallisuusvaatimukset digitaalisia elementtejä sisältäville tuotteille. Artiklan 14 mukaiset raportointivelvollisuudet ovat olleet voimassa 11. syyskuuta 2026 alkaen, kun taas asetuksen pääosaa aletaan soveltaa 11. joulukuuta 2027.
Mitä tuotteita tämä koskee?
CRA koskee laajasti ottaen EU:n markkinoille saatettavia tuotteita, joissa on digitaalisia elementtejä. Tämä voi sisältää sekä laitteistoja että ohjelmistoja sekä komponentteja. Tarkat poikkeukset ja luokitukset on tarkistettava kyseisen tuotteen osalta.
Tärkeät päivämäärät
| Päivämäärä | Vaatimus |
|---|---|
| 11. kesäkuuta 2026 | Vaatimustenmukaisuuden arviointilaitosten ilmoittamista koskevia säännöksiä alettiin soveltaa. |
| 11. syyskuuta 2026 | Aktiivisesti hyödynnettyjen haavoittuvuuksien ja vakavien poikkeamien raportointivelvollisuudet tulivat voimaan. |
| 11. joulukuuta 2027 | CRA:n pääosaa aletaan soveltaa. |
Raportointi syyskuusta 2026 alkaen
Komission ohjeistuksen mukaan valmistajan on jätettävä ensi-ilmoitus 24 tunnin kuluessa tiedonsaannista ja täydellinen ilmoitus 72 tunnin kuluessa soveltamisalaan kuuluvissa tilanteissa. Tämän jälkeen loppuraportti voidaan vaatia CRA:n määräaikojen mukaisesti.
Mitä yritysten on rakennettava?
- tuotteen kyberturvallisuusriskien arviointi,
- haavoittuvuuksien hallinta ja koordinoitu haavoittuvuuksien julkistaminen (coordinated vulnerability disclosure),
- ohjelmistokomponenttien inventaario ja tarvittaessa SBOM,
- tietoturvapäivitysten ja tukikauden prosessi,
- tekninen dokumentaatio ja todisteet vaatimustenmukaisuudesta,
- poikkeamien ja haavoittuvuuksien raportointi selkeine rooleineen ja eskalointiprosesseineen.
CRA verrattuna NIS2:een
CRA on ensisijaisesti tuotekeskeinen ja kohdistaa vaatimuksia digitaalisia elementtejä sisältävien tuotteiden talouden toimijoille. NIS2 on toiminta- ja organisaatiokeskeinen ja koskee tietyntyyppisiä yhteiskunnan kannalta kriittisiä tai tärkeitä toimintoja. Yritys voi siksi joutua hallinnoimaan molempia säädöksiä samanaikaisesti.
Usein kysyttyjä kysymyksiä
Koskeeko CRA jo vuonna 2026?
Kyllä, tietyt osat koskevat jo. Artiklan 14 mukaista raportointia alettiin soveltaa 11. syyskuuta 2026.
Koskevatko kaikki muut tuotevaatimukset jo?
Eivät. Pääsääntö on, että asetusta sovelletaan täysimääräisesti 11. joulukuuta 2027 alkaen.
Onko SBOM nimenomaan yksi universaali formaatti?
Ei. Yrityksen on dokumentoitava komponentit ja haavoittuvuudet tavalla, joka täyttää sovellettavat vaatimukset ja tukee riski- ja haavoittuvuuksien hallintaa.
Katso CRA Compliance 2026/2027.
Aiheeseen liittyviä oppaita
- Mitkä yritykset kuuluvat NIS2:n piiriin?
- NIS2 ja toimittajasopimukset
- EU-vaatimustenmukaisuus 2026/2027
Lisää työmateriaaleja: Katso lisää malleja EU-vaatimustenmukaisuuteen ja tuotesääntöihin.
Tuotekohtainen lisäohje: RED-direktiivin erityisiä kyberturvallisuusvaatimuksia on sovellettu asianomaisiin radiolaitteisiin 1. elokuuta 2025 lähtien, ja delegoitu asetus (EU) 2022/30 kumotaan 11. joulukuuta 2027. Radiotoimintojen, tietosuojan, EN 18031:n ja CRA-siirtymän arviointiin tutustu RED-direktiiviä, radioleluja ja CRA-siirtymää käsittelevään oppaaseemme.
Pilvitaustan rajaus: Yhdistetyn tuotteen pilviriippuvuudet voivat vaatia erillisen arvion CRA:n muiden velvoitteiden lisäksi. Lue opas aiheesta milloin pilvitausta on RDPS ja miten se eroaa SaaS-palvelusta.
Lähteet
Opas sisältää yleistä tietoa, eikä se ole oikeudellista tai teknistä neuvontaa yksittäiselle tuotteelle.
Artikkelin asiakirjapohjat
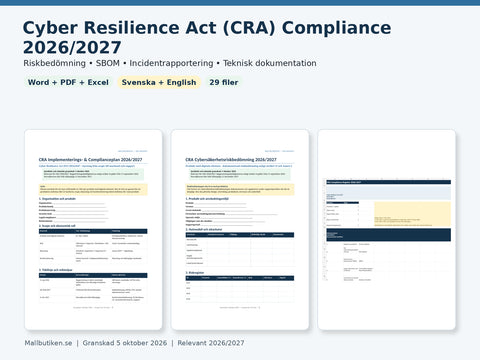
Cyber Resilience Act (CRA) -vaatimustenmukaisuus 2026/2027 – ruotsi + englanti | Riskienarviointi, SBOM ja poikkeamien raportointi Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
Katso asiakirjapohja: Cyber Resilience Act (CRA) -vaatimustenmukaisuus 2026/2027 – ruotsi + englanti | Riskienarviointi, SBOM ja poikkeamien raportointi Word/PDF/Excel
Lue lisää aiheesta
 Oppaita yrityksille – sopimukset, HR, tekoäly ja vaatimustenmukaisuus
CRA SBOM ja riskiarviointi 2026/2027 – askel askeleelta -opas
Käytännön CRA-opas: näin rakennatte SBOM-luettelon, dokumentoitte kyberturvallisuusriskit ja yhdistätte komponentit haavoittuvuuksien hallintaan vu...
 Oppaita yrityksille – sopimukset, HR, tekoäly ja vaatimustenmukaisuus
Mitkä yritykset kuuluvat NIS2-direktiivin ja kyberturvallisuuslain soveltamisalaan?
Näin ruotsalaiset toimijat arvioivat, kuuluvatko ne kyberturvallisuuslain piiriin: sektori, sijoittautuminen, koko, erityistapaukset, olennaiset/tä...
 Oppaita yrityksille – sopimukset, HR, tekoäly ja vaatimustenmukaisuus
NIS2 ja toimittajasopimukset – mitä kyberturvallisuusvaatimuksia tulisi sopia?
Näin NIS2-direktiivin piiriin kuuluvat toimijat voivat sopia toimittajaturvallisuudesta: poikkeamat, alihankkijat, pääsynhallinta, haavoittuvuudet,...


