Svenska Dokumentmallar
AML/KYC & rahanpesun noudattaminen 2026/2027 – Ruotsi + englanti | Riskiarviointi, KYC, PEP & goAML Word/PDF/Excel
AML/KYC & rahanpesun noudattaminen 2026/2027 – Ruotsi + englanti | Riskiarviointi, KYC, PEP & goAML Word/PDF/Excel
- Tiedostomuoto
- DOCX, PDF, XLSX
- Asiakirjan kieli
- Ruotsi
- Tiedostojen määrä
- 15
Digitaalinen lataus. Fyysistä tuotetta ei lähetetä.
Noudon saatavuutta ei voitu ladata
Asiakirjamallista
AML/KYC & rahanpesun vastainen compliance 2026/2027 – täydellinen 2-in-1-paketti ruotsiksi + englanniksi
Täydellinen työ- ja asiakirjapaketti ruotsalaisille rahanpesusääntelyn piiriin kuuluville toimijoille. Paketti on rakennettu yhdistämään yleinen riskiarviointi, asiakkaan tunteminen (KYC), tosiasiallinen edunsaaja, PEP, asiakasriskien luokittelu, tehostetut toimenpiteet, jatkuva seuranta, epäilyjen arviointi, goAML, vaitiolovelvollisuus, sisäinen valvonta, koulutus, tietosuoja ja asiakirjojen säilyttäminen johdonmukaiseksi compliance-prosessiksi.
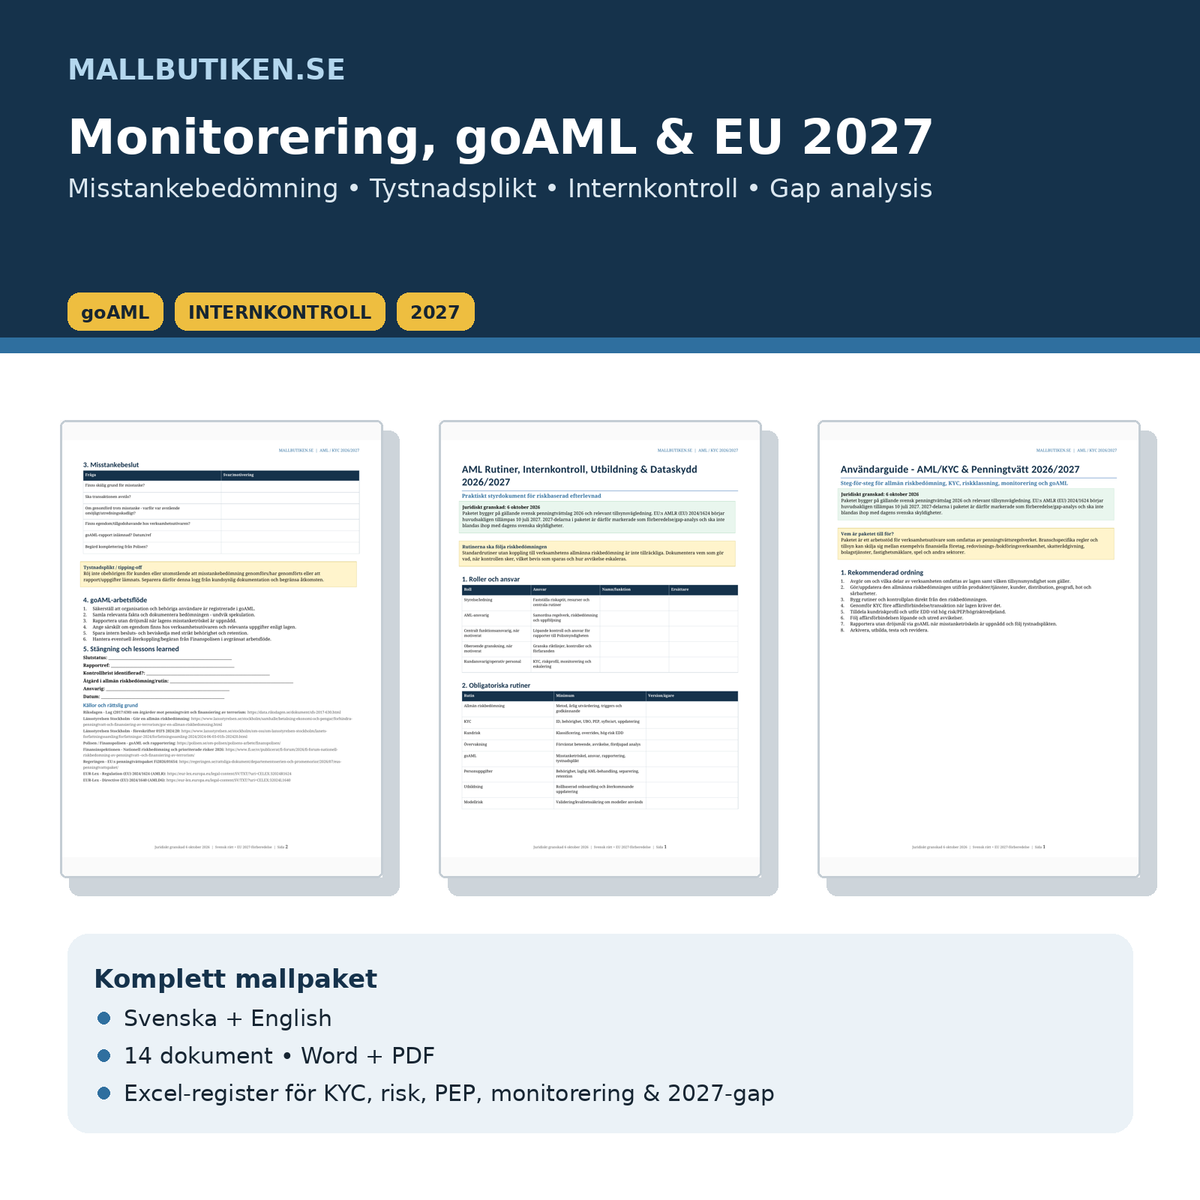
2-in-1: seitsemän asiakirjaa on saatavilla sekä ruotsinkielisenä että englanninkielisenä versiona. Saat 14 asiakirjamallia Word + PDF -muodossa sekä edistyneen Excel-rekisterin – yhteensä 29 toimitettavaa tiedostoa. Word/PDF-sarja käsittää yhteensä 40 A4-sivua ruotsiksi + englanniksi per formaattisarja.
Paketti on laadittu voimassa olevan Ruotsin rahanpesun ja terrorismin rahoittamisen estämistä koskevan lain (2017:630), asiaankuuluvan valvontaohjeistuksen sekä viranomaisten vuonna 2026 kuvaaman riskiympäristön mukaisesti. EU:n AMLR (EU) 2024/1624 tulee pääosin sovellettavaksi 10. heinäkuuta 2027. Tämän vuoksi vuoden 2027 osio on merkitty erikseen valmisteluksi ja gap-analyysiksi – ei väitteeksi siitä, että ehdotettu Ruotsin vuoden 2027 laki olisi jo voimassa.
Tämä sisältyy pakettiin
| Asiakirja | Ruotsi | English | Tarkoitus |
|---|---|---|---|
| Compliance-suunnitelma & soveltamisarviointi | 3 sivua | 3 sivua | Soveltamisala, valvonta, vastuu, vuosikello ja 2027-muutoksen hallinta. |
| Yleinen AML/CFT-riskiarviointi | 3 sivua | 3 sivua | Tuotteet/palvelut, asiakastyypit, jakelu, maantiede, uhat ja haavoittuvuudet. |
| KYC, tosiasiallinen edunsaaja & PEP | 3 sivua | 3 sivua | Identiteetti, valtuutus, UBO, omistusrakenne, tarkoitus/luonne, PEP ja korkean riskin kolmannet maat. |
| Asiakasriski & tehostetut toimenpiteet | 2 sivua | 2 sivua | Riskiprofiili, EDD, johdon hyväksyntä ja dokumentoitu asiakashyväksyntä. |
| Seuranta, epäilyjen arviointi & goAML | 2 sivua | 2 sivua | Poikkeama-analyysi, raportointipäätös, vaitiolovelvollisuus ja goAML-työvaihe. |
| Rutiinit, sisäinen valvonta, koulutus & tietosuoja | 3 sivua | 3 sivua | Roolit, valvontasuunnitelma, koulutus, säilytys ja malliriski. |
| Yksityiskohtainen käyttöopas | 4 sivua | 4 sivua | Vaiheittaiset ohjeet, yleiset valvontapuutteet ja EU 2027 -valmistautuminen. |
| AML/KYC Compliance-rekisteri – Excel | XLSX | Dashboard + riski, asiakkaat, KYC, PEP, seuranta, SAR/goAML-päätökset, säilytys, valvonta ja 2027-gap. | |
Dokumentoitu politiikka ei riitä, jos se ei ole linjassa yrityksen todellisten riskien ja asiakastapausten kanssa. Paketti linkittää siksi yrityksen yleisen riskiarvioinnin → asiakasriskin → KYC/UBO/PEP-tiedot → seurannan → epäilyjen arvioinnin → goAML-raportoinnin → sisäisen valvonnan ja säilytyksen. Excel-rekisteri tarjoaa lisäksi operatiivisen ohjauspaneelin seurantaa varten.
Kenelle paketti on tarkoitettu?
Paketti on tarkoitettu yrityksille, jotka todellisuudessa kuuluvat Ruotsin rahanpesulainsäädännön piiriin. Tämä voi riippua toiminnan tyypistä ja alasta. Esimerkkejä kyseisistä sektoreista ovat rahoitusyhtiöt sekä tietyt tilintarkastus-, kirjanpito-, vero-, yhtiöpalvelu-, kiinteistönvälitys-, rahapeli- ja muut liiketoiminnot. Mallin käyttäminen ei itsessään tee yrityksestä raportointivelvollista. Tarkista aina rahanpesulain 1 luvun 2 § sekä kyseiseen toimintaan sovellettava valvova viranomainen/määräys.
Yleinen riskiarviointi – perusta kaikelle muulle
Rahanpesulaki edellyttää, että toimija arvioi, miten yrityksen tuotteita ja palveluja voidaan käyttää rahanpesuun tai terrorismin rahoittamiseen ja kuinka suuri riski on. Arvioinnissa on otettava erityisesti huomioon tuotteet/palvelut, asiakkaat, jakelukanavat ja maantieteelliset riskitekijät, ja se on laadittava siten, että se voi toimia perustana rutiineille ja muille toimenpiteille.
Malli auttaa dokumentoimaan:
- yrityksen koon, luonteen ja laajuuden,
- tuotteet ja palvelut,
- asiakastyypit ja omistusrakenteet,
- etä-/asiamies-/digitaalisen jakelun,
- maantieteellisen altistumisen,
- uhat ja haavoittuvuudet,
- inherentin ja jäljellä olevan riskin,
- valvontatoimenpiteiden suunnittelun ja tehokkuuden,
- toimenpidesuunnitelman ja vastuun.
Länsstyrelsenin (lääninhallituksen) ajankohtainen ohjeistus ilmoittaa, että yleinen riskiarviointi on arvioitava säännöllisesti, vähintään kerran vuodessa, ja tarvittaessa useammin, kun toiminta tai riskikuva muuttuu.
KYC – identiteetti, valtuutus ja tosiasiallinen edunsaaja
KYC-malli menee pidemmälle kuin pelkkä asiakaslomake. Se dokumentoi asiakkaan identiteetin, edustajat ja valtuutuksen, tosiasiallisen edunsaajan, omistus- ja kontrollirakenteen, liikesuhteen tarkoituksen ja luonteen sekä käyttäytymisen, jota suhteelta voidaan odottaa.
Tosiasiallista edunsaajaa koskevan selvityksen on nykyisen Ruotsin lain mukaan sisällettävä vähintään haku tosiasiallisten edunsaajien rekisteristä, kun se on sovellettavissa. Rekisteriosuma ei välttämättä riitä kaikissa tilanteissa – riskiperusteisesti voidaan tarvita lisäselvityksiä.
PEP – ei vain valintaruutu
Syventävä katsaus Ruotsin voimassa olevaan lakiin: Lue oppaamme PEP-tarkastuksesta 2026, johon kuuluu tehostettu asiakkaan tunteminen, lähipiiri, 18 kuukauden sääntö ja käytännön tarkistuslista. Opas erottaa nykyiset PEP-vaatimukset EU-säännöistä, jotka tulevat sovellettavaksi vuonna 2027.
Jos asiakas tai tosiasiallinen edunsaaja on poliittisesti vaikutusvaltainen henkilö, vaaditaan erityistoimenpiteitä. Paketissa on siksi erillinen PEP-portti seuraaville:
- PEP, perheenjäsen ja tunnettu yhteistyökumppani,
- asianmukaiset toimenpiteet varojen/omaisuuden alkuperän selvittämiseksi,
- tehostettu jatkuva seuranta,
- toimivaltaisen päättäjän hyväksyntä,
- aiemman PEP-statuksen seuranta.
Ruotsin nykyinen laki määrää, että PEP-toimenpiteitä on jatkettava 18 kuukauden ajan sen jälkeen, kun henkilö on lakannut toimimasta julkisessa tehtävässä, ja sen jälkeenkin, jos jäljellä oleva riski on edelleen korkea.
Asiakasriski ja tehostetut toimenpiteet – EDD
Asiakkaan riskiprofiilin on perustuttava sekä yleiseen riskiarviointiin että konkreettiseen asiakkaan tuntemiseen. Paketti auttaa dokumentoimaan asiakastyypin, omistuksen, maantieteen, PEP-statuksen, jakelun, tuotteen/palvelun, transaktio-/aktiviteettimallit, taloudellisen tilanteen ja varojen alkuperän.
Korkean riskin tapauksissa on suoritettava kattavampia tarkastuksia. Korkean riskin kolmansien maiden osalta malli sisältää erityisiä kenttiä lisäasiakas-/UBO-tiedoille, tarkoitukselle ja luonteelle, taloudelliselle tilanteelle, varojen alkuperälle (source of funds) ja johdon hyväksynnälle.
Seuranta, poikkeamat ja epäilyjen arviointi
Jatkuva seuranta on oma osionsa pakettia. Tapaus alkaa siitä, mitä todellisuudessa on havaittu ja mikä käyttäytyminen oli odotettua. Sen jälkeen dokumentoidaan syventävä KYC, mahdollinen selitys, yhteys, varojen alkuperä (source of funds/assets) ja tunnetut riskitypologiat.
Jos arviointi johtaa perusteltuun syyhyn epäillä rahanpesua tai terrorismin rahoittamista, relevantit olosuhteet on Ruotsin lain mukaan raportoitava Polismyndighetenille (Poliisiviranomaiselle) viipymättä. Rahoitustiedusteluyksikkö käyttää goAML-järjestelmää raportointiin raportointivelvollisilta organisaatioilta.
Vaitiolovelvollisuus / tipping-off
Paketin epäilyloki on tarkoituksella erotettu asiakkaan nähtävillä olevista KYC-asiakirjoista. Toimija ei saa luvattomasti paljastaa asiakkaalle tai ulkopuolisille, että epäilyjen arviointi on suoritettu/suoritetaan tai että tietoja on luovutettu viranomaiselle.
Tietosuoja ja asiakirjojen säilyttäminen
Nykyinen Ruotsin rahanpesulaki sisältää erityissääntöjä henkilötietojen käsittelystä. Asiakkaan tuntemista koskevat asiakirjat ja tiedot sekä olennaiset transaktiot on normaalisti säilytettävä viisi vuotta lain määräämästä aloituspisteestä. Jos se on tarpeen rahanpesun tai terrorismin rahoittamisen estämiseksi, havaitsemiseksi tai tutkimiseksi, tiettyjä tietoja voidaan säilyttää pidempään, mutta kokonaisaika ei nykyisten sääntöjen mukaan saa ylittää kymmentä vuotta.
Excel-tiedosto sisältää siksi erillisen säilytysrekisterin, joka laskee tavallisen viiden vuoden määräajan ja erottaa sen erillisestä päätöksestä pidennetystä säilytysajasta.
Sisäinen valvonta, koulutus ja malliriski
Ohjausasiakirja sisältää roolit johdolle, AML-vastuulliselle, keskitetylle toimintovastaavalle sekä riippumattomalle tarkastukselle silloin, kun toiminnan koko ja luonne sitä vaativat. Mukana on myös valvontasuunnitelma KYC-tiedostoille, asiakasriskille, PEP/EDD-toiminnoille, seurannalle, goAML-päätöksille, tieto-oikeuksille, säilytykselle ja koulutukselle.
Jos toiminnassa käytetään malleja riskiarviointiin, riskien luokitteluun tai seurantaan, mukana on erityinen valvontapiste malliriskien hallinnalle ja laadunvarmistukselle.
Excel-rekisteri – operatiivista compliancea pelkkien asiakirjojen sijaan
Mukana toimitettava XLSX-tiedosto sisältää:
- Dashboardin keskeisillä tunnusluvuilla,
- Business Risk Assessment -osion,
- Products & Services,
- Customer Register,
- KYC & UBO,
- PEP & High Risk,
- Monitoring,
- Suspicion Decision Log,
- Retention,
- Training & Controls,
- 2027 Gap Analysis,
- Evidence Checklist ja lähteet.
Riskitasot, säilytyspäivämäärät ja useat valvontaindikaattorit ovat kaavaohjattuja. Työkirja on luotu käytettäväksi elävänä rekisterinä – ei vain esimerkkinä.
EU AMLR 10. heinäkuuta 2027 alkaen – selkeästi erotettuna nykyisestä oikeudesta
EU-asetus (EU) 2024/1624 on hyväksytty ja tulee pääosin sovellettavaksi 10. heinäkuuta 2027. Samalla Ruotsin hallitus on vuoden 2026 aikana esittänyt ehdotuksia Ruotsin lain mukauttamiseksi, muun muassa korvaamalla nykyisen rahanpesulain ja laajentamalla tiettyjä velvoitteita.
Koska Ruotsin lopullinen lainsäädäntö voi vielä muuttua, paketin vuoden 2027 osio on muotoiltu gap-analyysiksi ja muutosten hallintasuunnitelmaksi. Se erottaa nimenomaisesti:
- Ruotsin vuoden 2026 lain mukaiset vaatimukset,
- EU-säännöt, jotka on jo päätetty mutta tulevat sovellettavaksi 2027,
- Ruotsin lakiehdotukset, jotka on vahvistettava parlamentin päätöksen jälkeen.
Ajankohtainen riskikuva 2026
Vuonna 2026 julkaistu kansallinen riskiarviointi kuvaa korkeampaa yleistä rahanpesun ja terrorismin rahoittamisen riskitasoa Ruotsissa kuin viisi vuotta sitten. Mallipaketti on siksi rakennettu siten, että siihen voidaan syöttää ajankohtaista viranomaistietoa ja omia kokemuksia riskiarviointimalliin sen sijaan, että hyödynnettäisiin vanhentuneita vakio-oletuksia.
Usein kysytyt kysymykset
Onko tämä KYC-malli kaikille yrityksille?
Ei. Paketti on suunniteltu ensisijaisesti toimijoille, jotka kuuluvat rahanpesusääntelyn piiriin. Muilla yrityksillä voi olla muita syitä tunnistaa asiakkaita, mutta pakettia ei tule pitää todisteena siitä, että rahanpesulaki koskee niitä.
Sisältyykö yleinen riskiarviointi?
Kyllä. Se on yksi pääkomponenteista ja on rakennettu tuotteiden/palveluiden, asiakkaiden, jakelukanavien, maantieteen, uhkien, haavoittuvuuksien, valvontatoimenpiteiden ja jäljellä olevan riskin ympärille.
Sisältyvätkö tosiasiallinen edunsaaja ja PEP?
Kyllä. KYC-asiakirjat sisältävät UBO/tosiasiallisen edunsaajan tiedot, omistusrakenteen, PEP-statuksen, perheenjäsenen/tunnetun yhteistyökumppanin, EDD-toimenpiteet ja toimivaltaisen johdon hyväksynnän.
Voinko raportoida suoraan Poliisille mallin avulla?
Malli tukee sisäistä arviointia ja dokumentointia. Itse raportointi tehdään Poliisin goAML-järjestelmään sovellettavan prosessin mukaisesti. Paketti ei korvaa rekisteröitymistä tai viranomaisen järjestelmälomakkeita.
Kuinka kauan KYC-aineistoa on säilytettävä?
Nykyisen Ruotsin rahanpesulain mukaan olennaiset KYC- ja transaktiotiedot on normaalisti säilytettävä viisi vuotta lain määräämästä aloituspisteestä. Erityisolosuhteet voivat oikeuttaa pidempään säilytykseen, kuitenkin enintään kymmeneen vuoteen nykyisten sääntöjen mukaan.
Ovatko vuoden 2027 säännöt jo Ruotsin lakia?
Eivät. AMLR on hyväksytty EU-oikeus ja se tulee pääosin sovellettavaksi 10. heinäkuuta 2027. Ruotsin vuoden 2026 lakiehdotukset on erotettava lopullisesti hyväksytystä Ruotsin laista. Siksi paketti sisältää erillisen 2027-gap-analyysin.
Sisältyykö Excel?
Kyllä. Tämä tuote on yksi niistä tapauksista, joissa Excel tuo selkeää toiminnallisuutta elävän asiakasrekisterin, riskilokin, seurannan, säilytysaikojen ja toteutuksen seurannan muodossa.
Muoto ja toimitus
- 14 asiakirjamallia – 7 ruotsinkielistä + 7 englanninkielistä.
- 28 asiakirjatiedostoa – DOCX + PDF.
- 1 edistynyt Excel-työkirja (XLSX).
- Yhteensä 29 tiedostoa.
- 40 A4-sivua per formaattisarja SV+EN.
- Digitaalinen tuote – fyysistä tuotetta ei lähetetä.
Oikeudellinen perusta ja viranomaislähteet
- Laki (2017:630) rahanpesun ja terrorismin rahoittamisen estämisestä
- Länsstyrelsen – yleinen riskiarviointi
- Poliisi / Rahoitustiedusteluyksikkö – goAML ja raportointi
- Finansinspektionen (Finanssivalvonta) – kansallinen riskiarviointi 2026
- Hallitus – EU:n rahanpesupaketti Fi2026/01654
- Asetus (EU) 2024/1624 – AMLR
- Direktiivi (EU) 2024/1640 – AMLD6