

Svenska Dokumentmallar
Patchhantering & Sårbarhetsregister – Riskprioritering, test och Excel | Word/PDF
Patchhantering & Sårbarhetsregister – Riskprioritering, test och Excel | Word/PDF
- File format
- DOCX, PDF, XLSX
- Document language
- Fem svenska huvudmallar svensk användarguide och English User Guide
- Number of files
- 7
Digital download. No physical product is shipped.
Couldn't load pickup availability
About this template
Patchhantering & Sårbarhetsregister – professionellt mallpaket i Word, PDF och Excel för säkerhetsuppdateringar. Ta kontroll över hur IT-sårbarheter dokumenteras, prioriteras, åtgärdas och verifieras. För svenska företag, IT-ansvariga, systemägare och driftorganisationer som behöver tydliga beslutsunderlag, spårbara kontrollpunkter och dokumenterade riskundantag.
Detta är redigerbara administrativa dokumentmallar – inte en sårbarhetsskanner, ett patchverktyg, en automatiserad riskanalys eller en certifiering. Paketet kan användas tillsammans med befintliga system för tillgångsregister, övervakning och ändringshantering.
Vad är patchhantering och sårbarhetsprioritering?
Patchhantering omfattar att identifiera relevanta säkerhetsuppdateringar, avgöra vilka installationer som faktiskt påverkas, prioritera utifrån risk, planera test och införande samt kontrollera det verkliga resultatet. En sårbarhet i en produktbulletin innebär inte att alla installationer är sårbara. Därför ingår fält för systemversion, tillgångs-ID, leverantörsreferens, exponeringsyta och osäkerhet.
01. Paketets innehåll
15 kundfiler i en ZIP: fem svenska arbetsdokument, en svensk användarguide och en separat English User Guide – alla sju levererade i redigerbart Word-format (DOCX) och som motsvarande sökbar PDF – samt en Excelarbetsbok (XLSX) med nio flikar. Det är sju unika dokument i två format, inte 14 olika mallar.
02. Vad filerna innehåller
Patchpolicy och ansvarsfördelning, sårbarhetsbedömning med riskprioritering, patchplan inklusive tester och återgång, riskundantag med kompenserande kontroller, verifierings- och avslutsprotokoll, två användarguider och Excelregister. Dashboard summerar manuellt registrerade poster och deras status; inga system genomsöks eller uppdateras automatiskt.
De fem arbetsmallarna
- Patchpolicy & ansvar: bestäm vilka tillgångar som omfattas, källor till sårbarhetsinformation, ansvariga roller, intern reaktionstid efter riskbedömning och beslutsmandat för avvikelser.
- Sårbarhetsbedömning & riskprioritering: dokumentera leverantörsavisering, eventuellt CVE-ID, påverkade produktversioner, teknisk exponering, affärskonsekvens, tidsplan och kvarstående risk.
- Patchplan, test & återgång: planera driftfönster, kompatibilitetskontroll, testscenarier, tekniskt möjlig återgång, behörigt GO/NO-GO-beslut och versionskontroll efter genomförande.
- Riskundantag & kompenserande kontroller: beskriva varför en patch behöver skjutas upp, vilka temporära skydd som införs, vem som accepterar kvarvarande risk och när undantaget senast ska omprövas.
- Patchverifiering & avslutsprotokoll: registrera observerad version, faktiskt testresultat, efterkontroll, kvarstående sårbarheter, evidens och behörig avslutsattest.
Guider och språk
Svensk användarguide: arbetsordning från systeminventering och riskbedömning till patchplan, uppföljning och slutlig kontroll. English User Guide: instruktioner på engelska för användning av de svenska huvudmallarna. Huvudmallarna är inte översatta till engelska, och den engelska guiden utgör ingen anpassning till utländsk rätt.
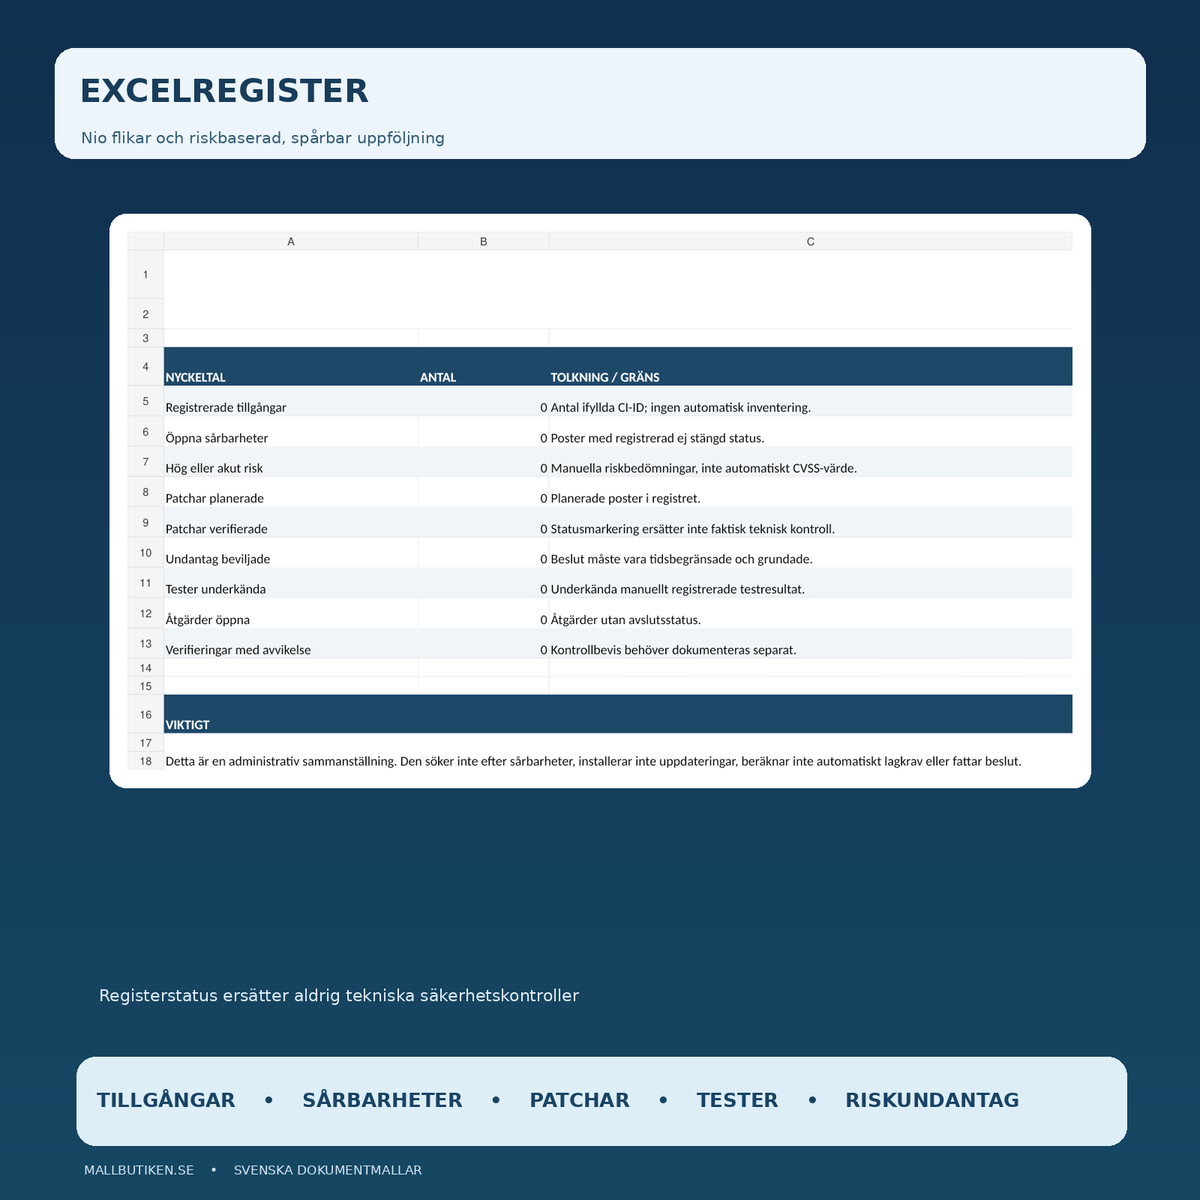
Excelregister med nio flikar
Arbetsboken innehåller Dashboard, Läs mig, Tillgångar, Sårbarheter, Patchar, Riskundantag, Tester, Åtgärder och Verifiering. Håll samman information med stabila CI-ID, VUL-ID, PATCH-ID och EXC-ID, registrera beslutsägare och koppla statusar till faktiska kontrollbevis.
Dashboard visar nio nyckeltal: registrerade tillgångar, öppna sårbarheter, höga eller akuta risker, planerade och verifierade patchar, beviljade undantag, underkända tester, öppna åtgärder samt verifieringar med avvikelse. Nyckeltalen baseras på manuellt inlagda registeruppgifter. Att markera ”Verifierad” i Excel är inte likvärdigt med ett verkligt säkerhetstest eller en tekniskt bekräftad installation.
Så använder du paketet – steg för steg
- Inventera de berörda systemen och anteckna systemägare, produkt, verklig version och driftsmiljö.
- Kontrollera leverantörens sårbarhetsbulletin och om identifierad sårbarhet faktiskt berör installationen.
- Gör en dokumenterad riskbedömning utifrån teknisk exponering, möjlig exploatering, verksamhetspåverkan och befintligt skydd.
- Välj uppdatering, ersättningsåtgärd eller ett tidsbegränsat, riskägarbeslutat undantag med uppföljning.
- Planera kompatibilitetstest, driftfönster, användarkommunikation och en praktiskt prövad återgångslösning där det behövs.
- Utför åtgärder i behörig teknisk miljö, kontrollera faktisk version och bevara referenser till verifieringsunderlag.
- Stäng ärendet först efter verklig kontroll eller dokumentera tydligt vad som kvarstår, av vem det accepteras och när det ska ses över.
Rättsliga och tekniska förutsättningar
Riskanpassad säkerhet: om IT-tjänsten behandlar personuppgifter ställer GDPR artikel 32 krav på lämpliga tekniska och organisatoriska säkerhetsåtgärder med hänsyn till riskerna. Integritetsskyddsmyndigheten nämner bland annat uppdatering (patchning) och härdning som exempel på möjliga tekniska säkerhetsåtgärder. Läs IMY:s vägledning om säkerhetsåtgärder och GDPR i fulltext.
Teknisk god praxis: NIST SP 800-40 Rev. 4 beskriver systematisk hantering av patchar, prioritering och verifiering. Standarden är internationell teknisk vägledning och innebär inte i sig ett generellt bindande svenskt lagkrav eller en fast tidsgräns för alla patchar.
Begränsningar: vissa organisationer omfattas av särskilda sektorregler, avtal eller myndighetskrav. Dessa måste bedömas separat. Mallpaketet tilldelar inte automatiska patch-deadlines, godkänner inte riskundantag och ersätter inte teknisk säkerhetsgranskning. Inga hemligheter, lösenord eller åtkomsttoken ska fyllas i dokumenten.
Vanliga frågor
Vad är skillnaden mellan patchhantering och sårbarhetshantering?
Sårbarhetshantering omfattar upptäckt, bekräftelse, bedömning och uppföljning av svagheter. Patchhantering är en viktig möjlig åtgärd när en relevant tillgänglig uppdatering finns, men vissa svagheter kräver annan hantering.
Kan Excel kontrollera om en server är uppdaterad?
Nej. Excel samlar manuella poster och statusar. Faktisk systemversion och eventuella kvarstående sårbarheter måste kontrolleras i relevant tekniskt verktyg eller med annan dokumenterad metod.
Ingår ett sårbarhetsregister med CVE-referenser?
Ja. Registret har kolumner för leverantör eller CVE, riskklass, exponeringsfaktorer, status, ansvar och åtgärdsreferens. Fälten är tomma och fylls med era verkliga uppgifter.
Kan jag dokumentera ett beslut om uppskjuten säkerhetsuppdatering?
Ja. Riskundantagsmallen innehåller motivering, tid, beslutsägare, kompenserande kontroller och uppföljning. En registrerad motivering är inte i sig ett behörigt eller rättsligt tillräckligt godkännande.
Finns det en fast svensk lagstadgad deadline för alla patchar?
Nej, någon sådan generell tidsfrist fastställs inte i paketet. Tidsramar behöver bestämmas utifrån risk och eventuella särskilda tillämpliga regler eller avtal.
Är PDF-filerna ifyllningsbara?
PDF-filerna är sökbara läsversioner av Worddokumenten. Redigera mallarna i Word eller kompatibel ordbehandlare; interaktiva PDF-formulär utlovas inte.
Är mallarna certifierade enligt ISO eller NIS2?
Nej. Materialet är ett hjälpmedel för intern dokumentation och innebär ingen certifiering, myndighetsprövning eller garanterad efterlevnad.
Kompletterande dokument
För kontroll av systemberoenden finns CMDB & Konfigurationsregister (kan vara opublicerad). Vid ändringsbeslut finns IT-ändringsbegäran & Ändringsstyrning (kan vara opublicerad). För separat återläsningstest finns Backupplan & Återläsningstest. De här dokumenten kompletterar varandra, men utgör inte i sig en fullt införd IT-säkerhetsprocess.
Produktinformation och leverans
Produktversion 1.0, 29 oktober 2026. 15 digitala filer i ZIP. Svenska Word- och PDF-mallar, engelsk hjälpinstruktion, makrofritt Excelregister. AI-assisterad granskning av offentliga källor, ingen extern jurist- eller säkerhetskonsultgranskning. Digital filleverans aktiveras först när säljaren har kopplat ZIP-paketet till rätt Shopify-variant och kontrollerat nedladdningen.