Über die Dokumentvorlage
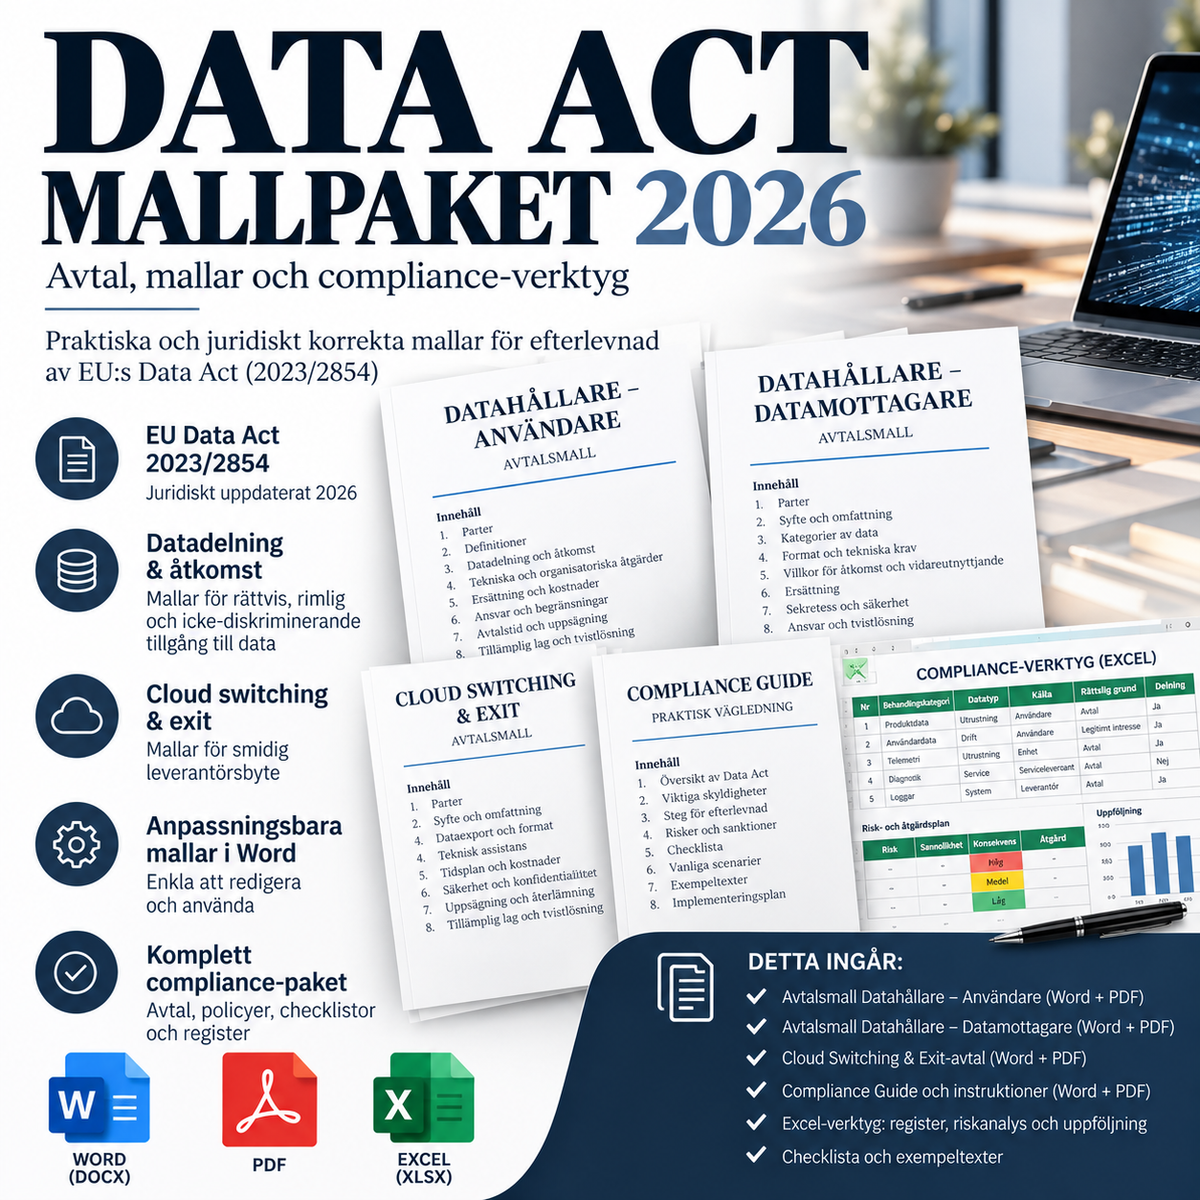
Data Act Vorlagenpaket 2026 – Verträge, Datenaustausch und Cloud Switching
Ein komplettes Compliance-Paket für Unternehmen, die vom EU Data Act (Verordnung (EU) 2023/2854) betroffen sind. Das Paket wurde für schwedische Unternehmen entwickelt, die mit vernetzten Produkten, damit verbundenen digitalen Diensten, Datenaustausch, Drittzugriffen oder Datenverarbeitungsdiensten wie Cloud, SaaS, PaaS und IaaS arbeiten.
Der Data Act ist seit dem 12. September 2025 anwendbar. Ab dem 12. September 2026 gelten zudem die spezifischen Designanforderungen nach Artikel 3.1 für vernetzte Produkte und damit verbundene Dienste, die nach diesem Datum in Verkehr gebracht werden. Das Paket ist auf dem Stand vom 2. Oktober 2026 und wurde rechtlich geprüft.
Inhalt – 9 Dateien
- Dateninhaber – Nutzer, Vertragsvorlage in Word (DOCX)
- Dateninhaber – Nutzer, PDF
- Dateninhaber – Datenempfänger, Vertragsvorlage in Word (DOCX)
- Dateninhaber – Datenempfänger, PDF
- Cloud Switching & Exit Addendum, Word (DOCX)
- Cloud Switching & Exit Addendum, PDF
- Data Act Compliance Guide & Checkliste 2026, Word (DOCX)
- Data Act Compliance Guide & Checkliste 2026, PDF
- Data Act Compliance 2026 – Excel-Tool mit Register, Nachverfolgung und Kontrolle
1. Vertrag zwischen Dateninhaber und Nutzer
Die erste Vertragsvorlage ist für die Beziehung zwischen demjenigen, der über leicht zugängliche Daten eines vernetzten Produkts oder eines verbundenen Dienstes verfügt, und dem Nutzer, der Rechte gemäß dem Data Act hat, bestimmt. Die Vorlage regelt unter anderem:
- Produktdaten und Daten verbundener Dienste
- Datenkatalog, Metadaten und technische Formate
- direkten und indirekten Zugriff
- APIs, Exportfunktionen und andere Schnittstellen
- kostenlosen Zugriff für den Nutzer, sofern vom Data Act gefordert
- die Nutzung nicht-personenbezogener Daten durch den Dateninhaber
- das Recht des Nutzers, die Weitergabe an Dritte zu verlangen
- personenbezogene Daten und das Verhältnis zur DSGVO
- Geschäftsgeheimnisse und Schutzmaßnahmen
- Sicherheitsbeschränkungen
- verbotene wettbewerbswidrige Datennutzung
- Vorfälle, Änderungen und Vertragsbeendigung
2. Vertrag zwischen Dateninhaber und Datenempfänger
Die zweite Vertragsvorlage wird verwendet, wenn ein Nutzer verlangt, dass ein Dateninhaber Daten einem externen Dritten zugänglich macht. Sie ist besonders relevant für Unternehmen, die Dienste auf Basis von IoT-, Fahrzeug-, Maschinen-, Energie-, Industrie- oder anderen Produktdaten entwickeln.
Die Vorlage enthält unter anderem Bestimmungen zu Anweisungen des Nutzers, Datenqualität, technischer Bereitstellung, zulässiger Nutzung, Weitergabe, Vergütung, Geschäftsgeheimnissen, personenbezogenen Daten, Sicherheit und nicht-diskriminierenden Bedingungen.
Angemessene Vergütung und KMU-Regelung
Wenn Artikel 9 des Data Act anwendbar ist, muss die Vergütung für die Bereitstellung von Daten zwischen Unternehmen nicht-diskriminierend und angemessen sein. Das Paket enthält eine spezielle Vergütungsanlage, in der Kosten für u. a. Formatierung, elektronische Übertragung und Speicherung dokumentiert werden können.
Wenn der Datenempfänger ein KMU oder eine qualifizierte gemeinnützige Forschungseinrichtung ist, kann die Vergütung gemäß Artikel 9.4 besonders begrenzt sein. Die Vorlage enthält daher spezielle Felder für den KMU-Status und den Kostennachweis.
3. Cloud Switching & Exit Addendum
Der Cloud-Teil ist für Verträge über Datenverarbeitungsdienste konzipiert, bei denen die Regeln des Data Act zum Anbieterwechsel anwendbar sind. Er kann beispielsweise als Anhang zu SaaS-, PaaS- oder IaaS-Verträgen genutzt werden und regelt unter anderem:
- Wechsel zu einem anderen Anbieter
- Portierung auf eine lokale IKT-Infrastruktur
- exportierbare Daten und digitale Assets
- Kündigungsfrist für die Einleitung des Wechsels
- Übergangszeitraum
- angemessene technische Unterstützung
- Betriebskontinuität
- Sicherheit während der Übertragung
- APIs und Exportformate
- Datenwiederherstellungszeitraum
- endgültige Löschung
- Wechselgebühren und der Übergang bis 2027
- Informationen über internationalen behördlichen Zugriff auf nicht-personenbezogene Daten
Wichtige Cloud-Daten
Der Data Act schreibt unter anderem vor, dass relevante Cloud-Verträge den Wechselprozess klar beschreiben. Die maximale Kündigungsfrist zur Einleitung des Wechselprozesses darf in der Regel zwei Monate nicht überschreiten, und der obligatorische maximale Übergangszeitraum beträgt normalerweise 30 Kalendertage. Zudem muss der Kunde einen Datenwiederherstellungszeitraum von mindestens 30 Kalendertagen nach dem Übergangszeitraum haben, sofern die Regeln anwendbar sind.
Ab dem 12. Januar 2027 müssen Wechselgebühren gemäß Artikel 29 vollständig abgeschafft sein. Bis dahin dürfen nur reduzierte Wechselgebühren innerhalb der vom Data Act festgelegten Grenzen erhoben werden.
4. Compliance Guide 2026
Der Guide unterstützt Unternehmen dabei festzustellen, inwieweit der Data Act auf die Organisation zutrifft und wie die Implementierung strukturiert werden kann. Er enthält unter anderem:
- Scope-Test für Rollen und Tätigkeiten
- wichtige Daten
- Produkt- und Dienstekartierung
- Datenkartierung
- Artikel 3-Designanforderungen
- Nutzerzugriff und Weitergabe an Dritte
- Geschäftsgeheimnisse
- Vergütung im B2B-Bereich
- unlautere einseitig auferlegte Datenbedingungen
- Cloud Switching
- schwedische ergänzende Gesetzgebung und aktueller Status
- Implementierungscheckliste
- Rechtsquellen und Leitlinien der EU-Kommission
5. Excel-Tool für die praktische Implementierung
Die Excel-Datei ist als Arbeitswerkzeug konzipiert, nicht nur als einfache Tabelle. Sie enthält separate Registerblätter für:
- Scope – Rollenbewertung und Anwendbarkeit
- Produkte – vernetzte Produkte und verbundene Dienste
- Datenkatalog – Produktdaten, Dienstdaten, Formate, Metadaten und Zugriff
- Anfragen – Register über Nutzer- und Drittanfragen
- Empfänger – Datenempfänger, Vergütung und Schutzmaßnahmen
- Cloud Switching – Kontrolle von Kündigungsfrist, Übergang, Export und Löschung
- Vertragsprüfung – Kontrolle des Risikos unlauterer Bedingungen gemäß Artikel 13
- Maßnahmen – Compliance-Plan mit Verantwortlichkeit, Priorität und Frist
- Quellen – primäre EU-Quellen und schwedischer Gesetzgebungsstatus
Die Startseite berechnet automatisch u. a. die Anzahl der kartierten Produkte, offene Zugriffsanfragen, aktive Datenempfänger, Cloud-Dienste mit Handlungsbedarf und offene Compliance-Maßnahmen.
Für vernetzte Produkte nach dem 12. September 2026
Artikel 3.1 sieht vor, dass relevante vernetzte Produkte und damit verbundene Dienste, die nach dem 12. September 2026 auf den Markt kommen, so gestaltet sein müssen, dass Produktdaten und Daten verbundener Dienste, einschließlich relevanter Metadaten, grundsätzlich einfach und sicher zugänglich, kostenlos, umfassend, strukturiert, allgemein gebräuchlich und maschinenlesbar sind – und dort, wo es relevant und technisch möglich ist – direkt für den Nutzer zugänglich sind.
Dies bedeutet, dass der Data Act nicht nur eine juristische Vertragsfrage ist. Für viele Unternehmen ist es auch eine Frage der Produktarchitektur, des API-Designs, der Metadaten, von Nutzerportalen und internen Datenflüssen.
Geschäftsgeheimnisse
Der Data Act bedeutet nicht, dass Geschäftsgeheimnisse automatisch ohne Schutz herausgegeben werden müssen, aber Geschäftsgeheimnisse stellen auch keine allgemeine Ausnahme vom Datenzugriff dar. Das Paket enthält daher Klauseln für verhältnismäßige technische und organisatorische Schutzmaßnahmen, Dokumentation und den spezifischen Umgang mit Situationen, in denen der Dateninhaber den Zugriff gemäß den Bedingungen des Data Act zurückhalten, aussetzen oder in Ausnahmefällen verweigern muss.
Unlautere Datenbedingungen zwischen Unternehmen
Kapitel IV enthält spezifische Regeln über einseitig auferlegte B2B-Bedingungen bezüglich Datenzugriff, Datennutzung, Haftung und Rechtsbehelfen. Bestimmte Bedingungen können direkt unlauter sein oder als unlauter vermutet werden. Das Compliance-Tool enthält daher ein spezielles Tabellenblatt zur Vertragsprüfung.
Modellbedingungen der EU-Kommission
Die EU-Kommission hat nicht-verbindliche Modellbedingungen für den Datenzugriff und die Datennutzung sowie Standardklauseln für Cloud-Computing-Verträge veröffentlicht. Die Vorlagen in diesem Paket sind eigenständig entworfene schwedische Dokumente, die auf den verbindlichen Anforderungen des Data Act basieren und die Leitlinien der Kommission als Unterstützung nutzen. Es handelt sich nicht um eine wörtliche Kopie der Modelle der Kommission.
Schwedischer Status 2026
Der Data Act ist eine EU-Verordnung und gilt unmittelbar. Schweden arbeitet gleichzeitig an ergänzenden Regeln, unter anderem zur zuständigen Behörde, Sanktionen und Streitbeilegung. SOU 2025:118 hat eine ergänzende schwedische Gesetzgebung vorgeschlagen und die Post- und Telekommunikationsbehörde (PTS) als zuständige Behörde benannt. Zum Zeitpunkt der Prüfung dieses Produkts ist der schwedische Gesetzgebungsprozess noch als laufend markiert, was im Guide berücksichtigt wird.
Rechtsgrundlage
- Verordnung (EU) 2023/2854 des Europäischen Parlaments und des Rates (Data Act)
- DSGVO – Verordnung (EU) 2016/679, sofern personenbezogene Daten verarbeitet werden
- anwendbares schwedisches Vertrags- und Geschäftsgeheimnisrecht
- Data Act FAQ und Implementierungsmaterialien der EU-Kommission
- nicht-verbindliches MCT/SCC-Material der EU-Kommission
Geeignet unter anderem für
- IoT- und Hardwareunternehmen
- Maschinen- und Industrieunternehmen
- Fahrzeug- und Mobilitätsdienstleister
- Energie- und Smart-Grid-Lösungen
- SaaS-, PaaS- und IaaS-Anbieter
- Systemintegratoren
- Daten- und Analysedienstleister
- Unternehmen, die auf Kundenwunsch Produktdaten empfangen
- Rechts-, Compliance- und IT-Abteilungen
Wichtige Hinweise
Der Data Act ist technisch und vertraglich von den tatsächlichen Produkten, Datenflüssen, Rollen und der Systemarchitektur des Unternehmens abhängig. Die Vorlagen müssen daher immer angepasst werden. Das Paket ersetzt keine individuelle Rechtsberatung in komplexen, grenzüberschreitenden oder streitigen Situationen.
Format: Word (DOCX) + PDF + Excel (XLSX)
Sprache: Schwedisch
Rechtsordnung: Schweden / EU
Anzahl der Dateien: 9
Version: 1.0 – 02.10.2026