Über die Dokumentvorlage
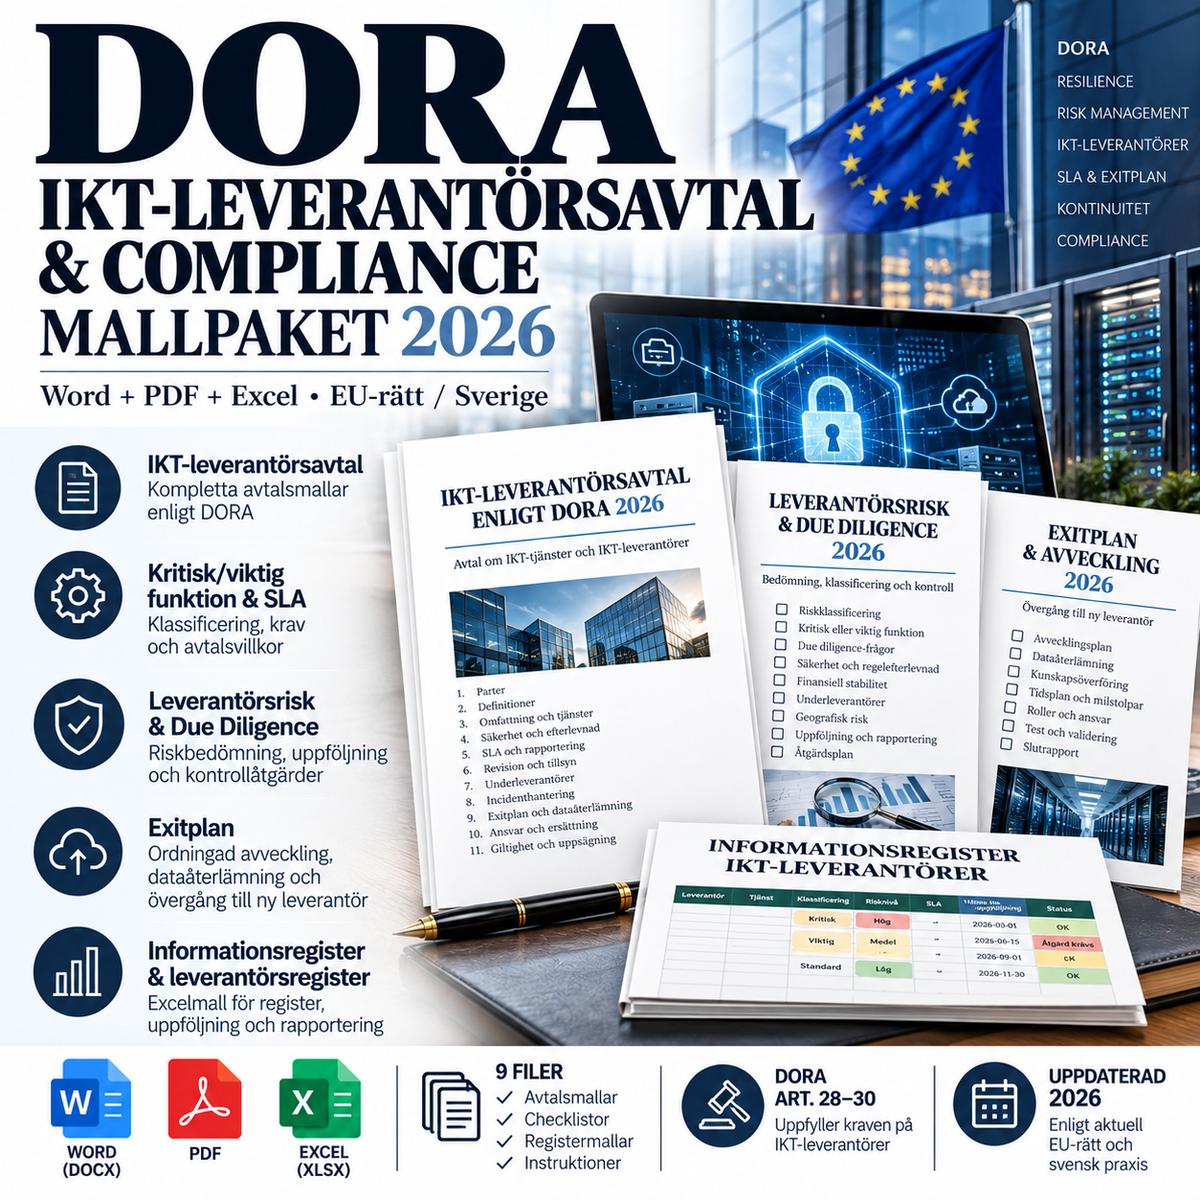
DORA IKT-Drittanbietervertrag & Compliance-Vorlagenpaket 2026
Ein vollständiges DORA-Paket für Finanzunternehmen, die IKT-Drittanbieter gemäß der Verordnung (EU) 2022/2554 regeln, bewerten und überwachen müssen. Das Paket kombiniert Vertragsmuster, Risikobewertungen, Exit-Pläne und ein praktisches Excel-Register für Anbieter, Verträge, Unterauftragnehmerketten, kritische/wichtige Funktionen sowie DORA-Maßnahmen.
DORA ist seit dem 17. Januar 2025 anwendbar und stellt unter anderem Anforderungen an das Management von IKT-Drittparteienrisiken, Informationsregister, Vertragsbedingungen, Konzentrationsrisiken, Due Diligence, Unterauftragnehmer und Exit-Strategien. Das Vorlagenpaket ist rechtlich auf dem Stand vom 3. Oktober 2026 geprüft und berücksichtigt zudem die ergänzenden technischen Standards von 2024–2025.
Das ist enthalten – 9 Dateien
- DORA IKT-Drittanbietervertrag / Vertragszusatz 2026 – Word + PDF
- Anhang für kritische/wichtige Funktionen & SLA – Word + PDF
- Anbieterrisiko & Due Diligence – Word + PDF
- DORA-Exitplan für IKT-Dienste – Word + PDF
- DORA IKT-Anbieterregister, Risiko- und Exit-Tool – Excel (XLSX)
DORA IKT-Drittanbietervertrag
Die Hauptvorlage ist als Ergänzung zu einem bestehenden IKT-, SaaS-, Cloud-, Betriebs- oder Outsourcing-Vertrag konzipiert. Sie deckt die zentralen vertraglichen Anforderungen gemäß DORA Artikel 30 ab, darunter:
- vollständige Beschreibung der Funktionen und IKT-Dienste
- Klassifizierung kritischer oder wichtiger Funktionen
- Service- und Datenspeicherorte
- Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit
- Zugriff, Wiederherstellung und Rückgabe von Daten
- Service-Level und SLAs
- Unterstützung bei Vorfällen und aufsichtsrechtliche Meldepflichten
- Zusammenarbeit mit zuständigen Behörden und Abwicklungsbehörden
- Unterauftragnehmerketten und wesentliche Änderungen
- Audit-, Inspektions- und Zugangsrechte
- Kontinuität, Sicherheit und Tests
- Kündigung, Übergangsdienste und Exit
- Grundlagen für das Informationsregister
Für kritische und wichtige Funktionen
Wenn ein IKT-Dienst eine kritische oder wichtige Funktion unterstützt, gelten verschärfte DORA-Anforderungen. Der separate SLA-Anhang enthält Felder für messbare qualitative und quantitative Ziele, RTO/RPO, Vorfall-Level, Kontinuitätstests, Audit-Pläne, Unterauftragnehmer und Meldepflichten.
Unterauftragnehmer – aktualisiert gemäß EU 2025/532
Das Vorlagenpaket berücksichtigt die Delegierte Verordnung (EU) 2025/532 der Kommission zu Unterauftragnehmern für IKT-Dienste, die kritische oder wichtige Funktionen unterstützen. Der Vertragsteil enthält daher unter anderem:
- Festlegung, welche IKT-Dienste untervergeben werden dürfen
- Verantwortung des Anbieters für Unterauftragnehmer
- Anforderungen an laufende Überwachung und Berichterstattung
- Service- und Datenspeicherorte von Unterauftragnehmern
- Weitergabe von Sicherheits-, Kontinuitäts-, Audit- und Zugangsrechten
- Vorabmeldung bei wesentlichen Änderungen
- Einspruchsprozess und Kündigungsrecht in relevanten Situationen
Anbieterrisiko & Due Diligence
Die separate Risikovorlage unterstützt die Bewertung vor Vertragsabschluss und bei größeren Änderungen. Sie umfasst unter anderem Geschäftsruf, finanzielle Stabilität, Informationssicherheit, BCP/DR, Vorfallmanagement, Datenschutz, aufsichtsrechtliche Zusammenarbeit, Assurance, Steuerung von Unterauftragnehmern, Konzentrationsrisiko, Substituierbarkeit, Drittländer, Insolvenz und geopolitische Risiken.
Konzentrationsrisiko und Substituierbarkeit
DORA verlangt von Finanzunternehmen, Abhängigkeiten von Anbietern, die nicht leicht ersetzt werden können, sowie Situationen zu bewerten, in denen mehrere kritische oder wichtige Vereinbarungen bei denselben oder verbundenen Anbietern konzentriert sind. Das Paket enthält daher spezifische Felder für technische Lock-in-Effekte, gemeinsame zugrunde liegende Cloud-Infrastruktur, alternative Anbieter, Migrationszeit und Wechselkosten.
DORA-Exitplan
Für IKT-Dienste, die kritische oder wichtige Funktionen unterstützen, müssen Exit-Strategien dokumentiert und testbar sein. Der Exit-Plan umfasst:
- Exit-Trigger
- Migration zu einem neuen Anbieter oder Insourcing
- Daten- und Bestandsinventur
- Exportformate und Validierung
- Wissenstransfer
- Übergangszeitraum und Übergangsdienste
- Parallelbetrieb und Cut-over
- Sichere Löschung und Löschbescheinigungen
- Risiken während des Exits
- Tabletop- und technische Tests
Excel – Anbieterregister, Risiko und Exit
Das Excel-Tool enthält separate Blätter für:
- Vertragsregister
- IKT-Anbieter
- Unterauftragnehmerkette
- Kritische/wichtige Funktionen
- Due Diligence und Risikobewertung
- Exit-Pläne und Tests
- DORA-Maßnahmen
- Mapping zum Informationsregister
- Rechtsquellen
Die Arbeitsmappe ist auf zentrale Teile der Durchführungsverordnung (EU) 2024/2956 gemappt, u. a. B_02.01/B_02.02, B_05.01/B_05.02, B_06.01 und B_07.01. Sie dient als interne Arbeits- und Registergrundlage und sollte nicht als fertige behördliche Datei zur direkten Übermittlung ohne Prüfung gegenüber den aktuellen Berichtsformaten der schwedischen Finanzaufsichtsbehörde (Finansinspektionen) beschrieben werden.
DORA-Informationsregister
DORA Artikel 28.3 schreibt vor, dass Finanzunternehmen ein aktualisiertes Register aller vertraglichen Vereinbarungen über IKT-Dienste von Drittanbietern führen müssen. Die Durchführungsverordnung (EU) 2024/2956 spezifiziert die Standardvorlagen für das Register. Das Paket unterstützt Unternehmen dabei, die zentralen Daten bereits während des Anbieter- und Vertragsprozesses strukturiert zu erfassen.
Schwedische Aufsicht
Für schwedische Unternehmen unter der Aufsicht der schwedischen Finanzaufsichtsbehörde (Finansinspektionen) wird DORA unter anderem durch FFFS 2024:20 zur Meldung von Vorfällen und Informationsregistern ergänzt. Finansinspektionen hat die DORA-Implementierung und die digitale operationelle Resilienz zudem ausdrücklich zu einem Aufsichtsschwerpunkt erklärt.
Rechtsgrundlage
- Verordnung (EU) 2022/2554 – DORA, insbesondere die Artikel 28–30
- Delegierte Verordnung (EU) 2024/1773 der Kommission
- Durchführungsverordnung (EU) 2024/2956 der Kommission
- Delegierte Verordnung (EU) 2025/532 der Kommission
- FFFS 2024:20, in den jeweils anwendbaren Teilen
- DSGVO und andere sektorspezifische Regelungen, sofern relevant
Für wen ist das Paket geeignet?
- Banken und Kreditinstitute
- Zahlungsinstitute und E-Geld-Institute
- Versicherungs- und Rückversicherungsunternehmen
- Wertpapierfirmen und Marktteilnehmer
- Fondsgesellschaften und andere DORA-regulierte Finanzunternehmen
- Compliance-, Risiko-, Rechts-, Einkaufs- und IT-Sicherheitsabteilungen
- IKT-Anbieter, die DORA-Zusätze mit Finanzkunden aushandeln müssen
Bitte beachten
Die Anwendung und Proportionalität von DORA hängen von der Art der betroffenen Finanzeinheit, des Dienstes, der Funktion und des Risikoprofils ab. Die Vorlagen sind allgemeine professionelle Unterlagen und müssen an den Hauptvertrag, sektorspezifische Regeln, den aufsichtsrechtlichen Status, die technische Architektur des Dienstes und die Risikobereitschaft des Finanzunternehmens angepasst werden. Sie ersetzen keine individuelle Rechtsberatung.
Format: Word (DOCX) + PDF + Excel (XLSX)
Sprache: Schwedisch
Gerichtsbarkeit: Schweden / EU
Anzahl der Dateien: 9
Version: 1.0 – 03.10.2026