Svenska Dokumentmallar
NIS2-johtopäätös 2026 – hyväksyntä, riskien hyväksyminen ja vuosittainen seuranta | Word/PDF/Excel
NIS2-johtopäätös 2026 – hyväksyntä, riskien hyväksyminen ja vuosittainen seuranta | Word/PDF/Excel
- Tiedostomuoto
- DOCX, PDF, XLSX
- Asiakirjan kieli
- Viisi ruotsalaista työkaavaa ruotsalainen käyttäjien opas ja English User Guide ruotsalaisten työkaavojen käyttöön; Excel ruotsiksi
- Tiedostojen määrä
- 7
Digitaalinen lataus. Fyysistä tuotetta ei lähetetä.
Noudon saatavuutta ei voitu ladata
Asiakirjamallista
Tarveeko hallituksen, toimitusjohtajan tai muun pätevän johdon tehdä ja dokumentoida todellisia päätöksiä organisaation kyberturvallisuudesta? Tämä erikoistunut Word/PDF/Excel-paketti auttaa ruotsalaisia organisaatioita siirtymään riskiraportista ja toimenpide-ehdotuksista seurattaviin johdon päätöksiin, resurssien jakoon, ehdolliseen riskien arviointiin ja seurantaan voimassa olevan lain mukaisesti. Kyseessä ei ole uusi yleinen tietoturvapolitiikka.
Tärkeimmät tiedot: 15 ladattavaa asiakasdokumenttia: seitsemän muokattavaa DOCX-tiedostoa, seitsemän vastaavaa hakukelpoista mutta ei interaktiivisesti täytettävää PDF-tiedostoa sekä yhdeksän välilehden XLSX-työkirja. Viisi ruotsinkielistä työkaavaa, yksi ruotsinkielinen opas ja erillinen englanninkielinen käyttäjän opas ruotsinkielisiin työasiakirjoihin. Versio 1.0, 12. marraskuuta 2026.
Paketin sisältö
01 Päätöksentekopohja johdolle; 02 Johdon pöytäkirja ja päätökset; 03 Riskien hyväksyminen ja poikkeamat; 04 Turvatoimenpide- ja budjettisuunnitelma; 05 Johdon seuranta ja vuosikello; 06 Ruotsinkielinen käyttäjän opas; 07 Englanninkielinen käyttäjän opas. Nämä seitsemän asiakirjaa toimitetaan sekä Word- että PDF-muodossa. Lisäksi mukana on 08 Excel-rekisteri päätöksille, riskeille, toimenpiteille, resursseille ja seurannalle. Yhteensä 7 + 7 + 1 = 15 tiedostoa.
Mitä tiedostot sisältävät
Toimijayhteisön soveltuvuuspohjan ja säädöskohdan arviointi, konkreettinen päätöksen muotoilu pätevolle johdolle, hallinnollisesti pakollisten toimenpiteiden valvonta, jäännösriskin dokumentointi ilman luvattomia poikkeuksia, vastuu ja rahoitus, todistusviitteet, informaatiotarpeet ja seuranta.
Kenelle ja missä tilanteessa?
Sopii: ruotsalaiseen osakeyhtiöön, taloyhtiöön, kuntaan/maakuntaan, viranomaiseen tai muuhun organisaatioon, joka on vahvistanut olevansa kyberturvallisuuslain piirissä ja tarvitsee tavan osoittaa, kuinka pätevä johto tekee ja seuraa kyberturvallisuuspäätöksiä. Materiaalia voidaan mukauttaa organisaation omaan päätöksentekojärjestykseen.
Ei sovellu yksinään: oikeudelliseksi todisteeksi siitä, että toiminta kuuluu NIS2:n piiriin, kattavaksi riskianalyysiksi, todelliseksi toteutetuksi turvallisuustarkastukseksi, viranomaisen viralliseksi todistukseksi tai takuuksi lainmukaisesta noudattamisesta. Sisäinen riskien hyväksymispäätös ei voi korvata sitovia turvatoimenpiteitä.
Tiedosto tiedostolta
| Asiakirja | Käytännön tehtävä | Muoto ja kieli |
|---|---|---|
| 01 NIS2-päätöksentekopohja | Määritä tarkoitettu toimijayhteisö, sektori ja säädöskohdan, ja koosta riskit sekä ehdotetut päätökset. | Ruotsi – muokattava DOCX + hakukelpoinen PDF |
| 02 NIS2-johdon pöytäkirja | Kirjaa pätevä elin, mandaatti, todelliset päätökset tavoitteista, toimenpiteistä, vastuusta ja resursseista sekä mukautukset organisaatiomuodon mukaan. | Ruotsi – DOCX + PDF |
| 03 Riskien hyväksyminen ja poikkeamat | Erota sisäisesti hyväksyttävä jäännösriski oikeudellisesti sitovasta toimenpiteestä; dokumentoi eskaloiminen, ehdot ja uudelleenarviointi. | Ruotsi – DOCX + PDF |
| 04 Turvatoimenpide- ja budjettisuunnitelma | Yhdistä toimenpiteet lain toimenpidekategorioihin, järjestelmän omistajiin, aikatauluihin ja resursseihin. | Ruotsi – DOCX + PDF |
| 05 Vuosittainen seuranta ja johdon raportti | Arvioi tehokkuus, riskien muutokset, välikohtaukset, priorisoinnit ja uudet päätökset. | Ruotsi – DOCX + PDF |
| 06 Ruotsinkielinen käyttäjän opas | Vaiheittainen työohje ja lähdematriisi lain vaatimusten, säädösten ja yleisten ohjeiden välisestä erosta. | Ruotsi – DOCX + PDF |
| 07 Englanninkielinen käyttäjän opas | Selittää työkalua ja ruotsinkielisiä termejä englanniksi; ei käännä viittä ruotsinkielistä työkaavaa. | Englanti – DOCX + PDF |
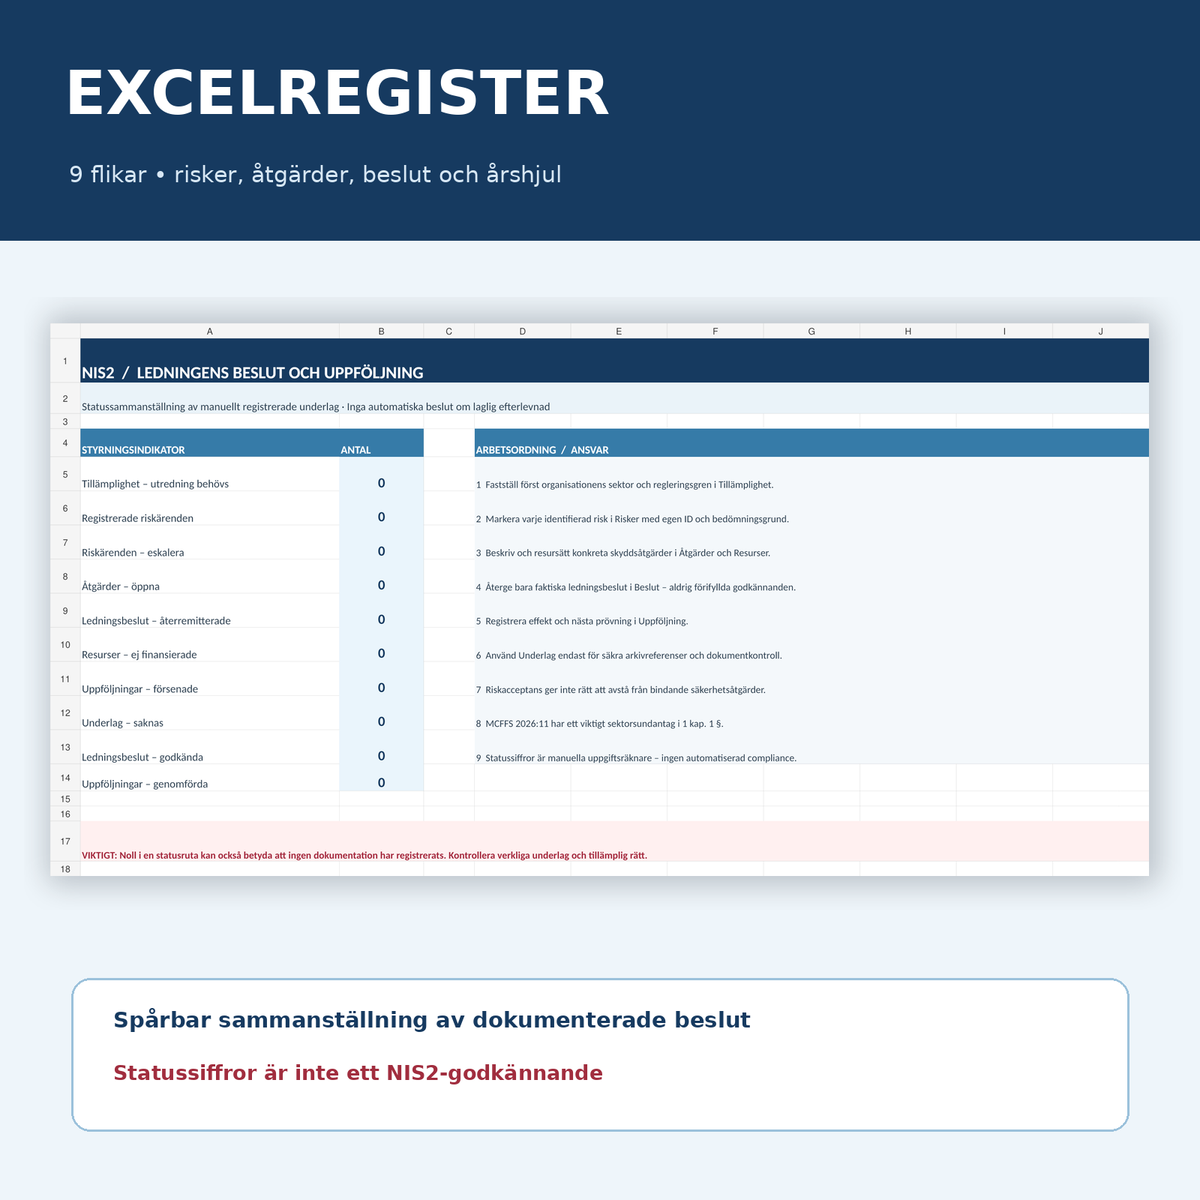
| 08 NIS2 Excel-rekisteri | Yleiskatsaus sekä taulukot soveltuvuudelle, riskeille, toimenpiteille, päätöksille, resursseille, seurannalle ja pohjalle. | Ruotsi – muokattava XLSX |
Yhdeksän välilehden Excel-rekisteri
Yleiskatsaus, Soveltuvuus, Riskit, Toimenpiteet, Päätökset, Resurssit, Seuranta, Pohja ja Lue minua. Yleiskatsaus käyttää testattuja laskelmia osoittamaan manuaalisesti rekisteröidyt avoimet toimenpiteet, eskaloitavissa olevat riskitapaukset, takaisinlähetetyt johdon päätökset, puuttuvat rahoitukset, viivästynyt seuranta ja puuttuvat pohjat. Muokattavissa olevissa tilakentissä on pudotusvalikot. Asiakasasiakirja on vapaa synteettisistä testitiedoista.
Tärkeä rajakäytäntö: nolla hylättyä kohdetta voi myös tarkoittaa, ettei mitään ole rekisteröity. Kaavat eivät tee NIS2-arviota eivätkä salli automaattista hyväksyntää.
Kahdeksavaiheinen työkalua
- Tarkista, kuuluuko kyseinen oikeushenkilö kyberturvallisuuslain piiriin, ja tunnista sektori ja soveltuva säädös.
- Kerää ajankohtaiset riskianalyysit, valvontasuunnitelmat, välikohtausraportit ja asiaankuuluvat koulutustodisteet.
- Valmista konkreettinen päätöksentekopohja, jossa on tunnistetut vaihtoehdot ja budjetti.
- Arvioi, mitkä suojatoimenpiteet ovat oikeudellisesti pakollisia ja mitkä arviot ovat vielä tehtäviä.
- Anna pätevän johdon tehdä todellinen päätös organisaation järjestystä noudattaen.
- Rekisteröi päätökset, resurssit, vastuulliset, poikkeamat ja pohjat yksilöllisillä tunnuksilla.
- Seuraa toteutusta ja todellista vaikutusta sovellettavien vaatimusten ja sisäisten menettelyjen mukaisesti.
- Arvioi uudelleen riskien muuttuessa, vakavammassa välikohtauksessa, toimittajan puuttuessa tai uuden sääntöjärjestelmän tullessa.
Nykyinen lainsäädäntö ja tärkeä sektoriesitys
Kyberturvallisuuslaki (2025:1506) astuu voimaan 15. tammikuuta 2026. Lain 2 luvun 3 § koskee sopivia ja suhteellisia teknisiä, toimintaan liittyviä ja järjestöllisiä turvatoimenpiteitä, ja 2 luvun 4 § johdon koulutusta. NIS2-direktiivin 20 artikla antaa unionin oikeudellisen taustan johdon hyväksynnälle ja valvonnalle, mutta todellista ruotsalaista soveltamista on arvioitava ruotsalaisen lain ja kyseisen sektorin säädösten valossa.
MCFFS 2026:11 astuu voimaan 1. lokakuuta 2026. 3 luvun 4 § mukaan, kun määräys on sovellettavissa, johdon on hyväksyttävä ja valvottava toimenpiteiden toteuttamista sekä tiedotettava tarvittaessa vähintään kerran vuodessa. 3 luvun 12–13 §:t käsittelevät muun muassa riskikriteerejä ja toimenpidesuunnitelmia. Määrys, jonka mukaan johto vahvistaa tiettyjä riskien hyväksymiskriteerejä 3 luvun 4 §:n yhteydessä, on yleisten ohjeiden joukossa, joilla on eri oikeudellinen asema kuin sitovilla säädöksillä.
Huomioi MCFFS 2026:11, 1 luvun 1 §:n sektorikohtainen poikkeus: Toimijayhteisöille, jotka harjoittavat ainoastaan tiettyjä lueteltuja sektori-toimintoja, muun muassa digitaalista infrastruktuuria, digitaalisia palveluntarjoajia ja yritysten välisiä ICT-palveluja, sovelletaan vain näiden säädösten 2 luvun 1 §:n määräystä johdon koulutuksesta. Muut sektorisäännöt ja EU:n täytäntöönpanoasetukset voivat edelleen tulla sovellettaviksi. MCFFS 3 luvun 4 §:ää ei siis voi automaattisesti soveltaa kaikkiin NIS2-toimintoihin.
Viranomaisen ohjeistus johdon roolista kuvaa, miten pätevä johtelin kappale eroaa esimerkiksi osakeyhtiöiden, viranomaisten, kuntien ja maakuntien välillä. Yhden säädetyn pöytäkirjamuodon, joka sopisi kaikkiin toimintatapoihin, ei ole olemassa. Käytä pöytäkirjamallia mukautettavana tukena ja tarkista omat päätöksenne säännöt.
Ero Mallbutiken olemassa oleviin NIS2-tuotteisiin
Yleinen NIS2-paketti tarjoaa laajoja kyberturvallisuusmalleja. Tämä erikoistunut tuote keskittyy sen sijaan **hallituksen tai johdon päätösten ja seurannan jäljitykseen**, erityisesti siihen, miten toimenpiteesta tehdään todellinen päätös, se rahoitetaan ja se arvioidaan uudelleen. Koulutus- ja välikohtauspaketit ovat erillisiä toimintoja, joita voidaan tarvita samanaikaisesti.
Usein kysyttyä
Vaatiiko laki juuri tällaista hallituksen pöytäkirjaa?
Ei. Tärkeintä on, että oikeudellisesti pätevä johto täyttää sovellettavat vaatimukset. Mallin pöytäkirja on käytännöllinen tapa dokumentoida päätös, ja sen on mukautettava organisaation omiin virallisiin sääntöihin.
Voimmeko hyväksyä riskin toimenpiteen toteuttamisen sijaan?
Ei. Sisäinen riskien hyväksymispäätös ei ole poikkeus kyberturvallisuuslaista tai muista sitovista vaatimuksista. Jos pakollista toimenpidettä ei ole, tämä on dokumentoitava toimenpide-/eskalointitarpeeksi.
Koskeeko vähintä vuosittainen johdon tiedotus kaikille NIS2-yrityksille?
Ei yleisenä väitteenä MCFFS 2026:11:n perusteella. Tarkista säädöksen soveltamisala, mukaan lukien 1 luvun 1 §, sekä muut sektoriin liittyvät säännöt.
Onko tämä NIS2-sertifiointi?
Ei. Kumpikaan asiakirjoista, täytetyt pöytäkirjat tai Excel-laskelmat eivät muodosta sertifiointia tai todistusta täydellisestä noudattamisesta.
Ovatko PDF-tiedostot täytettävissä digitaalisesti?
Eivät. PDF-tiedostot ovat hakukelpoisia ja tulostettavia viitteitä. Täytä Word-/Excel-tiedostot digitaalista muokkausta varten.
Ovatko kaikki viisi työkaavaa englanniksi?
Eivät. Viisi työkaavaa ja Excel ovat ruotsinkielisiä. Englanninkielinen käyttäjän opas selittää työkalua ja käsitteitä englanniksi.
Lähteet, tarkistustaso ja versio
Viralliset lähteet: Ruotsin parlamentti, MCF/NCSC – MCFFS 2026:11, MCF/NCSC – johdon ohjeistus ja NIS2-direktiivi.
Tuoteversio 1.0 – 12. marraskuuta 2026. AI-avusteinen oikeudellinen lähdetarkistus ja tiedostojen laadunvarmistus on suoritettu. Ei riippumatonta ulkopuolista lakimiesarviointia, turvallisuusauditointia, viranomaisen vahvistusta tai takuuta lainmukaisesta noudattamisesta. Digitaalinen asiakastiedosto (ZIP) on yhdistettävä lataustoimintoon ennen mahdollista tulevaa julkaisua; yhdistämistä ja myyntikanavia ei aktivoida tässä luonnoksessa.