Svenska Dokumentmallar
NIS2 MFA OT:ssä 2026 – toimittajan pääsy, hätäpääsy ja valvontapöytäkirja | Word/PDF/Excel
NIS2 MFA OT:ssä 2026 – toimittajan pääsy, hätäpääsy ja valvontapöytäkirja | Word/PDF/Excel
- Tiedostomuoto
- DOCX, PDF, XLSX
- Asiakirjan kieli
- Viisi ruotsalaista työkalupohjaa + ruotsalainen käyttäjäopas englanninkielinen käyttäjäopas ruotsalaisiin malleihin ja ruotsalainen Excel-rekisteri
- Tiedostojen määrä
- 7
Digitaalinen lataus. Fyysistä tuotetta ei lähetetä.
Noudon saatavuutta ei voitu ladata
Asiakirjamallista
Onko teillä järjestelmänhallitsijoita, ulkopuolisia huoltotekniikoita tai varakontteja, joilla on pääsy tuotantoympäristöön? Ruotsin uudet määräykset tekevät tärkeäksi voida osoittaa, missä MFA:ta vaaditaan, missä se on vahvistettu ja mitä tapahtuu, kun pääsyväylä ei läpäise tarkistusta. Tämä erikoistunut Word/PDF/Excel-paketti auttaa organisaatioita dokumentoimaan MFA:n IT-/OT-ympäristöissä, toimittajien etäpääsyä, tili-elinkaarta, turvallista hätäpääsyä, poikkeamia ja uudelleentarkistusta.
Ajankohtainen säädös: Kyberturvallisuuslaki (2025:1506) astui voimaan 15. tammikuuta 2026. MCFFS 2026:11 on ollut voimassa 1. lokakuuta 2026 lähtien ja sisältää erityisiä velvoitteita 4 luvun 14–17 §§, erityisesti MFA-vaatimuksen 17 §:ssä. Organisaation sisäinen riskin hyväksyminen ei korvaa sitovaa määräystä.
Paketin sisältö
01 Soveltuvuus ja MFA-vaatimukset – IT, OT, hallitsijat ja ulkoinen verkko. 02 Etuoikeutetut tilit ja toimittajien pääsy. 03 Hätäpääsy ja valvottu varaprosessi. 04 MFA:n puute, korjaus ja mahdollinen viranomaisen poikkeuspyyntö. 05 MFA:n hyväksymistesti, todisteet ja uudelleentarkistus. 06 Ruotsinkielinen käyttäjänopas. 07 English User Guide ruotsinkielisiin työkaavoihin. Kaikki seitsemän asiakirjaa toimitetaan muokattavina Word-tiedostoina (DOCX) sekä hakutettavina ja tulostettavina PDF-tiedostoina. 08 Excel-rekisteri yhdeksällä välilehdellä. Yhteensä 15 asiakastiedostoa: 7 DOCX + 7 PDF + 1 XLSX.
Mitä tiedostot sisältävät
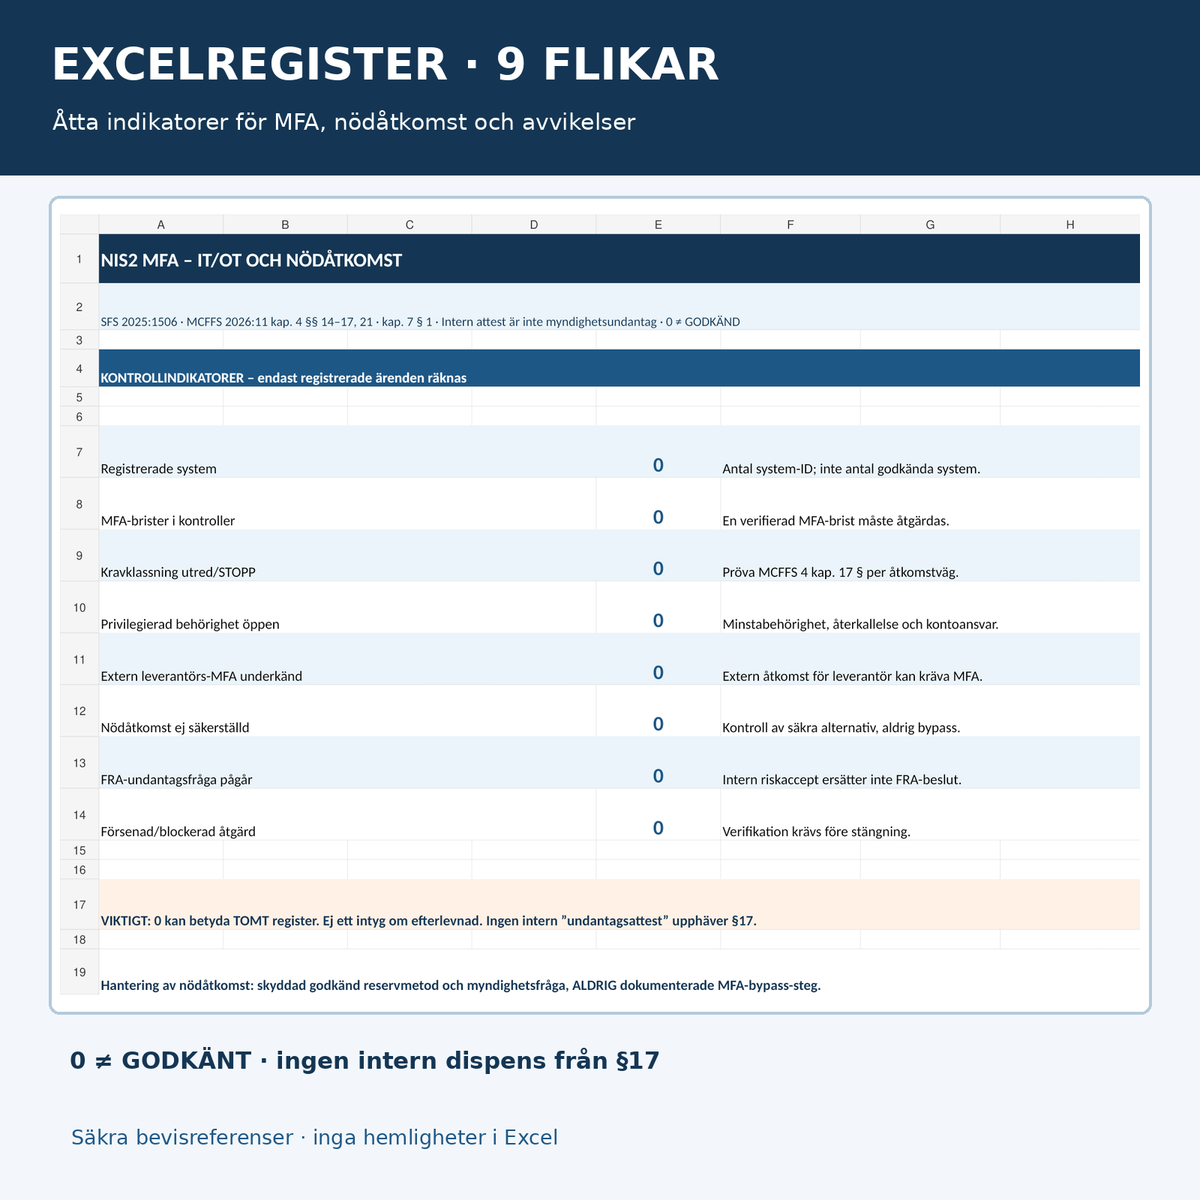
Tarkistusmatriisi määräyksen 4 luvun 17 §:n mukaisesti, pääsyväylien luokittelu, etuoikeutettujen pääsyjen rekisteri, toimittajan oikeudet ja tehtävän kesto, MFA-konfigurointitodisteet, poikkeamat, suojattu hätäprosessi, vahvistettu uudelleentesti, tarkistusjälki ja toimenpiteiden omistaja. Jokaisessa työkaavassa on erityisiä pysäytysmerkkejä sekä päätös-/todistepäiväkirja. Excel sisältää tilavalinnat, kahdeksan laskuria ja selkeän eron sisäisen toimenpiteen ja virallisen FRA-poikkeuspyynnön välillä.
Kuka tarvitsee dokumenttipakettia?
Ruotsissa toimiville organisaatioille, jotka kuuluvat kyberturvallisuuslain ja MCFFS 2026:11:n piiriin, erityisesti energia-, vesi-, teollisuus-, liikenne-, terveydenhuolto- ja digitaalisen infrastruktuurin organisaatioille sekä muille IT-/OT-ympäristöjä käyttäville organisaatioille. Myös organisaation turvallisuusvastaavat, järjestelmän omistajat, IT-/OT-hallitsijat, IAM/PAM-toimijat, käyttöympäristön toimittajat ja sisäinen tarkastus voivat hyödyntää dokumentaatiorakennetta. Kaikki yritykset eivät kuulu NIS2-säädösten piiriin; sovellettavuus on arvioitava ensin.
Tärkeä toimialarajaus (MCFFS 2026:11, 1 luku 1 §): Toimijoihin, jotka harjoittavat yksinomaan digitaalisen infrastruktuurin, digitaalisten palveluntarjoajien, yritysten välisen ICT-palvelujen hallinnan, posti- ja kuriiripalvelujen tai avaruusalan toimintaa, sovelletaan tästä määräyksestä vain 2 luvun 1 §:n johdon koulutusvaatimusta. Muita velvoitteita voi silti olla. Tarkista kaikki tosiasialliset toimialat ennen kuin käytät paketin MFA-tarkistuksia sitovien vaatimusten luettelona.
Tiedosto tiedostolta – työvirta
| Asiakirja | Käytännön toiminto | Muoto |
|---|---|---|
| 01 Soveltuvuus ja MFA-vaatimukset | Arvioi lain soveltamisala, tuotantoympäristö, IT-/OT-hallinta, suojattu tieto ja ulkoinen pääsy. | SV Word + hakutettava PDF |
| 02 Etuoikeudet ja toimittajat | Perusteet rajoitettuun järjestelmänhallintaan, rajoitetuille toimittajaoikeuksille, tili-elinkaarelle ja todiste-ID:lle. | SV Word + PDF |
| 03 Hätäpääsy | Dokumentoi etukäteen vahvistettu ja valvottu varaprosessi ilman MFA:n kiertämiseen tarkoitettuja ohjeita. | SV Word + PDF |
| 04 Puutteet ja poikkeuspyyntö | Rekisteröi riittämätön MFA, korjaus, vastuullinen toiminto ja mahdollinen erillinen virallinen FRA-poikkeuspyyntö. | SV Word + PDF |
| 05 Hyväksyminen ja uudelleentesti | Suunnittele hyväksytyt tarkistustestit, lokitiedot ja vahvistus ilman todellisen OT-ympäristön testaamista ilman oikeuksia. | SV Word + PDF |
| 06 Ruotsinkielinen käyttäjänopas | Vaihe vaiheelta, oikeuslähteet ja kuusi havainnollistavaa tarkistustilannetta. | SV Word + PDF |
| 07 English User Guide | Englanninkieliset ohjeet viiteen ruotsinkieliseen työkaavaan. Työkaavat eivät ole käännetty englanniksi. | EN Word + PDF |
| 08 Excel-rekisteri | Yhdeksän välilehteä: järjestelmät, MFA-vaatimukset, etuoikeudet, toimittajat, hätäpääsy, poikkeamat, toimenpiteet, yleiskatsaus ja ohjeet. | SV XLSX |
Excel: yhdeksän välilehteä ja kahdeksan tarkistusindikaattoria
Järjestelmät, MFA-vaatimukset, Etuoikeudet, Toimittajat, Hätäpääsy, Poikkeamat, Toimenpiteet, Yleiskatsaus ja Lue minua. Kaavapohjainen kooste näyttää muun muassa rekisteröidyt järjestelmät, epäonnistuneet MFA-tarkistukset, avoimet vaatimusluokitukset, etuoikeuspuutteet, epäonnistuneen toimittajapääsyn, riittämättömän hätäprosessin, käynnissä olevat FRA-poikkeuspyynnöt sekä viivästyneet tai estetyt toimenpiteet.
Kaavat, tilausluettelot ja yhdeksän välilehteä on vahvistettu synteettisillä skenaariotesteillä. Testitehtävät on poistettu asiakastiedostosta. Nolla tyhjässä yleiskatsauksessa ei tarkoita, että organisaatio täyttäisi säädöksiä.
Mitä ruotsin säädökset vaativat?
Kyberturvallisuuslaki (2025:1506), 2 luvun 3 § sisältää vaatimukset sopivista ja suhteellisista turvatoimenpiteistä kokonaisriskinarvioinnin perusteella, joihin kuuluvat muun muassa pääsyn valvonta ja tunnistautuminen. Lue laki Ruotsin parlamentin sivuilta.
MCFFS 2026:11, 4 luvun 17 § sisältää erityisiä vaatimuksia MFA:lle IT-ympäristöihin pääsyyn, joissa on lisäsuojaa vaativaa tietoa, järjestelmänhallitsijapääsyyn tuotantoympäristön IT- ja OT-ympäristöihin sekä henkilöstön ja toimittajien pääsyyn digitaaliseen ympäristöön ulkoisen verkon kautta. Myös muun pääsyn tarpeellinen MFA on tunnistettava ja käsiteltävä.
4 luvun 14–16 §§ käsittelevät identiteettien elinkaarta, pääsyn estämistä, kun se ei ole enää voimassa, rajoitettuja hallitsijaoikeuksia sekä tuotanto- ja testiympäristöjen tunnistautumistietojen erottamista. 4 luvun 20–21 §§ käsittelevät turvallisuusvalvontaa ja lokitusta. Lue MCFFS 2026:11 kokonaisuudessaan.
Tärkeää poikkeuksista: MCFFS 2026:11:n 7 luvun 1 §:n mukaan Puolustusradiotukos (FRA) voi yksittäisissä tapauksissa ja erityisistä syistä myöntää poikkeuksia määräyksistä. Tämä ei tarkoita, että organisaatio voisi itse hyväksyä MFA:n kiertämisen tai korvata määräyksen allekirjoitetulla riskin hyväksymisellä.
NIS2-direktiivin artikla 21.2 i–j on relevanttia EU-oikeudellista taustaa pääsyn valvontaan sekä monivaiheiseen/jatkuvaan tunnistautumiseen, kun se on asianmukaista. Ruotsin määräykset on silti arvioitava suoraan. Lue direktiivi (EU) 2022/2555 ja NCSC:n määräystekokoelma.
Näin pakettia käytetään
- Arvioi, kuuluvatko organisaatio ja järjestelmä kyberturvallisuuslain sekä mahdollisten muiden toimialakohtaisen säädösten piiriin.
- Kartanna koskevat IT-/OT-ympäristöt ja tunnista jokainen pääsyväylä, jonka on tarkistettava 4 luvun 17 §:n mukaisesti.
- Tarkista hallitsija- ja toimittajatilit, oikeuksien kesto, identiteettien päättäminen ja seuranta-todisteet.
- Vahvista tekninen MFA hyväksytyssä testiprosessissa ja dokumentoi vain turvalliset todisteviitteet.
- Tutki ja korjaa puutteet. Tee erillinen oikeudellinen arviointi, jos virallinen viranomaisen poikkeuspyyntö tulee kyseeseen.
- Dokumentoi hätäpääsy, joka täyttää asiaankuuluvat vaatimukset – ilman arkaluontoisia pääsyjä tietoja kaavoissa.
- Seuraa uudelleentestillä ja Excel-rekisterin kahdeksalla tila-indikaattorilla.
Usein kysyttyä
Onko MFA aina pakollista tuotantoympäristön OT-hallitsijoille?
MCFFS 2026:11, 4 luvun 17 § vaatii MFA:n tuotantoympäristön OT-ympäristöihin järjestelmänhallitsijapääsyyn organisaatioille, jotka kuuluvat määräyksen piiriin. Arvioi todellista soveltamista ja mahdollista erityistä viranomaiskäsiteltävää poikkeusta.
Rikoosko VPN-yhteyden MFA?
Ei välttämättä. Sekä ulkoinen pääsy että järjestelmänhallitsijapääsy kuuluvat sääntöihin, jotka on arvioitava kunkin todellisen pääsyväylän osalta.
Voimmeko hyväksyä sisäisen MFA-poikkeuksen Excelissä?
Ei. Sisäinen riskipäätös ei kumoa pakollisia vaatimuksia. Mahdollinen poikkeus 7 luvun 1 §:n mukaan on käsiteltävä FRA:n toimivalta alueella.
Sisältävätkö tiedostot salasanoja, MFA:n varakoodit tai teknisen kiertotien?
Ei. Kaava on suunniteltu oikeutettujen pääsyjen ja turvallisten todisteviitteiden dokumentointiin, ei suojauksen paljastamiseen tai kiertämiseen.
Onko tämä valmis viranomaispyyntö FRA:lle?
Ei. Asiakirja 04 on sisäinen korjaus- ja arviointikaava, ei virallinen hakulomake tai viranomaisen päätös.
Voiko Excel teknisesti tarkistaa, toimiiko MFA?
Ei. Excel näyttää manuaalisesti rekisteröidyt tilat. Todellinen tekninen tarkistus on tehtävä valtuutetun henkilöstön toimesta hyväksytyssä ympäristössä.
Ovatko PDF-tiedostot täytettäviä?
PDF-tiedostot ovat hakutettavia ja tulostettavia, mutta eivät interaktiivisia lomakkeita. Muokkaa alkuperäisiä Word- ja Excel-tiedostoja.
Sisältävätkö kaavat englanninkieliset versiot?
Viisi työkaavaa ja Excel ovat ruotsinkielisiä. English User Guide selittää, miten tiedostoja käytetään.
Aiheeseen liittyvät dokumenttikaavat
NIS2 Mallpaket – kyberturvallisuuslaki laajempaan yleiseen hallintaan. Oikeuksien tarkastus ja pääsyn valvonta yleiseen pääsyn valvontaan. NIS2 – toimittajan kyberturvallisuusvarmenne laajempaan toimittajaseurantaan. Tämä tuote on kapeammin rajattu: sitovat MFA-vaatimukset IT/OT-ympäristöissä, todellinen toimittajapääsy ja valvottu hätäprosessi.
Versio ja oikeudellinen läpinäkyvyys
Versio 1.0 · 12. marraskuuta 2026 · Ruotsi. AI-avusteinen lähdetarkistus SFS 2025:1506:aan, MCFFS 2026:11:een, EU:n NIS2-direktiiviin sekä NCSC:n/FRA:n viranomaistietoon. Ulkoista lakimiesarviointia, todellista IT-/OT-turvallisuustestiä, viranomaisen poikkeuksia, IAM-tarkastusta tai virallista sertifiointia ei ole tehty. Yksittäinen organisaatio vastaa oikeudellisesta ja teknisestä soveltamisesta sekä todisteiden turvallisesta käsittelystä. Tuote on aktiivinen Shopifyssa ja ZIP-tiedosto on liitetty Digital Products -sovellukseen. Riippumatonta testiostosta tai asiakkaan latausta ei ole vielä vahvistettu.