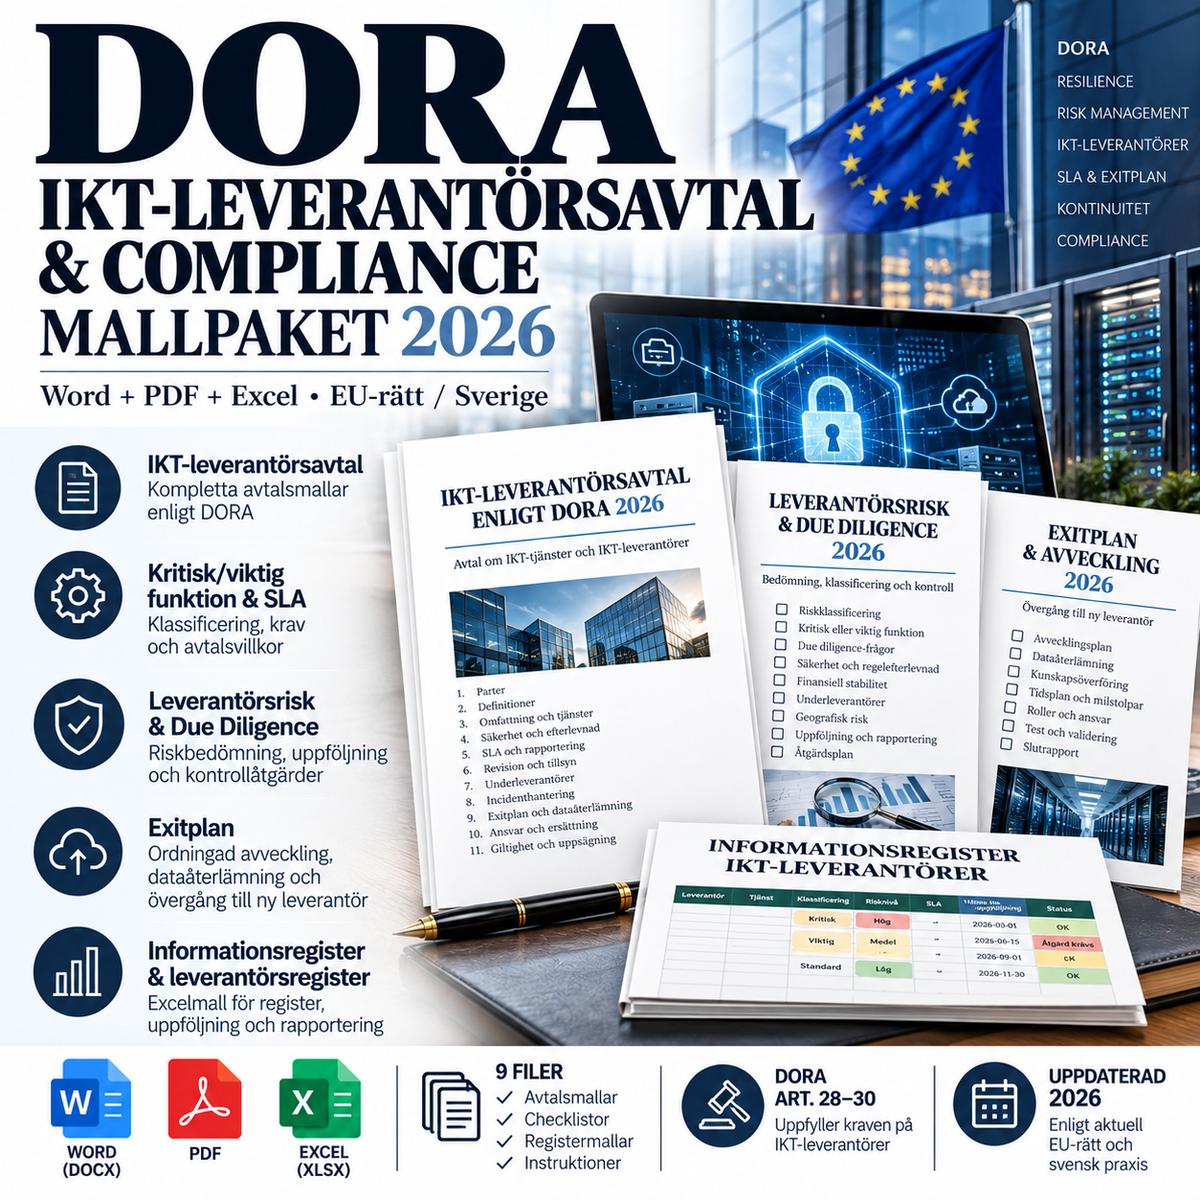
Про шаблон документа
Пакет шаблонів DORA: Договір з ІКТ-постачальником та відповідність вимогам 2026
Комплексний пакет DORA для фінансових компаній, які потребують регулювання, оцінки та контролю сторонніх ІКТ-постачальників відповідно до Регламенту (ЄС) 2022/2554. Пакет поєднує шаблони договорів, оцінку ризиків, план виходу (exit plan) та практичний реєстр у форматі Excel для постачальників, контрактів, ланцюгів субпідрядників, критично важливих функцій та заходів DORA.
Регламент DORA набув чинності 17 січня 2025 року і встановлює, серед іншого, вимоги до управління ризиками, пов'язаними зі сторонніми ІКТ-постачальниками, реєстру інформації, договірних умов, ризику концентрації, належної перевірки (due diligence), субпідрядників та стратегій виходу. Пакет шаблонів юридично опрацьований станом на 3 жовтня 2026 року та враховує додаткові технічні стандарти 2024–2025 років.
Що входить до пакету – 9 файлів
- Договір DORA з ІКТ-постачальником / Додаткова угода 2026 – Word + PDF
- Додаток щодо критично важливої функції та SLA – Word + PDF
- Ризики постачальника та належна перевірка (Due Diligence) – Word + PDF
- План виходу (Exit Plan) DORA для ІКТ-послуг – Word + PDF
- Реєстр ІКТ-постачальників DORA, інструменти ризиків та виходу – Excel (XLSX)
Договір DORA з ІКТ-постачальником
Основний шаблон розроблений як додаток до чинного договору на ІКТ, SaaS, хмарні послуги, експлуатацію або аутсорсинг. Він охоплює ключові договірні вимоги згідно зі статтею 30 DORA, зокрема:
- повний опис функцій та ІКТ-послуг
- класифікація критично важливих функцій
- місця надання послуг та зберігання даних
- доступність, автентичність, цілісність та конфіденційність
- доступ, відновлення та повернення даних
- рівні обслуговування та SLA
- підтримка під час інцидентів та регуляторна звітність
- співпраця з компетентними та наглядовими органами
- ланцюги субпідрядників та суттєві зміни
- права на аудит, інспекцію та доступ
- безперервність, безпека та тестування
- розірвання договору, перехідні послуги та вихід
- дані для інформаційного реєстру
Для критично важливих функцій
Коли ІКТ-послуга підтримує критично важливу функцію, застосовуються посилені вимоги DORA. Окремий додаток SLA містить поля для вимірюваних якісних та кількісних цілей, RTO/RPO, рівнів інцидентів, тестів на безперервність, плану аудиту, субпідрядників та вимог до повідомлень.
Субпідрядники – оновлено згідно з ЄС 2025/532
Пакет шаблонів враховує Делегований регламент Комісії (ЄС) 2025/532 щодо субпідрядників ІКТ-послуг, які підтримують критично важливі функції. Тому договірна частина включає, зокрема:
- які ІКТ-послуги можуть передаватися на субпідряд
- відповідальність постачальника за субпідрядників
- вимоги щодо постійного моніторингу та звітності
- місця надання послуг та зберігання даних субпідрядниками
- передача прав на безпеку, безперервність, аудит та доступ
- попереднє повідомлення про суттєві зміни
- процес заперечень та право на розірвання договору у відповідних ситуаціях
Ризики постачальника та належна перевірка (Due Diligence)
Окремий шаблон ризиків підтримує оцінку до укладення договору та при значних змінах. Він охоплює, серед іншого, ділову репутацію, фінансову стабільність, інформаційну безпеку, BCP/DR, управління інцидентами, захист даних, регуляторну співпрацю, забезпечення, управління субпідрядниками, ризик концентрації, можливість заміни, треті країни, неплатоспроможність та геополітичні ризики.
Ризик концентрації та можливість заміни
DORA вимагає, щоб фінансові компанії оцінювали залежність від постачальників, яких неможливо легко замінити, а також ситуації, коли кілька критично важливих механізмів зосереджені в одного або пов'язаних постачальників. Тому пакет містить спеціальні поля для технічної залежності (vendor lock-in), спільної хмарної інфраструктури, альтернативних постачальників, часу міграції та витрат на перехід.
План виходу (Exit Plan) за DORA
Для ІКТ-послуг, що підтримують критично важливі функції, стратегії виходу мають бути задокументовані та бути доступними для тестування. План виходу включає:
- тригери виходу
- міграцію до нового постачальника або інсорсинг
- інвентаризацію даних та активів
- формати експорту та валідацію
- передачу знань
- перехідний період та перехідні послуги
- паралельну роботу та повний перехід
- безпечне видалення даних та сертифікати видалення
- ризики під час виходу
- настільні (tabletop) та технічні випробування
Excel – реєстр постачальників, ризики та вихід
Інструмент Excel містить окремі аркуші для:
- реєстру договорів
- ІКТ-постачальників
- ланцюга субпідрядників
- критично важливих функцій
- належної перевірки та оцінки ризиків
- планів виходу та тестування
- заходів DORA
- зіставлення з інформаційним реєстром
- джерел права
Робоча книга зіставлена з основними частинами Імплементаційного регламенту (ЄС) 2024/2956, зокрема B_02.01/B_02.02, B_05.01/B_05.02, B_06.01 та B_07.01. Це внутрішній робочий інструмент, який не слід використовувати як готовий офіційний файл для безпосереднього завантаження без перевірки з актуальними форматами звітності наглядового органу (Finansinspektionen).
Інформаційний реєстр DORA
Стаття 28.3 DORA вимагає, щоб фінансові суб'єкти вели актуальний реєстр усіх договірних відносин щодо ІКТ-послуг від сторонніх постачальників. Імплементаційний регламент (ЄС) 2024/2956 визначає стандартні шаблони для цього реєстру. Пакет допомагає компанії структурувати збір основних даних вже на етапі роботи з постачальником та контрактом.
Шведський нагляд
Для шведських компаній, що перебувають під наглядом Finansinspektionen, DORA доповнюється, серед іншого, нормами FFFS 2024:20 щодо звітування про інциденти та інформаційних реєстрів. Finansinspektionen також чітко визначив впровадження DORA та цифрову операційну стійкість як сферу нагляду.
Правова основа
- Регламент (ЄС) 2022/2554 – DORA, зокрема статті 28–30
- Делегований регламент Комісії (ЄС) 2024/1773
- Імплементаційний регламент Комісії (ЄС) 2024/2956
- Делегований регламент Комісії (ЄС) 2025/532
- FFFS 2024:20 (у відповідних частинах)
- GDPR та інше секторальне регулювання, де це доречно
Для кого підходить цей пакет?
- банки та кредитні установи
- платіжні установи та установи з електронних грошей
- страхові та перестрахові компанії
- інвестиційні компанії та учасники ринку
- фондові компанії та інші фінансові компанії, що регулюються DORA
- відділи комплаєнсу, ризиків, юридичні відділи, відділи закупівель та ІТ-безпеки
- ІКТ-постачальники, яким необхідно узгоджувати доповнення DORA з фінансовими клієнтами
Зверніть увагу
Застосування та пропорційність DORA залежать від типу фінансового суб'єкта, послуги, функції та профілю ризику. Шаблони є загальними професійними матеріалами і повинні бути адаптовані до основного договору, секторальних правил, регуляторного статусу, технічної архітектури послуги та апетиту до ризику фінансової організації. Вони не замінюють індивідуальну юридичну консультацію.
Формат: Word (DOCX) + PDF + Excel (XLSX)
Мова: Шведська
Юрисдикція: Швеція / ЄС
Кількість файлів: 9
Версія: 1.0 – 2026-10-03