Über die Dokumentvorlage
AML/KYC & Geldwäsche-Compliance 2026/2027 – komplettes 2-in-1-Paket auf Schwedisch + Englisch
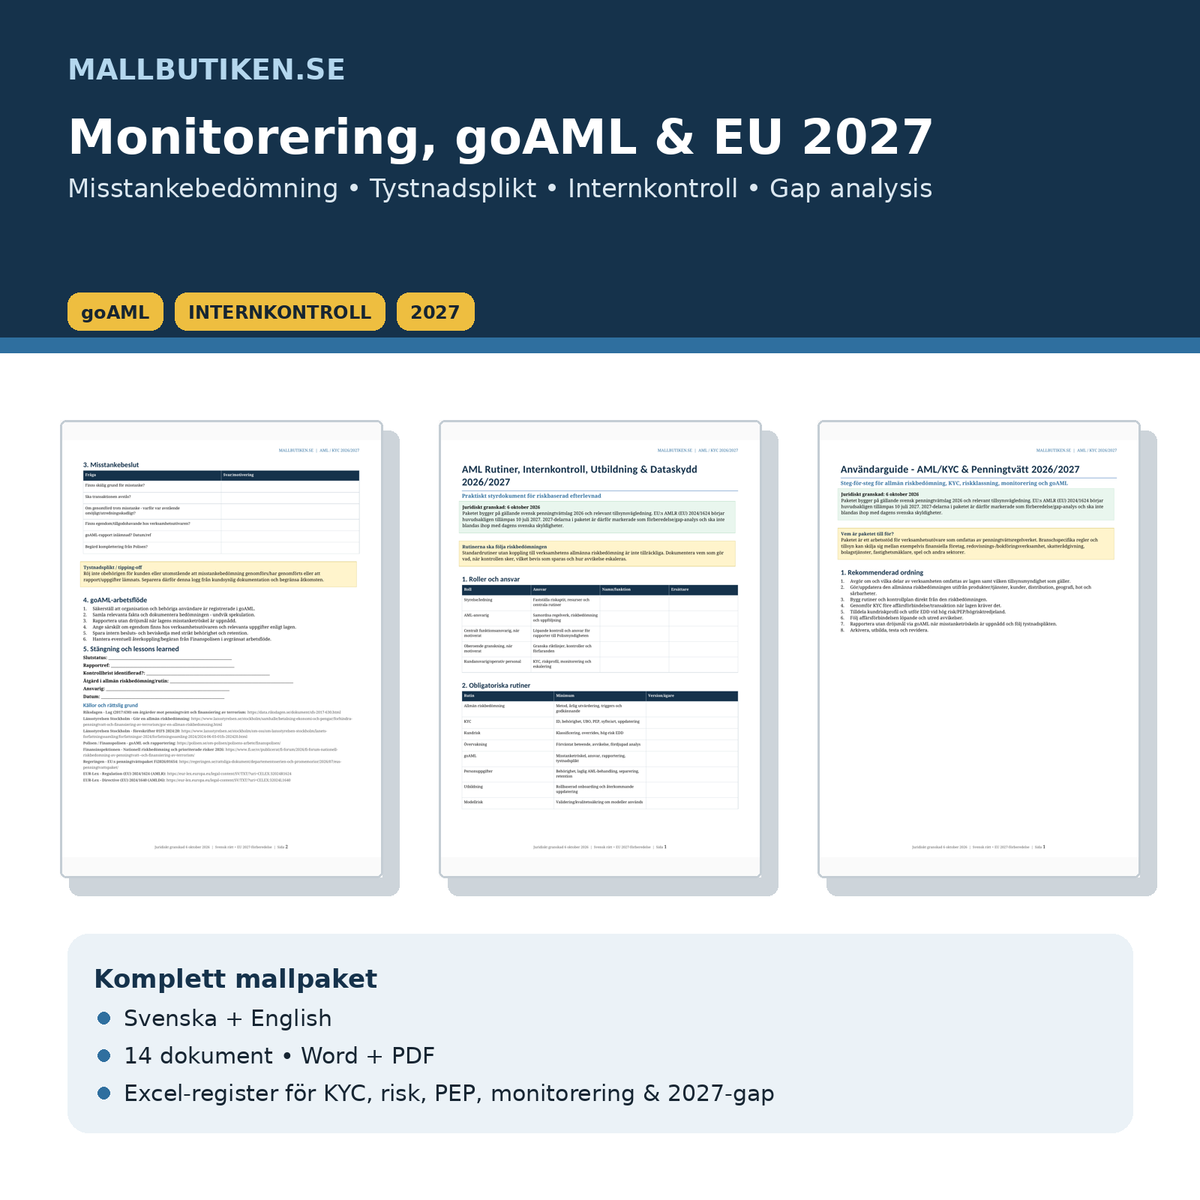
Ein vollständiges Arbeits- und Dokumentenpaket für schwedische Gewerbetreibende, die unter die Geldwäschegesetzgebung fallen. Das Paket wurde entwickelt, um allgemeine Risikobewertung, Identifizierung des wirtschaftlich Berechtigten (KYC), PEP, Kundenrisikoklassifizierung, verstärkte Sorgfaltspflichten, laufende Überwachung, Verdachtsprüfung, goAML, Schweigepflicht, interne Kontrolle, Schulung, Datenschutz und Dokumentenaufbewahrung in einen zusammenhängenden Compliance-Workflow zu integrieren.
2-in-1: Sieben Dokumente liegen sowohl in einer schwedischen als auch in einer englischen Version vor. Sie erhalten 14 Dokumentvorlagen in Word + PDF sowie ein fortschrittliches Excel-Register – insgesamt 29 Lieferdateien. Die Word/PDF-Serie umfasst insgesamt 40 A4-Seiten über Schwedisch + Englisch pro Formatserie.
Das Paket basiert auf dem geltenden schwedischen Gesetz (2017:630) über Maßnahmen gegen Geldwäsche und Terrorismusfinanzierung, den einschlägigen Aufsichtsleitlinien sowie dem Risikoumfeld, das die Behörden im Jahr 2026 beschreiben. Die EU-Geldwäscheverordnung (EU) 2024/1624 ist ab dem 10. Juli 2027 weitgehend anwendbar. Daher ist der Teil für 2027 separat als Vorbereitung und Gap-Analyse gekennzeichnet – dies stellt keine Behauptung dar, dass das vorgeschlagene schwedische Recht für 2027 bereits in Kraft ist.
Was im Paket enthalten ist
| Dokument | Schwedisch | Englisch | Zweck |
|---|---|---|---|
| Compliance-Plan & Anwendungsbewertung | 3 Seiten | 3 Seiten | Geltungsbereich, Aufsicht, Verantwortlichkeiten, Jahreszyklus und 2027-Change-Control. |
| Allgemeine Risikobewertung AML/CFT | 3 Seiten | 3 Seiten | Produkte/Dienstleistungen, Kundentypen, Vertrieb, Geografie, Bedrohungen und Schwachstellen. |
| KYC, wirtschaftlich Berechtigte & PEP | 3 Seiten | 3 Seiten | Identität, Befugnisse, UBO, Eigentümerstruktur, Zweck/Art, PEP und Hochrisikodrittländer. |
| Kundenrisiko & verstärkte Sorgfaltspflichten (EDD) | 2 Seiten | 2 Seiten | Risikoprofil, EDD, Genehmigung durch Führungsebene und dokumentierte Kundenakzeptanz. |
| Überwachung, Verdachtsprüfung & goAML | 2 Seiten | 2 Seiten | Abweichungsanalyse, Meldeentscheidung, Schweigepflicht und goAML-Workflow. |
| Verfahren, interne Kontrolle, Schulung & Datenschutz | 3 Seiten | 3 Seiten | Rollen, Kontrollplan, Schulung, Aufbewahrung und Modellrisiko. |
| Detaillierte Benutzeranleitung | 4 Seiten | 4 Seiten | Schritt-für-Schritt, häufige Aufsichtsmängel und EU 2027-Vorbereitung. |
| AML/KYC Compliance-Register – Excel | XLSX | Dashboard + Risiko, Kunden, KYC, PEP, Überwachung, SAR/goAML-Entscheidungen, Aufbewahrung, Kontrolle und 2027-Gap. | |
Eine dokumentierte Richtlinie ist nicht ausreichend, wenn sie nicht mit den tatsächlichen Risiken und Kundenfällen des Unternehmens verknüpft ist. Das Paket verbindet daher die allgemeine Risikobewertung des Unternehmens → Kundenrisiko → KYC/UBO/PEP → Überwachung → Verdachtsprüfung → goAML → interne Kontrolle und Aufbewahrung. Das Excel-Register bietet zudem ein operatives Kontrollpanel für die Nachverfolgung.
Für wen ist das Paket geeignet?
Das Paket richtet sich an Unternehmen, die tatsächlich der schwedischen Geldwäschegesetzgebung unterliegen. Dies kann je nach Art der Tätigkeit und Branche variieren. Zu den betroffenen Sektoren zählen Finanzinstitute sowie bestimmte Unternehmen aus den Bereichen Rechnungswesen, Buchhaltung, Steuern, Unternehmensdienstleistungen, Immobilienmakler, Glücksspiel und andere. Die Verwendung einer Vorlage macht ein Unternehmen nicht automatisch meldepflichtig. Überprüfen Sie immer Kapitel 1 § 2 des Geldwäschegesetzes und die für die jeweilige Tätigkeit geltende Aufsichtsbehörde/Vorschrift.
Allgemeine Risikobewertung – das Fundament für alles Weitere
Das Geldwäschegesetz verlangt, dass der Gewerbetreibende bewertet, wie die Produkte und Dienstleistungen des Unternehmens für Geldwäsche oder Terrorismusfinanzierung genutzt werden können und wie hoch dieses Risiko ist. Die Bewertung muss insbesondere Produkte/Dienstleistungen, Kunden, Vertriebskanäle und geografische Risikofaktoren berücksichtigen und so gestaltet sein, dass sie die Basis für Verfahren und sonstige Maßnahmen bildet.
Die Vorlage hilft bei der Dokumentation von:
- Unternehmensgröße, Art und Umfang,
- Produkten und Dienstleistungen,
- Kundentypen und Eigentümerstrukturen,
- Distanzvertrieb/Vertretungen/digitalem Vertrieb,
- geografischer Exposition,
- Bedrohungen und Schwachstellen,
- inherentem und verbleibendem Risiko,
- Design und Wirksamkeit der Kontrollen,
- Maßnahmenplan und Verantwortlichkeiten.
Die aktuelle Leitlinie der Bezirksverwaltungsbehörde (Länsstyrelsen) besagt, dass die allgemeine Risikobewertung regelmäßig, mindestens einmal jährlich, und bei Bedarf öfter, wenn sich die Tätigkeit oder das Risikobild ändert, evaluiert werden muss.
KYC – Identität, Befugnisse und wirtschaftlich Berechtigte
Die KYC-Vorlage geht über ein einfaches Kundenformular hinaus. Sie dokumentiert die Identität des Kunden, seine Vertreter und Befugnisse, den wirtschaftlich Berechtigten, die Eigentümer- und Kontrollstruktur, den Zweck und die Art der Geschäftsbeziehung sowie das zu erwartende Verhalten während der Geschäftsbeziehung.
Die Untersuchung der wirtschaftlich Berechtigten muss nach derzeit geltendem schwedischen Recht mindestens eine Suche im Register der wirtschaftlich Berechtigten umfassen, sofern anwendbar. Ein Treffer im Register ist nicht in allen Situationen ausreichend – je nach Risiko können zusätzliche unabhängige Verifizierungen erforderlich sein.
PEP – nicht nur ein Häkchen
Wenn der Kunde oder der wirtschaftlich Berechtigte eine politisch exponierte Person (PEP) ist, sind besondere Maßnahmen erforderlich. Das Paket enthält daher ein separates PEP-Gate für:
- PEP, Familienangehörige und bekannte Mitarbeiter,
- geeignete Maßnahmen zur Feststellung der Herkunft von Vermögenswerten/Geldern,
- verstärkte laufende Überwachung,
- Genehmigung durch die zuständige Entscheidungsebene,
- Nachverfolgung ehemaliger PEPs.
Das derzeitige schwedische Gesetz besagt, dass PEP-Maßnahmen während 18 Monaten fortgesetzt werden müssen, nachdem die Person die öffentliche Funktion nicht mehr ausübt, und danach, falls das verbleibende Risiko weiterhin hoch ist.
Kundenrisiko und verstärkte Sorgfaltspflichten – EDD
Das Risikoprofil eines Kunden muss sowohl auf der allgemeinen Risikobewertung als auch auf der konkreten Kundenkenntnis basieren. Das Paket hilft bei der Dokumentation von Kundentyp, Eigentumsverhältnissen, Geografie, PEP, Vertrieb, Produkt/Dienstleistung, Transaktions-/Aktivitätsmustern, wirtschaftlicher Situation und Herkunft der Mittel.
Bei hohem Risiko müssen umfassendere Kontrollen durchgeführt werden. Für Hochrisikodrittländer enthält die Vorlage spezielle Felder für weitere Informationen zum Kunden/UBO, Zweck und Art, wirtschaftlicher Situation, Mittelherkunft (Source of Funds) und Genehmigung durch die Geschäftsführung.
Überwachung, Abweichungen und Verdachtsprüfung
Die laufende Überwachung ist ein eigener Teil des Pakets. Ein Fall beginnt mit dem, was tatsächlich beobachtet wurde, und dem erwarteten Verhalten. Danach werden eine vertiefte KYC, mögliche Erklärungen, Zusammenhänge, Mittelherkunft (Source of Funds/Assets) und bekannte Risikotypologien dokumentiert.
Wenn die Prüfung zu einem begründeten Verdacht auf Geldwäsche oder Terrorismusfinanzierung führt, müssen relevante Umstände gemäß schwedischem Recht unverzüglich der Polizei gemeldet werden. Die Finanzpolizei nutzt goAML für die Meldungen von meldepflichtigen Organisationen.
Schweigepflicht / Tipping-off
Die Verdachtsprotokolle des Pakets sind absichtlich von den für den Kunden sichtbaren KYC-Dokumenten getrennt. Der Gewerbetreibende darf dem Kunden oder Dritten nicht unbefugt offenbaren, dass eine Verdachtsprüfung durchgeführt wird/wurde oder dass Informationen an die Behörde übermittelt wurden.
Datenschutz und Dokumentenaufbewahrung
Das aktuelle schwedische Geldwäschegesetz enthält besondere Regeln zur Verarbeitung personenbezogener Daten. Dokumente und Informationen über Sorgfaltspflichten und relevante Transaktionen müssen normalerweise fünf Jahre ab dem im Gesetz angegebenen Startpunkt aufbewahrt werden. Wenn dies zur Verhinderung, Aufdeckung oder Untersuchung von Geldwäsche oder Terrorismusfinanzierung notwendig ist, können bestimmte Daten länger aufbewahrt werden, wobei die Gesamtdauer nach heutigen Regeln zehn Jahre nicht überschreiten darf.
Die Excel-Datei enthält daher ein separates Aufbewahrungsregister, das das reguläre Fünfjahresdatum berechnet und es von einer Entscheidung über eine verlängerte Aufbewahrung unterscheidet.
Interne Kontrolle, Schulung und Modellrisiko
Das Steuerungsdokument enthält Rollen für die Geschäftsleitung, AML-Verantwortliche, funktionsverantwortliche Personen und unabhängige Prüfungen, sofern Größe und Art des Unternehmens dies rechtfertigen. Es gibt zudem einen Kontrollplan für KYC-Dateien, Kundenrisiko, PEP/EDD, Überwachung, goAML-Entscheidungen, Datenzugriffsrechte, Aufbewahrung und Schulung.
Wenn das Unternehmen Modelle für Risikobewertung, Risikoklassifizierung oder Überwachung verwendet, gibt es einen speziellen Kontrollpunkt für Modellrisikomanagement und Qualitätssicherung.
Das Excel-Register – operative Compliance statt nur Dokumente
Die beigefügte XLSX-Datei enthält:
- Dashboard mit Kennzahlen,
- Unternehmensrisikobewertung,
- Produkte & Dienstleistungen,
- Kundenregister,
- KYC & UBO,
- PEP & Hochrisiko,
- Überwachung,
- Protokoll der Verdachtsentscheidungen,
- Aufbewahrung,
- Schulung & Kontrollen,
- 2027 Gap-Analyse,
- Nachweis-Checkliste und Quellen.
Risikostufen, Aufbewahrungsdaten und mehrere Kontrollindikatoren sind formelgesteuert. Die Arbeitsmappe ist so konzipiert, dass sie als lebendiges Register genutzt werden kann – nicht nur als Beispiel.
EU AMLR ab dem 10. Juli 2027 – deutlich vom geltenden Recht getrennt
Die EU-Verordnung (EU) 2024/1624 ist beschlossen und ab dem 10. Juli 2027 weitgehend anwendbar. Gleichzeitig hat die schwedische Regierung im Jahr 2026 Vorschläge zur Anpassung des schwedischen Rechts vorgelegt, unter anderem durch die Ersetzung des derzeitigen Geldwäschegesetzes und die Ausweitung bestimmter Pflichten.
Da die endgültige schwedische Gesetzgebung sich noch ändern kann, ist der Teil des Pakets für 2027 als Gap-Analyse und Change-Control-Plan gestaltet. Er unterscheidet ausdrücklich zwischen:
- Anforderungen, die nach schwedischem Recht 2026 gelten,
- EU-Regelungen, die bereits beschlossen sind, aber ab 2027 gelten,
- schwedischen Gesetzesvorschlägen, die nach dem Parlamentsbeschluss endgültig verifiziert werden müssen.
Aktuelles Risikobild 2026
Die im Jahr 2026 veröffentlichte nationale Risikobewertung beschreibt ein höheres allgemeines Risikoniveau für Geldwäsche und Terrorismusfinanzierung in Schweden als vor fünf Jahren. Das Vorlagenpaket ist daher so aufgebaut, dass aktuelle behördliche Informationen und eigene Erfahrungen in das Risikomodell einfließen können, anstatt alte Standardannahmen zu wiederholen.
Häufig gestellte Fragen (FAQ)
Ist dies eine KYC-Vorlage für alle Unternehmen?
Nein. Das Paket ist primär für Gewerbetreibende konzipiert, die unter die Geldwäschegesetzgebung fallen. Andere Unternehmen können zwar andere Gründe für die Identifizierung von Kunden haben, sollten das Paket aber nicht als Beweis dafür behandeln, dass das Geldwäschegesetz auf sie anwendbar ist.
Ist eine allgemeine Risikobewertung enthalten?
Ja. Sie ist eine der Hauptkomponenten und basiert auf Produkten/Dienstleistungen, Kunden, Vertriebskanälen, Geografie, Bedrohungen, Schwachstellen, Kontrollen und verbleibendem Risiko.
Sind wirtschaftlich Berechtigte und PEP enthalten?
Ja. Die KYC-Dokumente enthalten UBO/wirtschaftlich Berechtigte, Eigentümerstruktur, PEP, Familienmitglieder/bekannte Mitarbeiter, EDD und Genehmigungen durch die Geschäftsführung.
Kann ich mit der Vorlage direkt an die Finanzpolizei melden?
Die Vorlage unterstützt die interne Prüfung und Dokumentation. Die eigentliche Meldung erfolgt über das goAML-System der Finanzpolizei gemäß dem geltenden Prozess. Das Paket ersetzt nicht die Registrierung oder die Formulare des Behördensystems.
Wie lange müssen KYC-Unterlagen aufbewahrt werden?
Nach dem derzeitigen schwedischen Geldwäschegesetz müssen relevante KYC- und Transaktionsdaten normalerweise fünf Jahre ab dem im Gesetz angegebenen Startpunkt aufbewahrt werden. Besondere Bedingungen können eine längere Aufbewahrung rechtfertigen, jedoch maximal zehn Jahre nach heutigen Regeln.
Sind die 2027-Regeln bereits schwedisches Gesetz?
Nein. Die AMLR ist beschlossenes EU-Recht und gilt weitgehend ab dem 10. Juli 2027. Schwedische Gesetzesvorschläge von 2026 müssen vom endgültig verabschiedeten schwedischen Gesetz unterschieden werden. Daher enthält das Paket eine separate 2027-Gap-Analyse.
Ist Excel enthalten?
Ja. Dieses Produkt ist einer der Fälle, in denen Excel durch ein lebendiges Kundenregister, Risikoprotokoll, Überwachung, Aufbewahrung und Implementierungs-Tracking einen klaren Mehrwert bietet.
Format und Lieferung
- 14 Dokumentvorlagen – 7 schwedisch + 7 englisch.
- 28 Dokumentdateien – DOCX + PDF.
- 1 fortgeschrittene Excel-Arbeitsmappe (XLSX).
- Insgesamt 29 Dateien.
- 40 A4-Seiten pro Formatserie über SV+EN.
- Digitales Produkt – keine physische Ware wird versendet.
Rechtsgrundlage und behördliche Quellen
- Gesetz (2017:630) über Maßnahmen gegen Geldwäsche und Terrorismusfinanzierung
- Bezirksverwaltungsbehörde – Allgemeine Risikobewertung
- Polizei / Finanzpolizei – goAML und Meldewesen
- Finanzinspektion (FI) – Nationale Risikobewertung 2026
- Regierung – EU-Geldwäschepaket Fi2026/01654
- Verordnung (EU) 2024/1624 – AMLR
- Richtlinie (EU) 2024/1640 – AMLD6