Über die Dokumentvorlage
Cyber Resilience Act (CRA) Compliance 2026/2027 – komplettes 2-in-1-Paket
Ein umfassendes Compliance-Paket für Unternehmen, die Produkte mit digitalen Elementen herstellen, entwickeln oder auf dem EU-Markt bereitstellen und ihre Arbeit gemäß der Verordnung (EU) 2024/2847 – Cyber Resilience Act (CRA) vorbereiten oder dokumentieren müssen.
Das Paket kombiniert schwedische und englische Arbeitsvorlagen mit einem fortschrittlichen Excel-Register für Cybersicherheitsrisiken, SBOM, Schwachstellen, CRA-Berichterstattung und technische Dokumentation.
Lieferumfang: 7 schwedische + 7 englische Dokumentvorlagen sowohl in Word als auch in PDF sowie 1 Excel-Arbeitsmappe – insgesamt 29 Dateien. Die Word/PDF-Reihen umfassen insgesamt 28 A4-Seiten pro Formatserie.
Das Vorlagenpaket wurde anhand des Cyber Resilience Act, der Verordnung (EU) 2024/2847, einschließlich der Artikel 13–14 sowie der Anhänge I, II und VII, sowie der aktuellen Implementierungs- und Berichterstattungsleitlinien der Europäischen Kommission überprüft. Das Paket ist für die praktische Compliance-Arbeit im Jahr 2026/2027 konzipiert.
Wichtige CRA-Daten 2026–2027
Der CRA ist bereits in Kraft, aber verschiedene Verpflichtungen treten zu unterschiedlichen Zeitpunkten in Kraft:
- 11. September 2026: Die Meldepflichten der Hersteller für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle traten in Kraft.
- 11. Dezember 2027: Die wesentlichen Produkt- und Cybersicherheitsanforderungen des CRA werden vollständig anwendbar.
Das bedeutet, dass Unternehmen nicht bis 2027 warten sollten, um Risikobewertung, Schwachstellenmanagement, Meldeprozesse, technische Dokumentation und Nachweisketten aufzubauen.
Was in diesem Paket enthalten ist
| Vorlage / Tool | Schwedisch | Englisch | Format |
|---|---|---|---|
| CRA-Implementierungs- & Compliance-Plan | 2 Seiten | 2 Seiten | Word + PDF |
| Cybersicherheitsrisikobewertung | 2 Seiten | 2 Seiten | Word + PDF |
| Schwachstellenmanagement & CVD-Richtlinie | 2 Seiten | 2 Seiten | Word + PDF |
| Vorfalls- & Schwachstellenmeldung 24h/72h | 2 Seiten | 2 Seiten | Word + PDF |
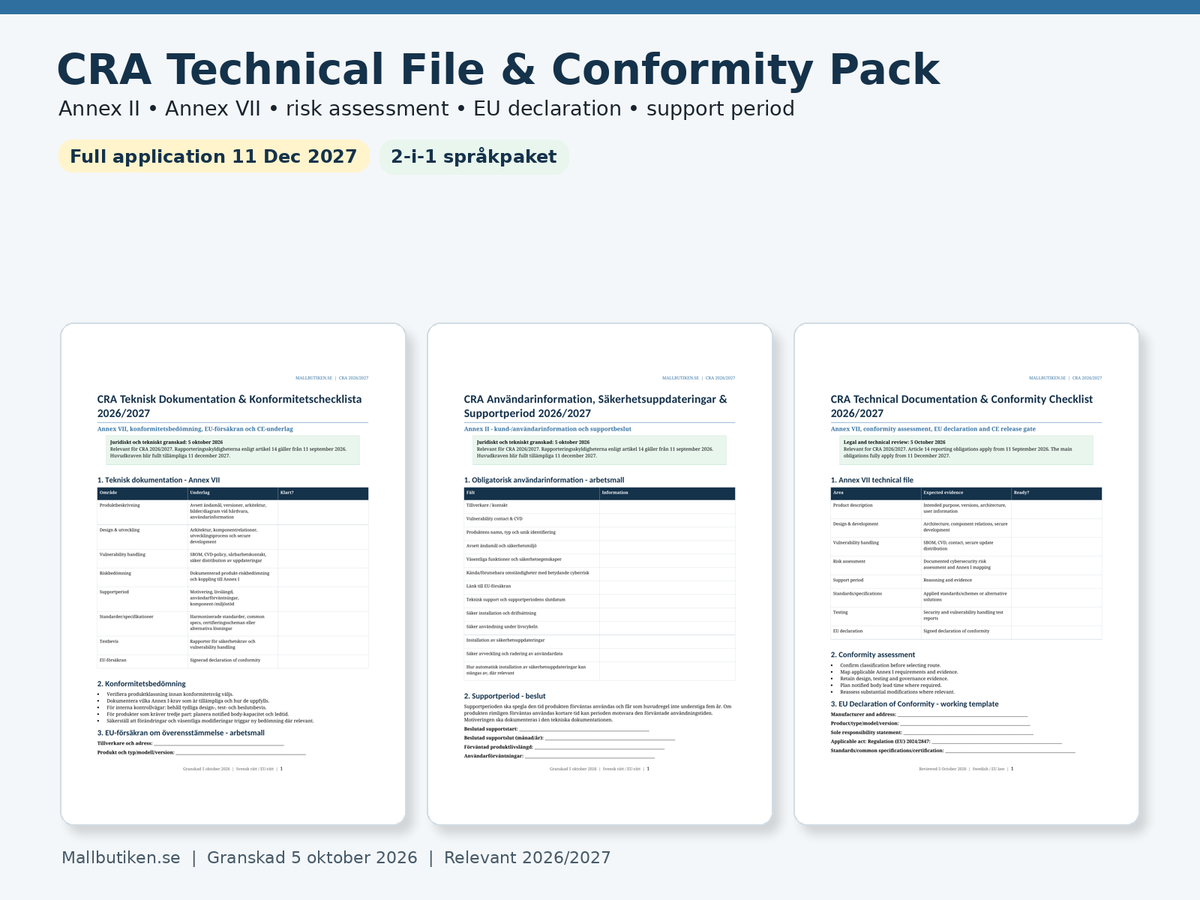
| Technische Dokumentation & Konformitätscheckliste | 2 Seiten | 2 Seiten | Word + PDF |
| Benutzerinformationen, Sicherheitsupdates & Supportzeitraum | 2 Seiten | 2 Seiten | Word + PDF |
| Detailliertes Benutzerhandbuch | 2 Seiten | 2 Seiten | Word + PDF |
| CRA-Compliance-Register – Risiko, SBOM, Schwachstellen & Berichterstattung | Zweisprachige Arbeitsmappe | Excel (XLSX) | |
Beim CRA geht es nicht um eine einzelne Richtlinie. Das Unternehmen muss aufzeigen können, wie Cybersicherheitsrisiken identifiziert und reduziert werden, wie Komponenten und Schwachstellen nachverfolgt werden, wie aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle gemeldet werden, wie technische Dokumentation erstellt wird und wie Sicherheitsupdates während des Supportzeitraums gehandhabt werden. Das Paket verknüpft daher Governance, Risikobewertung, SBOM, CVD, Vorfallmeldung, technische Unterlagen, Benutzerinformationen und Excel-Register.
Welche Unternehmen können vom CRA betroffen sein?
Der CRA richtet sich an Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden. Dies kann sowohl Hardware als auch Software sowie viele vernetzte oder netzwerkbezogene Produkte umfassen.
Das Paket richtet sich in erster Linie an Hersteller, aber die Checklisten und Benutzerhandbücher helfen auch Importeuren und Händlern dabei, die Punkte zu identifizieren, die sie prüfen müssen. Die genaue Rolle muss immer auf der Grundlage der tatsächlichen Lieferkette und des Produkts bewertet werden.
Cybersicherheitsrisikobewertung – ein Kernstück des CRA
Der CRA verlangt, dass der Hersteller eine Cybersicherheitsrisikobewertung für das Produkt mit digitalen Elementen durchführt und die Ergebnisse bei Planung, Design, Entwicklung, Produktion, Lieferung und Wartung berücksichtigt.
Die Risikovorlage und das Excel-Register helfen der Organisation dabei, Folgendes zu dokumentieren:
- Produkt, Version und Verwendungszweck,
- Assets und sicherheitskritische Funktionen,
- Bedrohungs- und Missbrauchsszenarien,
- Wahrscheinlichkeit und Auswirkungen,
- bestehende Kontrollen,
- Restrisiko,
- Maßnahmenplan, Verantwortlichkeiten und Fristen,
- Verbindung zu den wesentlichen Cybersicherheitsanforderungen des CRA.
SBOM, Schwachstellenmanagement und Coordinated Vulnerability Disclosure (CVD)
Die Schwachstellenanforderungen des CRA bedeuten, dass der Hersteller in der Lage sein muss, Schwachstellen und im Produkt enthaltene Komponenten zu identifizieren und zu dokumentieren. Anhang I legt unter anderem fest, dass Schwachstellen und Komponenten identifiziert und dokumentiert werden müssen, u. a. durch eine maschinenlesbare SBOM, die zumindest die Abhängigkeiten der obersten Ebene (Top-Level) des Produkts umfasst.
Das Paket enthält daher:
- SBOM-Register in Excel,
- Komponente/Version/Lieferant/PURL/CPE,
- direkte oder transitive Abhängigkeit,
- CVE/Advisory und Schweregrad (Severity),
- gefixte Version und Überprüfungsdatum,
- CVD-Richtlinie und externer Ansprechpartner für Schwachstellen,
- Triage-, Behebungs- und Offenlegungsroutinen.
CRA-Berichterstattung: 24 Stunden, 72 Stunden und Abschlussbericht
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle melden, die die Sicherheit von Produkten mit digitalen Elementen beeinträchtigen.
Die Berichterstattungsleitlinien der Europäischen Kommission legen im Wesentlichen Folgendes fest:
- innerhalb von 24 Stunden: Frühwarnung, nachdem die Organisation Kenntnis erlangt hat,
- innerhalb von 72 Stunden: vollständige Meldung (Full Notification),
- aktiv ausgenutzte Schwachstelle: Abschlussbericht spätestens 14 Tage, nachdem eine korrigierende oder abschwächende Maßnahme verfügbar wurde,
- schwerwiegender Vorfall: Abschlussbericht innerhalb eines Monats nach der 72-Stunden-Meldung.
Die Excel-Datei verfügt über ein spezielles Tabellenblatt für Meldungen, in dem die 24h- und 72h-Fristen automatisch ab dem Datum und der Uhrzeit der Kenntnisnahme berechnet werden.
Technische Dokumentation – Anhang VII
Die technische Dokumentation gemäß CRA soll Überwachungs- und Konformitätsunterlagen für das Produkt bereitstellen. Die Checkliste für technische Dokumentation des Pakets umfasst unter anderem:
- Produktbeschreibung und Verwendungszweck,
- Architektur, Komponentenbeziehungen und sicherer Entwicklungsprozess,
- SBOM und Schwachstellenbehandlung,
- Cybersicherheitsrisikobewertung,
- Supportzeitraum und Begründung,
- angewandte Normen/Spezifikationen,
- Test- und Verifizierungsunterlagen,
- EU-Konformitätserklärung und Release Gate.
Benutzerinformationen – Anhang II
Benutzerinformationen müssen es dem Benutzer unter anderem ermöglichen, den Hersteller und das Produkt zu identifizieren, Kontaktstellen für Schwachstellen zu finden, den Verwendungszweck und relevante Sicherheitsvoraussetzungen zu verstehen sowie Anweisungen für eine sichere Installation, Nutzung, Aktualisierung und Außerbetriebnahme zu erhalten.
Die Vorlage verfügt daher über ein eigenes Arbeitsblatt für Anhang II-konforme Kunden-/Benutzerinformationen und ein klares Feld für das Enddatum des Supportzeitraums.
Supportzeitraum und Sicherheitsupdates
Der Hersteller muss einen Supportzeitraum festlegen, der widerspiegelt, wie lange das Produkt voraussichtlich genutzt werden kann, unter Berücksichtigung der Art des Produkts, des erwarteten Gebrauchs und der relevanten Marktbedingungen. Die Grundregel des CRA besagt, dass der Supportzeitraum normalerweise mindestens fünf Jahre betragen sollte, sofern nicht vernünftigerweise davon auszugehen ist, dass das Produkt einen kürzeren Zeitraum genutzt wird.
Das Paket unterstützt die Organisation dabei, Folgendes zu dokumentieren:
- erwartete Produktlebensdauer,
- festgelegter Supportzeitraum,
- Begründung und Nachweise,
- Sicherheitsupdates und deren Bereitstellung,
- Enddatum, das den Benutzern mitgeteilt werden muss.
Der CRA enthält auch Anforderungen daran, wie lange Sicherheitsupdates verfügbar gehalten werden müssen. Daher sollte die Organisation sowohl die Bereitstellung als auch die langfristige Verfügbarkeit relevanter Updates planen.
Konformitätsbewertung, EU-Konformitätserklärung und CE
Welcher Konformitätsbewertungsweg zulässig ist, hängt unter anderem von der CRA-Klassifizierung des Produkts ab. Das Paket enthält Prüfpunkte für:
- Standardprodukt/Standardkategorie,
- wichtiges Produkt Klasse I,
- wichtiges Produkt Klasse II,
- kritisches Produkt,
- anwendbare Normen/Spezifikationen,
- eventuell benannte Stelle (Notified Body),
- EU-Konformitätserklärung,
- CE-Release Gate.
Die Vorlage ersetzt keine formale Produktklassifizierung oder externe Konformitätsbewertung, sofern diese erforderlich ist.
Excel-Register – mehr als eine statische Checkliste
Die beigefügte XLSX-Datei ist ein praktisches Compliance-Register mit separaten Reitern für:
- Dashboard – Kennzahlen und wichtige CRA-Daten,
- Produktregister – Produkte, Versionen, Klassifizierung und Supportzeitraum,
- Risikoregister – Risikoniveau und Maßnahmenplan,
- SBOM – Komponenten, Versionsdaten und Schwachstellenverknüpfung,
- Schwachstellenregister – CVE/Advisories, Schweregrad und Status,
- Meldefristen – automatische 24h/72h-Fristen,
- Nachweischeckliste – technische Dokumentation und Nachweisketten,
- Quellen – zentrale offizielle CRA-Quellen.
Die Arbeitsmappe enthält Datenvalidierung, Risikoniveauformeln und automatisierte Fristenberechnungen, ist jedoch so konzipiert, dass der Benutzer sie individuell erweitern kann.
CRA kontra NIS2 – unterschiedliche Schwerpunkte
CRA und NIS2 können beide für dieselbe Organisation relevant sein, haben aber unterschiedliche Schwerpunkte. Der CRA ist in erster Linie ein Produktregelwerk für Cybersicherheit bei Produkten mit digitalen Elementen und deren Schwachstellenmanagement. Die NIS2/Cybersicherheitsregulierung konzentriert sich stärker auf das Risikomanagement und die Vorfallmeldung von Organisationen, die wesentliche oder wichtige Dienste für die Gesellschaft erbringen.
Das neue CRA-Paket ergänzt daher das bestehende NIS2-Paket von Mallbutiken, anstatt es zu ersetzen.
Sanktionen – warum Dokumentation wichtig ist
Der CRA enthält erhebliche administrative Sanktionsstufen. Bei bestimmten zentralen Verstößen können die maximalen administrativen Bußgelder bis zu 15 Millionen Euro oder 2,5 Prozent des gesamten weltweiten Jahresumsatzes betragen, je nachdem, welcher Betrag höher ist, unter den Voraussetzungen und Ausnahmen gemäß der Verordnung.
Praktische und datierte Dokumentation ist daher wichtig, nicht nur für die Umsetzung, sondern auch, um nachweisen zu können, wie die Organisation tatsächlich mit Compliance gearbeitet hat.
Empfohlener Arbeitsablauf
- Produkte identifizieren und Rolle des Wirtschaftsakteurs bestimmen.
- Produkt gemäß CRA klassifizieren.
- Cybersicherheitsrisikobewertung durchführen und dokumentieren.
- SBOM und CVD-/Schwachstellenprozess aufbauen.
- Supportzeitraum und Update-Strategie festlegen.
- Technische Dokumentation und Benutzerinformationen vorbereiten.
- 24h/72h-Meldesystem und Verantwortlichkeitskette einrichten.
- Konformitätsbewertung durchführen und Nachweise sammeln.
- Register nach Release und während des Supportzeitraums aktuell halten.
Häufig gestellte Fragen zum CRA
Gelten die Meldepflichten bereits?
Ja. Die CRA-Meldepflichten der Hersteller für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle traten am 11. September 2026 in Kraft.
Wann tritt der Hauptteil des CRA in Kraft?
Die Hauptanwendung beginnt am 11. Dezember 2027.
Benötigen wir eine SBOM?
Die Anforderungen des CRA an die Schwachstellenbehandlung umfassen die Dokumentation von Komponenten und Schwachstellen, einschließlich einer maschinenlesbaren SBOM, die mindestens die Abhängigkeiten der obersten Ebene (Top-Level) abdeckt.
Ist CRA dasselbe wie NIS2?
Nein. Der CRA konzentriert sich auf Produkte mit digitalen Elementen und deren Cybersicherheitslebenszyklus. NIS2 hat einen anderen Fokus auf Organisationen und Betriebsabläufe. Ein Unternehmen kann von beidem betroffen sein.
Gilt der CRA nur für Hardware?
Nein. Das Regelwerk umfasst Produkte mit digitalen Elementen und kann je nach Produkt- und Marktsituation sowohl Hardware als auch Software beinhalten.
Sind schwedische und englische Vorlagen enthalten?
Ja. Alle sieben Word/PDF-Dokumente sind sowohl auf Schwedisch als auch auf Englisch verfügbar.
Ist Excel enthalten?
Ja. Das Paket enthält eine separate XLSX-Arbeitsmappe für Produktregister, Risiken, SBOM, Schwachstellen, Meldefristen und Nachweise.
Handelt es sich hierbei um eine Zertifizierung?
Nein. Das Paket ist eine professionelle Dokumentations- und Arbeitsunterstützung. Es ersetzt keine benannte Stelle, Produktprüfung, externe Cybersicherheitstests oder individuelle rechtliche Beurteilungen, sofern diese erforderlich sind.
Format und Lieferung
- 7 schwedische Dokumentvorlagen + 7 englische Dokumentvorlagen.
- 14 DOCX + 14 PDF + 1 XLSX = 29 Dateien insgesamt.
- 28 A4-Seiten pro Word/PDF-Formatserie.
- Excel-Arbeitsmappe mit 8 Compliance-Reitern.
- Digitales Produkt – kein physischer Versand.
Rechtsgrundlage und offizielle Quellen
- Verordnung (EU) 2024/2847 – Cyber Resilience Act.
- Europäische Kommission – Cyber Resilience Act Zusammenfassung.
- Europäische Kommission – CRA-Berichterstattungspflichten.
- Europäische Kommission – CRA-Implementierung.
- EUR-Lex – Verordnung (EU) 2024/2847.