Svenska Dokumentmallar
DPIA / Datenschutz-Folgenabschätzung DSGVO Vorlagenpaket 2026 – Word/PDF/Excel
DPIA / Datenschutz-Folgenabschätzung DSGVO Vorlagenpaket 2026 – Word/PDF/Excel
- Dateiformat
- DOCX, PDF, XLSX
- Dokumentensprache
- Schwedisch
- Anzahl der Dateien
- 9
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
DPIA / Datenschutz-Folgenabschätzung (DSFA) DSGVO Vorlagenpaket 2026 – Word, PDF & Excel
Komplettes Vorlagenpaket für die Datenschutz-Folgenabschätzung (DSFA) gemäß Artikel 35 DSGVO. Das Paket wurde für schwedische Unternehmen, Organisationen, Behörden, Projektleiter, Datenschutzbeauftragte, Informationssicherheitsbeauftragte und Juristen entwickelt, die hochriskante Verarbeitungen personenbezogener Daten strukturiert, prüfbar und praxisnah dokumentieren müssen.
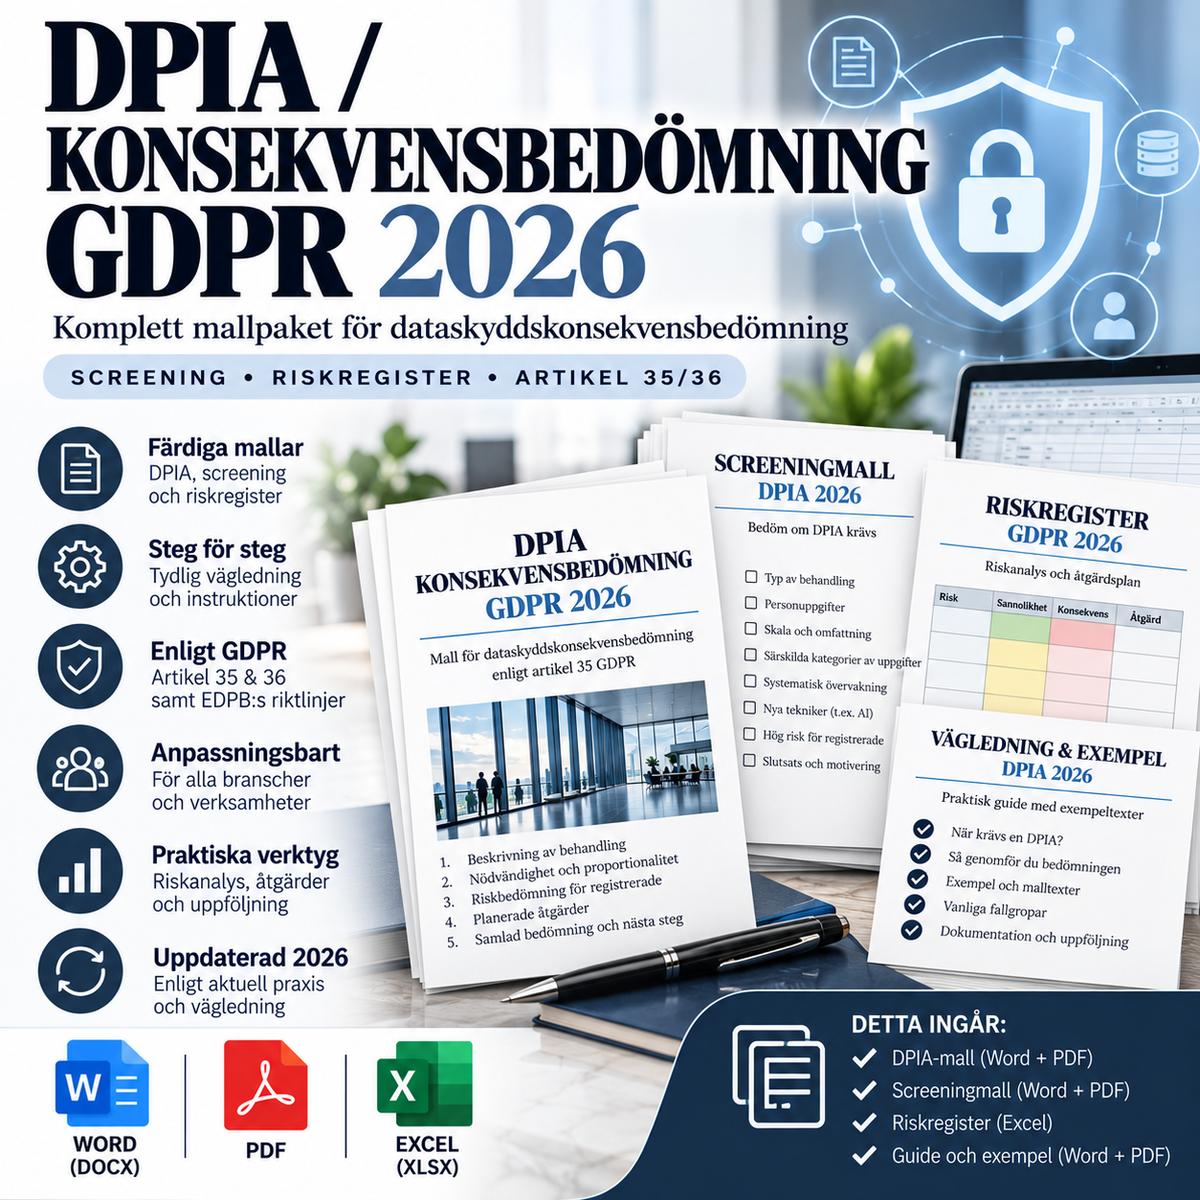
Das Paket kombiniert vier professionelle Dokumentvorlagen in Word/PDF mit einem umfassenden Excel-Tool für Screening, Risikobewertung, risikomindernde Maßnahmen, Konsultationen, Artikel-36-Bewertung und laufende Überprüfung. Insgesamt sind 9 Dateien enthalten.
Das ist im Paket enthalten
Digital Products liefert ein ZIP-Archiv: DPIA_Konsekvensbedomning_GDPR_Mallpaket_2026_WORD_PDF_EXCEL.zip.
Laut dem ursprünglichen Produktverzeichnis umfasst das Paket vier Dokumente in Word und PDF sowie ein Excel-Tool, insgesamt neun interne Dateiformate. Der interne Inhalt des Archivs wurde nicht unabhängig geprüft. Die Dokumente werden als ZIP geliefert, nicht als neun einzelne Download-Objekte.
Sprache: Schwedisch. Version: 1.0 – 03.10.2026.
Was die Dateien enthalten
DSFA-Hauptvorlage: geplante Verarbeitung, Zweck, Notwendigkeit, Verhältnismäßigkeit und Folgen für die betroffenen Personen. Screening: Grundlage für die Entscheidung, ob eine Folgenabschätzung erforderlich ist. Konsultationsgrundlage: Dokumentation der Beratung durch den Datenschutzbeauftragten und etwaige vorherige Konsultationen. Überprüfung: Entscheidungen und Änderungsprotokoll. Excel-Tool: Risikoregister, Maßnahmen, Nachverfolgung und Risikowerte gemäß Produktdateibeschreibung.
Eine DSFA ist eine dokumentierte und fortlaufende Bewertung der Risiken für die Rechte und Freiheiten von Personen – keine Zertifizierung, dass das Unternehmen die DSGVO erfüllt.
Dokumente gemäß Dateiverzeichnis des Pakets
- DPIA / Datenschutz-Folgenabschätzung DSGVO 2026 – Word (DOCX)
- DPIA / Datenschutz-Folgenabschätzung DSGVO 2026 – PDF
- DPIA Screening / Bedarfsbeurteilung – Word
- DPIA Screening / Bedarfsbeurteilung – PDF
- Konsultation, Stellungnahme DSB & vorherige Konsultation – Word
- Konsultation, Stellungnahme DSB & vorherige Konsultation – PDF
- DPIA Überprüfung, Entscheidung & Änderungsprotokoll – Word
- DPIA Überprüfung, Entscheidung & Änderungsprotokoll – PDF
- DPIA Risiko & Screening Arbeitstool – Excel (XLSX)
Wann ist eine DSFA erforderlich?
Gemäß Artikel 35 DSGVO muss der Verantwortliche vor Beginn einer Verarbeitungsart eine Folgenabschätzung durchführen, wenn die Verarbeitung voraussichtlich zu einem hohen Risiko für die Rechte und Freiheiten natürlicher Personen führt. Dies gilt insbesondere bei umfangreichem Profiling oder automatisierten Entscheidungen mit erheblicher Wirkung, der Verarbeitung sensibler personenbezogener Daten in großem Umfang oder Daten über strafrechtliche Verurteilungen sowie bei systematischer Überwachung in großem Umfang.
Die schwedische Datenschutzbehörde (IMY) hat zudem eine spezifische Liste gemäß Artikel 35.4 und nutzt die neun Hochrisikokriterien, die in den europäischen Datenschutzleitlinien entwickelt wurden. Als Grundregel gilt, dass bei Erfüllung von mindestens zwei Kriterien eine DSFA durchgeführt werden sollte, aber in Einzelfällen kann bereits ein einziges Kriterium ausreichen. Die Screening-Vorlage und das Excel-Tool sind darauf ausgelegt, genau diese Beurteilung zu dokumentieren.
Screening / Bedarfsbeurteilung
Die Screening-Vorlage hilft Ihnen, vor Projektbeginn zu dokumentieren, warum eine DSFA erforderlich ist – oder warum sie als nicht obligatorisch erachtet wird. Sie enthält eine Prüfung von:
- Artikel 35.3 DSGVO
- IMY-Liste gemäß Artikel 35.4
- Bewertung und Punktevergabe
- automatisierte Entscheidungen mit erheblicher Wirkung
- systematische Überwachung
- sensible oder hochpersönliche Daten
- Verarbeitung in großem Umfang
- Zusammenführung von Datensätzen
- schutzbedürftige betroffene Personen
- innovative Nutzung oder neue Technologien, einschließlich KI
- Verarbeitung, die eine Person daran hindert, ein Recht auszuüben oder Zugang zu einem Dienst oder Vertrag zu erhalten
Komplette DSFA gemäß Artikel 35
Die Hauptvorlage ist so konzipiert, dass sie die von der DSGVO geforderten und von der IMY in ihrem Leitfaden hervorgehobenen Punkte dokumentiert. Sie umfasst unter anderem:
- systematische Beschreibung der Verarbeitung und deren Zweck
- betroffene Personen und Kategorien personenbezogener Daten
- sensible personenbezogene Daten und Artikel-10-Daten
- Systeme, Technologie, KI, Profiling und automatisierte Entscheidungen
- Auftragsverarbeiter und Empfänger
- Drittlandübermittlungen
- Speicherung und Löschung
- Datenfluss und Lebenszyklus
- Rechtsgrundlage
- Bewertung der Notwendigkeit und Verhältnismäßigkeit
- Privacy by Design und Privacy by Default
- Risiken für die Rechte und Freiheiten des Einzelnen
- risikomindernde technische, organisatorische und rechtliche Maßnahmen
- verbleibendes Risiko
- Entscheidung, ob die Verarbeitung begonnen werden kann
- Notwendigkeit einer vorherigen Konsultation mit der IMY
- Plan für laufende Überprüfungen
Die Risiken betreffen Menschen – nicht das Geschäftsrisiko des Unternehmens
Eine häufige Schwäche bei der DSFA-Arbeit ist, dass die Risikoanalyse in ein betriebswirtschaftliches Risiko abgleitet. Die Vorlage unterscheidet daher ausdrücklich zwischen diesen Bereichen. Das DSFA-Risiko sollte sich darauf beziehen, wie die Verarbeitung die Rechte und Freiheiten natürlicher Personen beeinträchtigen könnte, beispielsweise durch Diskriminierung, Identitätsdiebstahl, finanziellen Verlust, Rufschädigung, Vertraulichkeitsverlust, unzulässige Überwachung, fehlerhaftes Profiling, eingeschränkte Selbstbestimmung oder andere physische, materielle oder immaterielle Schäden.
Excel-Tool mit automatischer Risikoklassifizierung
Die Excel-Datei enthält separate Arbeitsblätter für:
- Dashboard mit Kennzahlen
- DSFA-Screening
- Verarbeitungsbeschreibung
- Notwendigkeit und Verhältnismäßigkeit
- Risikoregister
- Risikomaßnahmen
- Konsultation und DSB-Beratung
- Überprüfung und Änderungsprotokoll
- Artikel 36 – Grundlage für die vorherige Konsultation
- Rechtsquellen und Leitlinien
Das Risikoregister berechnet automatisch einen Risikowert basierend auf Eintrittswahrscheinlichkeit und Auswirkung und zeigt separat das inhärente Risiko sowie das verbleibende Risiko nach geplanten Maßnahmen an. Dies erleichtert die Nachverfolgung, wie Schutzmaßnahmen das Risikobild tatsächlich verändern.
Die Rolle des Datenschutzbeauftragten
Wenn die Organisation einen Datenschutzbeauftragten hat, muss dieser bei der Durchführung der DSFA hinzugezogen werden. Der Beauftragte kann unter anderem Ratschläge zur Notwendigkeit einer DSFA, zur Methodik, zu Risiken, Schutzmaßnahmen und dazu geben, ob die Bewertung korrekt durchgeführt wurde. Die Verantwortung für die Durchführung der DSFA und die getroffenen Entscheidungen liegt jedoch weiterhin beim Verantwortlichen.
Das Paket enthält daher eine separate Vorlage für die Stellungnahme des DSB und Konsultation, in der Ratschläge, Abweichungen und Nachverfolgungen klar dokumentiert werden können.
Ansichten der betroffenen Personen
Die DSGVO sieht auch vor, dass die Ansichten der betroffenen Personen oder ihrer Vertreter eingeholt werden sollten, sofern dies angemessen ist. Die Konsultationsvorlage enthält daher spezielle Felder für Methode, Teilnehmer, Ansichten, wie die Ansichten berücksichtigt wurden und – falls keine Konsultation durchgeführt wird – warum dies nicht angemessen oder möglich war.
Artikel 36 – vorherige Konsultation mit der IMY
Wenn die DSFA zeigt, dass die Verarbeitung trotz geplanter risikomindernder Maßnahmen weiterhin ein hohes Risiko mit sich bringen würde, muss der Verantwortliche vor Beginn der Verarbeitung eine vorherige Konsultation mit der IMY beantragen. Das Paket enthält sowohl Dokumentenfelder als auch ein spezielles Excel-Blatt, um zu prüfen, ob die Unterlagen vollständig sind, bevor eine solche Bewertung oder Anfrage durchgeführt wird.
Die DSFA ist ein laufender Prozess
Die Folgenabschätzung sollte nach Projektstart nicht archiviert und vergessen werden. Die IMY beschreibt die DSFA als laufenden Prozess. Eine neue oder aktualisierte Bewertung kann erforderlich sein, wenn sich beispielsweise Zweck, Datenkategorien, Anzahl der betroffenen Personen, Systeme, KI-Funktionalität, Lieferanten, Empfänger, Drittlandübermittlungen oder Sicherheitsrisiken ändern.
Die separate Vorlage für Überprüfung, Entscheidung und Änderungsprotokoll ermöglicht es, diese Änderungen zu dokumentieren und zu überprüfen, ob die tatsächliche Verarbeitung noch mit der beschlossenen DSFA übereinstimmt.
Besonders geeignet für
- neue IT-Systeme und SaaS-Dienste
- KI und automatisierte Analysen
- Profiling und Scoring
- HR- und Personalsysteme
- Kamera- und Sensorlösungen
- Gesundheits- und andere sensible personenbezogene Daten
- groß angelegte Kunden- und Benutzerdatenbanken
- Zusammenführung verschiedener Datenquellen
- neue Cloud-Anbieter oder Drittlandübermittlungen
- Verarbeitung von Daten von Kindern oder anderen schutzbedürftigen Gruppen
Rechtsgrundlage
Das Paket wurde zum 3. Oktober 2026 rechtlich überprüft und basiert unter anderem auf:
- Datenschutz-Grundverordnung (EU) 2016/679, insbesondere Artikel 5, 6, 9, 10, 25, 32, 35, 36 und 39
- IMY-Leitfaden zur Folgenabschätzung und praktischer Leitfaden
- IMY-Liste gemäß Artikel 35.4
- EDPB/WP29 Guidelines on Data Protection Impact Assessment, WP248 rev.01
Der EDPB legte 2026 einen neuen Vorschlag für eine gemeinsame europäische DSFA-Vorlage zur öffentlichen Konsultation vor. Dieses Produkt ist jedoch nicht von einem noch nicht endgültigen Konsultationsentwurf abhängig, sondern basiert primär auf der geltenden DSGVO und dem aktuellen schwedischen Leitfaden der IMY.
Leitfäden und relevante Rechtsquellen
Lesen Sie unseren Leitfaden zur Datenschutz-Folgenabschätzung gemäß DSGVO. Für weiterführende Dokumentation können der Leitfaden zum Verzeichnis von Verarbeitungstätigkeiten (VVT) und der Leitfaden zur Interessenabwägung helfen, die DSGVO-Unterlagen konsistent zu halten. Siehe auch den IMY-Leitfaden zur DSFA.
Häufig gestellte Fragen
Wann muss eine DSFA durchgeführt werden?
Gemäß Artikel 35 DSGVO muss die Bewertung vor einer Verarbeitung durchgeführt werden, die voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen birgt. Die Liste und der Leitfaden der IMY helfen bei der Bewertung.
Ist eine Folgenabschätzung dasselbe wie ein Verzeichnis von Verarbeitungstätigkeiten?
Nein. Das Verzeichnis gemäß Artikel 30 dokumentiert Verarbeitungen, während die DSFA gemäß Artikel 35 unter anderem Risiken, Notwendigkeit, Verhältnismäßigkeit und Schutzmaßnahmen bei Hochrisikoverarbeitungen prüft.
Muss der Datenschutzbeauftragte eine DSFA genehmigen?
Wenn ein Datenschutzbeauftragter vorhanden ist, muss dieser konsultiert werden. Der Verantwortliche ist für die Bewertung, Entscheidung und weitere Nachverfolgung verantwortlich.
Werden neun individuelle Downloads geliefert?
Nein. Ein ZIP-Archiv ist mit dem Produkt verbunden. Das Produktverzeichnis beschreibt neun interne Dateiformate, diese wurden jedoch nicht innerhalb des Archivs verifiziert.
Beachten Sie
Die Vorlagen sind allgemeine Compliance-Unterlagen. Sie ersetzen keine tatsächliche Analyse der geplanten Verarbeitung oder individuelle Rechtsberatung. Eine korrekte DSFA muss auf realen Systemen, Datenflüssen, Zwecken, Lieferanten, betroffenen Personen, Risiken und Schutzmaßnahmen basieren. Besondere Sektorenvorschriften müssen gegebenenfalls ebenfalls berücksichtigt werden.
Format: Word (DOCX) + PDF + Excel (XLSX)
Sprache: Schwedisch
Rechtsgebiet: Schweden / EU
Lieferung: 1 ZIP (Verzeichnis gibt 9 interne Dateien an; nicht separat inventarisiert)
Version: 1.0 – 03.10.2026