Über die Dokumentvorlage
DSGVO Löschrichtlinie & Data Retention 2026/2027 – komplettes SV/EN-Paket mit Word, PDF & Excel
Ein vollständiges operatives Vorlagenpaket für Unternehmen und Organisationen, die den DSGVO-Grundsatz der Speicherbegrenzung einführen, dokumentieren und tatsächlich umsetzen müssen. Das Paket unterstützt das Unternehmen beim Übergang von „wir sollten löschen“ zu einem gesteuerten Prozess mit Retention Schedule, Löschroutinen, Legal Hold, Auftragsverarbeiter-Kontrolle, Backup-Management und messbarem Monitoring.
2-in-1 Schwedisch + Englisch: Sieben Vorlagen sind in beiden Sprachen verfügbar und werden sowohl im bearbeitbaren Word-Format als auch als PDF geliefert. Zusätzlich ist ein fortschrittliches Excel-Register für die laufende Steuerung enthalten. Insgesamt erhalten Sie 14 Dokumentvorlagen + 1 Excel-Register = 29 Lieferdateien.
Das Paket wurde anhand der Datenschutz-Grundverordnung (EU) 2016/679, der aktuellen Leitlinien zur Speicherbegrenzung und Löschung sowie relevanter schwedischer Aufbewahrungsvorschriften (u. a. Buchführungsgesetz und Verjährungsgesetz) überprüft. Die Vorlagen sind für den Einsatz im Jahr 2026/2027 konzipiert.
Das ist im Paket enthalten
| Vorlage | SV | EN | Verwendung |
|---|---|---|---|
| Compliance-Plan | Word/PDF | Word/PDF | Rollen, Inventarisierung, Entscheidungsmodell und Implementierung. |
| Löschrichtlinie / Retention Policy | Word/PDF | Word/PDF | Regelwerk für Speicherung, Löschung, Anonymisierung und Ausnahmen. |
| Retention Schedule | Word/PDF | Word/PDF | Begründung der Speicherdauer je Verarbeitung, Auslöser und Rechtsgrundlage. |
| Lösch- & Anonymisierungsroutine | Word/PDF | Word/PDF | Operative Löschung, Deletion Log, Verifizierung und Backup. |
| Legal Hold & Löschungsausnahmen | Word/PDF | Word/PDF | Begrenzte Ausnahmen bei Rechtsansprüchen, Untersuchungen und Audits. |
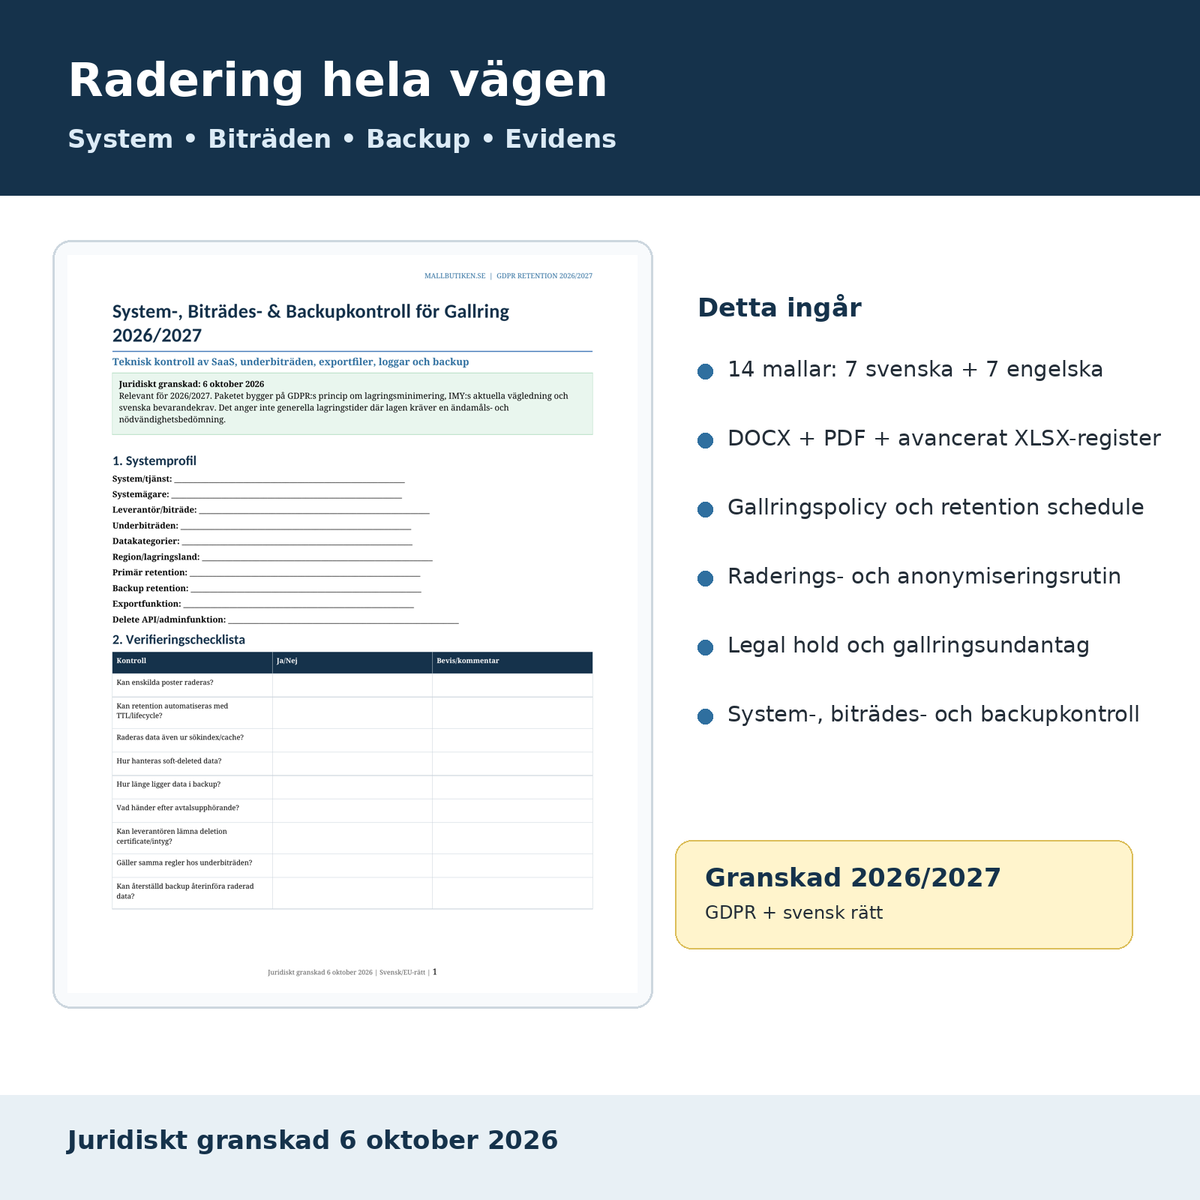
| System-, Auftragsverarbeiter- & Backupkontrolle | Word/PDF | Word/PDF | SaaS, Sub-Auftragsverarbeiter, Soft Delete, Cache, Backup und Deletion Evidence. |
| Detaillierter Benutzerleitfaden | Word/PDF | Word/PDF | Schritt-für-Schritt von der Inventarisierung bis zur verifizierten Löschung. |
| GDPR Data Retention Register | Excel (XLSX) | Dashboard + operative Register mit Formeln und Monitoring. | |
Viele Organisationen haben den Wortlaut „personenbezogene Daten werden so lange gespeichert, wie sie benötigt werden“, verfügen aber nicht über die Verknüpfung zwischen Zweck, Speicherdauer, Systemeinstellung und tatsächlicher Löschung. Dieses Paket verbindet Recht, Retention Schedule, technische Systeme, Auftragsverarbeiter, Backup und den Nachweis der durchgeführten Löschung miteinander.
DSGVO-Grundsatz der Speicherbegrenzung
Artikel 5 Abs. 1 lit. e DSGVO besagt, dass personenbezogene Daten in einer Form gespeichert werden müssen, die die Identifizierung der betroffenen Personen nur so lange ermöglicht, wie es für die Zwecke, für die sie verarbeitet werden, erforderlich ist. Wenn die Daten nicht mehr benötigt werden, müssen sie als Grundregel gelöscht oder anonymisiert werden.
Die Aufsichtsbehörden betonen, dass Organisationen festlegen sollten, wie lange verschiedene personenbezogene Daten gespeichert werden dürfen, und funktionierende Routinen für die Löschung haben sollten, beispielsweise durch regelmäßige Kontrollen oder automatisierte Löschungen.
Es gibt keine generelle „Speichere alles für X Jahre“-Regel
Ein zentraler Bestandteil des Pakets ist daher ein Retention Assessment. Jede Speicherdauer wird mit einem klaren Zweck, einer Rechtsgrundlage, einem Retention Trigger und einer Begründung verknüpft, warum genau diese Zeitdauer erforderlich ist. Wo es spezielle gesetzliche Anforderungen gibt, werden diese separat dokumentiert.
Retention Schedule – Verbindung von Recht und realen Systemen
Die Vorlage „Retention Schedule“ hilft dem Unternehmen, Folgendes zu dokumentieren:
- Verarbeitung und Zweck,
- Rechtsgrundlage,
- Betroffene und Datenkategorien,
- Systeme und Auftragsverarbeiter,
- Retention Trigger – beispielsweise Ende des Vertrags, Abschluss des Vorgangs oder letzte Aktivität,
- Speicherdauer oder ereignisbasierte Regel,
- Notwendigkeitsprüfung,
- Gesetzliche Aufbewahrungspflichten,
- Rechtsansprüche/Legal Hold,
- Lösch-/Anonymisierungsmethode,
- Überprüfungsdatum und Verantwortlicher.
Darüber hinaus legt Artikel 30 DSGVO fest, dass das Verzeichnis von Verarbeitungstätigkeiten, sofern möglich, die vorgesehenen Fristen für die Löschung verschiedener Kategorien personenbezogener Daten enthalten soll.
Löschung, Anonymisierung, Pseudonymisierung und Backup
Das Paket unterscheidet klar zwischen mehreren technisch und rechtlich unterschiedlichen Maßnahmen:
- Hard Delete / Purge – die Daten werden aus dem operativen System gelöscht.
- Anonymisierung – die Identifizierung wird so entfernt, dass eine Re-Identifizierung vernünftigerweise nicht möglich ist.
- Pseudonymisierung – reduziert das Risiko, aber die Daten bleiben personenbezogene Daten und gelten daher nicht als endgültige Löschung.
- Lifecycle/TTL – automatische Löschung, z. B. von Logs oder Objekt-Speichern.
- Backup Expiry – sichere Löschung durch geplante Rotation statt permanenter paralleler Archivierung.
Backups dürfen kein verstecktes Permanent-Archiv werden
Die System- und Backupkontrolle dokumentiert unter anderem die Retention des Backups, ob eine granulare Löschung möglich ist, was bei einem Restore passiert und wie die Organisation sicherstellt, dass frühere Löschentscheidungen nach einer Wiederherstellung erneut angewendet werden.
Legal Hold und Rechtsansprüche
In manchen Situationen muss die Organisation Daten länger aufbewahren, um Rechtsansprüche festzustellen, geltend zu machen oder zu verteidigen. Das Paket enthält daher eine separate „Legal Hold“-Vorlage, die eine begrenzte Entscheidung über betroffene Personen, Systeme, Datenkategorien, Startdatum und Überprüfungsdatum erfordert.Das schwedische Verjährungsgesetz (bzw. entsprechende nationale Gesetze) hat als Grundregel oft zehn Jahre für Forderungen. Das bedeutet jedoch nicht automatisch, dass alle personenbezogenen Daten für zehn Jahre gespeichert werden müssen. Die Aufbewahrung muss weiterhin für den konkreten Anspruch notwendig und verhältnismäßig sein.
Buchhaltung – sieben Jahre bedeutet nicht alle Kundendaten
Das Buchführungsgesetz verlangt, dass buchführungsrelevante Informationen bis zum Ende des siebten Jahres nach Ablauf des Kalenderjahres, in dem das Geschäftsjahr endete, aufbewahrt werden. Es ist daher wichtig, zwischen den eigentlichen Buchhaltungsinformationen und anderen operativen Kundendaten zu unterscheiden, die nicht denselben Anforderungen unterliegen.
Die Richtlinie und das Retention Schedule des Pakets verfügen daher über separate Felder, um zu dokumentieren, welche Art von Dokument oder Information tatsächlich unter die spezifische Aufbewahrungspflicht fällt.
HR und ehemalige Mitarbeiter
Die Datenschutzbehörden betonen gegenüber Arbeitgebern, dass personenbezogene Daten über Mitarbeiter nur so lange gespeichert werden dürfen, wie sie für den Zweck benötigt werden, und dass der Arbeitgeber festgelegte Zeiten und Routinen für die Löschung haben muss. Wenn Daten beispielsweise aufgrund gesetzlicher Anforderungen aufbewahrt werden müssen, sollten Zugriff und Berechtigungen eingeschränkt werden.
Systeme und Auftragsverarbeiter
Eine gut geschriebene Richtlinie nützt nichts, wenn die SaaS-Plattform keine Daten löschen kann. Deshalb enthält das Paket eine technische Verifizierungsvorlage für Systemverantwortliche und Auftragsverarbeiter mit Kontrolle von:
- individueller Löschung,
- TTL/Lifecycle Policies,
- Soft Delete,
- Suchindex und Cache,
- Backup-Retention,
- Vertragsbeendigung,
- Sub-Auftragsverarbeitern,
- Deletion Certificate/Nachweis,
- Restore-Prozess und erneute Anwendung der Löschung.
Excel-Register mit Dashboard und automatischem Monitoring
Die beiliegende XLSX-Datei ist für die laufende Nutzung konzipiert und enthält:
- Dashboard mit KPIs für verspätete Löschungen, Legal Holds, Löschanträge und Systemlücken,
- Verarbeitungsverzeichnis,
- Retention Schedule,
- Löschwarteschlange mit automatischer Berechnung des Löschdatums,
- Legal Holds,
- Löschanträge mit automatischer Antwortfrist,
- Systeme & Auftragsverarbeiter,
- Backup & Archive,
- Löschprotokoll,
- Checkliste für Nachweise und Quellen.
Das Recht auf Löschung und Aufbewahrung sind nicht dasselbe
Artikel 17 der DSGVO gewährt in bestimmten Situationen das Recht auf Löschung, enthält aber auch Ausnahmen, beispielsweise wenn die Verarbeitung zur Erfüllung einer rechtlichen Verpflichtung oder zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen erforderlich ist. Das Register für Löschanträge des Pakets hilft daher, zwischen Anträgen der betroffenen Person und dem regulären Löschplan der Organisation zu unterscheiden.
Häufig gestellte Fragen
Gibt es eine generelle DSGVO-Regel, dass Daten beispielsweise für zwei oder fünf Jahre gespeichert werden müssen?
Nein. Die Speicherdauer sollte in der Regel aus dem Zweck, der Notwendigkeit und der Rechtsgrundlage abgeleitet werden. Spezielle Gesetzgebungen können jedoch verlangen, dass bestimmte Daten oder Dokumente für eine gewisse Zeit aufbewahrt werden.
Müssen alle Kundendaten aufgrund des Buchführungsgesetzes sieben Jahre lang gespeichert werden?
Nein. Die Aufbewahrungspflicht des Buchführungsgesetzes gilt für buchführungsrelevante Informationen. Andere Kundeninformationen müssen anhand ihres eigenen Zwecks und ihrer Rechtsgrundlage beurteilt werden.
Ist Pseudonymisierung dasselbe wie Löschung?
Nein. Pseudonymisierte Daten sind normalerweise weiterhin personenbezogene Daten. Pseudonymisierung kann das Risiko verringern, ersetzt aber nicht die endgültige Löschung, wenn die Speicherdauer abgelaufen ist.
Wie sollten Backups gehandhabt werden?
Backups benötigen ein dokumentiertes Retention- und Rotationsmodell. Es ist zudem wichtig zu definieren, was passiert, wenn ein älteres Backup wiederhergestellt wird, damit bereits gelöschte personenbezogene Daten nicht dauerhaft reintroduziert werden.
Können wir die Löschung bei einem Rechtsstreit stoppen?
Ja, in manchen Fällen kann ein begrenztes Legal Hold gerechtfertigt sein. Dies sollte dokumentiert, verhältnismäßig und regelmäßig überprüft werden.
Sind englische Dokumente enthalten?
Ja. Alle sieben Vorlagen sind in einer separaten englischen Version im Kontext des schwedischen/EU-Rechts verfügbar.
Ist Excel enthalten?
Ja. Dies ist eines der Produkte, bei denen Excel zentral für die operative Steuerung und das Monitoring ist.
Format und Lieferung
- 14 Dokumentvorlagen – 7 schwedische + 7 englische.
- 14 DOCX + 14 PDF + 1 XLSX = 29 Dateien.
- 28 A4-Seiten pro Word/PDF-Formatserie (SV+EN).
- Digitales Produkt – keine physische Lieferung.
Rechtsgrundlage und Behördenquellen
- Datenschutz-Grundverordnung (EU) 2016/679 – insbesondere Artikel 5, 13, 14, 17 und 30
- IMY (Schwedische Aufsichtsbehörde) – Wie lange dürfen wir Daten speichern?
- IMY – Grundlegende Prinzipien gemäß DSGVO
- Buchführungsgesetz (1999:1078)
- Verjährungsgesetz (1981:130)