Über die Dokumentvorlage
Incident Response & Cyber Crisis 2026/2027 – komplettes operatives Vorlagenpaket auf Schwedisch + Englisch
Ein komplettes Vorlagenpaket für Unternehmen und Organisationen, die IT-Vorfälle, Cyber-Vorfälle und Cyber-Krisen vom ersten Alarm bis zum Abschlussbericht, der Wiederherstellung und der Verbesserung bewältigen müssen. Das Paket ist bewusst umfassender gestaltet als ein reines NIS2- oder DSGVO-Paket: Es fungiert als operatives Rückgrat für das Vorfallmanagement und hilft der Organisation zu bestimmen, wann das Cybersicherheitsgesetz/NIS2, die DSGVO, DORA, Kundenverträge, Lieferantenverträge oder Cyberversicherungen spezifische Melde- oder Kommunikationspflichten auslösen.
2-in-1 Schwedisch + Englisch: Sieben Dokumente liegen in beiden Sprachversionen vor. Alle werden in Word und PDF geliefert und durch ein fortgeschrittenes Excel-Register mit automatischen regulatorischen Meldefristen ergänzt. Insgesamt sind 29 Lieferdateien enthalten.
Das Vorlagenpaket wurde anhand des aktuellen schwedischen Cybersicherheitsgesetzes (2025:1506), der Meldestruktur der NIS2-Richtlinie, der DSGVO-Regeln für Verletzungen des Schutzes personenbezogener Daten sowie der aktuellen DORA-Berichterstattung für betroffene Finanzunternehmen überprüft. Die Vorlagen sind für den Einsatz im Jahr 2026/2027 konzipiert und unterscheiden explizit zwischen den Auslösekriterien und Fristen der verschiedenen Regelwerke.
Was in diesem Paket enthalten ist
| Dokument | Schwedisch | Englisch | Verwendung |
|---|---|---|---|
| Incident Response & Cyber Crisis Plan | 2 Seiten | 2 pages | Hauptplan, Rollen, Mandate, erste 60 Minuten und regulatorische Triggerpunkte. |
| Incident Intake, Klassifizierung & Severity | 2 Seiten | 2 pages | CIA-Auswirkungen, Schweregrad, regulatorisches Screening und Klassifizierungsentscheidung. |
| 24h / 72h / Abschlussbericht | 2 Seiten | 2 pages | Arbeitsblätter für die Meldekette des Cybersicherheitsgesetzes/NIS2 sowie DSGVO/DORA-Schnittstellen. |
| Cyber-Krise & Kommunikationsplan | 2 Seiten | 2 pages | SITREP, Zielgruppenmatrix, Kundenmitteilung und Kommunikationsprotokoll. |
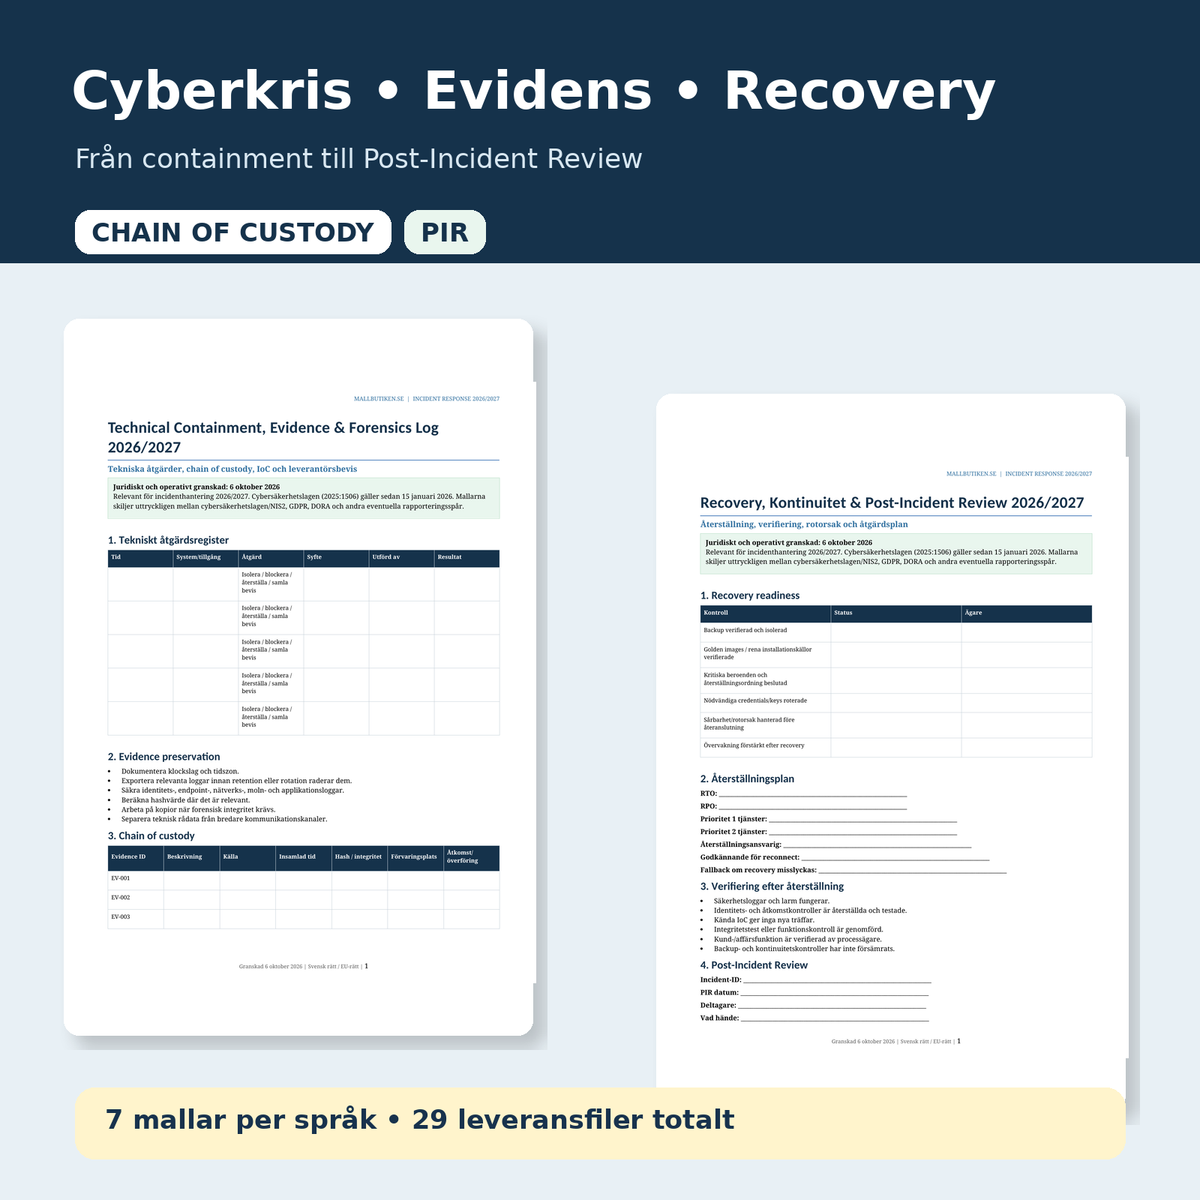
| Technische Eindämmung, Beweise & Forensik-Log | 2 Seiten | 2 pages | Technisches Maßnahmenregister, Chain of Custody, IoC und Lieferantenbelege. |
| Wiederherstellung, Kontinuität & Post-Incident Review | 2 Seiten | 2 pages | Recovery Gates, Verifizierung, Ursachenanalyse und Maßnahmenplan. |
| Detaillierter Benutzerleitfaden | 2 Seiten | 2 pages | Arbeitsablauf, rechtliche Schnittstellen, Vorfalltypen und häufige Fallstricke. |
| Incident Response Excel-Register | XLSX | Dashboard, Vorfallregister, regulatorische Fristen, Maßnahmen, Beweise, Kommunikation, Kontakte und PIR. | |
Das größte Risiko bei einem Cyber-Vorfall besteht oft darin, dass die Organisation versucht, Technik, Rechtliches, Kommunikation und Wiederherstellung als separate Probleme zu behandeln. Das Paket verknüpft stattdessen Erkennung → Klassifizierung → Eindämmung → Meldebewertung → Kommunikation → Wiederherstellung → Post-Incident Review. Dieselbe Vorfall-ID verfolgt den gesamten Prozess.
Die ersten 60 Minuten – eine gemeinsame Struktur
Der Hauptplan beginnt mit den Entscheidungen, die normalerweise getroffen werden müssen, bevor die Organisation ein vollständiges Bild hat. Die Vorfall-ID und der Zeitpunkt der Kenntnisnahme werden sofort dokumentiert, der Incident Lead wird ernannt, alternative Kommunikationskanäle werden gesichert und flüchtige Beweise werden gesichert, bevor irreversible Maßnahmen ergriffen werden.
Hier sollten auch regulatorische Fristen gestartet werden. Der Zeitpunkt, zu dem die Organisation tatsächlich Kenntnis von dem Vorfall erlangt, kann sowohl für das Cybersicherheitsgesetz als auch für die DSGVO und DORA von zentraler Bedeutung sein. Deshalb gibt es separate Felder für Entdeckungszeitpunkt, Zeitpunkt der Kenntnisnahme und Klassifizierungszeitpunkt.
Cybersicherheitsgesetz/NIS2 – 24h, 72h und ein Monat
Das schwedische Cybersicherheitsgesetz (2025:1506) trat am 15. Januar 2026 in Kraft. Das Gesetz schreibt angemessene und verhältnismäßige technische, betriebliche und organisatorische Sicherheitsmaßnahmen vor. Zu den ausdrücklich genannten Bereichen gehören Vorfallmanagement sowie Kontinuitäts- und Krisenmanagement.
Für einen Dienstleister, der unter das Gesetz fällt und von einem erheblichen Vorfall betroffen ist, enthält das Paket die folgende operative Kette:
- spätestens 24 Stunden: Frühwarnung nach Kenntnisnahme durch den Betreiber,
- spätestens 72 Stunden: Vorfallmeldung für andere Dienstleister; Anbieter von Vertrauensdiensten haben auch für die Vorfallmeldung 24 Stunden Zeit,
- auf Anfrage: Zwischenbericht mit relevanten Statusaktualisierungen,
- spätestens einen Monat nach der Vorfallmeldung: Abschlussbericht; wenn der Vorfall noch andauert, wird ein Lagebericht und später ein Abschlussbericht eingereicht.
Ein erheblicher Vorfall ist laut Gesetz ein Vorfall, der eine schwerwiegende Betriebsstörung des Dienstes oder einen wirtschaftlichen Schaden für den Betreiber verursacht hat oder verursachen könnte, oder der andere natürliche oder juristische Personen durch erheblichen Schaden beeinträchtigt hat oder beeinträchtigen könnte.
Derselbe Vorfall kann mehrere rechtliche Meldekanäle haben
Das Paket macht nicht den üblichen Fehler, NIS2, DSGVO und DORA als dasselbe zu behandeln. Sie haben unterschiedliche Anwendungsbereiche, unterschiedliche Auslösekriterien und unterschiedliche Empfänger.
DSGVO – Verletzung des Schutzes personenbezogener Daten
Wenn der Vorfall bedeutet, dass personenbezogene Daten zerstört, verändert, verloren oder in unbefugte Hände gelangt sind, muss der DSGVO-Pfad separat bewertet werden. Wenn eine Verletzung des Schutzes personenbezogener Daten meldepflichtig ist, ist die Ausgangslage, dass die Meldung an die Aufsichtsbehörde (IMY) innerhalb von 72 Stunden ab Kenntnisnahme erfolgen muss. Bei hohem Risiko müssen ggf. auch die betroffenen Personen ohne unangemessene Verzögerung informiert werden.
DORA – Finanzunternehmen
DORA gilt für betroffene Finanzunternehmen. Für einen schwerwiegenden IKT-bezogenen Vorfall geben die aktuellen Regulierungsstandards unter anderem vor:
- Erstmeldung so früh wie möglich, innerhalb von vier Stunden nach Klassifizierung als schwerwiegend und spätestens 24 Stunden nach Kenntnisnahme,
- Zwischenbericht spätestens 72 Stunden nach der Erstmeldung,
- Abschlussbericht spätestens einen Monat nach dem Zwischenbericht oder dem letzten aktualisierten Zwischenbericht.
Das Excel-Register verfügt daher über eine separate DORA-Uhr und vermischt die Zeitlinie nicht mit der NIS2-Uhr.
Vorfallklassifizierung – vom technischen Ereignis bis zum SEV-Level
Die Vorlage zur Vorfallaufnahme hilft dem Team, Vertraulichkeit, Integrität und Verfügbarkeit sowie physische/sicherheitsrelevante, wirtschaftliche und Auswirkungen auf Dritte zu bewerten. Danach wird der Vorfall in vier Stufen von SEV-4 bis SEV-1 klassifiziert.
Das SEV-Level ist ein internes Steuerungsinstrument und ersetzt nicht die rechtliche Bewertung, ob der Vorfall beispielsweise „erheblich“ gemäß Cybersicherheitsgesetz oder „Major“ gemäß DORA ist. Daher ist das regulatorische Screening ein separater Schritt.
Cyber-Krise und Kommunikation
Bei größeren Vorfällen reicht technisches Vorfallmanagement nicht aus. Der Cyber-Krisenplan schafft eine Krisenorganisation mit Incident Lead, Crisis Manager, Legal/Compliance, Communications, DPO/Privacy und Supplier Lead.
Er enthält einen wiederverwendbaren SITREP für das Management, eine Zielgruppenmatrix für Mitarbeiter/Kunden/Behörden/Lieferanten/Medien, Kundenmitteilungen und ein Kommunikationsprotokoll. Die Checkliste vor der Veröffentlichung verringert das Risiko, dass die Organisation unbestätigte Daten oder Sicherheitsdetails veröffentlicht, die von einem Angreifer ausgenutzt werden könnten.
Beweise, Chain of Custody und technische Eindämmung
Technische Maßnahmen können Beweise zerstören, wenn sie ohne Dokumentation durchgeführt werden. Daher enthält das Paket ein separates Maßnahmenregister und einen „Chain-of-Custody“-Teil für Logs, Festplatten-/Speicherdaten, Cloud-Exporte und andere relevante Beweise.
Das Dokument deckt unter anderem ab:
- Zeit und Zeitzone,
- Quelle/System und wer das Material gesammelt hat,
- Hash/Integritätsreferenz, wo relevant,
- Aufbewahrungsort und Zugriff/Übertragung,
- Indicators of Compromise – IP, Domain, Hash, Konto, Prozess und TTP,
- Lieferantenvorfälle und welche Logs/Beweise angefordert wurden.
Wiederherstellung, Kontinuität und Post-Incident Review
Die Wiederherstellungsvorlage verwendet klare Wiederverbindungsschleusen: Backups müssen verifiziert sein, saubere Installationsquellen müssen verfügbar sein, kompromittierte Anmeldedaten müssen rotiert sein und die Schwachstelle oder die Ursache muss behoben sein, bevor Systeme wieder verbunden werden.
Nach der Wiederherstellung wird ein Post-Incident Review durchgeführt mit Ursachenanalyse, beitragenden Faktoren, was funktionierte, was nicht funktionierte, regulatorischen Erkenntnissen und Lieferantenerkenntnissen. Alle Verbesserungen erhalten Eigentümer, Priorität, Frist und Nachweise.
Excel-Register mit automatischen Meldefristen
Die Excel-Datei ist nicht nur eine Liste. Sie fungiert als operatives Kontrollzentrum und enthält:
- Dashboard – offene Vorfälle, SEV-1/2 und aktive Meldekanäle,
- Vorfallregister – Entdeckung, Kenntnisnahme, Phase, Auswirkungen und nächste Aktualisierung, Regulatorische Fristen – separate NIS2-, DSGVO- und DORA-Uhren, Maßnahmenprotokoll (Action Log) – Eindämmung, Wiederherstellung, regulatorische und kommunikative Maßnahmen, Beweiskette (Evidence Chain) – Chain of Custody und Integrität, Kommunikation – Version, Zielgruppe, Genehmigung und Nachweis, Kontakte – Vorfallteam, Behörden, Lieferanten, Versicherer und Forensik, Post-Incident – PIR, Sanierung und Restrisiko.
Beispielsweise werden die 24h- und 72h-Fristen des Cybersicherheitsgesetzes automatisch ab dem angegebenen Zeitpunkt der Kenntnisnahme berechnet. DORA hat eine eigene Formel, die sowohl den Zeitpunkt der Kenntnisnahme als auch den Zeitpunkt der Klassifizierung als schwerwiegender Vorfall berücksichtigt.
Wann ist das Paket besonders geeignet
- Unternehmen, die einen professionellen Incident-Response-Prozess einführen wollen,
- NIS2-/Cybersicherheitsgesetz-regulierte Betriebe, die ihr breiteres NIS2-Programm ergänzen möchten,
- SaaS-, IT-, MSP- und Cloud-Organisationen,
- Organisationen mit umfangreicher Verarbeitung personenbezogener Daten,
- Finanzunternehmen, die DORA mit dem internen Cyber-Krisenmanagement koordinieren müssen,
- Organisationen mit kritischen Lieferanten- und Drittanbieterabhängigkeiten.
Der Unterschied zu anderen Vorfallvorlagen des Mallbutiken
Das NIS2-Vorlagenpaket deckt die breitere systematische Cybersicherheitsarbeit ab. Verletzung des Schutzes personenbezogener Daten (DSGVO) geht tiefer in Artikel 33/34 und den IMY-Prozess ein. Dieses Paket konzentriert sich stattdessen auf den operativen Vorfall und die Cyber-Krise als Ganzes – vom ersten Alarm bis zur Eindämmung, regulatorischen Triage, Kundenkommunikation, Wiederherstellung und Post-Incident Review.
Häufig gestellte Fragen (FAQ)
Ist das Paket nur für Unternehmen gedacht, die unter NIS2 fallen?
Nein. Der Incident-Response-Prozess kann von den meisten Organisationen genutzt werden. Der Teil zum Cybersicherheitsgesetz/NIS2 wird nur aktiviert, wenn die Tätigkeit und der Vorfall unter das Regelwerk fallen.
Sind alle Cyber-Vorfälle innerhalb von 24 oder 72 Stunden meldepflichtig?
Nein. Die Fristen gelten, wenn die Auslösekriterien des jeweiligen Regelwerks erfüllt sind. Das Paket enthält daher separate Screening- und Entscheidungspunkte.
Kann derselbe Vorfall sowohl gemäß NIS2 als auch gemäß DSGVO gemeldet werden müssen?
Ja. Ein Vorfall kann gleichzeitig erheblich im Sinne des Cybersicherheitsgesetzes und eine meldepflichtige Verletzung des Schutzes personenbezogener Daten sein. Die beiden Bewertungen sollten parallel erfolgen.
Ist DORA enthalten?
Ja, als separater Schnittstellenpfad für betroffene Finanzunternehmen. Das Paket ersetzt jedoch kein vollständiges DORA-Programm.
Sind englische Dokumente enthalten?
Ja. Alle sieben Word/PDF-Vorlagen sind in einer separaten englischen Version vorhanden. Das Excel-Register verwendet klare, international nutzbare Vorfallfelder.
Ist Excel enthalten?
Ja. Das Excel-Register ist ein zentraler Teil des Produkts und enthält automatische regulatorische Fristen sowie Register für Vorfälle, Maßnahmen, Beweise, Kommunikation und Post-Incident Review.
Format und Lieferung
- 14 Dokumentvorlagen – 7 schwedisch + 7 englisch.
- 14 DOCX + 14 PDF + 1 XLSX = 29 Lieferdateien.
- 28 A4-Seiten pro Word/PDF-Formatserie über beide Sprachversionen.
- Word (DOCX) + PDF + Excel (XLSX).
- Digitales Produkt – es wird keine physische Ware versendet.
Rechtsgrundlage und behördliche Quellen
- Cybersicherheitsgesetz (2025:1506)
- Richtlinie (EU) 2022/2555 – NIS2
- IMY – Umgang mit Verletzungen des Schutzes personenbezogener Daten
- Finansinspektionen – IKT-Risiken und DORA
- Delegierte Verordnung (EU) 2025/301 der Kommission – DORA-Vorfallberichterstattung