Über die Dokumentvorlage
NIS2-Vorlagenpaket für schwedische Unternehmen – Word und PDF
Dieses umfassende NIS2-Vorlagenpaket wurde für Unternehmen, Organisationen und andere Betreiber entwickelt, die ihre Cybersicherheitsarbeit gemäß dem schwedischen Cybersicherheitsgesetz (2025:1506) und der schwedischen Umsetzung der NIS2-Richtlinie strukturieren und dokumentieren müssen.
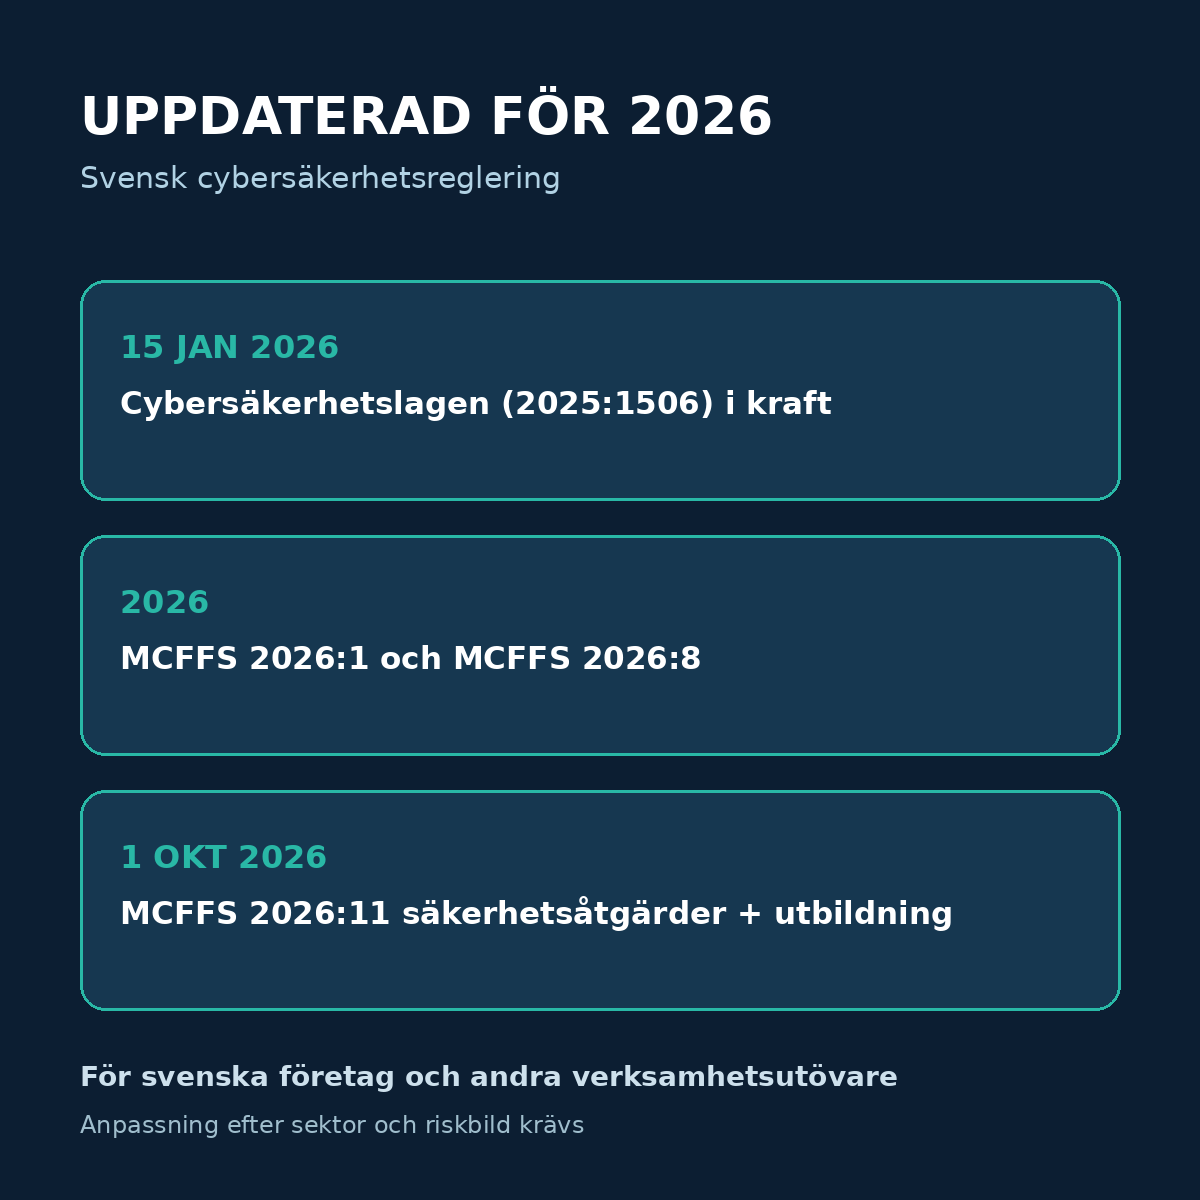
Das Paket enthält 15 integrierte Dokumentvorlagen, Checklisten und Entscheidungsgrundlagen in einer professionell gestalteten und bearbeitbaren Word-Datei sowie als fertige PDF-Version. Das Material ist auf die geltenden Vorschriften für das Jahr 2026 aktualisiert und zudem im Hinblick auf die MCFFS 2026:11 strukturiert, die am 1. Oktober 2026 in Kraft tritt und Anforderungen sowie allgemeine Ratschläge zu Sicherheitsmaßnahmen und der Schulung der Geschäftsführung präzisiert.
Sie erhalten sowohl Word (DOCX) als auch PDF. Die Word-Version ist vollständig editierbar, sodass Name der Organisation, Rollen, Risikostufen, Systeme, Anbieter, Verantwortliche und Entscheidungen angepasst werden können. Die PDF-Version kann als Referenz, zum Ausdrucken oder als Grundlage für interne Besprechungen verwendet werden.
Das ist im NIS2-Vorlagenpaket enthalten
- Anwendungsbewertung und Betriebsklassifizierung – Unterstützung bei der Dokumentation, ob das Unternehmen unter das Cybersicherheitsgesetz fällt, sowie Informationen zu Sektor/Subsektor, Klassifizierung und relevanter Aufsichtsbehörde.
- Richtlinie für Cybersicherheit und Informationssicherheit – Ziele, Prinzipien, Verantwortlichkeiten, Ausrichtung der Geschäftsführung und Nachverfolgung.
- Risikomanagementmethode – Modell zur Identifizierung, Analyse, Bewertung, Behandlung und Akzeptanz von Cybersicherheitsrisiken.
- Risikoregister und Maßnahmenplan – praktische Tabelle für Vermögenswerte, Bedrohungen, Schwachstellen, Konsequenzen, Wahrscheinlichkeit, Maßnahmen, Verantwortlichkeiten und Fristen.
- Incident-Management-Plan – Rollen, Klassifizierung, Eskalation, Eindämmung, Wiederherstellung, Ursachenanalyse und Erkenntnisse.
- Incident-Meldung (24/72 Stunden) und Abschlussbericht – fertige Formulare für Benachrichtigungen, Vorfallmeldungen und Abschlussberichte.
- Kontinuitäts- und Krisenmanagementplan – Unterstützung bei Priorisierung, RTO, RPO, Backup, Reservelösungen, Krisenaktivierung und Übung.
- Sicherheit in der Lieferkette – Due Diligence, Kritikalität, Subunternehmer, Kontinuität und Nachverfolgung.
- Sicherheitsanhang für Lieferantenverträge – Vertragsklauseln zu Vorfällen, Zugriff, Protokollierung, Schwachstellen, Kontinuität, Revision, Subunternehmern und Exit-Strategien.
- Sichere Entwicklung, Beschaffung und Änderungsmanagement – Anforderungen für Einkauf, Entwicklung, Konfiguration, Patching und Änderungen.
- Nachverfolgung, Kennzahlen und interne Bewertung – KPI/KRI, Zielwerte, Trends, Verantwortlichkeiten und Verbesserungsmaßnahmen.
- Cyberhygiene und Schulungsplan – angepasst für Mitarbeiter, IT-Administratoren, Incident-Teams und Geschäftsführung.
- Verschlüsselung, Authentifizierung und sichere Kommunikation – Regeln für MFA, Verschlüsselung, Schlüsselmanagement und Notfallkommunikation.
- Personal-, Zugangs- und Anlagensicherheit – System- und Informationsverantwortung, Berechtigungen und Joiner-Mover-Leaver-Prozesse.
- Jährliche Überprüfung durch die Geschäftsführung – fertige Unterlage für eine dokumentierte Managementbewertung und Entscheidungsfindung.
Angepasst an das Cybersicherheitsgesetz 2026
Das Cybersicherheitsgesetz trat am 15. Januar 2026 in Kraft. Für Unternehmen, die unter das Gesetz fallen, muss die Sicherheitsarbeit auf einer Allrisikoperspektive basieren und geeignete sowie verhältnismäßige technische, betriebliche und organisatorische Sicherheitsmaßnahmen umfassen.
Das Vorlagenpaket ist um die zentralen Bereiche herum aufgebaut, die das Gesetz von den betroffenen Betreibern fordert, darunter Risikoanalyse, Incident-Management, Kontinuität, Lieferketten, sichere Systembeschaffung, Nachverfolgung von Sicherheitsmaßnahmen, Cyberhygiene, Schulung, Kryptografie, Zugangskontrolle und Authentifizierung.
Eingebaute Unterstützung für Incident-Meldungen
Bei einem bedeutenden Vorfall enthält das Regelwerk zeitkritische Verpflichtungen. Das Paket enthält daher separate Formulare und Kontrollpunkte für die erste Benachrichtigung, die Vorfallmeldung und den Abschlussbericht. Als Grundregel gilt, dass ein bedeutender Vorfall so schnell wie möglich und spätestens innerhalb von 24 Stunden gemeldet werden muss, gefolgt von der Vorfallmeldung innerhalb der für das Unternehmen geltenden Frist und anschließendem Abschlussbericht.
Die Formulare sind darauf ausgelegt, der Organisation dabei zu helfen, Informationen unter anderem zu Ereignisabläufen, Entdeckung, betroffenen Systemen, Auswirkungen auf die Sektortätigkeit, Lieferantenabhängigkeiten, Konsequenzen, der wahrscheinlichen Ursache und den ergriffenen Maßnahmen zu sammeln.
Vorbereitet für die MCFFS 2026:11 ab dem 1. Oktober 2026
Ab dem 1. Oktober 2026 tritt die MCFFS 2026:11 in Kraft. Die Vorschrift enthält detailliertere Anforderungen und allgemeine Ratschläge zu Sicherheitsmaßnahmen und zur Schulung der Geschäftsführung für wesentliche und wichtige Diensteanbieter.
Das Vorlagenpaket enthält daher unter anderem Unterstützung für:
- systematische und risikobasierte Cybersicherheitsarbeit,
- Ziele und Ausrichtung durch die Geschäftsführung,
- Kriterien für Risikoakzeptanz,
- Informations- und Systemverantwortung,
- Risikoregister und dokumentierte Maßnahmenpläne,
- Incident- und Krisenmanagement,
- Kontinuität und Priorisierung der Wiederherstellung,
- Lieferantenverträge und digitale Lieferketten,
- Berechtigungsmanagement und Multifaktor-Authentifizierung,
- Verschlüsselung und sichere Kommunikation,
- Nachverfolgung und Bewertung der Sicherheitsmaßnahmen,
- Schulung der Geschäftsführung und jährliche Nachverfolgung.
Für wen ist diese Vorlage geeignet?
Das Paket ist für schwedische Unternehmen, Organisationen und andere Betreiber geeignet, die ihre Dokumentation im Rahmen der NIS2 und des Cybersicherheitsgesetzes erstellen oder verbessern müssen. Es kann beispielsweise von Geschäftsführern, Vorständen, Managementteams, CISO, IT-Leitern, Informationssicherheitsbeauftragten, Compliance-Abteilungen, Juristen, Datenschutzbeauftragten, Systemverantwortlichen und Geschäftsführern verwendet werden.
Die Vorlagen sind allgemein gehalten und können an verschiedene Sektoren, Unternehmensgrößen und technische Umgebungen angepasst werden. Die Organisation trägt selbst verantwortliche Rollen, Systeme, Klassifizierungen, Risikostufen, Fristen, Lieferanten, Entscheidungswege und Kontrollniveaus ein.
Professionelle und praktische Gestaltung
Das Dokument ist nicht nur ein Informationsleitfaden. Es ist als praktisches Arbeitsmaterial konzipiert, mit ausfüllbaren Feldern, Tabellen, Checklisten, Entscheidungsboxen und fertigen Formulierungen. Ziel ist es, die Zeit von der gesetzlichen Anforderung bis zur nutzbaren internen Dokumentation zu verkürzen.
- 22 professionell gestaltete Seiten
- 15 integrierte Vorlagen
- Bearbeitbare DOCX-Datei
- PDF-Version
- Risikoregister und Maßnahmenplan
- Formulare für Vorfallmeldungen
- Lieferantenklauseln
- Überprüfung durch die Geschäftsführung
- Implementierungs-Checkliste für den 1. Oktober 2026
- Rechtsquellen und Versionsinformationen
Wichtiger Hinweis zur rechtlichen und technischen Anpassung
Das Cybersicherheitsgesetz ist risikobasiert und betriebsspezifisch. Keine allgemeine Dokumentvorlage kann allein garantieren, dass eine Organisation alle Anforderungen erfüllt. Die Dokumente müssen an die Branche, die Größe, die Systemumgebung, die Risiken, die Aufsichtsbehörde und eventuelle branchenspezifische oder direkt anwendbare EU-Regelungen des Unternehmens angepasst werden.
Für Unternehmen, die ausschließlich in bestimmten digitalen Sektoren tätig sind, können andere detaillierte Regeln direkt anwendbar sein, darunter die Durchführungsverordnung (EU) 2024/2690 der EU-Kommission. Überprüfen Sie daher immer das aktuelle Gesetz, die Verordnungen, Vorschriften und branchenspezifischen Regulierungen, bevor das Material intern verabschiedet wird.
Format und Lieferung
Digitales Produkt – sofortiger Download. Die Lieferung enthält eine ZIP-Datei mit:
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
Es wird kein physisches Produkt versandt.
Häufig gestellte Fragen
Ist dies eine NIS2-Richtlinie?
Ja, das Paket enthält eine vollständige Richtlinie für Cybersicherheit und Informationssicherheit, aber auch Risikomanagement, Incident-Meldung, Kontinuität, Lieferantensicherheit, MFA, Verschlüsselung, Schulung und Nachverfolgung durch die Geschäftsführung.
Kann ich die Vorlage bearbeiten?
Ja. Die Word-Datei ist vollständig bearbeitbar. Die PDF-Version wird als fertige Referenz- und Druckversion mitgeliefert.
Ist die Vorlage für 2026 aktualisiert?
Ja. Version 1.0 wurde am 27. September 2026 rechtlich geprüft, basierend auf dem Cybersicherheitsgesetz (2025:1506), der Cybersicherheitsverordnung (2025:1507), der MCFFS 2026:1, MCFFS 2026:8 und der MCFFS 2026:11 mit Inkrafttreten am 1. Oktober 2026.
Passt das Paket für alle Unternehmen?
Es ist als breites Grundpaket konzipiert, muss aber immer angepasst werden. Branchenspezifische Regeln und EU-Recht können zusätzliche oder abweichende Anforderungen stellen.