Über die Dokumentvorlage
DSGVO-Datenschutzvorfall Vorlagenpaket 2026 – Vorfallbericht, IMY-Meldung & 72-Stunden-Tool
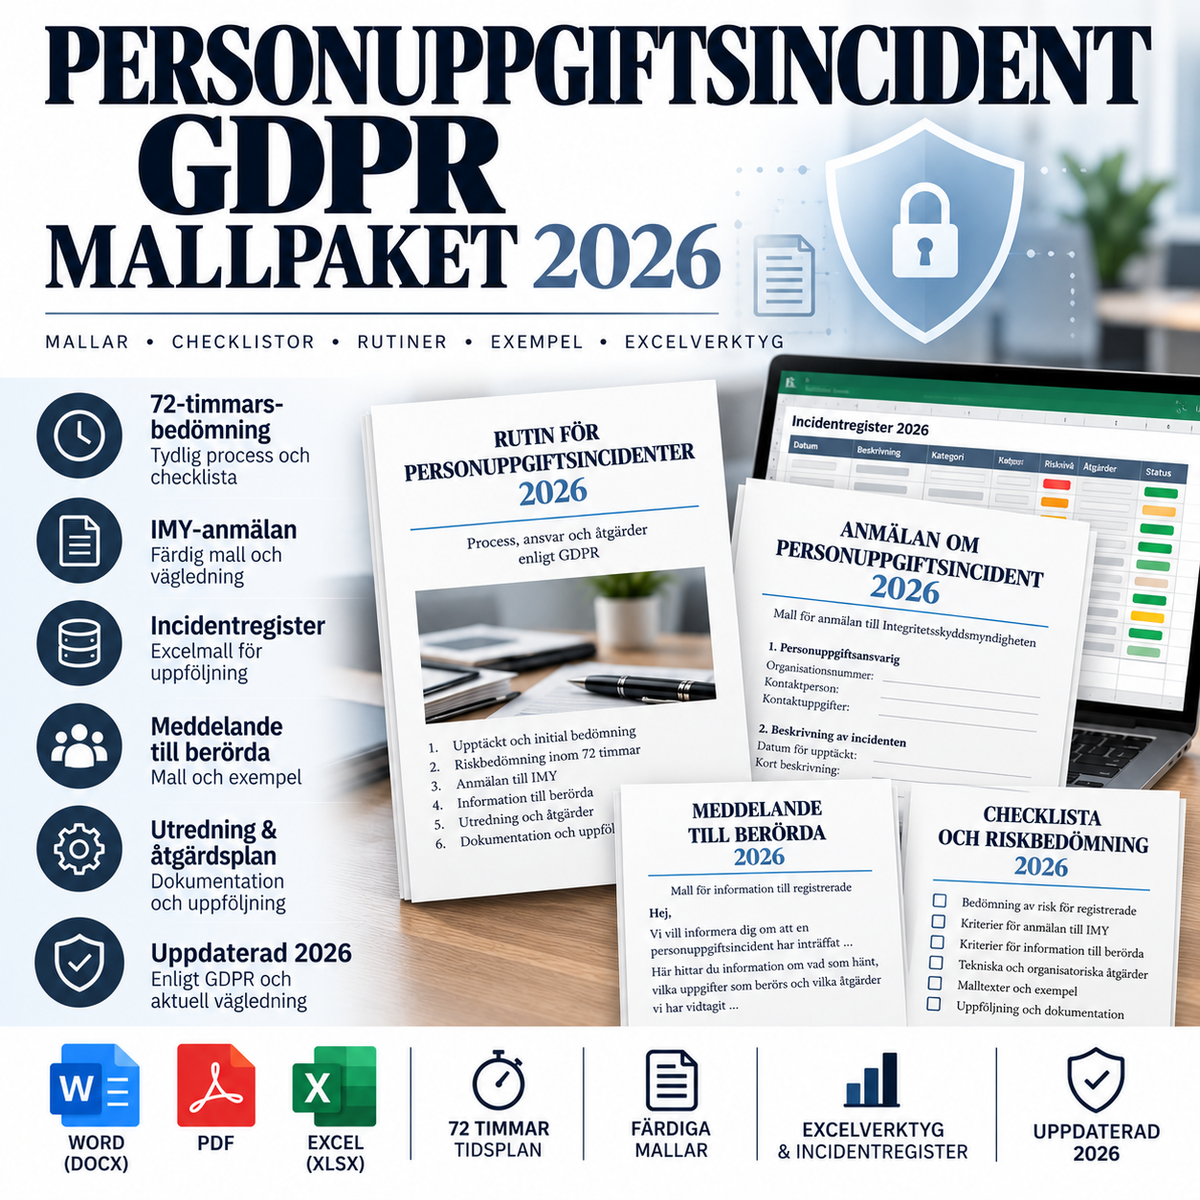
Komplettes Vorlagenpaket für Unternehmen und Organisationen, die Datenschutzvorfälle gemäß DSGVO erkennen, bewerten, dokumentieren und handhaben müssen. Das Paket enthält professionelle Word/PDF-Vorlagen sowie ein Excel-Tool für das Vorfallregister, die 72-Stunden-Frist, Risikobewertung, IMY-Meldung, Information an die betroffenen Personen, Auftragsverarbeiter-Berichtswesen und Nachanalyse.
Die DSGVO verlangt, dass alle Datenschutzvorfälle dokumentiert werden. Ein Vorfall muss der Aufsichtsbehörde gemeldet werden, sofern es nicht unwahrscheinlich ist, dass er ein Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Wenn eine Meldung erforderlich ist, muss diese ohne schuldhaftes Zögern und möglichst innerhalb von 72 Stunden erfolgen, nachdem der Verantwortliche Kenntnis von dem Vorfall erlangt hat.
Inhalt – 9 Dateien
- Datenschutzvorfall – Vorfallbericht & 72-Stunden-Bewertung, Word + PDF
- Meldung an die IMY – Vorbereitungsgrundlagen, Word + PDF
- Information an betroffene Personen gemäß Artikel 34 DSGVO, Word + PDF
- Routine für Datenschutzvorfälle / Incident Response Playbook, Word + PDF
- Excel-Tool mit Vorfallregister, 72h-Status, Risikoklassifizierung, IMY-Protokoll, betroffenen Personen, Auftragsverarbeiter-Notizen, Maßnahmen und Nachanalyse
Vorfallbericht mit vollständigem Entscheidungsprozess
Die Hauptvorlage unterstützt die Organisation bei der Dokumentation des gesamten Vorfalls von der ersten Entdeckung bis zum Abschluss:
- Zeitpunkt des Vorfalls, der Entdeckung und der Kenntnisnahme durch die Organisation
- automatische/deutliche 72-Stunden-Frist
- Klassifizierung als Vertraulichkeits-, Integritäts- oder Verfügbarkeitsvorfall
- betroffene Personen und personenbezogene Daten
- sensible Daten, Artikel 10-Daten, geschützte personenbezogene Daten sowie Kinder/schutzbedürftige Personen
- unmittelbare Eindämmungs- und Wiederherstellungsmaßnahmen
- Risikobewertung für die Rechte und Freiheiten der betroffenen Personen
- Entscheidung über die IMY-Meldung
- Entscheidung über die Information der betroffenen Personen
- Grundursache, Korrekturmaßnahmen und Erkenntnisse
Wann muss der Vorfall gemeldet werden?
Als Verantwortlicher müssen Sie den Vorfall melden, wenn es nicht unwahrscheinlich ist, dass er ein Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Wenn nicht alle Informationen innerhalb von 72 Stunden verfügbar sind, können die Angaben schrittweise ohne schuldhaftes weiteres Zögern nachgereicht werden. Bei verspäteter Meldung sind die Gründe für die Verzögerung zu dokumentieren.
Die Vorlage enthält daher eine separate IMY-Vorbereitungsvorlage mit den zentralen Angaben, die vor oder während der Meldung gesammelt werden müssen. Die tatsächliche Meldung erfolgt über den aktuellen E-Service der IMY oder einen anderen von der Behörde angewiesenen Kanal.
Hohes Risiko – Information an die betroffenen Personen
Wenn der Datenschutzvorfall wahrscheinlich zu einem hohen Risiko führt, müssen die betroffenen Personen in der Regel ohne schuldhaftes Zögern informiert werden. Das Paket enthält eine fertige und bearbeitbare Kommunikationsvorlage mit:
- deutlicher Beschreibung des Geschehens
- betroffenen personenbezogenen Daten
- wahrscheinlichen Konsequenzen
- durchgeführten und geplanten Maßnahmen
- praktischen Ratschlägen für die betroffenen Personen
- Kontaktdaten des Datenschutzbeauftragten oder einer anderen Kontaktstelle
Die Vorlage beinhaltet zudem eine Prüfung der Ausnahmen gemäß Artikel 34, beispielsweise wenn die Daten wirksam verschlüsselt waren, wenn spätere Maßnahmen das hohe Risiko ausgeräumt haben oder wenn eine individuelle Benachrichtigung einen unverhältnismäßigen Aufwand bedeuten würde.
Pflichten des Auftragsverarbeiters
Ein Auftragsverarbeiter muss einen Datenschutzvorfall dem Verantwortlichen ohne schuldhaftes Zögern melden. Der Auftragsverarbeiter muss nicht selbst entscheiden, ob der Vorfall ein so hohes Risiko mit sich bringt, dass er der IMY gemeldet werden muss – die Hauptverantwortung für die Risiko- und Meldebewertung liegt beim Verantwortlichen.
Das Excel-Tool enthält daher ein separates Register für Auftragsverarbeiter-Meldungen mit Kenntniszeitpunkt, erstem Bericht, Zeitdifferenz, fehlenden Angaben und nächster Aktualisierung.
Excel – Vorfallregister mit 72-Stunden-Kontrolle
Die Excel-Datei dient als praktisches Tool für das Vorfallmanagement und enthält:
- Dashboard mit Kennzahlen
- Vorfallregister
- 72-Stunden-Frist und Status Fristgerecht / Dringend / Überfällig
- Risikoklassifizierung basierend auf Wahrscheinlichkeit und Auswirkung
- IMY-Melderegister
- Kommunikation an die betroffenen Personen
- Berichtswesen des Auftragsverarbeiters
- Maßnahmenregister
- Post-Incident Review / Ursachenanalyse
- Quellen und rechtliche Verweise
Alle Vorfälle müssen dokumentiert werden
Auch Vorfälle, die nicht bei der IMY gemeldet werden müssen, sind zu dokumentieren. Die Dokumentation soll unter anderem ermöglichen zu überprüfen, ob die Organisation die DSGVO eingehalten hat, und sollte auch die Gründe für die Entscheidung enthalten, nicht zu melden oder die betroffenen Personen nicht zu informieren.
Häufige Vorfälle, für die das Paket verwendet werden kann
- fehlerhafter Versand von E-Mails oder Dokumenten
- Phishing und gekaperte Konten
- Ransomware und Datenschutzverletzungen
- fehlerhafte Zugriffsberechtigungen
- Verlust von Computer, Telefon oder Speichermedien
- versehentliche Veröffentlichung
- fehlerhafte Freigabe über Cloud-Dienste oder Links
- Löschung oder Verlust personenbezogener Daten
- Vorfall bei Auftragsverarbeitern oder Subunternehmern
Rechtsgrundlage
Das Vorlagenpaket wurde rechtlich zum 3. Oktober 2026 auf Grundlage folgender Regelungen geprüft:
- DSGVO Artikel 4.12
- DSGVO Artikel 33 – Meldung an die Aufsichtsbehörde und Dokumentation
- DSGVO Artikel 34 – Information an die betroffenen Personen
- Aktuelle Leitlinien der IMY zu Datenschutzvorfällen und E-Services
- EDPB Guidelines 01/2021 on Examples regarding Personal Data Breach Notification
Der Europäische Datenschutzausschuss (EDPB) veröffentlichte 2026 auch einen Entwurf für eine gemeinsame europäische Vorfallmeldevorlage zur öffentlichen Konsultation. Die rechtliche Korrektheit dieses Pakets stützt sich nicht auf ein noch nicht vollständig implementiertes Konsultationsdokument, sondern auf die geltende DSGVO, die aktuellen Leitlinien der IMY und die verabschiedeten EDPB-Richtlinien.
Bitte beachten
Das Paket stellt eine allgemeine Compliance- und Dokumentationsgrundlage dar. Ein tatsächlicher Vorfall kann gleichzeitig anderen Meldevorschriften unterliegen, beispielsweise branchenspezifischen Anforderungen in den Bereichen Finanzen, Cybersicherheit, Gesundheitswesen oder im öffentlichen Sektor. Prüfen Sie daher immer, ob weitere Behörden, Vertragspartner, Versicherer oder andere Akteure informiert werden müssen.
Format: Word (DOCX) + PDF + Excel (XLSX)
Sprache: Schwedisch
Jurisdiktion: Schweden / EU
Anzahl der Dateien: 9
Version: 1.0 – 2026-10-03