Svenska Dokumentmallar
SaaS-Vertragsvorlage 2026 – Schwedisches Recht Word/PDF | SLA & DSGVO
SaaS-Vertragsvorlage 2026 – Schwedisches Recht Word/PDF | SLA & DSGVO
- Dateiformat
- DOCX, PDF
- Dokumentensprache
- Schwedisch
- Anzahl der Dateien
- 1
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
SaaS-Vertrag nach schwedischem Recht – komplette B2B-Vorlage in Word und PDF
Ein professioneller und umfassender SaaS-Vertrag für schwedische Unternehmen, die cloudbasierte Software, Abonnementdienste und andere Software-as-a-Service-Lösungen verkaufen oder kaufen. Die Vorlage ist als vollständiges Vertragsgerüst aufgebaut und regelt nicht nur das Nutzungsrecht an der Software selbst, sondern auch Service-Level, Support, personenbezogene Daten, Informationssicherheit, Subunternehmer, geistige Eigentumsrechte, Haftung, Kündigung und Exit.
Sie erhalten sowohl eine bearbeitbare Word-Datei (DOCX) als auch eine fertige PDF-Version. Das Dokument ist für B2B-Verhältnisse konzipiert und kann sowohl von SaaS-Anbietern als auch von Unternehmenskunden genutzt werden, die einen strukturierten und klaren Vertrag wünschen.
Das ist im Paket enthalten
Ein SaaS-Vertrag für B2B mit Hauptvertrag und sechs integrierten Anhängen, gemäß der bestehenden Inhaltsübersicht insgesamt 15 DIN-A4-Seiten.
- 1 DOCX: bearbeitbare Word-Vorlage.
- 1 PDF: entsprechendes Dokument zum Ausdrucken und Prüfen.
- 1 ZIP: gebündelter Download mit DOCX und PDF.
- Sprache: Schwedisch. Dokumentversion: 1.0 (2026).
Digital Products bietet die ZIP-Datei und die beiden Dokumente separat an. Die sechs Anhänge sind Teil des Vertragsdokuments, nicht sechs zusätzliche eigenständige DOCX-Dateien.
Was die Dateien enthalten
Der Hauptvertrag legt die Rechte und Pflichten der Parteien fest. Die sechs Anhänge dienen der Konkretisierung von Dienstleistung, Service-Level, Verarbeitung personenbezogener Daten, Sicherheitsanforderungen, Exit und Preis. Die Word-Datei bietet die Möglichkeit, die Angaben auszufüllen, alternative Klauseln anzupassen und kommerzielle Bedingungen auszuhandeln.
Hauptvertrag mit 32 Vertragsbereichen und sechs Anhängen
Die SaaS-Vorlage besteht aus einem Hauptvertrag mit 32 Vertragsbereichen und sechs praktischen Anhängen. Insgesamt umfasst das Dokument 15 professionell gestaltete DIN-A4-Seiten mit fertigen Klauseln, Alternativen, Tabellen, Ausfüllfeldern und Kontrollpunkten.
Der Hauptvertrag behandelt unter anderem
- Parteien, Hintergrund und Definitionen,
- Rangfolge der Vertragsdokumente,
- Umfang der Dienstleistung und Implementierung,
- Lizenz und Nutzungsrecht,
- Benutzerkonten und Berechtigungen,
- Verpflichtungen von Anbieter und Kunde,
- Verfügbarkeit, Wartung und SLA,
- Support und Vorfallpriorisierung,
- Änderungen am SaaS-Dienst,
- Kundendaten und Datenrechte,
- DSGVO und Verarbeitung personenbezogener Daten,
- Subunternehmer und Unterauftragsverarbeiter,
- Drittlandübermittlungen,
- Informations- und Cybersicherheit,
- Backup und Wiederherstellung,
- Geistiges Eigentum und Kundenanpassungen,
- Verletzungsansprüche,
- Vertraulichkeit,
- Gebühren, Rechnungsstellung und Preisanpassungen,
- Mängel, Gewährleistung und Abhilfe,
- Haftungsbeschränkung und Haftungsobergrenzen,
- Höhere Gewalt,
- Vertragslaufzeit und Kündigung,
- Aussetzung der Dienstleistung,
- Exit und Datenrückgabe,
- Revision und Verifizierung,
- Übertragung, Mitteilungen, schwedisches Recht und Streitbeilegung.
Anhang 1 – Dienstleistungsspezifikation und Bestellformular
Hier wird definiert, was der Kunde tatsächlich kauft. Der Anhang enthält Felder für Dienstname, Geschäftszweck, enthaltene Module und Funktionen, Anzahl der Benutzer, Datenvolumen, Betriebsregion, Implementierung, Integrationen, Dokumentation und ausdrückliche Ausschlüsse.
Zudem gibt es fertige Tabellen für funktionale Anforderungen, Abnahmekriterien, Meilensteine und technische Abhängigkeiten. Dies verringert das Risiko von Streitigkeiten darüber, was tatsächlich im Abonnement enthalten ist.
Anhang 2 – Service Level Agreement (SLA)
Ein separates SLA ist enthalten und kann an das Service-Level des Dienstes angepasst werden. Der Anhang enthält unter anderem:
- Ziele für die monatliche Verfügbarkeit,
- geplante Wartungsfenster,
- RPO und RTO,
- Vorfallklassen P1–P4,
- erste Reaktionszeit,
- Wiederherstellungsziele,
- Status-Updates,
- Service-Gutschriften bei mangelnder Verfügbarkeit,
- ausgenommene Zeiten und Notfall-Sicherheitsmaßnahmen.
Anhang 3 – Auftragsverarbeitungsvertrag gemäß Artikel 28 DSGVO
Bei vielen SaaS-Diensten verarbeitet der Anbieter personenbezogene Daten im Auftrag des Kunden. In diesem Fall erfordert Artikel 28 DSGVO einen verbindlichen Vertrag zwischen dem Verantwortlichen und dem Auftragsverarbeiter. Daher enthält die Vorlage einen kompletten Auftragsverarbeitungsanhang (AVV).
Der Anhang enthält unter anderem Gegenstand und Dauer der Verarbeitung, Zweck, Kategorien betroffener Personen, Arten personenbezogener Daten, besondere Kategorien, Weisungen, Vertraulichkeit, technische und organisatorische Sicherheitsmaßnahmen, Unterauftragsverarbeiter, Rechte der betroffenen Personen, Datenpannen, Datenschutz-Folgenabschätzung (DSFA), Drittlandübermittlungen, Revision sowie Löschung und Rückgabe.
Anhang 4 – Informations- und Cybersicherheitsanforderungen
Ein praktischer Sicherheitsanhang ermöglicht es, konkrete Sicherheitsanforderungen zu vereinbaren, anstatt vager Formulierungen wie „angemessene Sicherheit“. Die Kontrollpunkte behandeln unter anderem:
- Sicherheitsmanagement und Risikomanagement,
- rollenbasierter Zugriff und MFA,
- Verschlüsselung,
- Sicherheitsprotokollierung und Aufbewahrung,
- Schwachstellen- und Patch-Management,
- Secure Development Lifecycle,
- Backup und Wiederherstellung,
- Vorfallmanagement,
- BCP und Disaster Recovery,
- Sicherheit in der Lieferkette,
- Personalsicherheit,
- physische Sicherheit,
- Penetrationstests,
- ISO 27001, SOC 2 oder andere vereinbarte Verifizierungen.
Der Anhang ist so gestaltet, dass weitere Anforderungen für Kunden hinzugefügt werden können, die unter beispielsweise das Cybersicherheitsgesetz/NIS2 fallen. Das schwedische Cybersicherheitsgesetz (2025:1506), das seit dem 15. Januar 2026 gilt, enthält unter anderem Anforderungen an die Sicherheit in der Lieferkette für Unternehmen, die unter das Gesetz fallen.
Anhang 5 – Exit, Datenexport und Löschzertifikat
Die Exit-Frage wird beim Abschluss eines SaaS-Vertrags oft vergessen. Diese Vorlage regelt von Anfang an, wie der Kunde den Dienst verlassen kann.
Der Anhang enthält Felder für Exportzeitraum, Exportformat, Metadaten, API-Export, sichere Übertragung, Kosten, Migrationsunterstützung und Löschung. Zudem gibt es ein spezielles Löschzertifikat für Produktionsumgebungen, Testumgebungen, Supportkopien und Sicherheitskopien.
Anhang 6 – Preisanhang und Änderungslogbuch
Fertiger Preisanhang für Grundgebühr, Benutzer, Implementierung, Premium-Support, Mehrverbrauch, Beraterstunden und Exit-Support. Ein Versions- und Änderungslogbuch erleichtert die Dokumentation zukünftiger Vertragsänderungen.
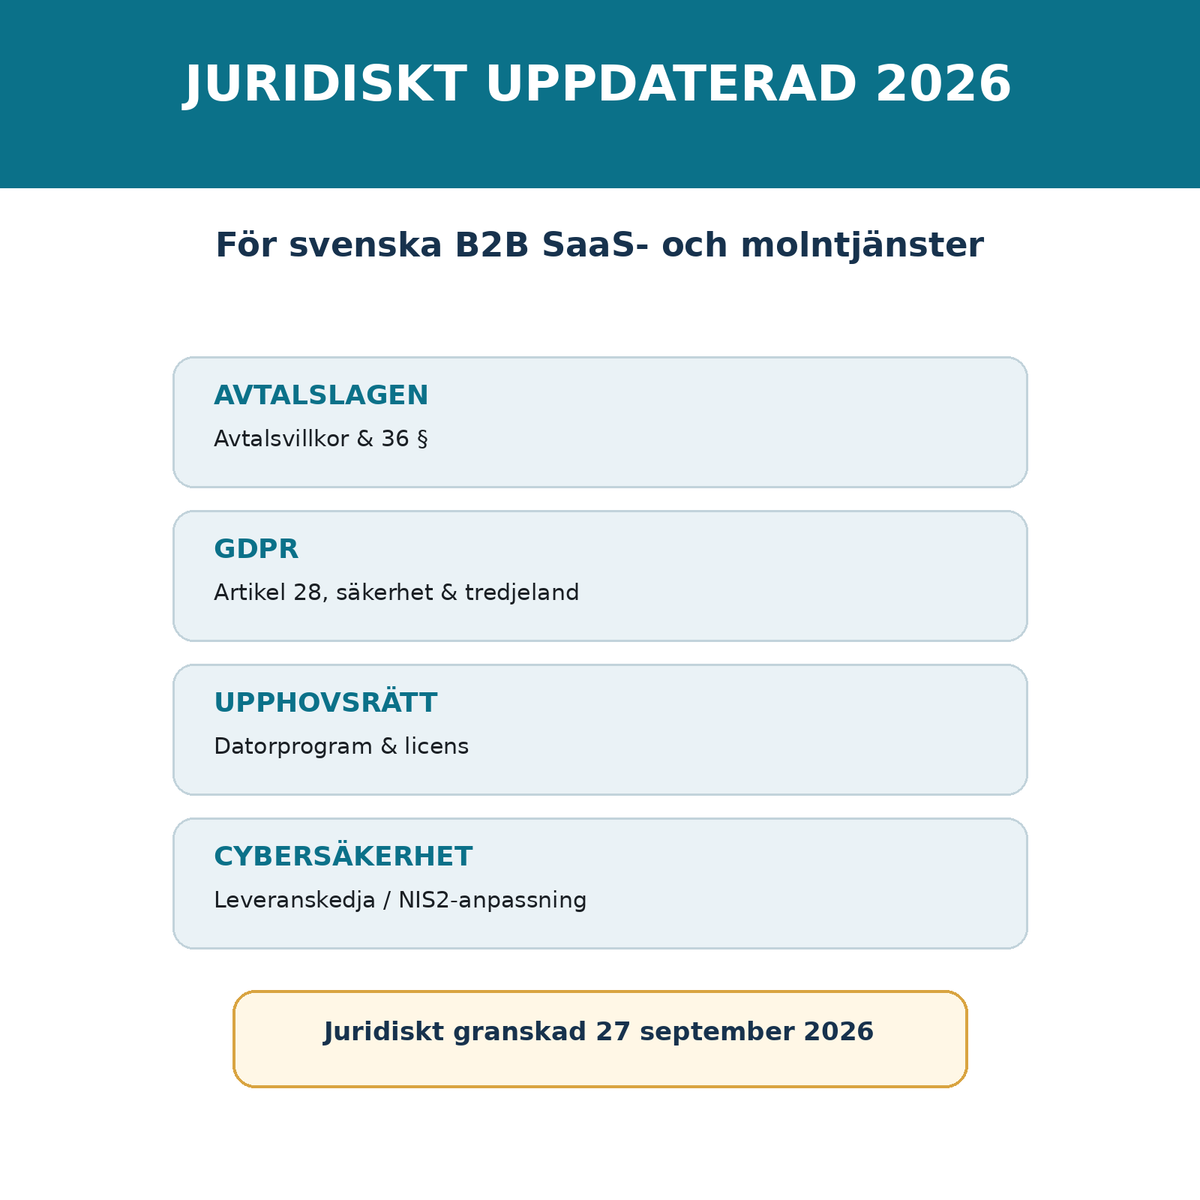
Rechtlich aktualisiert für 2026
Version 1.0 wurde am 27. September 2026 rechtlich geprüft. Die Vorlage wurde unter Berücksichtigung unter anderem folgender Punkte erstellt:
- Schwedisches Vertragsgesetz (Avtalslagen 1915:218) – unter anderem Vertragsschluss und § 36 über unangemessene Vertragsbedingungen,
- Urheberrechtsgesetz (1960:729) – einschließlich Regeln bezüglich Computerprogrammen und Lizenzierung,
- DSGVO (EU) 2016/679 – insbesondere Artikel 28 über Auftragsverarbeiter, Artikel 32 über Sicherheit und Regeln zur Drittlandübermittlung,
- schwedische ergänzende Datenschutzgesetzgebung,
- Cybersicherheitsgesetz (2025:1506) – relevant für Verträge mit Unternehmen, die unter die NIS2-Regeln fallen.
Die Leitlinien der schwedischen Datenschutzbehörde (Integritetsskyddsmyndigheten) zu Auftragsverarbeitungsverträgen und Drittlandübermittlungen wurden ebenfalls berücksichtigt.
Haftungsobergrenzen und Risikoverteilung – kein willkürlicher Standardwert
Die Vorlage enthält Optionen für Haftungsobergrenzen, lässt den Prozentsatz jedoch zur Anpassung offen. Eine angemessene Haftungsobergrenze hängt unter anderem vom Vertragswert, der Datensensibilität, dem Geschäft des Kunden, Cyberrisiken, Versicherungsschutz und möglichem Schaden ab. Das Dokument erinnert den Nutzer daher daran, insbesondere Ausnahmen für beispielsweise Vertraulichkeit, Datenpannen, immaterialgüterrechtliche Ansprüche sowie Vorsatz und grobe Fahrlässigkeit zu bewerten.
Für wen ist der SaaS-Vertrag geeignet?
Die Vorlage eignet sich unter anderem für:
- SaaS-Unternehmen und Softwarefirmen,
- Startups und Scaleups,
- IT-Beratungsunternehmen, die eigene Cloud-Dienste verkaufen,
- Unternehmen, die Geschäftssysteme und webbasierte Dienste kaufen,
- Anbieter von CRM-, HR-, Finanz-, Analyse- und Automatisierungssystemen,
- Unternehmen, die einen Standardvertrag für Unternehmenskunden oder Ausschreibungen benötigen.
Word und PDF
- 15 professionell gestaltete DIN-A4-Seiten
- Bearbeitbare Word-Datei (DOCX)
- PDF-Version
- 32 Vertragsbereiche
- 6 integrierte Anhänge
- Fertige Tabellen und Ausfüllfelder
- Alternative Klauseln, bei denen die Risikoverteilung gewählt werden muss
- Signaturbereich
- Rechtliche Checkliste vor der Unterzeichnung
- Rechtsquellen und Versionsinformationen
Wichtig zur Anpassung
SaaS-Verträge werden stark von der konkreten Dienstleistung und den Aktivitäten der Parteien beeinflusst. Eine einfache Projektplattform und ein geschäftskritischer Cloud-Dienst für Gesundheitswesen, Finanzen oder gesellschaftlich wichtige Dienste sollten keine identischen Vertragsbedingungen haben.
Die Vorlage muss daher an die tatsächliche Funktionalität, Informationsklassifizierung, Kundendaten, SLA, Subunternehmer, Betriebsregion, Haftung, Versicherungen und etwaige branchenspezifische Anforderungen angepasst werden. Sie ist eine professionelle Vertragsgrundlage, ersetzt jedoch keine individuelle Rechtsberatung in besonders komplexen oder risikoreichen Geschäften.
Digitale Lieferung
Nach dem Kauf erhält der Kunde:
- SaaS_avtal_svensk_ratt_2026.docx – vollständig bearbeitbare Word-Vorlage
- SaaS_avtal_svensk_ratt_2026.pdf – fertige PDF-Version
Das Produkt wird digital geliefert. Es wird kein physisches Produkt versandt.
Vertiefung: SaaS, SLA, Datenschutz und Sicherheit
Bevor Sie den Vertrag anpassen, können Sie den Leitfaden was ein SaaS-Vertrag enthalten sollte nutzen. Um angemessene Verfügbarkeitsziele, Vorfallklassen und RTO/RPO festzulegen, gibt es einen speziellen Leitfaden zu SLA für SaaS-Dienste.
Für Fragen zum Datenschutz, siehe wann ein Auftragsverarbeitungsvertrag erforderlich ist und den Unterschied zwischen Verantwortlichem und Auftragsverarbeiter. Bei sicherheitskritischen Lieferungen bietet der Leitfaden NIS2-Anforderungen in Lieferantenverträgen weitere Unterstützung.
Häufig gestellte Fragen
Ist dies nur ein Lizenzvertrag?
Nein. Es ist ein kompletter SaaS-Vertrag mit Dienstleistungsspezifikation, SLA, DSGVO/AVV, Sicherheit, Exit und kommerziellen Bedingungen.
Ist ein Auftragsverarbeitungsvertrag enthalten?
Ja. Anhang 3 ist ein integrierter AVV-Anhang, der an Artikel 28 DSGVO angepasst ist.
Kann der Vertrag sowohl vom Anbieter als auch vom Kunden genutzt werden?
Ja. Die Klauseln sind als ausgewogene B2B-Grundlage gestaltet und viele kommerzielle Risikopunkte enthalten wählbare Optionen.
Ist der Vertrag an NIS2 angepasst?
Der Vertrag enthält einen Sicherheitsanhang und Anforderungen an die Lieferkette, die als Grundlage für NIS2-bezogene Kundenanforderungen verwendet werden können. Ein Unternehmen, das unter das Cybersicherheitsgesetz fällt, muss den Vertrag jedoch immer an seine eigene Risikoanalyse und etwaige Vorschriften anpassen.
Kann ich alles bearbeiten?
Ja. Die Word-Version ist vollständig bearbeitbar und enthält klare Klammern und Tabellen für alles, was angepasst werden muss.
Wie sind der Vertrag und die Anhänge auf die Dateien verteilt?
Hauptvertrag und sechs Anhänge sind in einer bearbeitbaren Word-Datei mit entsprechendem PDF zusammengefasst. Eine ZIP-Datei enthält dieselben zwei Formate. Es sind also keine sechs separaten Word-Anhänge.
Reicht der integrierte AVV-Anhang für jeden SaaS-Dienst?
Nein. Wenn der Anbieter personenbezogene Daten im Auftrag des Kunden verarbeitet, müssen Vertragsbedingungen, Weisungen und Sicherheitsmaßnahmen an die tatsächliche Verarbeitung angepasst werden. Manche SaaS-Beziehungen erfordern möglicherweise auch eine andere Rollenbeurteilung gemäß DSGVO.