Svenska Dokumentmallar
Пакет з управління ШІ 2026 – Відповідність Закону про ШІ (AI Act) Word/PDF/Excel
Пакет з управління ШІ 2026 – Відповідність Закону про ШІ (AI Act) Word/PDF/Excel
- Формат файлу
- DOCX, PDF, XLSX
- Мова документа
- Українська
- Кількість файлів
- 6
Цифрове завантаження. Фізичний товар не надсилається.
Не вдалося завантажити доступність для завантаження
Про шаблон документа
AI Governance та пакет відповідності AI Act 2026
Комплексний пакет документів для шведських компаній та організацій, які бажають впровадити структуроване, задокументоване та практичне управління штучним інтелектом. Пакет поєднує в собі політику щодо ШІ, реєстр систем ШІ, оцінку ризиків, перевірку постачальників, оцінку впливу, а також процеси управління та затвердження в межах цілісного підходу.
Ви отримуєте шість професійно розроблених шаблонів у форматах Word та PDF, а також практичний реєстр ШІ в Excel із випадаючими списками, статусами, класами ризику, ролями згідно з AI Act, скринінгом DPIA/FRIA та оглядом. Загалом матеріали у Word/PDF налічують 48 сторінок.
Шаблони пройшли юридичну перевірку 27 вересня 2026 року та ґрунтуються на Регламенті про штучний інтелект (ЄС) 2024/1689 у його консолідованій редакції після ухвалення Регламенту (ЄС) 2026/1744 – Digital Omnibus on AI, разом із GDPR та актуальними рекомендаціями ЄС.
Що входить до пакету
ZIP-файл для завантаження прив’язаний до продукту в Digital Products. Існуючий перелік вмісту пакету вказує на шість типів документів та такі файли всередині архіву:
- 6 редагованих документів Word (DOCX).
- 6 відповідних документів PDF.
- 1 реєстр Excel (XLSX) для систем ШІ.
- 1 файл «Читати далі» (Readme).
Це дає 14 пунктів у переліку вмісту, але не 14 окремих посилань на завантаження. Внутрішній список файлів ZIP-архіву під час цієї перевірки тексту не перевірявся. Версія документа: 1.0. Мова: шведська.
Що містять файли
Матеріали призначені для використання у взаємопов'язаному робочому процесі: прийняття політики щодо ШІ, реєстрація варіантів використання, оцінка ризиків, контроль постачальників і прав, а також прийняття та моніторинг рішень. Нижче описано функціонал шести наданих підшаблонів.
1. Політика щодо ШІ для компаній – Word + PDF
Повна 19-сторінкова політика щодо ШІ містить практичні правила використання ШІ співробітниками, перелік дозволених інструментів, інформацію, яку можна вводити, а також вказівки щодо того, як організація повинна здійснювати нагляд людини, забезпечувати ШІ-грамотність, захист даних, безпеку, HR-питання, авторське право, прозорість та роботу з інцидентами.
Політика, серед іншого, включає:
- модель «світлофора» для зеленого, жовтого та червоного використання ШІ,
- заборонені та особливо ризиковані сфери використання,
- затвердження нових інструментів ШІ,
- GDPR, персональні дані та комерційну таємницю,
- інформаційну безпеку, ШІ-агенти, API-ключі та впровадження промптів (prompt injection),
- нагляд людини та перевірку фактів,
- статтю 50 та контент, згенерований ШІ,
- HR, рекрутинг та інші рішення з високим рівнем впливу,
- ШІ-грамотність відповідно до статті 4,
- звітність про інциденти, ролі та щорічний перегляд.
2. Реєстр систем ШІ та класифікація – Word + PDF + Excel
Готова структура для інвентаризації систем ШІ та варіантів використання в організації. Реєстр допомагає бізнесу задокументувати, хто володіє системою, як вона використовується, які дані обробляє, яку роль організація має згідно з Регламентом про ШІ та який контроль вимагається.
Шаблон реєстру включає, серед іншого:
- ID ШІ, систему, постачальника та версію,
- бізнес-процес та цільове призначення,
- зацікавлених осіб та типи даних,
- персональні та чутливі персональні дані,
- навчання моделей, зберігання та треті країни,
- скринінг за статтею 5, статтею 6 та додатком I/III,
- скринінг вимог прозорості за статтею 50,
- скринінг DPIA та FRIA,
- нагляд людини, відповідальних за інциденти та затвердження,
- статус: ідея, пілот, затверджено, умовно, призупинено або закрито.
Версія Excel додатково містить огляд із ключовими показниками, випадаючими списками, класифікацією ризиків, термінами перегляду та довідником з класифікації.
3. Оцінка ризиків ШІ – Word + PDF
Структурований аналіз ризиків для нових або змінених варіантів використання ШІ. Шаблон використовує просту модель «ймовірність × вплив», але чітко розрізняє внутрішню пріоритетність ризиків та юридичну допустимість.
Розглянуті сфери ризиків включають, серед іншого:
- правову класифікацію,
- захист даних,
- інформаційну безпеку,
- галюцинації та якість даних,
- дискримінацію та основні права,
- нагляд людини,
- прозорість,
- авторське право та інтелектуальну власність,
- vendor lock-in (залежність від постачальника) та операційну залежність,
- довіру клієнтів та репутаційні ризики.
Шаблон містить реєстр ризиків, контрольні питання, відповідальних осіб, заходи реагування, залишкові ризики та готове рішення про затвердження.
4. Оцінка постачальників ШІ – Word + PDF
Практичний шаблон належної обачності (due diligence) для закупівлі та затвердження зовнішніх ШІ-сервісів, мовних моделей, API, ШІ-агентів та інших платформ ШІ.
Оцінка охоплює, серед іншого:
- роль постачальника та клієнта згідно з Регламентом про ШІ,
- інформацію про продукт та обмеження використання,
- угоди про обробку персональних даних (DPA) та субпроцесорів,
- навчання моделей на даних клієнтів,
- місце зберігання та передачу даних у треті країни,
- SSO/MFA, права доступу, логування та шифрування,
- prompt injection, витік даних та дозволи агентів,
- керування інцидентами, резервне копіювання та безперервність,
- умови ліцензії, введення/виведення даних, відповідальність та SLA,
- exit-стратегію, експорт, видалення та ризик vendor lock-in.
5. Оцінка впливу ШІ зі скринінгом DPIA та FRIA – Word + PDF
Широкий аналіз впливу, який допомагає організації описати варіант використання ШІ та оцінити, чи потрібен додатковий правовий аналіз.
Шаблон включає:
- опис процесу, мети та зацікавлених груп,
- скринінг AI Act за статтею 5, статтею 6 та статтею 50,
- скринінг DPIA згідно зі статтею 35 GDPR,
- скринінг FRIA згідно зі статтею 27 Регламенту про ШІ,
- вплив на приватність, рівність, трудове життя, доступність та інші права,
- захисні заходи, прозорість, механізми подання скарг та подальші дії.
Шаблон не базується на тому, що DPIA або FRIA є обов'язковими у всіх випадках. Натомість він допомагає організації задокументувати скринінг та визначити, коли може знадобитися повна оцінка.
6. Управління ШІ (Governance) та затвердження – Word + PDF
Цей шаблон об'єднує пакет у практичну систему управління. Він містить ролі, матрицю RACI, потік прийняття рішень, матриці затвердження, план контролю та протоколи рішень для варіантів використання ШІ.
Робочий процес відповідає принципу:
- Пропозиція
- Реєстрація
- Класифікація та скринінг
- Аналіз ризиків
- Рішення про затвердження
- Впровадження
- Поточний моніторинг
- Перегляд або згортання
Юридично оновлено для 2026 року
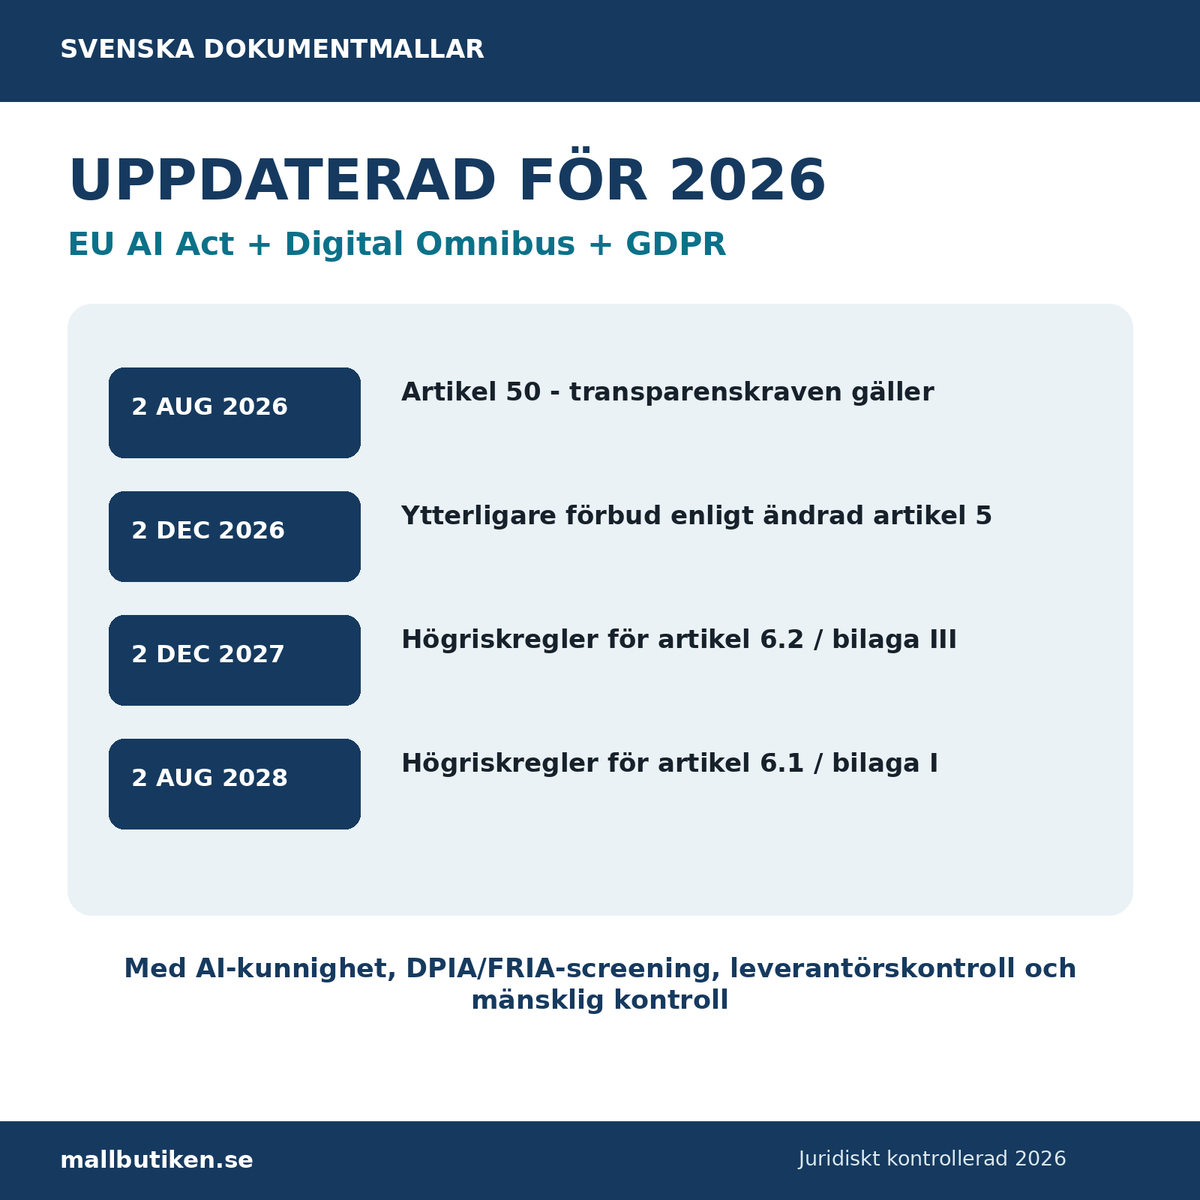
Пакет враховує змінений графік після ухвалення Digital Omnibus on AI. Це означає, зокрема, що:
- діють правила щодо ШІ-грамотності відповідно до статті 4,
- вимоги до прозорості за статтею 50 діють з 2 серпня 2026 року,
- додаткові заборони згідно зі зміненою статтею 5 починають застосовуватися з 2 грудня 2026 року,
- розділ III, статті 1–3 для високоризикового ШІ згідно зі статтею 6.2 та додатком III, згідно з чинним законодавством, починають застосовуватися з 2 грудня 2027 року,
- відповідні правила для високоризикового ШІ згідно зі статтею 6.1 та додатком I починають застосовуватися з 2 серпня 2028 року.
Тому пакет розроблений так, щоб бізнес міг працювати з класифікацією та підготовкою вже зараз, не розглядаючи помилково майбутні вимоги до високого ризику як такі, що вже є повністю застосовними.
Для кого підходить цей пакет?
Пакет особливо корисний для шведських компаній та організацій, які використовують ChatGPT, Microsoft Copilot, Gemini, Claude, генеративний ШІ в ERP-системах, ШІ-рекрутинг, інструменти аналізу, асистенти написання коду, RAG-рішення, ШІ-агентів або інші функції ШІ.
Він може використовуватися, наприклад:
- CEO та керівництвом,
- радою директорів,
- IT-директором та відповідальним за інформаційну безпеку,
- офіцером із захисту даних (DPO),
- HR-відділом,
- юридичним відділом та відділом комплаєнсу,
- відділом закупівель,
- власниками систем та власниками бізнес-процесів,
- консультантами, які допомагають компаніям з управлінням ШІ.
Формат та доставка
Цифровий продукт – миттєве завантаження після оплати.
Пов’язане завантаження в Digital Products — це ZIP-файл. Перелік вмісту продукту вказує на 14 файлів в архіві (кількість файлів всередині окремо не перевірялася під час цього SEO-аналізу):
- 6 редагованих файлів Word (DOCX)
- 6 версій PDF
- 1 реєстр систем ШІ в Excel (XLSX)
- 1 файл «Читати далі» (Readme)
Загалом: 48 сторінок Word/PDF + робоча книга Excel.
Важливо про адаптацію
Регламент про ШІ базується на ризиках, і зобов’язання залежать від ролі організації, функцій системи, сфери застосування та іншого застосовного законодавства. Тому цей пакет є професійною базою для шаблонів та управління, яка повинна бути адаптована до фактичних систем ШІ, обробки даних, галузі, колективних договорів, класифікації інформації та технічного середовища компанії.
Окремий випадок високого ризику або масштабна обробка персональних даних може потребувати окремого юридичного, технічного, трудового або захисного аналізу.
Посібники з використання пакету управління ШІ
Для огляду управління прочитайте Управління ШІ (AI Governance) крок за кроком. Доповніть це поглибленою інформацією про Політику щодо ШІ для компаній та інвентаризацію та класифікацію в реєстрі ШІ.
Перед прийняттям рішення про постачальника ви можете прочитати чек-лист для постачальників ШІ. При обробці персональних даних допоможе посібник про DPIA згідно з GDPR, а для управління ризиками також доступний посібник щодо ШІ, кібербезпеки та IT-договорів.
Див. також Регламент про ШІ (ЄС) 2024/1689 та Регламент про внесення змін (ЄС) 2026/1744 для отримання точних текстів законів.
Часті запитання
Чи входить політика щодо ШІ?
Так. Повна політика щодо ШІ для компаній на 2026 рік входить до пакету.
Чи отримуємо ми як Word, так і PDF?
Так. Усі шість шаблонів надаються як у редагованій версії Word, так і у форматі PDF.
Чи входить Excel?
Так. Реєстр систем ШІ також постачається як практична робоча книга Excel із 50 рядками реєстру, випадаючими списками, довідником класифікації та оглядом.
Чи пакет призначений лише для високоризикового ШІ?
Ні. Він призначений для загального управління ШІ (AI Governance) і може використовуватися навіть для генеративного ШІ та інших варіантів використання з низьким або обмеженим ризиком. Скринінг на високий ризик та заборони присутній для того, щоб допомогти організації визначити, коли необхідний особливий юридичний контроль.
Чи замінює пакет DPIA або FRIA?
Ні. Пакет містить скринінг та базу для підготовки. Якщо фактичне використання викликає вимогу щодо проведення повної DPIA або FRIA, її слід провести з тією глибиною, якої вимагає законодавство.
Як ми отримаємо файли після покупки?
Digital Products пропонує ZIP-файл як об'єкт для завантаження. Окремі документи Word, PDF та Excel, згідно з переліком файлів, знаходяться в цьому архіві і не пропонуються як окремі об'єкти для завантаження.
Чи може реєстр ШІ замінити оцінку юридичного класу ризику системи ШІ?
Ні. Реєстр та питання допомагають задокументувати базу, але роль, сфера використання та правила, що застосовуються до системи ШІ, повинні оцінюватися індивідуально.