Svenska Dokumentmallar
AML/KYC та комплаєнс щодо протидії відмиванню грошей 2026/2027 – шведська + англійська | Оцінка ризиків, KYC, PEP та goAML Word/PDF/Excel
AML/KYC та комплаєнс щодо протидії відмиванню грошей 2026/2027 – шведська + англійська | Оцінка ризиків, KYC, PEP та goAML Word/PDF/Excel
- Формат файлу
- DOCX, PDF, XLSX
- Мова документа
- Шведська
- Кількість файлів
- 15
Цифрове завантаження. Фізичний товар не надсилається.
Не вдалося завантажити доступність для завантаження
Про шаблон документа
AML/KYC & боротьба з відмиванням грошей 2026/2027 – повний пакет 2-в-1 шведською + англійською мовами
Повний робочий пакет документів для шведських суб'єктів підприємницької діяльності, на яких поширюється законодавство про боротьбу з відмиванням грошей. Пакет розроблений для поєднання загальної оцінки ризиків, належної перевірки клієнтів (KYC), відомостей про кінцевих бенефіціарних власників (UBO), PEP, класифікації клієнтських ризиків, посилених заходів, постійного моніторингу, оцінки підозр, звітності goAML, конфіденційності, внутрішнього контролю, навчання, захисту даних та зберігання документів у цілісний процес забезпечення комплаєнсу.
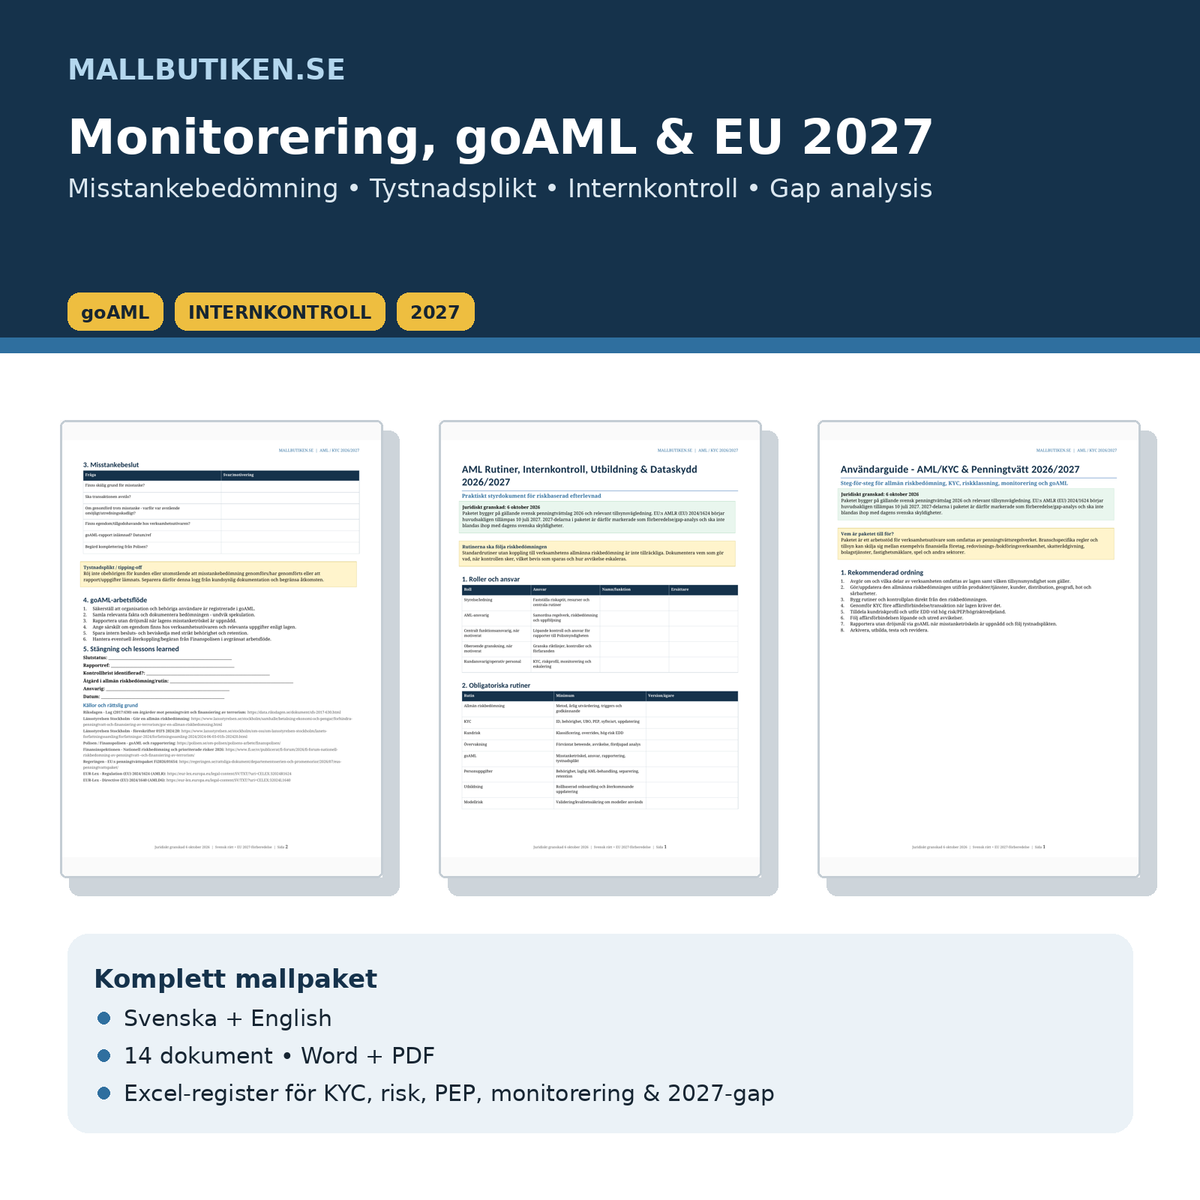
2-в-1: сім документів доступні у шведській та англійській версіях. Ви отримуєте 14 шаблонів документів у форматі Word + PDF, а також вдосконалений реєстр у форматі Excel – загалом 29 файлів. Серія Word/PDF охоплює загалом 40 сторінок А4 шведською + англійською мовами для кожної серії форматів.
Пакет розроблено відповідно до чинного шведського Закону (2017:630) про заходи проти відмивання грошей та фінансування тероризму, відповідних наглядових рекомендацій та середовища ризиків, описаного органами влади у 2026 році. Регламент ЄС AMLR (EU) 2024/1624 набуває чинності з 10 липня 2027 року. Тому розділ, присвячений 2027 року, окремо позначений як підготовка та аналіз розривів (gap analysis) – це не ствердження того, що запропонований шведський закон 2027 року вже діє.
Що входить до пакету
| Документ | Шведська | English | Призначення |
|---|---|---|---|
| План комплаєнсу та оцінка застосування | 3 сторінки | 3 сторінки | Обсяг, нагляд, відповідальність, річний план та контроль змін 2027. |
| Загальна оцінка ризиків AML/CFT | 3 сторінки | 3 сторінки | Продукти/послуги, типи клієнтів, дистрибуція, географія, загрози та вразливості. |
| KYC, бенефіціари (UBO) та PEP | 3 сторінки | 3 сторінки | Ідентифікація, повноваження, UBO, структура власності, мета/характер, PEP та країни високого ризику. |
| Клієнтські ризики та посилені заходи | 2 сторінки | 2 сторінки | Профіль ризику, EDD, затвердження керівництвом та документоване прийняття клієнта. |
| Моніторинг, оцінка підозр та goAML | 2 сторінки | 2 сторінки | Аналіз відхилень, рішення щодо звітування, конфіденційність та робочий процес goAML. |
| Процедури, внутрішній контроль, навчання та захист даних | 3 сторінки | 3 сторінки | Ролі, план контролю, навчання, зберігання та ризик моделі. |
| Детальний посібник користувача | 4 сторінки | 4 сторінки | Крок за кроком, поширені недоліки нагляду та підготовка до EU 2027. |
| AML/KYC Compliance Register – Excel | XLSX | Інфопанель + ризики, клієнти, KYC, PEP, моніторинг, рішення SAR/goAML, зберігання, контроль та аналіз 2027. | |
Задокументована політика є недостатньою, якщо вона не пов'язана з реальними ризиками компанії та клієнтськими справами. Тому пакет поєднує загальну оцінку ризиків підприємства → клієнтський ризик → KYC/UBO/PEP → моніторинг → оцінку підозр → goAML → внутрішній контроль та зберігання даних. Реєстр Excel також надає оперативну панель керування для подальшого моніторингу.
Для кого цей пакет?
Пакет призначений для підприємств, які підпадають під дію шведського законодавства про боротьбу з відмиванням грошей. Це залежить від типу бізнесу та галузі. Приклади секторів включають фінансові компанії, а також певні послуги з бухгалтерського обліку, оподаткування, корпоративного обслуговування, операції з нерухомістю, ігровий бізнес та інші. Використання шаблону не робить компанію автоматично зобов'язаною звітувати. Завжди перевіряйте главу 1, § 2 Закону про боротьбу з відмиванням грошей та відповідний наглядовий орган/регуляторні акти, що стосуються вашої діяльності.
Загальна оцінка ризиків – основа для решти
Закон про боротьбу з відмиванням грошей вимагає від суб'єктів оцінки того, як продукти та послуги компанії можуть бути використані для відмивання грошей або фінансування тероризму, і наскільки високим є цей ризик. Оцінка повинна враховувати продукти/послуги, клієнтів, канали дистрибуції, географічні фактори ризику та бути сформованою так, щоб слугувати основою для процедур та інших заходів.
Шаблон допомагає задокументувати:
- розмір, характер та сферу діяльності,
- продукти та послуги,
- типи клієнтів та структури власності,
- дистанційну/агентську/цифрову дистрибуцію,
- географічну експозицію,
- загрози та вразливості,
- притаманний та залишковий ризик,
- дизайн та ефективність контролю,
- план дій та відповідальність.
Актуальні рекомендації адміністративних рад округів (Länsstyrelsen) вказують на те, що загальна оцінка ризиків має переглядатися регулярно, принаймні раз на рік, і частіше за необхідності, коли змінюється бізнес або профіль ризиків.
KYC – ідентичність, повноваження та кінцеві бенефіціари
Шаблон KYC виходить за межі простої анкети клієнта. Він документує особу клієнта, представників та їхні повноваження, кінцевих бенефіціарних власників (UBO), структуру власності та контролю, мету та характер ділових відносин, а також очікувану поведінку під час співпраці.
Розслідування щодо кінцевого бенефіціара згідно з чинним шведським законодавством повинно, як мінімум, включати перевірку в реєстрі кінцевих бенефіціарів, якщо це можливо. Однак результат пошуку в реєстрі не завжди є достатнім – залежно від ризику може знадобитися додаткова незалежна перевірка.
PEP – це не просто галочка
Поглиблене вивчення актуального шведського права: Ознайомтеся з нашим посібником з перевірки PEP у 2026 році з посиленою належною перевіркою клієнтів, колом близьких осіб, 18-місячним правилом та практичним чек-листом. Посібник розрізняє поточні вимоги до PEP та правила ЄС, що застосовуватимуться з 2027 року.
Якщо клієнт або кінцевий бенефіціар є особою, яка займає політично значущу посаду (PEP), потрібні спеціальні заходи. Тому пакет включає окремий "PEP-бар'єр" для:
- PEP, членів сім'ї та відомих ділових партнерів,
- відповідних заходів для встановлення джерела походження активів/коштів,
- посиленого постійного моніторингу,
- затвердження відповідальним керівником,
- подальшого спостереження за колишніми PEP.
Чинне шведське законодавство передбачає, що заходи щодо PEP повинні продовжуватися протягом 18 місяців після того, як особа припинила виконувати публічні функції, і після цього, якщо залишковий ризик все ще є високим.
Клієнтський ризик та посилені заходи – EDD
Профіль ризику клієнта має базуватися як на загальній оцінці ризиків, так і на конкретній інформації про клієнта (KYC). Пакет допомагає задокументувати тип клієнта, володіння, географію, статус PEP, дистрибуцію, продукт/послугу, схеми транзакцій/активності, економічну ситуацію та джерело походження коштів.
У разі високого ризику необхідно вжити більш масштабних заходів контролю. Для країн з високим ризиком шаблон містить спеціальні поля для додаткової інформації про клієнта/UBO, мету та характер відносин, економічний стан, джерело коштів та схвалення керівництвом.
Моніторинг, відхилення та оцінка підозр
Поточний моніторинг є окремою частиною пакету. Справа починається з того, що фактично спостерігалося і яка поведінка очікувалася. Після цього документується поглиблений KYC, будь-які пояснення, зв'язки, джерело походження коштів/активів та відомі типології ризиків.
Якщо оцінка призводить до обґрунтованої підозри у відмиванні грошей або фінансуванні тероризму, відповідні обставини згідно зі шведським законом мають бути без зволікань повідомлені до Поліції (Polismyndigheten). Фінансова розвідка використовує систему goAML для звітності від зобов'язаних суб'єктів.
Конфіденційність / заборона розголошення (tipping-off)
Журнали підозр у пакеті навмисно відокремлені від KYC-документів, доступних клієнту. Суб'єкт не має права без належних підстав повідомляти клієнту чи третім особам про те, що проводиться або була проведена оцінка підозр, або що інформація була передана владі.
Захист даних та зберігання документів
Чинний шведський закон про відмивання грошей містить особливі правила щодо обробки персональних даних. Документи та дані про заходи належної перевірки клієнтів та відповідні транзакції зазвичай мають зберігатися протягом п'яти років з моменту, визначеного законом. Якщо це необхідно для запобігання, виявлення або розслідування відмивання грошей або фінансування тероризму, певні дані можуть зберігатися довше, але загальний час за поточними правилами не може перевищувати десяти років.
Тому файл Excel містить окремий реєстр зберігання (retention-реєстр), який розраховує стандартну п'ятирічну дату і відрізняє її від спеціального рішення про продовження терміну зберігання.
Внутрішній контроль, навчання та модель ризиків
Керівний документ містить ролі для менеджменту, AML-відповідальних осіб, функціональних відповідальних та незалежного аудиту, коли розмір та характер діяльності це виправдовують. Також існує план контролю для KYC-файлів, клієнтських ризиків, PEP/EDD, моніторингу, рішень goAML, доступу до даних, зберігання та навчання.
Якщо підприємство використовує моделі для оцінки ризиків, класифікації ризиків або моніторингу, передбачена спеціальна контрольна точка для управління ризиками моделі та забезпечення якості.
Реєстр Excel – оперативний комплаєнс, а не просто документи
Файл XLSX, що входить до комплекту, містить:
- Інфопанель з ключовими показниками,
- Оцінку бізнес-ризиків,
- Продукти та послуги,
- Реєстр клієнтів,
- KYC та UBO,
- PEP та високий ризик,
- Моніторинг,
- Журнал рішень про підозри,
- Зберігання документів,
- Навчання та контроль,
- Аналіз розривів 2027,
- Чек-лист доказів та джерела.
Рівні ризику, дати зберігання та багато індикаторів контролю керуються формулами. Робоча книга створена для використання як живий реєстр, а не просто як приклад.
EU AMLR з 10 липня 2027 – чітко відокремлено від чинного законодавства
Регламент ЄС (EU) 2024/1624 прийнятий і набуває чинності з 10 липня 2027 року. Водночас шведський уряд у 2026 році представив пропозиції щодо адаптації шведського права, включаючи заміну чинного закону про боротьбу з відмиванням грошей та розширення певних зобов'язань.
Оскільки остаточне законодавство Швеції ще може бути змінено, розділ 2027 року в пакеті розроблений як аналіз розривів та план контролю змін. Він чітко розмежовує:
- вимоги, що діють за шведським законодавством 2026 року,
- правила ЄС, які вже прийняті, але починають застосовуватися у 2027 році,
- шведські законопроєкти, які потребують остаточної верифікації після рішення парламенту.
Актуальна картина ризиків 2026
Національна оцінка ризиків, опублікована у 2026 році, описує вищий загальний рівень ризику відмивання грошей та фінансування тероризму у Швеції, ніж п'ять років тому. Тому пакет шаблонів розроблений так, щоб можна було вносити актуальну інформацію від органів влади та власний досвід у модель ризиків, замість повторного використання застарілих припущень.
Часті запитання
Чи є це KYC-шаблоном для всіх компаній?
Ні. Пакет розроблений насамперед для суб'єктів, на яких поширюється законодавство про боротьбу з відмиванням грошей. Інші компанії можуть мати інші причини для ідентифікації клієнтів, але не повинні розглядати цей пакет як доказ того, що закон про боротьбу з відмиванням грошей поширюється на них.
Чи включена загальна оцінка ризиків?
Так. Це один з основних компонентів, побудований навколо продуктів/послуг, клієнтів, каналів дистрибуції, географії, загроз, вразливостей, контролю та залишкового ризику.
Чи включені відомості про бенефіціарів та PEP?
Так. Документи KYC включають UBO/кінцевих бенефіціарів, структуру власності, PEP, членів сім'ї/ділових партнерів, EDD та затвердження керівництвом.
Чи можу я звітувати безпосередньо до Фінансової розвідки за допомогою цього шаблону?
Шаблон підтримує внутрішню оцінку та документування. Сама звітність здійснюється в системі goAML Фінансової розвідки відповідно до встановленого процесу. Пакет не замінює реєстрацію або системні форми державного органу.
Як довго слід зберігати KYC-документи?
Згідно з чинним шведським законом про боротьбу з відмиванням грошей, відповідні KYC-дані та дані про транзакції зазвичай мають зберігатися протягом п'яти років з моменту, визначеного законом. Особливі обставини можуть виправдати довший термін зберігання, проте не більше десяти років за поточними правилами.
Чи є правила 2027 року вже чинним шведським законом?
Ні. AMLR – це прийняте право ЄС, яке набуває чинності з 10 липня 2027 року. Шведські законопроєкти 2026 року слід відрізняти від остаточно прийнятого шведського законодавства. Тому пакет містить окремий аналіз розривів 2027 року.
Чи входить Excel?
Так. Цей продукт є одним із тих випадків, де Excel забезпечує чітку функціональність завдяки живому реєстру клієнтів, журналу ризиків, моніторингу, зберіганню та відстеженню впровадження.
Формат та доставка
- 14 шаблонів документів – 7 шведською + 7 англійською.
- 28 файлів документів – DOCX + PDF.
- 1 вдосконалена робоча книга Excel (XLSX).
- Загалом 29 файлів.
- 40 сторінок А4 на кожну мовну серію (SV+EN).
- Цифровий продукт – фізичний товар не надсилається.
Правова основа та джерела регуляторних органів
- Закон (2017:630) про заходи проти відмивання грошей та фінансування тероризму
- Länsstyrelsen – загальна оцінка ризиків
- Поліція / Фінансова розвідка – goAML та звітність
- Finansinspektionen – національна оцінка ризиків 2026
- Уряд – пакет ЄС проти відмивання грошей Fi2026/01654
- Регламент (ЄС) 2024/1624 – AMLR
- Директива (ЄС) 2024/1640 – AMLD6