Про шаблон документа
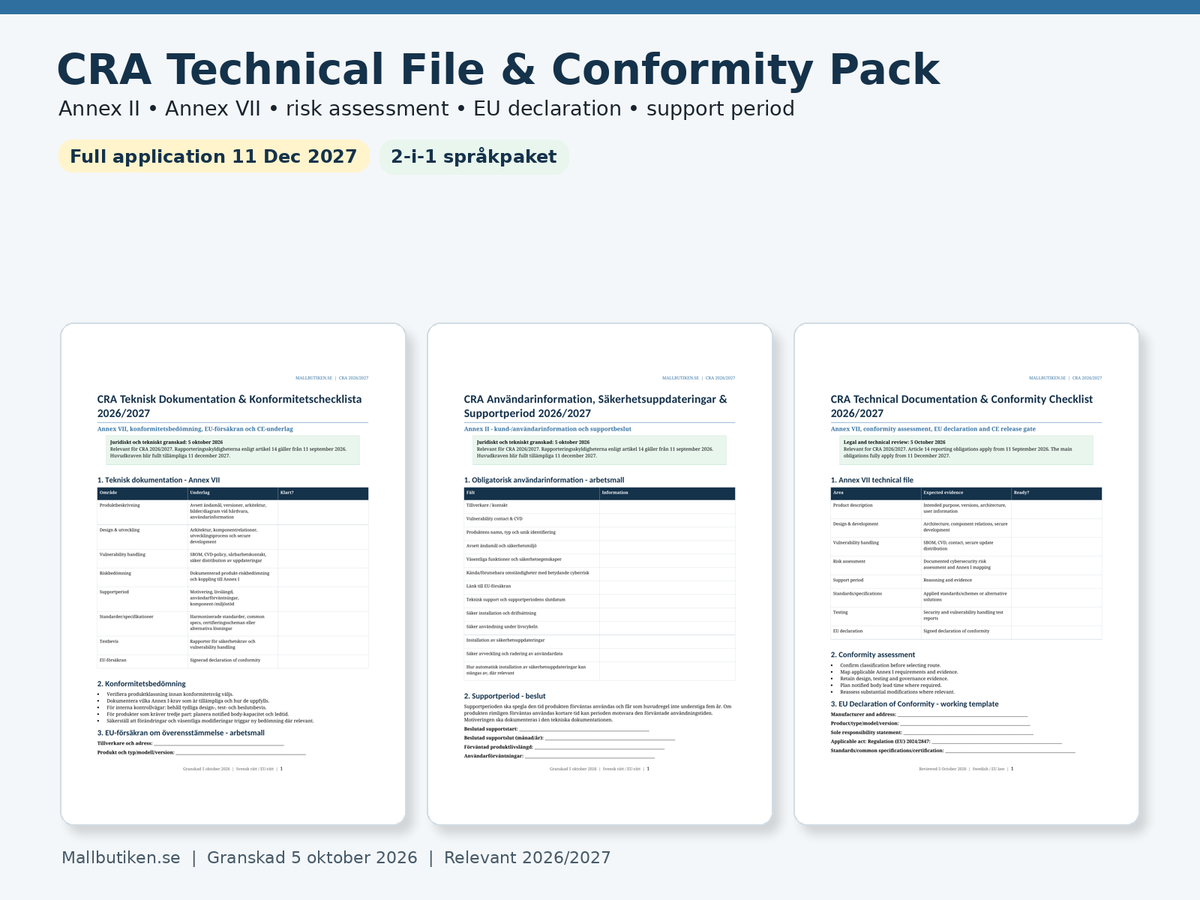
Відповідність Закону про кіберстійкість (CRA) 2026/2027 – повний пакет «2 в 1»
Комплексний пакет відповідності вимогам для компаній, які виготовляють, розробляють або випускають на ринок ЄС продукти з цифровими елементами і повинні підготувати або задокументувати свою роботу згідно з Регламентом (ЄС) 2024/2847 – Закон про кіберстійкість (CRA).
Пакет поєднує шведські та англійські робочі шаблони з удосконаленим реєстром Excel для кібербезпекових ризиків, SBOM, вразливостей, звітності CRA та технічної документації.
Поставка: 7 шведських + 7 англійських шаблонів документів у форматах Word та PDF, а також 1 робоча книга Excel – загалом 29 файлів для поставки. Серія Word/PDF охоплює загалом 28 сторінок формату А4 на кожну мовну серію.
Пакет шаблонів перевірено на відповідність Закону про кіберстійкість, Регламенту (ЄС) 2024/2847, включаючи статті 13–14 та додатки I, II і VII, а також актуальним інструкціям Європейської комісії щодо впровадження та звітності. Пакет розроблено для практичної роботи з відповідності вимогам у 2026/2027 роках.
Важливі дати CRA 2026–2027
CRA вже набрав чинності, але різні зобов’язання починають застосовуватися в різний час:
- 11 вересня 2026 р.: набули чинності зобов’язання виробників щодо звітування про активно експлуатовані вразливості та серйозні інциденти.
- 11 грудня 2027 р.: основні вимоги CRA до продукції та кібербезпеки стануть повністю застосовними.
Це означає, що організаціям не варто чекати 2027 року, щоб вибудувати процеси оцінки ризиків, управління вразливостями, процедури звітування, технічну документацію та ланцюжок доказів.
Що входить до пакету
| Шаблон / інструмент | Шведська | Англійська | Формат |
|---|---|---|---|
| План впровадження та відповідності CRA | 2 сторінки | 2 сторінки | Word + PDF |
| Оцінка кібербезпекових ризиків | 2 сторінки | 2 сторінки | Word + PDF |
| Управління вразливостями та політика CVD | 2 сторінки | 2 сторінки | Word + PDF |
| Звітування про інциденти та вразливості (24г/72г) | 2 сторінки | 2 сторінки | Word + PDF |
| Технічна документація та контрольний список відповідності | 2 сторінки | 2 сторінки | Word + PDF |
| Інформація для користувачів, оновлення безпеки та період підтримки | 2 сторінки | 2 сторінки | Word + PDF |
| Детальний посібник користувача | 2 сторінки | 2 сторінки | Word + PDF |
| Реєстр відповідності CRA – ризики, SBOM, вразливості та звітність | Двомовна робоча книга | Excel (XLSX) | |
CRA — це не просто одна політика. Компанія повинна вміти продемонструвати, як виявляються та знижуються кібербезпекові ризики, як відстежуються компоненти та вразливості, як звітується про активно експлуатовані вразливості та серйозні інциденти, як створюється технічна документація та як здійснюється управління оновленнями безпеки протягом періоду підтримки. Тому пакет поєднує управління, оцінку ризиків, SBOM, CVD, звітування про інциденти, технічне обґрунтування, інформацію для користувачів та реєстри Excel.
Яких компаній може торкнутися CRA?
CRA спрямований на продукти з цифровими елементами, що надаються на ринку ЄС. Це може стосуватися як апаратного, так і програмного забезпечення, а також багатьох підключених або мережевих продуктів.
Пакет передусім створений для виробників, але контрольні списки та посібник користувача також допомагають визначити питання, які повинні перевіряти імпортери та дистриб’ютори. Точна роль завжди повинна оцінюватися на основі фактичного ланцюжка поставок і самого продукту.
Оцінка кібербезпекових ризиків – ядро CRA
CRA вимагає від виробника проведення оцінки кібербезпекових ризиків для продукту з цифровими елементами та врахування її результатів під час планування, проектування, розробки, виробництва, постачання та обслуговування.
Шаблон оцінки ризиків та реєстр Excel допомагають організації задокументувати:
- продукт, версію та передбачуване використання,
- активи та безпекові критичні функції,
- сценарії загроз та зловживань,
- ймовірність та наслідки,
- наявні засоби контролю,
- залишкові ризики,
- план дій, відповідальних осіб та кінцеві терміни,
- зв’язок із суттєвими вимогами CRA до кібербезпеки.
SBOM, управління вразливостями та скоординоване розкриття інформації про вразливості (CVD)
Вимоги CRA щодо вразливостей означають, що виробник повинен мати можливість виявляти та документувати вразливості та компоненти, що входять до складу продукту. Додаток I зазначає, серед іншого, що вразливості та компоненти мають бути ідентифіковані та задокументовані, зокрема через машинозчитуваний SBOM, який принаймні охоплює залежності верхнього рівня продукту.
Тому пакет містить:
- реєстр SBOM у Excel,
- компонент/версію/постачальника/PURL/CPE,
- пряму або транзитну залежність,
- CVE/рекомендації та рівень серйозності,
- виправлену версію та дату перегляду,
- політику CVD та зовнішній контакт для повідомлень про вразливості,
- процедуру тріажу (сортування), виправлення та розкриття інформації.
Звітність CRA: 24 години, 72 години та фінальний звіт
З 11 вересня 2026 року виробники повинні звітувати про активно експлуатовані вразливості та серйозні інциденти, що впливають на безпеку продуктів із цифровими елементами.
Інструкції Європейської комісії щодо звітності загалом передбачають:
- протягом 24 годин: раннє попередження після того, як організація дізналася про інцидент,
- протягом 72 годин: повне повідомлення,
- активно експлуатована вразливість: фінальний звіт не пізніше ніж через 14 днів після того, як стануть доступними виправні або обмежувальні заходи,
- серйозний інцидент: фінальний звіт протягом одного місяця після 72-годинного повідомлення.
Файл Excel має окремий аркуш для звітних випадків, де терміни 24г/72г розраховуються автоматично від дати та часу виявлення.
Технічна документація – Додаток VII
Технічна документація згідно з CRA повинна надавати наглядовим органам та органам оцінки відповідності обґрунтування безпеки продукту. Контрольний список технічної документації пакету охоплює, зокрема:
- опис продукту та передбачуване використання,
- архітектуру, взаємозв’язки компонентів та процес безпечної розробки,
- SBOM та управління вразливостями,
- оцінку кібербезпекових ризиків,
- період підтримки та обґрунтування,
- застосовані стандарти/специфікації,
- докази тестування та перевірки,
- Декларацію ЄС про відповідність та етап випуску (release gate).
Інформація для користувачів – Додаток II
Інформація для користувачів має, серед іншого, давати змогу користувачу ідентифікувати виробника та продукт, знайти контактну особу з питань вразливостей, зрозуміти передбачуване використання та відповідні передумови безпеки, а також отримати інструкції з безпечного встановлення, використання, оновлення та виведення з експлуатації.
Тому шаблон має власний робочий аркуш для інформації про клієнтів/користувачів (аналогічний Додатку II) та чітке поле для дати закінчення періоду підтримки.
Період підтримки та оновлення безпеки
Виробник повинен встановити період підтримки, який відображає очікуваний термін використання продукту, беручи до уваги, серед іншого, характер продукту, очікуване використання та відповідні ринкові умови. Головне правило CRA полягає в тому, що період підтримки зазвичай має становити щонайменше п’ять років, якщо продукт не очікується до використання протягом коротшого терміну.
Пакет допомагає організації задокументувати:
- очікуваний життєвий цикл продукту,
- встановлений період підтримки,
- обґрунтування та докази,
- оновлення безпеки та їх розповсюдження,
- дату закінчення, яка має бути повідомлена користувачам.
CRA також містить вимоги щодо того, як довго мають бути доступні оновлення безпеки. Тому організація повинна планувати як розповсюдження, так і довгострокову доступність відповідних оновлень.
Оцінка відповідності, Декларація ЄС та маркування CE
Який шлях оцінки відповідності дозволений, залежить, серед іншого, від класифікації продукту згідно з CRA. Пакет містить контрольні точки для:
- стандартного продукту / загальної категорії,
- важливого продукту I класу,
- важливого продукту II класу,
- критичного продукту,
- застосовних стандартів/специфікацій,
- можливого залучення нотифікованого органу,
- Декларації ЄС про відповідність,
- етапу випуску CE (CE release gate).
Шаблон не замінює офіційну класифікацію продукту або зовнішню оцінку відповідності, коли це вимагається.
Реєстр Excel – більше, ніж статичний контрольний список
Файл XLSX, що додається, є практичним реєстром відповідності з окремими вкладками для:
- Dashboard – ключові показники та важливі дати CRA,
- Product Register – продукти, версії, класифікація та період підтримки,
- Risk Register – рівень ризику та план дій,
- SBOM – компоненти, дані про версії та зв’язок із вразливостями,
- Vulnerability Register – CVE/рекомендації, серйозність та статус,
- Reporting Deadlines – автоматичні терміни 24г/72г,
- Evidence Checklist – технічна документація та ланцюжок доказів,
- Sources – центральні офіційні джерела CRA.
Робоча книга містить перевірку даних, формули рівня ризику та автоматизовані розрахунки термінів, але розроблена так, щоб користувач міг самостійно її доповнювати.
CRA порівняно з NIS2 – різні фокуси
CRA та NIS2 можуть бути актуальними для однієї і тієї ж організації, але вони мають різні фокуси. CRA — це насамперед регламент продукції для кібербезпеки продуктів з цифровими елементами та управління їхніми вразливостями. NIS2/регулювання кібербезпеки більшою мірою фокусується на управлінні ризиками та звітуванні про інциденти організацій, що надають життєво важливі або важливі послуги.
Тому новий пакет CRA доповнює існуючий пакет NIS2 від Mallbutiken, а не замінює його.
Санкції – чому документація має значення
CRA містить значні рівні адміністративних санкцій. За деякі центральні порушення максимальні адміністративні штрафи можуть сягати 15 мільйонів євро або 2,5 відсотка від загального річного світового обороту, залежно від того, яка сума вища, з урахуванням умов та винятків, передбачених регламентом.
Практична та датована документація тому важлива не лише для виконання вимог, а й для того, щоб продемонструвати, як організація насправді працювала над відповідністю вимогам.
Рекомендований робочий процес
- Ідентифікувати продукти та роль економічного суб’єкта.
- Класифікувати продукт згідно з CRA.
- Провести та задокументувати оцінку кібербезпекових ризиків.
- Створити SBOM та CVD/процес управління вразливостями.
- Встановити період підтримки та стратегію оновлень.
- Підготувати технічну документацію та інформацію для користувачів.
- Налаштувати звітність 24г/72г та ланцюжок відповідальності.
- Провести оцінку відповідності та зібрати докази.
- Підтримувати реєстри в актуальному стані після випуску та протягом періоду підтримки.
Поширені запитання про CRA
Чи діють вимоги щодо звітності вже зараз?
Так. Зобов’язання виробників щодо звітування про активно експлуатовані вразливості та серйозні інциденти згідно з CRA набули чинності 11 вересня 2026 року.
Коли починає діяти основна частина CRA?
Основне застосування розпочинається 11 грудня 2027 року.
Чи потрібен нам SBOM?
Вимоги CRA щодо управління вразливостями включають документацію компонентів та вразливостей, включаючи машинозчитуваний SBOM, який принаймні охоплює залежності верхнього рівня.
Чи є CRA те саме, що й NIS2?
Ні. CRA фокусується на продуктах із цифровими елементами та життєвому циклі кібербезпеки продукту. NIS2 має інший фокус — на організації та операційній діяльності. Компанія може підпадати під дію обох.
Чи стосується CRA лише апаратного забезпечення?
Ні. Регламент охоплює продукти з цифровими елементами і може включати як апаратне, так і програмне забезпечення, залежно від продукту та ринкової ситуації.
Чи включені шведські та англійські шаблони?
Так. Усі сім документів Word/PDF доступні як шведською, так і англійською мовами.
Чи включено Excel?
Так. Пакет містить окрему робочу книгу XLSX для реєстру продуктів, ризиків, SBOM, вразливостей, термінів звітування та доказів.
Чи є це сертифікацією?
Ні. Пакет є професійною підтримкою для документування та роботи. Він не замінює послуги нотифікованого органу, тестування продукції, зовнішнє кібербезпекове тестування або індивідуальну юридичну оцінку, коли це вимагається.
Формат та доставка
- 7 шведських шаблонів документів + 7 англійських шаблонів документів.
- 14 DOCX + 14 PDF + 1 XLSX = загалом 29 файлів.
- 28 сторінок А4 на серію Word/PDF.
- Робоча книга Excel із 8 вкладками відповідності.
- Цифровий продукт – фізичний товар не надсилається.
Правова база та офіційні джерела
- Регламент (ЄС) 2024/2847 – Закон про кіберстійкість (Cyber Resilience Act).
- Європейська комісія – Резюме Закону про кіберстійкість.
- Європейська комісія – Зобов’язання щодо звітності CRA.
- Європейська комісія – Впровадження CRA.
- EUR-Lex – Регламент (ЄС) 2024/2847.