Про шаблон документа
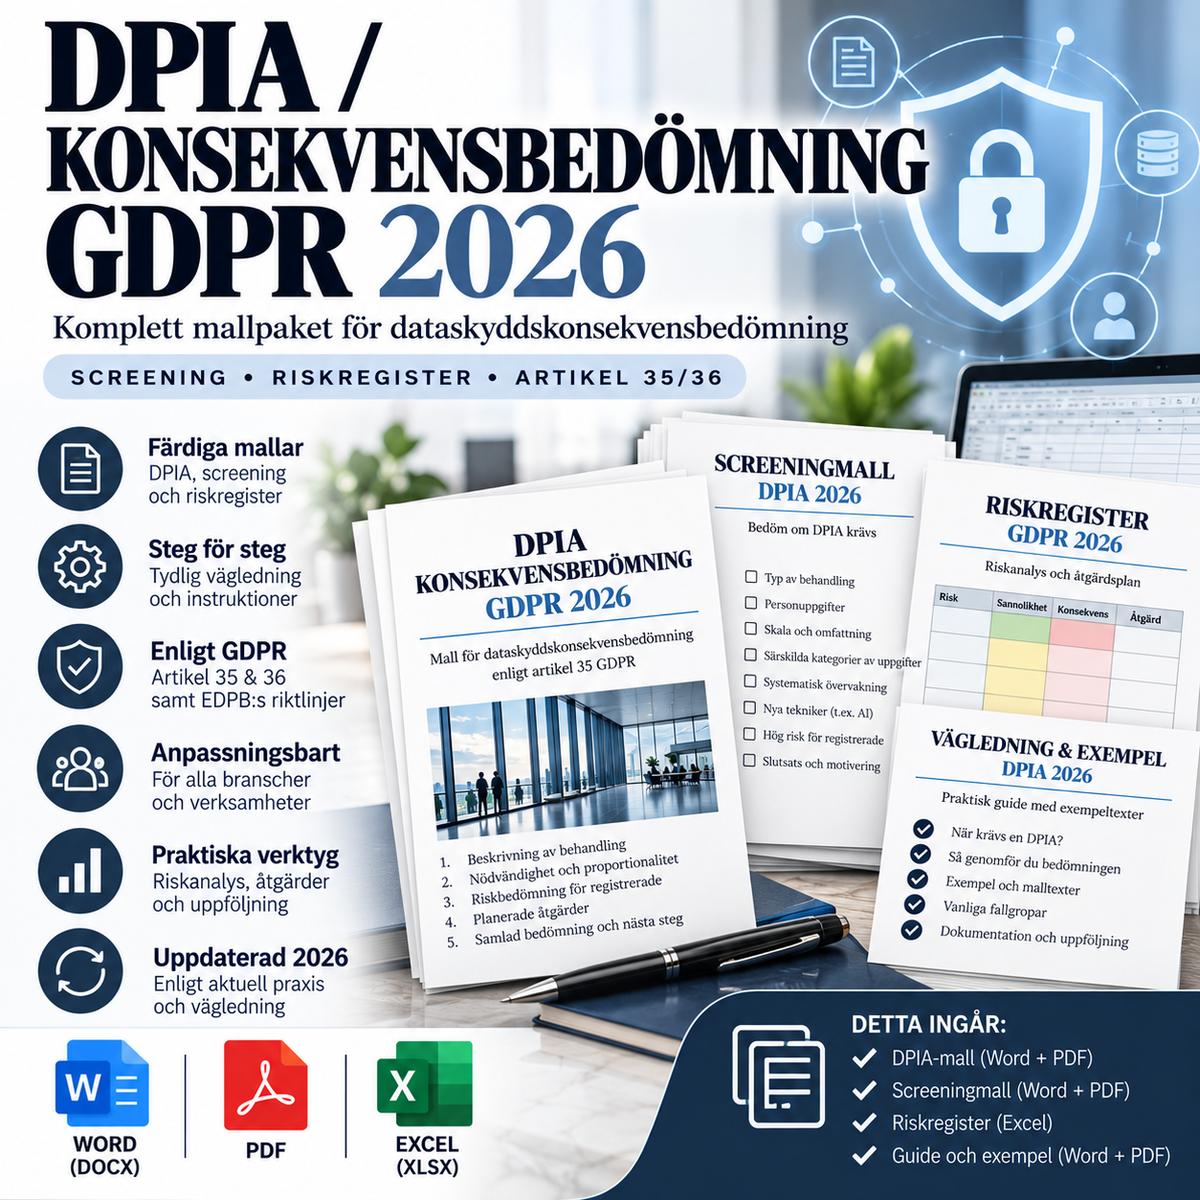
DPIA / Оцінка впливу на захист даних (DPIA) за GDPR 2026 – Пакет шаблонів у Word, PDF та Excel
Комплексний пакет шаблонів для оцінки впливу на захист даних (DPIA) згідно зі статтею 35 GDPR. Пакет розроблено для шведських компаній, організацій, державних установ, керівників проектів, відповідальних за захист даних (DPO), фахівців з інформаційної безпеки та юристів, яким необхідно структурувати, документувати та забезпечити можливість аудиту обробки персональних даних із високим ступенем ризику.
Пакет поєднує чотири професійні шаблони документів у форматах Word/PDF із комплексним інструментом Excel для скринінгу, оцінки ризиків, заходів щодо зменшення ризиків, консультацій, оцінки за статтею 36 та поточного перегляду. Загалом у комплекті 9 файлів.
Що входить до пакету – 9 файлів
- DPIA / Оцінка впливу за GDPR 2026 – Word (DOCX)
- DPIA / Оцінка впливу за GDPR 2026 – PDF
- DPIA Скринінг / Оцінка необхідності – Word
- DPIA Скринінг / Оцінка необхідності – PDF
- Консультації, висновок DPO та попередні консультації – Word
- Консультації, висновок DPO та попередні консультації – PDF
- DPIA Перегляд, рішення та журнал змін – Word
- DPIA Перегляд, рішення та журнал змін – PDF
- DPIA Робочий інструмент для оцінки ризиків та скринінгу – Excel (XLSX)
Коли потрібна DPIA?
Згідно зі статтею 35 GDPR, контролер даних повинен провести оцінку впливу перед початком обробки, якщо тип обробки, ймовірно, призведе до високого ризику для прав і свобод фізичних осіб. Це особливо стосується випадків масштабного профілювання або автоматизованого прийняття рішень зі значними наслідками, масштабної обробки чутливих персональних даних або даних про кримінальні правопорушення, а також масштабного систематичного моніторингу.
Крім того, Шведський орган із захисту даних (IMY) має спеціальний список згідно зі статтею 35.4 і використовує дев'ять критеріїв високого ризику, розроблених у європейських рекомендаціях із захисту даних. Як загальне правило, відповідність принаймні двом критеріям вказує на необхідність проведення DPIA, хоча в окремих випадках може бути достатньо й одного. Шаблон скринінгу та інструмент Excel створені саме для документування цієї оцінки.
Скринінг / оцінка необхідності
Шаблон скринінгу допоможе вам перед початком проекту задокументувати, чому DPIA є обов'язковою, або чому вона вважається необов'язковою. Він включає перевірку за такими пунктами:
- стаття 35.3 GDPR
- список IMY згідно зі статтею 35.4
- оцінка та нарахування балів
- автоматизоване прийняття рішень зі значними наслідками
- систематичний моніторинг
- чутливі або суто особисті дані
- обробка у великих масштабах
- поєднання наборів даних
- вразливі суб'єкти даних
- інноваційне використання або нові технології, включаючи ШІ
- обробка, що перешкоджає особі реалізувати право або отримати доступ до послуги чи договору
Повна DPIA згідно зі статтею 35
Головний шаблон розроблений для документування кроків, що вимагаються GDPR та наголошуються в рекомендаціях IMY. Він включає, серед іншого:
- систематичний опис обробки та її цілей
- суб'єкти даних та категорії персональних даних
- чутливі персональні дані та дані за статтею 10
- системи, технології, ШІ, профілювання та автоматизовані рішення
- процесори даних та одержувачі
- передача даних у треті країни
- зберігання та видалення
- потоки даних та життєвий цикл
- правова підстава
- оцінка необхідності та пропорційності
- захист даних за проектом та за замовчуванням (privacy by design/default)
- ризики для прав і свобод осіб
- технічні, організаційні та юридичні заходи зі зменшення ризиків
- залишковий ризик
- рішення щодо початку обробки
- потреба у попередніх консультаціях з IMY
- план регулярного перегляду
Ризики стосуються людей, а не бізнес-ризиків компанії
Поширеною слабкістю в роботі з DPIA є зміщення аналізу ризиків у бік бізнес-ризиків організації. Тому шаблон чітко розмежовує ці сфери. Ризик DPIA має стосуватися того, як обробка може вплинути на права та свободи фізичних осіб, наприклад, через дискримінацію, крадіжку особистих даних, фінансові збитки, шкоду репутації, втрату конфіденційності, неправомірний моніторинг, помилкове профілювання, обмеження права на самовизначення або іншу фізичну, матеріальну чи нематеріальну шкоду.
Інструмент Excel з автоматичною класифікацією ризиків
Файл Excel містить окремі аркуші для:
- інформаційної панелі з ключовими показниками
- DPIA-скринінгу
- опису обробки
- необхідності та пропорційності
- реєстру ризиків
- заходів щодо ризиків
- консультацій та порад DPO
- перегляду та журналу змін
- статті 36 – підґрунтя для попередніх консультацій
- джерел права та рекомендацій
Реєстр ризиків автоматично розраховує рівень ризику на основі ймовірності та наслідків, окремо показуючи невід'ємний ризик та залишковий ризик після запланованих заходів. Це спрощує відстеження того, як заходи захисту фактично змінюють профіль ризику.
Роль відповідального за захист даних (DPO)
Якщо в організації є DPO, з ним слід проконсультуватися при проведенні DPIA. DPO може надавати поради щодо необхідності DPIA, методології, ризиків, заходів безпеки та того, чи правильно проведена оцінка. Однак відповідальність за проведення DPIA та прийняті рішення залишається за контролером даних.
Тому пакет містить окремий шаблон для висновку та консультацій DPO, де можна чітко задокументувати поради, розбіжності та подальші дії.
Позиція суб'єктів даних
GDPR також передбачає, що за необхідності слід враховувати думку суб'єктів даних або їхніх представників. Тому шаблон для консультацій містить спеціальні поля для опису методу, учасників, висловлених думок, способу їх врахування, а також пояснення, якщо консультації не проводилися, чому це було недоречно чи неможливо.
Стаття 36 – попередні консультації з IMY
Якщо DPIA свідчить про те, що обробка все ще несе високий ризик, попри заплановані заходи щодо його зменшення, контролер повинен звернутися за попередньою консультацією до IMY перед початком обробки. Пакет включає як поля в документах, так і окремий аркуш Excel, щоб переконатися, що документація повна перед поданням такого запиту.
DPIA – це постійний процес
Оцінка впливу не повинна бути заархівована і забута після запуску проекту. IMY описує DPIA як безперервний процес. Нова або оновлена оцінка може знадобитися, якщо змінилися мета, категорії даних, кількість суб'єктів, системи, функції ШІ, постачальники, одержувачі, передача до третіх країн або ризики безпеки.
Окремий шаблон для перегляду, рішення та журналу змін дозволяє документувати ці зміни та перевіряти, чи відповідає фактична обробка ухваленій DPIA.
Особливо підходить для
- нових ІТ-систем та SaaS-послуг
- ШІ та автоматизованого аналізу
- профілювання та скорингу
- HR-систем та систем управління персоналом
- рішень із камерами та датчиками
- даних про стан здоров'я та інших чутливих персональних даних
- масштабних баз даних клієнтів та користувачів
- поєднання різних джерел даних
- нових хмарних постачальників або передачі даних у треті країни
- обробки даних дітей чи інших вразливих груп
Правова підстава
Пакет перевірений з юридичної точки зору станом на 3 жовтня 2026 року і ґрунтується, зокрема, на:
- Загальному регламенті про захист даних (ЄС) 2016/679, зокрема статтях 5, 6, 9, 10, 25, 32, 35, 36 та 39
- Рекомендаціях IMY щодо оцінки впливу та практичному посібнику
- Списку IMY згідно зі статтею 35.4
- Рекомендаціях EDPB/WP29 щодо оцінки впливу на захист даних, WP248 rev.01
У 2026 році EDPB представив новий проект спільного європейського шаблону DPIA для громадських консультацій. Однак цей продукт не залежить від ще не затвердженого проекту консультацій, а базується переважно на чинному GDPR та поточних шведських рекомендаціях IMY.
Зверніть увагу
Шаблони є загальними матеріалами для забезпечення комплаєнсу. Вони не замінюють фактичного аналізу запланованої обробки або індивідуальної юридичної консультації. Правильна DPIA повинна базуватися на реальних системах, потоках даних, цілях, постачальниках, суб'єктах, ризиках та заходах захисту. Також може виникнути потреба врахувати спеціальні галузеві правила.
Формат: Word (DOCX) + PDF + Excel (XLSX)
Мова: шведська
Юрисдикція: Швеція / ЄС
Кількість файлів: 9
Версія: 1.0 – 2026-10-03