Про шаблон документа
Політика GDPR щодо видалення та зберігання даних 2026/2027 – повний пакет SV/EN з Word, PDF та Excel
Повний пакет операційних шаблонів для компаній та організацій, яким необхідно впровадити, задокументувати та фактично дотримуватися принципу обмеження зберігання GDPR. Пакет допомагає бізнесу перейти від стану «нам слід видаляти дані» до керованого процесу з графіком зберігання (retention schedule), процедурами видалення, юридичним утриманням (legal hold), контролем субпідрядників, керуванням резервними копіями та вимірюваним моніторингом.
2-в-1 шведською + англійською: сім шаблонів доступні обома мовами та постачаються у форматах Word (з можливістю редагування) та PDF. Крім того, додається розширений реєстр Excel для поточного керування. Загалом ви отримуєте 14 шаблонів документів + 1 реєстр Excel = 29 файлів.
Пакет перевірено на відповідність Загальному регламенту про захист даних (ЄС) 2016/679, актуальним рекомендаціям IMY щодо обмеження зберігання та видалення даних, а також відповідним шведським правилам зберігання, зокрема Закону про бухгалтерський облік та Закону про позовну давність. Шаблони розроблені для використання протягом 2026/2027 року.
Що входить до пакета
| Шаблон | SV | EN | Використання |
|---|---|---|---|
| План комплаєнсу | Word/PDF | Word/PDF | Ролі, інвентаризація, модель прийняття рішень та впровадження. |
| Політика видалення / Політика зберігання | Word/PDF | Word/PDF | Керівні правила щодо зберігання, видалення, анонімізації та виключень. |
| Графік зберігання (Retention Schedule) | Word/PDF | Word/PDF | Обґрунтування термінів зберігання за типом обробки, тригером та правовою підставою. |
| Процедура видалення та анонімізації | Word/PDF | Word/PDF | Оперативне видалення, журнал видалення, верифікація та резервні копії. |
| Юридичне утримання (Legal Hold) та виключення | Word/PDF | Word/PDF | Обмежені виключення у разі правових претензій, розслідувань та аудитів. |
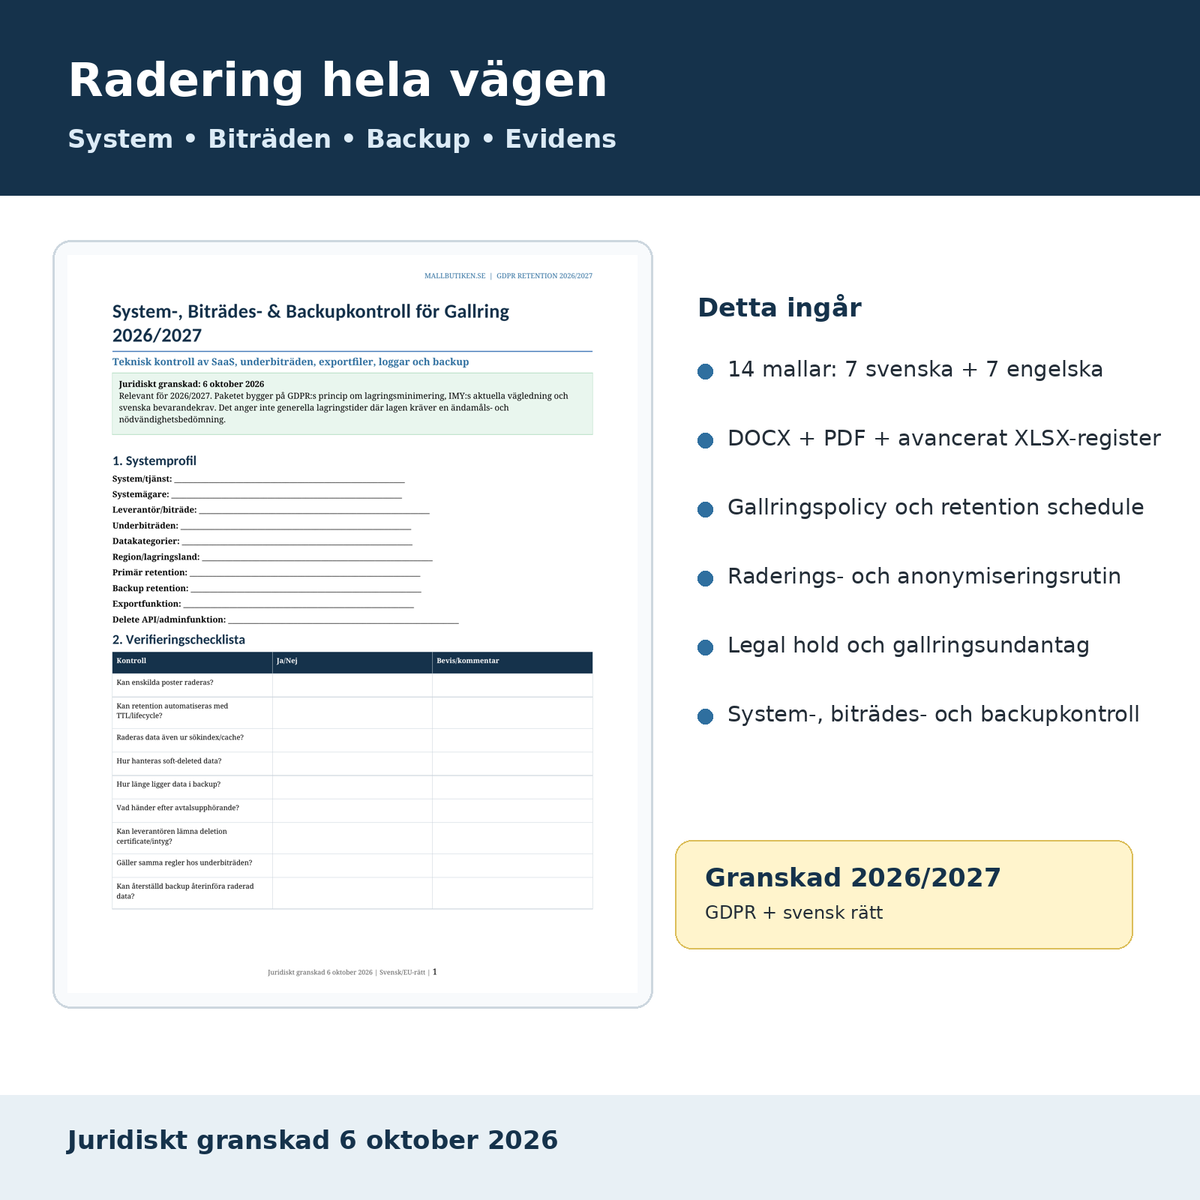
| Контроль систем, обробників та резервних копій | Word/PDF | Word/PDF | SaaS, субпроцесори, soft delete, кеш, резервні копії та докази видалення. |
| Детальний посібник користувача | Word/PDF | Word/PDF | Покроковий інструктаж: від інвентаризації до підтвердженого видалення. |
| Реєстр GDPR Data Retention | Excel (XLSX) | Панель керування + оперативні реєстри з формулами та моніторингом. | |
Багато організацій мають формулювання «персональні дані зберігаються доти, доки вони потрібні», але не мають зв'язку між метою, терміном зберігання, налаштуваннями системи та фактичним видаленням. Цей пакет поєднує юридичні аспекти, графік зберігання, технічні системи, обробників даних, резервне копіювання та докази здійсненого видалення.
Принцип обмеження зберігання GDPR
Стаття 5.1(e) GDPR передбачає, що персональні дані не повинні зберігатися у формі, що дозволяє ідентифікувати особу, довше, ніж це необхідно для цілей, для яких дані обробляються. Коли дані більше не потрібні, їх слід, як правило, видалити або знеособити.
IMY наголошує, що організації повинні визначити, як довго можуть зберігатися різні персональні дані, і мати ефективні процедури видалення, наприклад, через регулярні перевірки або автоматизоване видалення.
Не існує загального правила «зберігати все протягом X років»
Тому центральною частиною пакета є оцінка зберігання (retention assessment). Кожен термін зберігання пов'язаний з чіткою метою, правовою підставою, тригером зберігання та обґрунтуванням необхідності саме такого терміну. Там, де існують особливі вимоги закону, вони документуються окремо.
Графік зберігання – пов’язуємо юридичні аспекти з реальними системами
Шаблон графіка зберігання допомагає компанії задокументувати, серед іншого:
- обробку та мету,
- правову підставу,
- суб'єктів даних та категорії даних,
- системи та обробників персональних даних,
- тригер зберігання – наприклад, завершення договору, закриття справи або остання активність,
- термін зберігання або правило, засноване на події,
- оцінку необхідності,
- вимоги щодо обов’язкового зберігання,
- правові претензії/юридичне утримання (legal hold),
- метод видалення/анонімізації,
- дату перегляду та відповідальну особу.
Крім того, стаття 30 GDPR зазначає, що реєстр обробки, де це можливо, повинен містити передбачувані строки видалення для різних категорій персональних даних.
Видалення, анонімізація, псевдонімізація та резервне копіювання
Пакет чітко розмежовує кілька технічно та юридично різних заходів:
- Повне видалення (Hard delete / purge) – дані видаляються з робочої системи.
- Анонімізація – ідентифікація видаляється таким чином, що повторна ідентифікація є неможливою.
- Псевдонімізація – знижує ризики, але дані все ще залишаються персональними, тому це не вважається остаточним видаленням.
- Життєвий цикл/TTL – автоматичне видалення, наприклад, журналів (logs) або об’єктів у сховищі.
- Термін дії резервної копії (Backup expiry) – безпечне видалення через заплановану ротацію замість постійного паралельного архівування.
Резервна копія не повинна стати прихованим постійним архівом
Контроль систем та резервних копій документує, зокрема, термін зберігання резервних копій, чи можливе гранулярне видалення, що відбувається під час відновлення та як організація гарантує, що попередні рішення про видалення застосовуються повторно після відновлення даних.
Юридичне утримання (Legal hold) та правові вимоги
У деяких ситуаціях організації може знадобитися зберігати дані довше, щоб встановити, реалізувати або захистити правові вимоги. Тому пакет містить окремий шаблон для юридичного утримання, який вимагає чіткого рішення із зазначенням залучених осіб, систем, категорій даних, дати початку та дати перегляду.
Шведський закон про позовну давність, як правило, встановлює десятирічний термін для вимог і зазвичай три роки для певних споживчих вимог. Однак це не означає автоматично, що всі персональні дані слід зберігати протягом десяти чи трьох років. Зберігання все одно має бути необхідним і пропорційним конкретній вимозі.
Бухгалтерський облік – сім років не означає всі дані клієнтів
Закон про бухгалтерський облік вимагає зберігання облікової інформації до кінця сьомого року після закінчення календарного року, в якому завершився фінансовий рік. Тому важливо розмежовувати власне облікову інформацію та інші оперативні дані клієнтів, на які не поширюються такі вимоги.
Політика та графік зберігання в пакеті мають окремі поля для документування того, який саме тип документа чи даних фактично підпадає під спеціальну вимогу щодо зберігання.
HR та колишні співробітники
IMY наголошує роботодавцям, що персональні дані про співробітників можна зберігати лише доти, доки вони потрібні для цілей обробки, і що роботодавець повинен мати встановлені терміни та процедури видалення. Коли дані необхідно зберігати, наприклад, через вимоги законодавства, доступ до них має бути обмежений.
Системи та обробники персональних даних
Добре написана політика не допоможе, якщо SaaS-платформа не може видалити дані. Тому пакет містить шаблон технічної верифікації для власників систем та обробників даних з контролем:
- індивідуального видалення,
- політик TTL/життєвого циклу,
- soft delete,
- індексів пошуку та кешу,
- терміну зберігання резервних копій,
- припинення дії договору,
- субпроцесорів,
- сертифіката/доказів видалення,
- процесу відновлення та повторного застосування видалення.
Реєстр Excel з панеллю керування та автоматичним моніторингом
Файл XLSX, що входить до комплекту, призначений для постійного використання та містить:
- Панель керування (Dashboard) з показниками KPI для простроченого видалення, юридичного утримання, запитів на видалення та системних прогалин,
- Реєстр обробки,
- Графік зберігання,
- Чергу на видалення (Deletion Queue) з автоматичним розрахунком дати видалення,
- Юридичні утримання,
- Запити на видалення (Erasure Requests) з автоматичним відстеженням терміну відповіді,
- Системи та обробники,
- Резервні копії та архіви,
- Журнал видалення,
- Чек-лист доказів та джерела.
Поширені запитання
Чи існує загальне правило GDPR щодо того, що персональні дані слід зберігати, наприклад, два або п'ять років?
Ні. Термін зберігання, як правило, має виводитися з мети, необхідності та правової підстави. Спеціальне законодавство може вимагати зберігання певних даних протягом певного часу.
Чи потрібно зберігати всі дані клієнтів сім років через закон про бухгалтерський облік?
Ні. Вимоги закону про бухгалтерський облік стосуються лише облікової інформації. Інша інформація про клієнтів повинна оцінюватися відповідно до її власної мети та правової підстави.
Чи є псевдонімізація таким самим, як видалення?
Ні. Псевдонімізовані дані зазвичай все ще є персональними даними. Псевдонімізація може зменшити ризик, але не замінює остаточне видалення після закінчення терміну зберігання.
Як слід поводитися з резервними копіями?
Резервні копії потребують задокументованої моделі зберігання та ротації. Також важливо визначити, що станеться, якщо стару резервну копію буде відновлено, щоб раніше видалені персональні дані не були відновлені назавжди.
Чи можемо ми зупинити видалення у разі суперечки?
Так, у деяких випадках обмежене юридичне утримання (legal hold) може бути виправданим. Воно має бути задокументованим, пропорційним та регулярно переглядатися.
Чи включені документи англійською мовою?
Так. Усі сім шаблонів доступні окремо англійською мовою в контексті шведського законодавства та законодавства ЄС.
Чи включено Excel?
Так. Це один із продуктів, де Excel є центральним елементом для оперативного керування та моніторингу.
Формат та доставка
- 14 шаблонів документів – 7 шведською + 7 англійською.
- 14 DOCX + 14 PDF + 1 XLSX = 29 файлів.
- 28 сторінок А4 у кожному форматі Word/PDF для кожної мовної версії.
- Цифровий продукт – фізичний товар не надсилається.
Правова основа та джерела установ
- Загальний регламент про захист даних (ЄС) 2016/679 – зокрема статті 5, 13, 14, 17 та 30
- IMY – Як довго ми можемо зберігати персональні дані?
- IMY – Основні принципи згідно з GDPR
- Закон про бухгалтерський облік (1999:1078)
- Закон про позовну давність (1981:130)