Svenska Dokumentmallar
Реагування на інциденти та кіберкризи 2026/2027 – шведська + англійська | NIS2, GDPR, DORA Word/PDF/Excel
Реагування на інциденти та кіберкризи 2026/2027 – шведська + англійська | NIS2, GDPR, DORA Word/PDF/Excel
- Формат файлу
- DOCX, PDF, XLSX
- Мова документа
- Шведська
- Кількість файлів
- 15
Цифрове завантаження. Фізичний товар не надсилається.
Не вдалося завантажити доступність для завантаження
Про шаблон документа
Incident Response & Cyber Crisis 2026/2027 – повний пакет оперативних шаблонів шведською + англійською мовами
Повний пакет шаблонів для компаній та організацій, яким необхідно керувати IT-інцидентами, кіберінцидентами та кіберкризами від першого сигналу тривоги до заключного звіту, відновлення та вдосконалення. Пакет навмисно ширший, ніж суто пакет для NIS2 або GDPR: він слугує оперативним хребтом інцидент-менеджменту і допомагає організації визначити, коли Закон про кібербезпеку/NIS2, GDPR, DORA, клієнтські угоди, угоди з постачальниками або кіберстрахування активують спеціальні вимоги до звітності чи комунікації.
2-в-1 шведською + англійською: сім документів доступні в обох мовних версіях. Усі вони надаються у форматах Word та PDF і доповнюються розширеним реєстром Excel з автоматичними нагадуваннями про регуляторні терміни. Загалом у комплекті 29 файлів.
Пакет шаблонів перевірено відповідно до чинного Закону про кібербезпеку (2025:1506), структури звітування про інциденти за директивою NIS2, правил GDPR щодо інцидентів з персональними даними та актуальних вимог звітності DORA для відповідних фінансових компаній. Шаблони розроблені для використання протягом 2026/2027 років і чітко розрізняють критерії тригерів та терміни виконання для різних нормативних актів.
Що входить у пакет
| Документ | Шведська | English | Використання |
|---|---|---|---|
| Incident Response & Cyber Crisis Plan | 2 сторінки | 2 pages | Головний план, ролі, повноваження, перші 60 хвилин та регуляторні тригерні точки. |
| Incident Intake, Klassning & Severity | 2 сторінки | 2 pages | Вплив на CIA, рівень серйозності, регуляторний скринінг та рішення про класифікацію. |
| 24h / 72h / Slutrapport | 2 сторінки | 2 pages | Робочі поля для ланцюга звітності згідно із Законом про кібербезпеку/NIS2, а також перетин з GDPR/DORA. |
| Cyber Crisis & Kommunikationsplan | 2 сторінки | 2 pages | SITREP, матриця цільових аудиторій, повідомлення для клієнтів та журнал комунікації. |
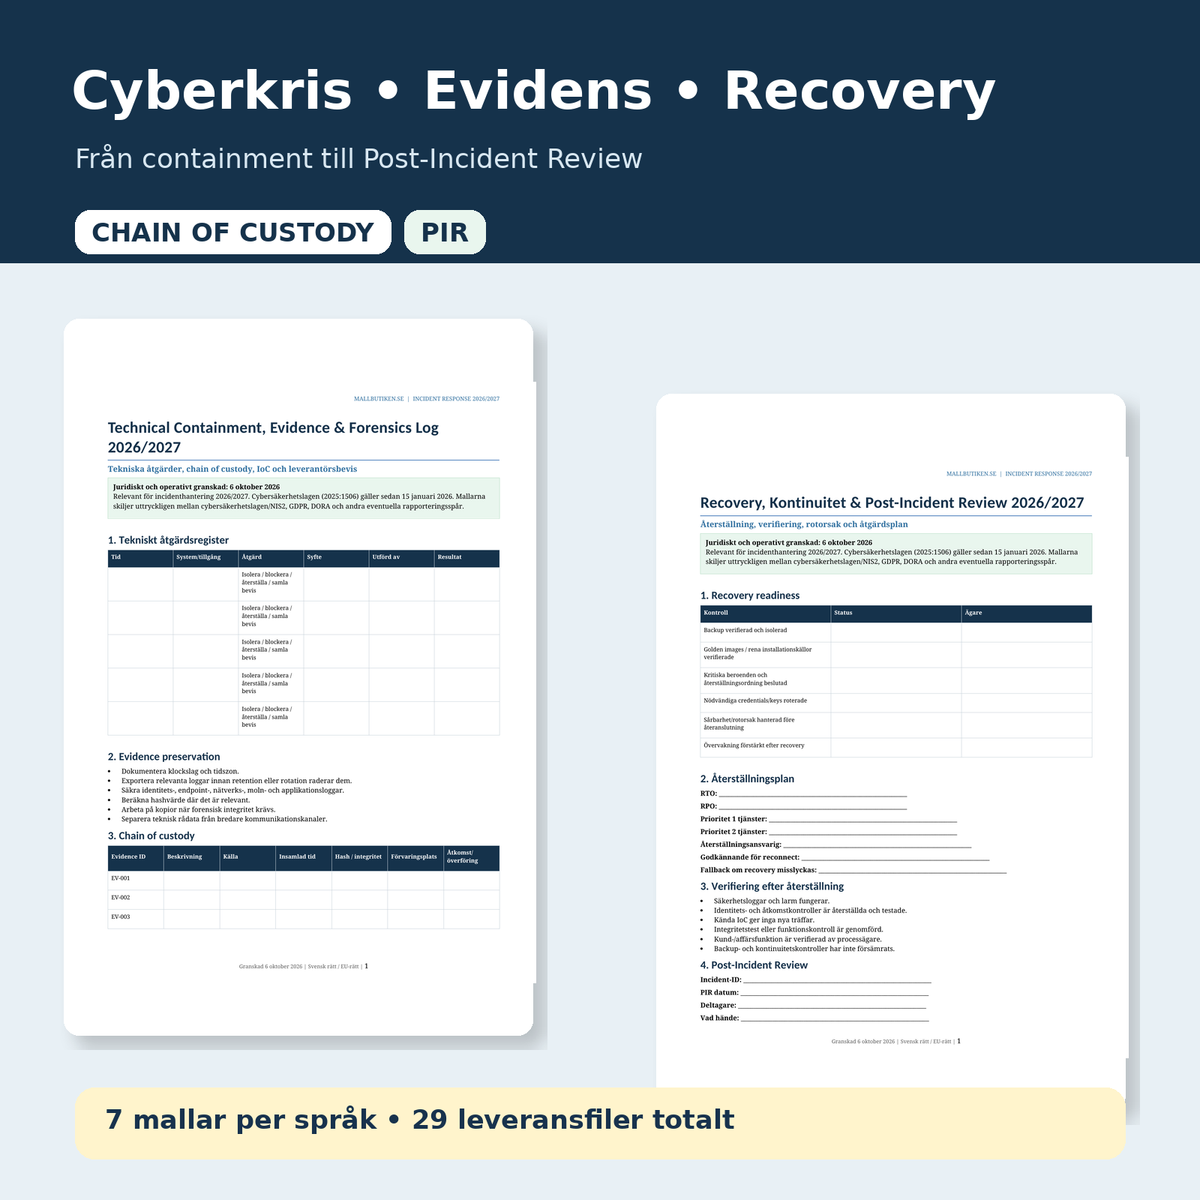
| Technical Containment, Evidence & Forensics Log | 2 сторінки | 2 pages | Реєстр технічних заходів, ланцюг відповідальності, IoC та докази від постачальників. |
| Recovery, Kontinuitet & Post-Incident Review | 2 сторінки | 2 pages | Етапи відновлення, перевірка, першопричина та план дій. |
| Detaljerad användarguide | 2 сторінки | 2 pages | Порядок роботи, юридичні перетини, типи інцидентів та типові помилки. |
| Incident Response Excel-register | XLSX | Дашборд, реєстр інцидентів, регуляторні дедлайни, заходи, докази, комунікації, контакти та PIR. | |
Найбільший ризик під час кіберінциденту часто полягає в тому, що організація намагається вирішувати технічні, юридичні, комунікаційні питання та питання відновлення як окремі задачі. Натомість цей пакет пов'язує воєдино: виявлення → класифікацію → локалізацію → оцінку звітності → комунікацію → відновлення → аналіз після інциденту (PIR). Один і той самий ID інциденту супроводжує весь процес.
Перші 60 хвилин – єдина структура
Основний план починається з рішень, які зазвичай потрібно прийняти до того, як організація отримає повну картину. ID інциденту та час усвідомлення документуються негайно, призначається керівник інциденту, забезпечується альтернативний канал зв’язку та зберігаються летючі дані (докази) до того, як будуть вжиті незворотні заходи.
Саме тут мають запускатися регуляторні таймери. Момент, коли організація фактично усвідомлює інцидент, може бути ключовим як для Закону про кібербезпеку, так і для GDPR та DORA. Тому існують окремі поля для часу виявлення, часу усвідомлення та часу класифікації.
Закон про кібербезпеку/NIS2 – 24г, 72г та один місяць
Шведський Закон про кібербезпеку (2025:1506) набув чинності 15 січня 2026 року. Закон вимагає відповідних і пропорційних технічних, операційних та організаційних заходів безпеки. Серед чітко визначених сфер – управління інцидентами та управління безперервністю діяльності та кризами.
Для суб'єкта діяльності, на якого поширюється дія закону і який зазнав значного інциденту, пакет містить такий оперативний ланцюг:
- не пізніше 24 годин: сповіщення після того, як суб'єкт діяльності дізнався про інцидент,
- не пізніше 72 годин: подання повідомлення про інцидент для інших суб'єктів діяльності; надавачі довірчих послуг мають 24 години також для подання повідомлення,
- на вимогу: проміжний звіт з актуальними оновленнями статусу,
- не пізніше одного місяця після повідомлення про інцидент: заключний звіт; якщо інцидент все ще триває, подається проміжний звіт, а пізніше – заключний.
Згідно із законом, значний інцидент – це інцидент, який спричинив або може спричинити серйозні порушення в роботі сервісу чи економічні збитки для суб'єкта діяльності, або який вплинув чи може вплинути на інших фізичних чи юридичних осіб шляхом завдання значної шкоди.
Один і той самий інцидент може мати кілька юридичних шляхів звітування
Пакет не припускається поширеної помилки, вважаючи NIS2, GDPR та DORA одним і тим самим. Вони мають різні сфери застосування, різні критерії тригерів та різних отримувачів звітів.
GDPR – інцидент з персональними даними
Якщо інцидент призвів до знищення, зміни, втрати персональних даних або доступу до них сторонніх осіб, необхідно окремо оцінити шлях GDPR. Коли інцидент з персональними даними підлягає повідомленню, вихідна позиція полягає в тому, що повідомлення до IMY має бути подано протягом 72 годин з моменту усвідомлення. У разі високого ризику також може знадобитися без зайвих зволікань проінформувати суб'єктів даних.
DORA – фінансові компанії
DORA застосовується до відповідних фінансових організацій. Для серйозного ІКТ-інциденту чинні стандарти звітності передбачають, серед іншого:
- початковий звіт якнайшвидше, протягом чотирьох годин з моменту класифікації як «серйозний» і не пізніше 24 годин з моменту усвідомлення,
- проміжний звіт не пізніше 72 годин після початкового звіту,
- заключний звіт не пізніше одного місяця після проміжного звіту або останнього оновленого проміжного звіту.
Тому реєстр Excel має окремий таймер DORA і не змішує цей часовий графік із таймером NIS2.
Класифікація інцидентів – від технічної події до рівня SEV
Шаблон реєстрації інцидентів допомагає команді оцінити конфіденційність, цілісність та доступність разом із фізичним/безпековим, економічним впливом та впливом на третіх осіб. Після цього інцидент класифікується за чотирма рівнями від SEV-4 до SEV-1.
Рівень SEV є внутрішнім інструментом управління і не замінює юридичну оцінку того, чи є інцидент, наприклад, «значним» згідно із Законом про кібербезпеку або «major» згідно з DORA. Тому регуляторний скринінг виділено як окремий крок.
Кіберкриза та комунікація
У разі серйозних інцидентів технічного управління недостатньо. План Cyber Crisis створює кризову організацію з керівником інциденту (Incident Lead), кризовим менеджером (Crisis Manager), юридичним/комплаєнс відділом, комунікаційним відділом, DPO/спеціалістом із захисту даних та представником по роботі з постачальниками.
Він містить багаторазовий SITREP (звіт про ситуацію) для керівництва, матрицю цільових аудиторій для співробітників/клієнтів/органів влади/постачальників/ЗМІ, повідомлення для клієнтів та журнал комунікації. Чек-лист перед публікацією зменшує ризик того, що організація оприлюднить непідтверджені дані або деталі безпеки, якими може скористатися зловмисник.
Докази, ланцюг відповідальності та технічна локалізація
Технічні заходи можуть знищити докази, якщо їх виконувати без документації. Тому пакет містить окремий реєстр заходів та розділ щодо ланцюга відповідальності (chain of custody) для логів, даних дисків/пам'яті, хмарних експортів та інших відповідних доказів.
Документ охоплює, серед іншого:
- час та часовий пояс,
- джерело/систему та того, хто збирав матеріал,
- хеш/підтвердження цілісності, де це необхідно,
- місце зберігання та доступ/передачу,
- Indicators of Compromise (IoC) – IP, домен, хеш, обліковий запис, процес та TTP,
- інциденти у постачальників та які логи/докази були запитані.
Відновлення, безперервність та аналіз після інциденту
Шаблон відновлення (Recovery) використовує чіткі «ворота» для повторного підключення: резервна копія має бути перевірена, чисті джерела встановлення доступні, скомпрометовані облікові дані змінені, а вразливість або першопричина усунуті перед повторним підключенням систем.
Після відновлення проводиться аналіз після інциденту (Post-Incident Review) з визначенням першопричини, факторів, що сприяли інциденту, того, що спрацювало, а що ні, регуляторних висновків та висновків щодо постачальників. Всі покращення отримують власника, пріоритет, дедлайн та підтвердження виконання.
Реєстр Excel з автоматичними нагадуваннями про звітність
Файл Excel – це не просто список. Він функціонує як панель оперативного управління та містить:
- Дашборд – відкриті інциденти, SEV-1/2 та активні напрямки звітності,
- Реєстр інцидентів – виявлення, усвідомлення, фаза, вплив та наступне оновлення,
- Регуляторні дедлайни – окремі таймери NIS2, GDPR та DORA,
- Журнал дій (Action Log) – локалізація, відновлення, регуляторні та комунікаційні заходи,
- Ланцюг доказів – chain of custody та цілісність,
- Комунікації – версія, цільова аудиторія, погодження та докази,
- Контакти – команда інциденту, органи влади, постачальники, страховик та криміналісти,
- Після інциденту – PIR, виправлення (remediation) та залишкові ризики.
Наприклад, дедлайни Закону про кібербезпеку (24г та 72г) вираховуються автоматично з моменту усвідомлення. DORA має власну формулу, яка враховує як час усвідомлення, так і момент класифікації як «серйозний інцидент».
Коли пакет підходить найкраще
- компаніям, які хочуть запровадити професійний процес реагування на інциденти,
- діяльність яких регулюється NIS2/Законом про кібербезпеку і які хочуть доповнити свою ширшу програму NIS2,
- SaaS, IT, MSP та хмарним організаціям,
- організаціям з великим обсягом обробки персональних даних,
- фінансовим компаніям, яким потрібно координувати DORA з внутрішнім управлінням кіберкризами,
- організаціям із критичними залежностями від постачальників та третіх сторін.
Відмінність від інших шаблонів інцидентів Mallbutiken
Пакет шаблонів NIS2 охоплює ширшу систематичну роботу з кібербезпеки. Інциденти з персональними даними GDPR заглиблюються у статтю 33/34 та процес IMY. Цей пакет натомість зосереджений на оперативному інциденті та кіберкризі як цілому – від першого сигналу тривоги до локалізації, регуляторного тріажу, комунікації з клієнтами, відновлення та аналізу після інциденту.
Поширені запитання
Чи є пакет лише для підприємств, на які поширюється NIS2?
Ні. Процес реагування на інциденти може використовувати більшість організацій. Частина «Закон про кібербезпеку/NIS2» активується лише в тому випадку, якщо діяльність і інцидент підпадають під дію цього нормативного акту.
Чи всі кіберінциденти підлягають повідомленню протягом 24 або 72 годин?
Ні. Терміни діють тоді, коли виконані критерії тригерів відповідних правил. Тому пакет містить окремі пункти скринінгу та прийняття рішень.
Чи може виникнути необхідність звітувати про один і той самий інцидент як згідно з NIS2, так і згідно з GDPR?
Так. Інцидент може одночасно бути значним згідно із Законом про кібербезпеку та бути інцидентом з персональними даними, що підлягає повідомленню. Обидві оцінки слід проводити паралельно.
Чи включено DORA?
Так, як окремий перехресний шлях для відповідних фінансових організацій. Однак пакет не замінює повноцінну програму DORA.
Чи включені англійські документи?
Так. Усі сім шаблонів у форматі Word/PDF доступні в окремій англійській версії. Реєстр Excel використовує чіткі, зручні для міжнародного використання поля інцидентів.
Чи включено Excel?
Так. Реєстр Excel є центральною частиною продукту і містить автоматичні регуляторні дедлайни, а також реєстри для інцидентів, дій, доказів, комунікації та аналізу після інциденту.
Формат та доставка
- 14 шаблонів документів – 7 шведською + 7 англійською.
- 14 DOCX + 14 PDF + 1 XLSX = 29 файлів для доставки.
- 28 сторінок A4 у кожному форматі Word/PDF для обох мовних версій.
- Word (DOCX) + PDF + Excel (XLSX).
- Цифровий продукт – фізичний товар не надсилається.
Правова основа та джерела органів влади
- Закон про кібербезпеку (2025:1506)
- Директива (ЄС) 2022/2555 – NIS2
- IMY – Обробка інцидентів з персональними даними
- Finansinspektionen – ІКТ-ризики та DORA
- Делегований регламент Комісії (ЄС) 2025/301 – Звітування про інциденти DORA