Svenska Dokumentmallar
Пакет шаблонів NIS2 – Закон про кібербезпеку 2026 Word/PDF
Пакет шаблонів NIS2 – Закон про кібербезпеку 2026 Word/PDF
- Формат файлу
- DOCX, PDF
- Мова документа
- Українська
- Кількість файлів
- 15
Цифрове завантаження. Фізичний товар не надсилається.
Не вдалося завантажити доступність для завантаження
Про шаблон документа
Пакет шаблонів NIS2 для шведських компаній — Word та PDF
Цей комплексний пакет шаблонів NIS2 розроблений для компаній, організацій та інших операторів, яким необхідно структурувати та задокументувати свою роботу з кібербезпеки відповідно до шведського Закону про кібербезпеку (2025:1506) та шведської імплементації директиви NIS2.
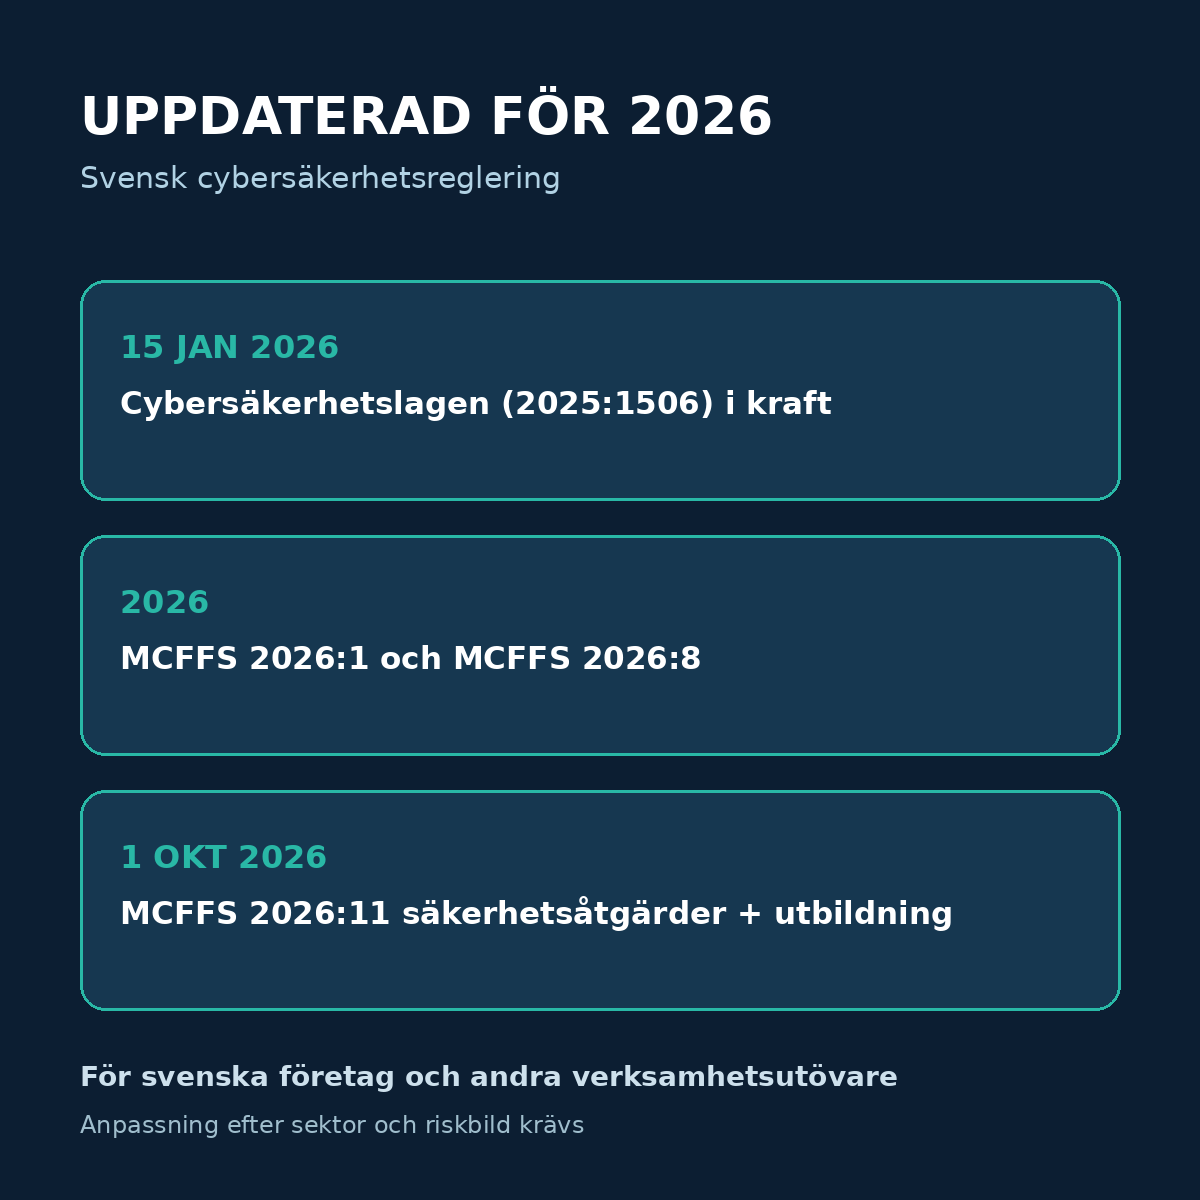
Пакет містить 15 інтегрованих шаблонів документів, контрольних списків та матеріалів для прийняття рішень у професійно оформленому та редагованому файлі Word, а також готову версію у форматі PDF. Матеріали оновлені відповідно до правил, що діють у 2026 році, а також структуровані з урахуванням MCFFS 2026:11, що діє з 1 жовтня 2026 року та уточнює вимоги й загальні рекомендації щодо заходів безпеки та навчання керівництва.
Ви отримуєте обидва формати: Word (DOCX) та PDF. Версія Word повністю редагована, що дозволяє адаптувати назву організації, ролі, рівні ризиків, системи, постачальників, відповідальних осіб та рішення. PDF-версію можна використовувати як довідковий матеріал, для друку або під час внутрішніх нарад.
Що входить до пакету
15 інтегрованих шаблонів і контрольних списків, зібраних у 22-сторінковий документ у двох форматах. Це не 15 окремих файлів Word.
- 1 DOCX: редагована версія всього пакету шаблонів у форматі Word.
- 1 PDF: відповідний документ для читання та друку.
- 1 ZIP: архів із файлами у форматах Word та PDF.
- Мова: шведська. Версія документа: 1.0 (2026).
Цифрові продукти доступні у трьох варіантах для завантаження: архів ZIP, а також файли DOCX і PDF окремо. Робоча книга Excel не входить до складу пакету.
Що містять файли
Версії Word та PDF містять однакові 15 інтегрованих робочих розділів. Вони допомагають організації оцінювати застосовність, планувати заходи безпеки, документувати ризики та відстежувати рішення. Документи заповнюються та адаптуються самою організацією.
- Оцінка застосовності та класифікація діяльності – підтримка в документуванні того, чи підпадає діяльність під дію Закону про кібербезпеку, сектор/підсектор, класифікація та відповідний нагляд.
- Політика кібербезпеки та інформаційної безпеки – цілі, принципи, відповідальність, напрямки роботи керівництва та моніторинг.
- Методологія управління ризиками – модель ідентифікації, аналізу, оцінки, обробки та прийняття ризиків кібербезпеки.
- Реєстр ризиків та план заходів – практична таблиця для активів, загроз, вразливостей, наслідків, імовірності, заходів, відповідальності та дедлайнів.
- План управління інцидентами – ролі, класифікація, ескалація, обмеження наслідків, відновлення, аналіз першопричин та висновки.
- Звітність про інциденти 24/72 години та фінальний звіт – готові форми для сповіщення, реєстрації інциденту та фінального звіту.
- План забезпечення безперервності та антикризового управління – підтримка пріоритезації, RTO, RPO, резервного копіювання, резервних рішень, активації антикризового плану та тренувань.
- Безпека постачальників та ланцюга постачання – належна обачність (due diligence), критичність, субпідрядники, безперервність та моніторинг.
- Додаток з безпеки до договорів з постачальниками – договірні положення щодо інцидентів, доступу, логування, вразливостей, безперервності, аудиту, субпідрядників та завершення співпраці.
- Безпечна розробка, закупівля та управління змінами – вимоги до закупівель, розробки, конфігурації, оновлення (патчі) та змін.
- Моніторинг, метрики та внутрішня оцінка – KPI/KRI, цільові показники, тренди, відповідальність та заходи з удосконалення.
- Кібергігієна та план навчання – адаптовано для працівників, IT-адміністраторів, групи реагування на інциденти та керівництва.
- Шифрування, автентифікація та безпечний зв'язок – правила щодо багатофакторної автентифікації (MFA), шифрування, управління ключами та екстреного зв'язку.
- Безпека персоналу, доступу та активів – власність на системи та інформацію, права доступу та процес прийняття/звільнення співробітників (Joiner-Mover-Leaver).
- Щорічний огляд кібербезпеки керівництвом – готовий матеріал для документованого моніторингу керівництвом та прийняття рішень.
Адаптовано до Закону про кібербезпеку 2026
Закон про кібербезпеку набрав чинності 15 січня 2026 року. Для організацій, що підпадають під дію закону, робота з безпеки має базуватися на перспективі загальних ризиків та включати відповідні й пропорційні технічні, операційні та організаційні заходи безпеки.
Пакет шаблонів побудований навколо ключових сфер, якими, згідно із законом, мають керувати відповідні оператори: аналіз ризиків, управління інцидентами, безперервність, ланцюги постачання, безпечне придбання систем, моніторинг заходів безпеки, кібергігієна, навчання, криптографія, контроль доступу та автентифікація.
Вбудована підтримка звітності про інциденти
У разі виникнення суттєвого інциденту нормативна база передбачає часові обмеження. Тому пакет містить окремі форми та контрольні точки для первинного сповіщення, реєстрації інциденту та фінального звіту. Як загальне правило, про суттєвий інцидент слід повідомити якомога швидше, не пізніше 24 годин, після чого слідує реєстрація інциденту у встановлені для організації строки, а згодом — фінальний звіт.
Форми розроблені таким чином, щоб допомогти організації зібрати інформацію про хід подій, виявлення, зачеплені системи, вплив на сектор діяльності, залежність від постачальників, наслідки, ймовірну першопричину та вжиті заходи.
MCFFS 2026:11 — чинні правила безпеки
З 1 жовтня 2026 року діє MCFFS 2026:11. Ця постанова містить більш детальні вимоги та загальні рекомендації щодо заходів безпеки та навчання керівництва для операторів основних та важливих послуг.
Тому пакет шаблонів включає підтримку для:
- систематичної та ризик-орієнтованої роботи з кібербезпеки,
- цілей та стратегії керівництва,
- критеріїв прийняття ризиків,
- власності на інформацію та системи,
- реєстру ризиків та задокументованих планів дій,
- управління інцидентами та кризовими ситуаціями,
- безперервності та пріоритезації відновлення,
- договорів з постачальниками та цифрових ланцюгів постачання,
- управління правами доступу та багатофакторної автентифікації,
- шифрування та безпечного зв'язку,
- моніторингу та оцінки заходів безпеки,
- навчання керівництва та щорічного моніторингу.
Кому підходить цей шаблон?
Пакет підходить для шведських компаній, організацій та інших операторів, яким потрібно створити або вдосконалити свою документацію в рамках NIS2 та Закону про кібербезпеку. Його можуть використовувати, наприклад, генеральні директори, правління, керівні групи, CISO, IT-директори, відповідальні за інформаційну безпеку, комплаєнс-офіцери, юристи, спеціалісти із захисту даних, власники систем та операційні менеджери.
Шаблони є загальними та можуть бути адаптовані до різних секторів, розмірів організацій та технічних середовищ. Організація самостійно заповнює відповідальні ролі, системи, класифікації, рівні ризиків, дедлайни, постачальників, шляхи прийняття рішень та рівні контролю.
Професійне та практичне оформлення
Документ — це не просто інформаційний гід. Це практичний робочий матеріал із полями для заповнення, таблицями, контрольними списками, полями для рішень та готовими формулюваннями. Мета — скоротити час від нормативних вимог до корисної внутрішньої документації.
- 22 професійно оформлені сторінки
- 15 інтегрованих шаблонів
- Редагований файл DOCX
- Версія PDF
- Реєстр ризиків та план заходів
- Форми для інцидентів
- Положення для постачальників
- Огляд для керівництва
- Контрольний список впровадження, прив'язаний до 1 жовтня 2026 року
- Юридичні джерела та інформація про версії
Важливо щодо юридичної та технічної адаптації
Закон про кібербезпеку базується на ризиках і специфіці діяльності. Жоден загальний шаблон документа не може гарантувати, що організація повністю відповідає всім вимогам. Документи мають бути адаптовані відповідно до сектора організації, її розміру, системного середовища, ризиків, наглядового органу та будь-яких галузевих або прямо застосовних правил ЄС.
Для організацій, які здійснюють діяльність виключно у певних цифрових секторах, можуть бути безпосередньо застосовні інші детальні правила, зокрема Імплементаційний регламент Комісії ЄС (EU) 2024/2690. Тому завжди перевіряйте чинне законодавство, постанови, правила та галузеві норми, перш ніж затверджувати матеріали всередині компанії.
Формат та доставка
Цифровий продукт із завантаженням після покупки. Доставка через Digital Products пропонує архів ZIP із файлами DOCX та PDF, а також ці два файли як окремі завантаження:
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
Фізичний продукт не надсилається.
Поглиблені гайди та джерела права
Ви не впевнені, чи підпадає ваша організація під дію закону? Почніть із гайда яких компаній стосується NIS2. Потім прочитайте про десять сфер безпеки та управління ризиками NIS2, щоб пріоритезувати роботу.
У разі інцидентів ви можете скористатися гайдом про звітність протягом 24 та 72 годин, а також про практичне управління інцидентами. Для питань залежностей та третіх сторін є гайд вимоги безпеки у договорах з постачальниками. Для планування безперервності також корисним є BIA-гайд.
Первинні джерела права: Закон про кібербезпеку (2025:1506) та чинні правила Шведського управління цивільного захисту. Завжди перевіряйте, які норми застосовуються до вашої власної діяльності.
Поширені запитання
Чи є це політикою NIS2?
Пакет містить структуру політики для кібербезпеки та інформаційної безпеки, а також управління ризиками, звітність про інциденти, безперервність, безпеку постачальників, MFA, шифрування, навчання та моніторинг керівництва.
Чи можу я редагувати шаблон?
Так. Файл Word повністю редагований. Версія PDF додається як готовий довідковий варіант та версія для друку.
Чи оновлено шаблон для 2026 року?
Версія 1.0 вказує на стан на 27 вересня 2026 року і посилається на Закон про кібербезпеку (2025:1506), Постанову про кібербезпеку (2025:1507), MCFFS 2026:1, MCFFS 2026:8 та MCFFS 2026:11, що набувають чинності 1 жовтня 2026 року.
Чи підходить цей пакет усім організаціям?
Він побудований як широкий базовий пакет, але завжди потребує адаптації. Галузеві правила та право ЄС можуть висувати додаткові або відмінні вимоги.
Чи означає 15 шаблонів, що я отримую 15 окремих файлів Word?
Ні. 15 робочих розділів інтегровані в один редагований файл DOCX із відповідним PDF. Крім того, ті самі файли пропонуються разом в одному архіві ZIP.
Чи достатньо пакета шаблонів для виконання вимог NIS2?
Ні. Пакет є підтримкою для документування. Організація має самостійно визначити, чи підпадає вона під дію правил, вжити фактичних заходів безпеки, навчити відповідний персонал і виконати застосовні вимоги звітності.