Про шаблон документа
Договір про обробку персональних даних 2026 – повний комплект PUB-договору / DPA відповідно до статті 28 GDPR
Договір про обробку персональних даних необхідний, коли зовнішній постачальник обробляє персональні дані від імені організації. Це може стосуватися, наприклад, хмарних сервісів, ІТ-обслуговування, веб-агенцій, систем нарахування заробітної плати, CRM, підтримки клієнтів, платформ електронної пошти, аналітичних інструментів та інших послуг, де постачальник фактично обробляє персональні дані згідно з інструкціями контролера персональних даних.
Цей пакет шаблонів розроблений для шведських компаній та організацій, які хочуть належним чином задокументувати відносини з обробником – а не просто підписати короткий стандартний договір. Пакет містить п'ять окремих документів у форматах Word та PDF, загалом 26 професійно оформлених сторінок формату А4.
Що входить до комплекту
- Договір про обробку персональних даних / DPA 2026 – основний договір із 22 пунктами та чотирма інтегрованими додатками.
- Інструкція для обробника та додаток про обробку – робочі аркуші для перевірки ролей, видів обробки, потоків даних, зберігання, інструкцій та каналів зв'язку.
- Додаток із безпеки / TOM – детальний шаблон для технічних та організаційних заходів безпеки.
- Реєстр субпроцесорів та третіх країн – реєстр, TIA-скринінг, повідомлення про зміни та процес затвердження/заперечення.
- Перевірка постачальника, інциденти та видалення – due diligence, форма звіту про інциденти, підтримка за запитами суб'єктів даних, сертифікати про видалення та щорічний моніторинг.
Розроблено відповідно до мінімальних вимог статті 28 GDPR
Основний договір регулює ключові вимоги, які мають бути присутніми в угоді між контролером та обробником персональних даних. Він охоплює, зокрема, предмет і тривалість обробки, характер і мету обробки, категорії суб'єктів даних та типи персональних даних, а також права та обов'язки контролера.
Крім того, договір містить положення про те, що обробка може здійснюватися лише згідно з задокументованими інструкціями, конфіденційність, відповідні заходи безпеки, залучення субпроцесорів, сприяння в реалізації прав суб'єктів даних, підтримку при виконанні зобов'язань згідно зі статтями 32–36 GDPR, видалення або повернення даних після закінчення терміну дії договору, а також право контролера на інформацію, аудит та інспекцію.
Задокументовані інструкції
Поширеною слабкістю загальних PUB-договорів є занадто розмитий опис обробки. Тому пакет містить спеціальну інструкцію з обробки, де сторони можуть задокументувати, яка саме послуга та обробка охоплюються, чому проводиться обробка, які системи використовуються, кого стосуються суб'єкти даних, які персональні дані обробляються та як довго дані повинні зберігатися.
Існує також окрема таблиця інструкцій, де кожна обробка може бути прив'язана до системи, дозволеної дії та терміну зберігання. Це полегшує демонстрацію того, що саме було доручено робити обробнику.
Перевірка ролей – контролер чи обробник?
Недостатньо, щоб сторони називали постачальника «обробником персональних даних». Ролі згідно з GDPR визначаються фактичними обставинами. Тому додаток про обробку містить практичну перевірку ролей із запитаннями про те, хто визначає мету, хто визначає суттєві засоби та чи використовує постачальник дані для власних незалежних цілей.
Це допомагає покупцю виявити ситуації, коли постачальник може бути незалежним контролером даних для певної обробки або коли необхідно розглянути додаткове регулювання.
Субпроцесори
Договір містить два чіткі варіанти для субпроцесорів: спеціальний письмовий дозвіл для кожного субпроцесора або загальний письмовий дозвіл із попереднім повідомленням про заплановані додавання та заміни.
Окремий реєстр субпроцесорів містить поля для назви постачальника, послуги, даних, суб'єктів даних, країни обробки та затвердження. Пакет також містить готове повідомлення про зміни, яке обробник може використовувати при введенні нового або зміненого субпроцесора, а також структуру для схвалення контролером або об'єктивного заперечення щодо захисту даних.
Передача до третіх країн та SCC
Міжнародні хмарні сервіси та ланцюжки підтримки можуть призвести до передачі або надання доступу до персональних даних за межами ЄС/ЄЕЗ. Тому шаблон має окремий реєстр третіх країн та практичний скринінг для міжнародних передач.
Реєстр дозволяє задокументувати отримувача, країну, роль, задіяні дані, механізм передачі відповідно до глави V GDPR та будь-які додаткові захисні заходи. Секція скринінгу допомагає компанії перевірити, серед іншого, рішення про адекватність, SCC, відповідний модуль, додатковий захист та подальші передачі.
Важливо: цей шаблон не відтворює стандартні договірні умови Європейської комісії дослівно і не позиціонується як незмінний документ SCC. Якщо офіційні SCC використовуються для передачі до третьої країни, відповідні оригінальні пункти мають використовуватися згідно з інструкціями Європейської комісії.
Додаток із безпеки / TOM
Додаток із безпеки в цьому пакеті дозволяє конкретно задокументувати технічні та організаційні заходи. Він охоплює, серед іншого, управління безпекою, ідентифікацію та доступ, MFA, шифрування, управління ключами, безпеку систем та додатків, виправлення помилок (patching), журналювання, резервне копіювання, безперервність, управління інцидентами, персонал, постачальників, фізичну безпеку, мінімізацію даних та видалення.
Кожна вимога безпеки може бути позначена як виконана, частково виконана або невиконана, і доповнена описом або доказами. Також є поля для сертифікацій, тестів на проникнення, незалежного аудиту, відкритих ризиків та додаткових вимог клієнта.
Інциденти з персональними даними
Обробник персональних даних повинен повідомити контролера без необґрунтованої затримки після того, як дізнається про інцидент із персональними даними. Тому основний договір містить пункти про інциденти та можливість узгодити коротший внутрішній цільовий термін для первинного повідомлення.
Оперативний документ містить спеціальну форму інциденту для фіксації часу, задіяних систем, категорій суб'єктів та персональних даних, приблизної кількості записів, імовірних наслідків, заходів щодо зменшення шкоди, доказів/журналів та наступного оновлення.
Права суб'єктів даних та допомога
З урахуванням характеру обробки, обробник повинен допомагати контролеру виконувати зобов'язання щодо суб'єктів даних. Тому пакет містить спеціальний шаблон для таких запитів, як доступ, виправлення, видалення, обмеження, перенесення та заперечення, з відстеженням отримання, перенаправлення, систем, які підлягають пошуку, та вжитих заходів.
Перевірка постачальника перед укладенням договору
Контролер повинен залучати лише тих обробників, які можуть надати достатні гарантії щодо впровадження відповідних технічних та організаційних заходів. Тому пакет містить конкретний контрольний список due-diligence для постачальників.
Контрольний список оцінює, серед іншого, роль, безпеку, управління інцидентами, субпроцесорів, треті країни, права суб'єктів даних, видалення, аудит, безперервність та безпеку персоналу. Результат можна підсумувати як низький, середній або високий ризик і задокументувати як схвалений, умовно схвалений або не схвалений.
Видалення та повернення після припинення дії договору
Основний договір та оперативний документ містять підтримку вибору контролером між поверненням та видаленням даних. Є спеціальні поля для активних систем, субпроцесорів, циклів резервного копіювання, залишкових правових вимог, методу верифікації та дати остаточного видалення.
Окремий сертифікат про видалення/повернення дозволяє задокументувати, що процес ліквідації даних справді було завершено – те, чого часто бракує після закінчення договору з постачальником.
Перевірка та аудит
Договір регулює обов'язок обробника надавати інформацію, необхідну для демонстрації відповідності вимогам, а також забезпечувати та сприяти проведенню перевірок та інспекцій. Шаблон дозволяє практичне використання відповідних аудиторських звітів, сертифікацій та інших підтверджувальних документів, але без виключення права контролера згідно зі статтею 28.
Правовий статус перевірено у 2026 році
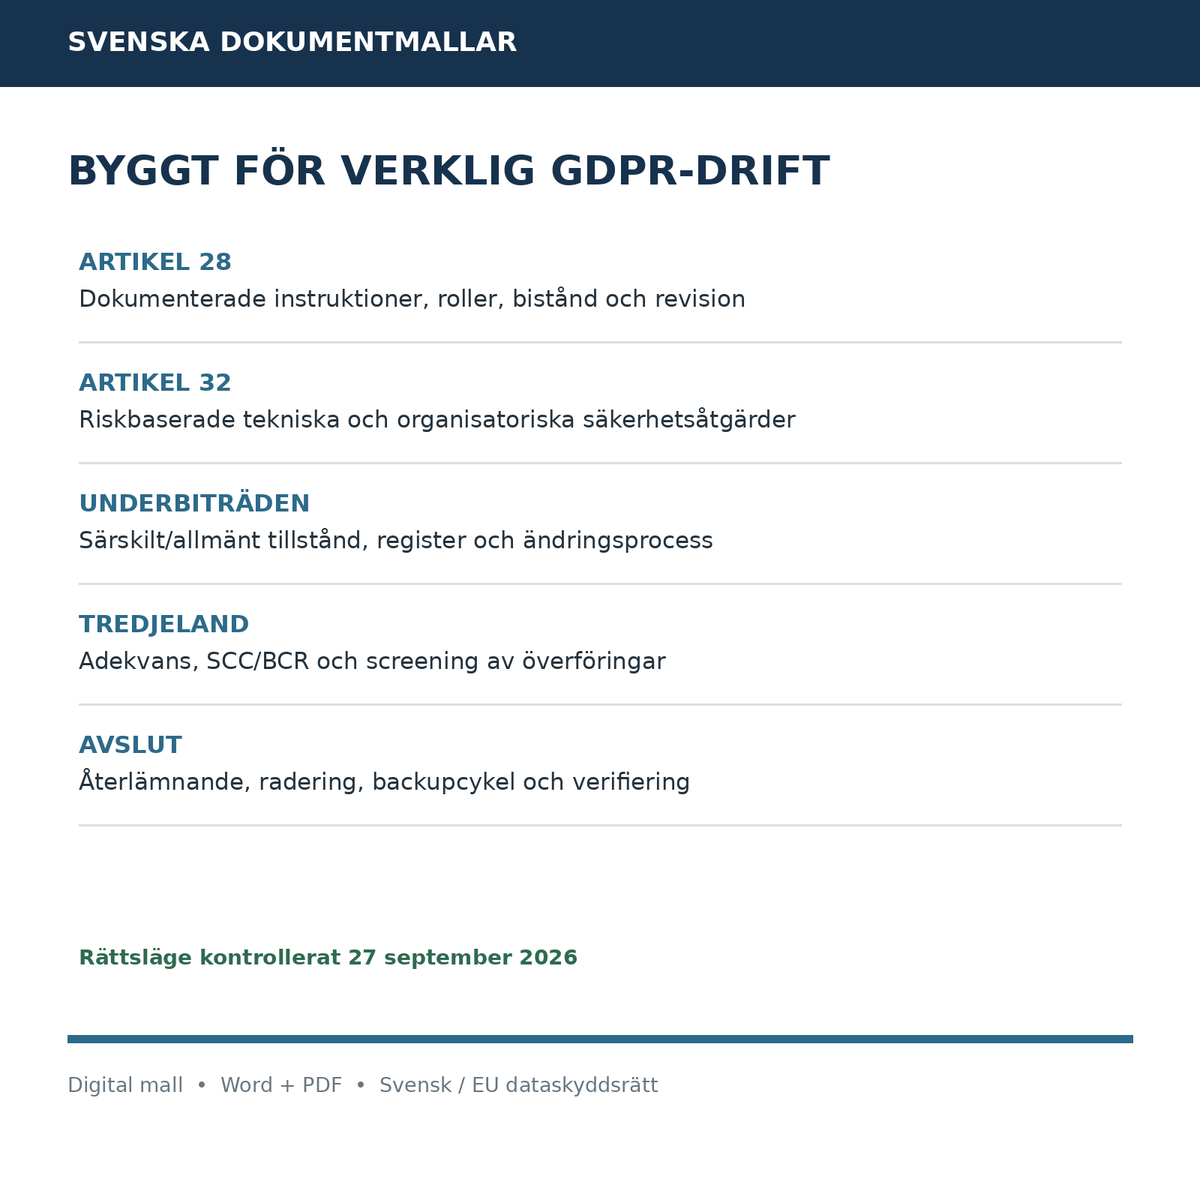
Правовий статус було перевірено 27 вересня 2026 року. Пакет розроблено на основі GDPR, зокрема статей 5, 28, 30, 32–36 та 44–49, поточних настанов Шведського органу із захисту даних (Integritetsskyddsmyndigheten) щодо договорів з обробниками даних та ролей контролер/обробник, а також Настанов EDPB 07/2020. Також було враховано імплементаційні рішення Європейської комісії (ЄС) 2021/915 та (ЄС) 2021/914 там, де це доречно.
Word та PDF у комплекті
Усі п'ять документів постачаються як у форматі повністю редагованих файлів Word, так і у форматі PDF. Загалом клієнт отримує 10 файлів та 26 сторінок А4. Версії Word містять чіткі поля для заповнення, прапорці, таблиці та варіанти вибору.
Цифровий продукт для негайного завантаження. Фізичний продукт не надсилається.
Важливо
Це професійні юридичні шаблони та робочі матеріали. Документи завжди повинні бути адаптовані до фактичних процесів обробки, реальних ролей сторін, ризиків інформаційної безпеки, субпроцесорів, систем та будь-яких міжнародних передач. У разі складних передач до третіх країн, чутливої обробки, спільного контролю персональних даних або високого ризику слід розглянути можливість отримання індивідуальної юридичної консультації щодо захисту даних.